Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
idasec — Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec | Kitploit
Outils/GitHubGitHub/robindavid/idasec
Analyse Dynamique (Sandboxing)Rétro-ingénierieDébogueursAnalyse de Binaires
GitHubrobindavid/idasec

idasec

Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec

Voir le dépôt
1172483il y a 9 ansVérifié par Kitploit
Partager

idasec

Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec

Avertissement

IDAsec est un prototype en développement, certaines fonctionnalités sont probablement boguées et doivent être utilisées avec précaution.

Fonctionnalités

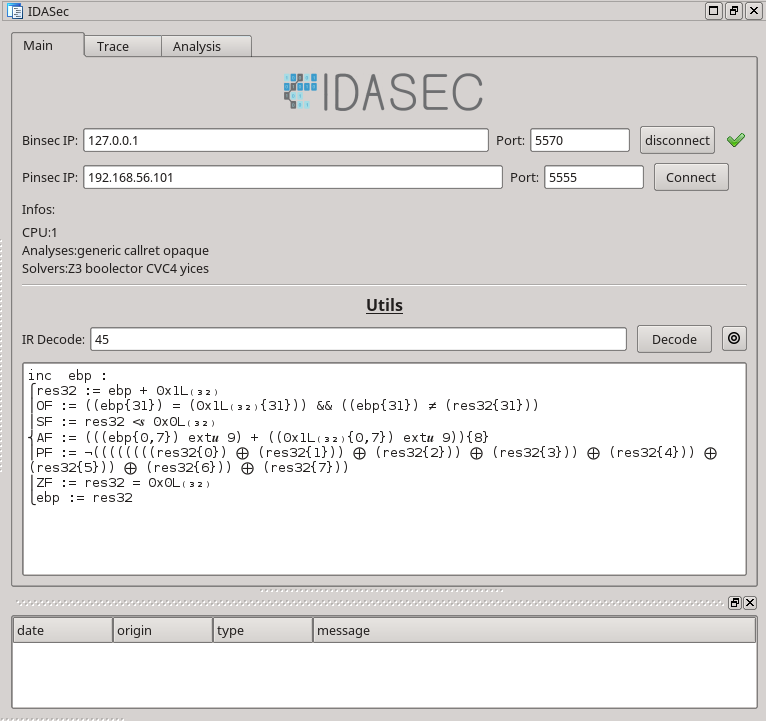
  • Décodage d'une instruction (en DBA IR)
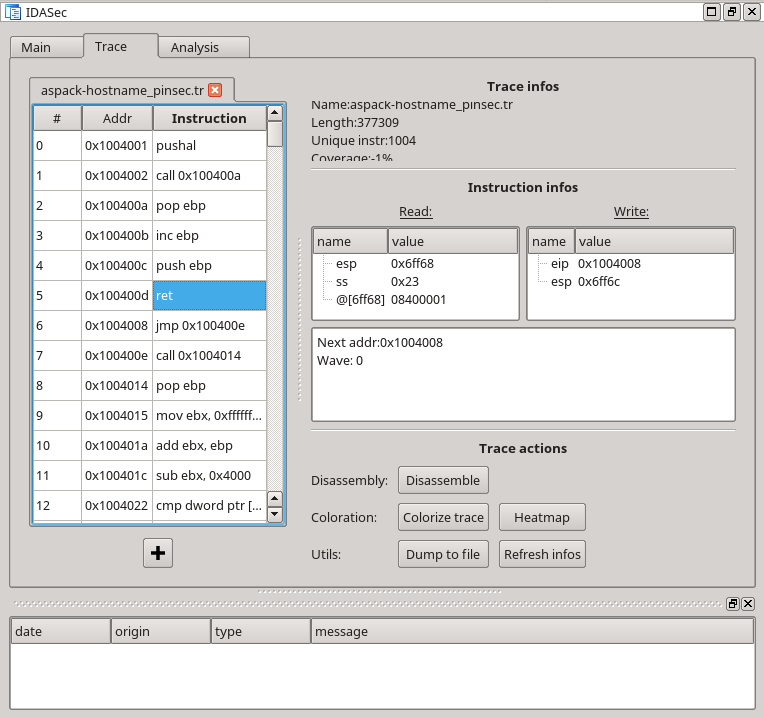
  • Chargement de traces d'exécution générées par Pinsec
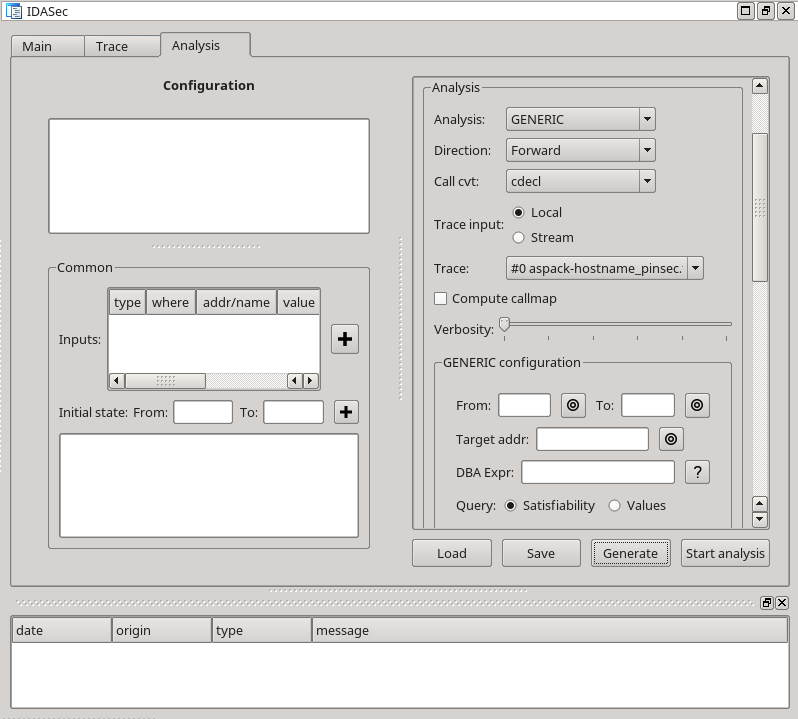
  • Déclenchement d'analyses sur Binsec et récupération des résultats

Dépendances

  • protobuf
  • ZMQ
  • capstone (pour le désassemblage de traces)
  • graphviz (pour dessiner les dépendances dans une formule)
  • pyparsing
  • enum
  • path.py
  • plotly (optionnel)

Exécution d'Idasec

  1. Dans IDA : Copier le dossier idasec dans le répertoire python d'IDA, puis charger idasec.py avec Ctrl+F7
  2. En tant qu'application autonome, exécuter simplement ./idasec.py (pas encore prêt)

Documentation

À venir..

Captures d'écran

idasec 1

idasec 2

idasec 3

À faire

Trop de choses pour être listé..

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →