

Taken
 in3tinct/taken
Prendre le contrôle de sous-domaines en utilisant des adresses IP élastiques AWS orphelines et disposer d'une POC fonctionnelle pour le Subdomain…
reconnaissancedns-subdomain-enumerationexploitation+3
94
in3tinct/takenPrendre le contrôle de sous-domaines en utilisant des adresses IP élastiques AWS orphelines et disposer d'une POC fonctionnelle pour le Subdomain…
 findomain/findomain
La solution la plus rapide et complète pour la reconnaissance de domaines. Prend en charge la capture d'écran, le scan de ports, la vérification…
 projectdiscovery/dnsx
dnsx est un kit d'outils DNS rapide et polyvalent permettant d'exécuter plusieurs requêtes DNS de votre choix avec une liste de résolveurs fournis…
 viralmaniar/bigbountyrecon
L'outil BigBountyRecon utilise 58 techniques différentes en utilisant diverses dorks Google et outils open source pour accélérer le processus de…
 edoardottt/scilla
Outil de collecte d'informations - DNS / Sous-domaines / Ports / Répertoires énumération
 evilsocket/ditto
Un outil pour les attaques et la détection d'homographie IDN.
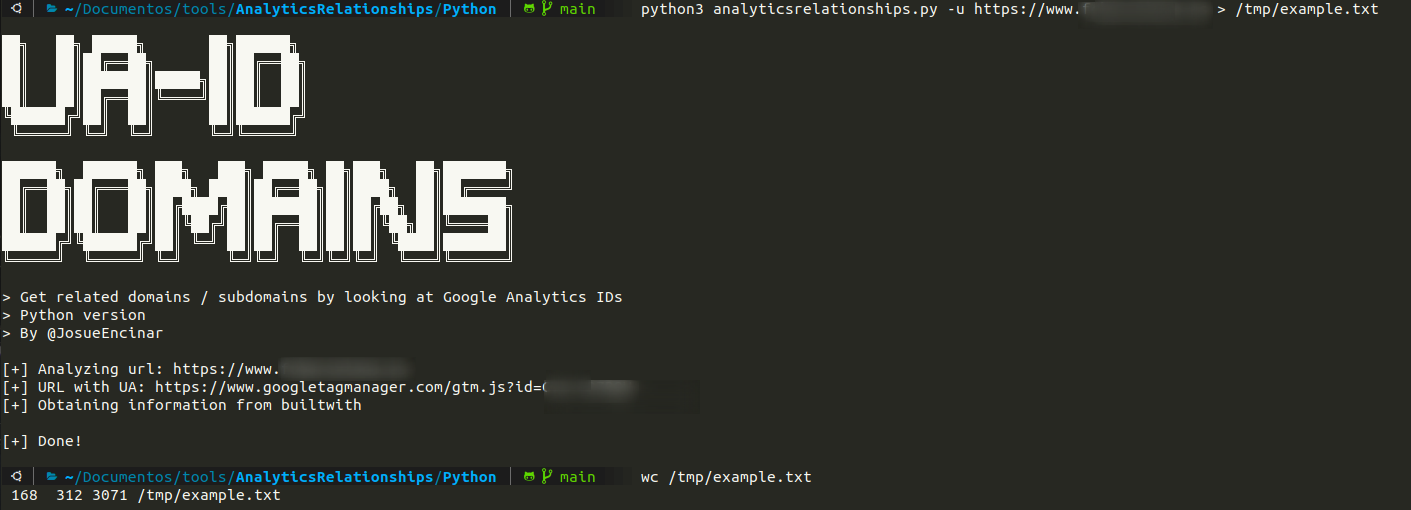 josue87/analyticsrelationships
Obtenez les domaines / sous-domaines associés en consultant les identifiants Google Analytics.
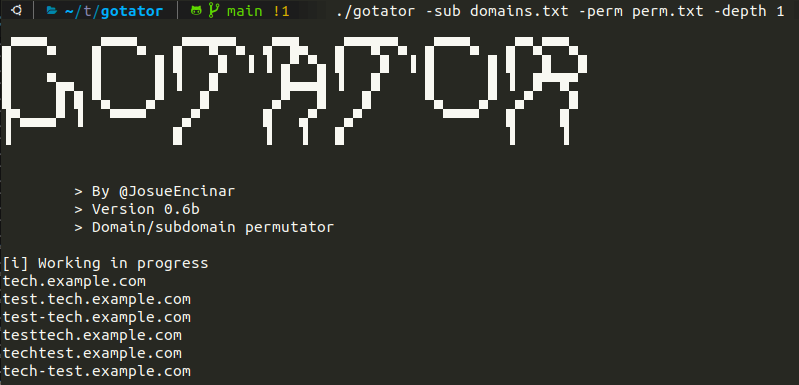 josue87/gotator
Gotator est un outil pour générer des listes de mots DNS via des permutations.
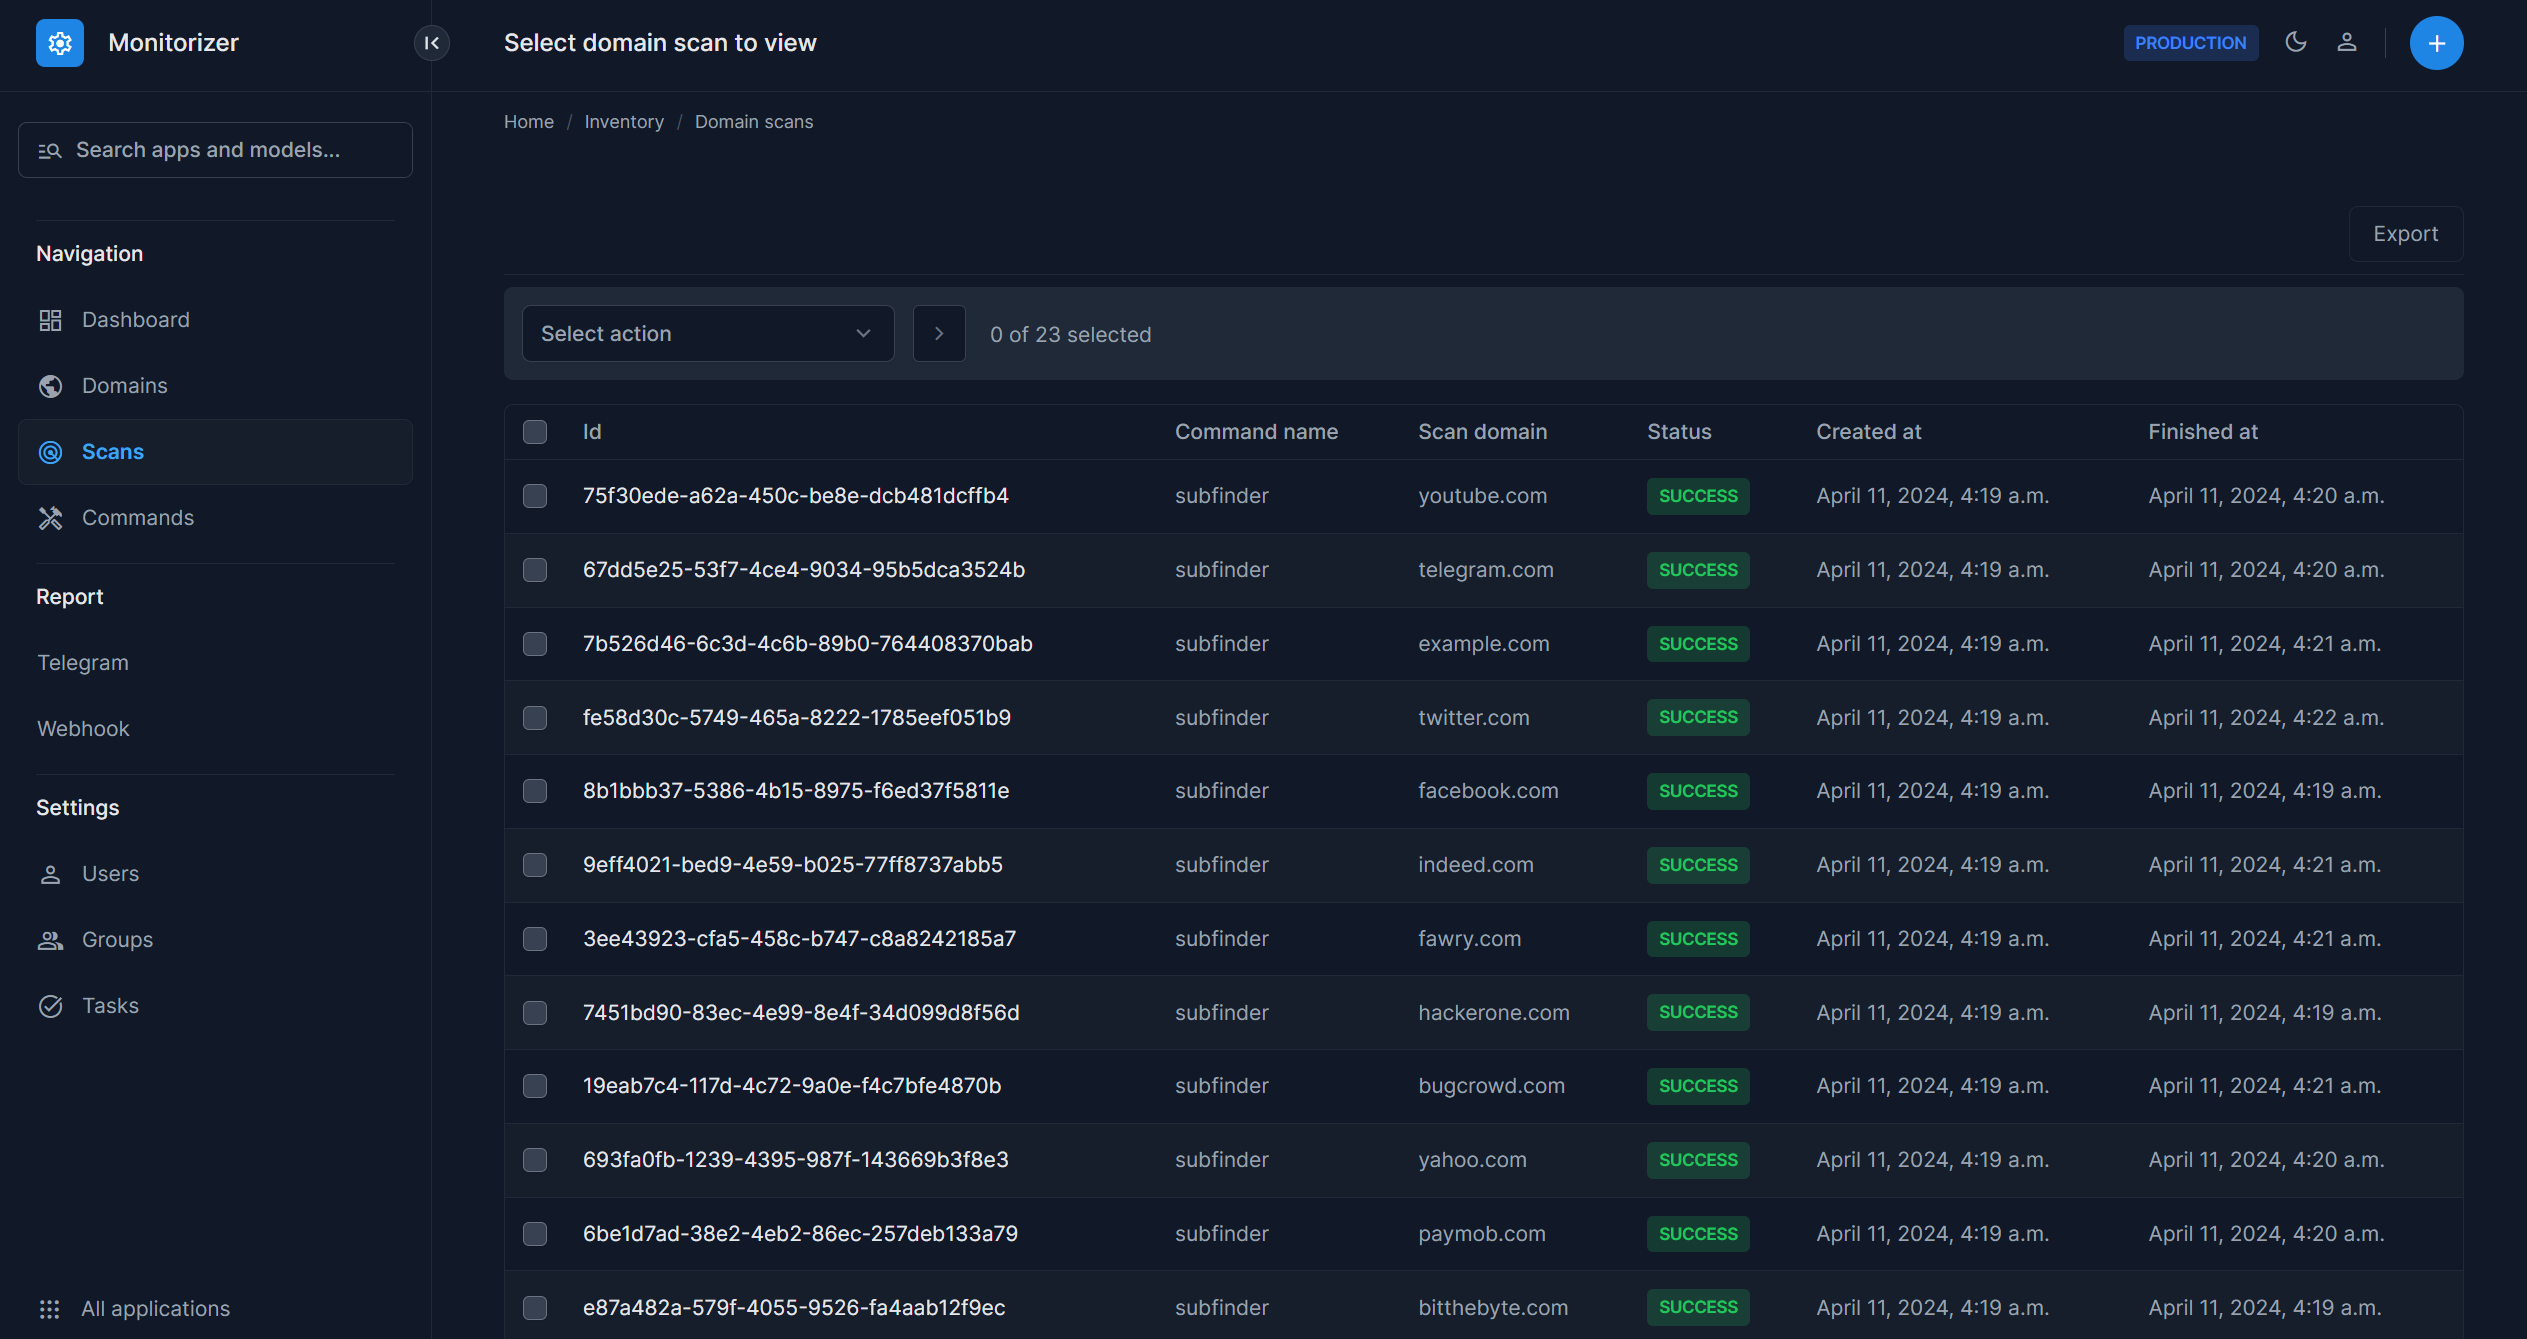 bitthebyte/monitorizer
Cadre de surveillance pour détecter et signaler les sous-domaines nouvellement découverts sur une cible spécifique à l'aide de divers outils de scan
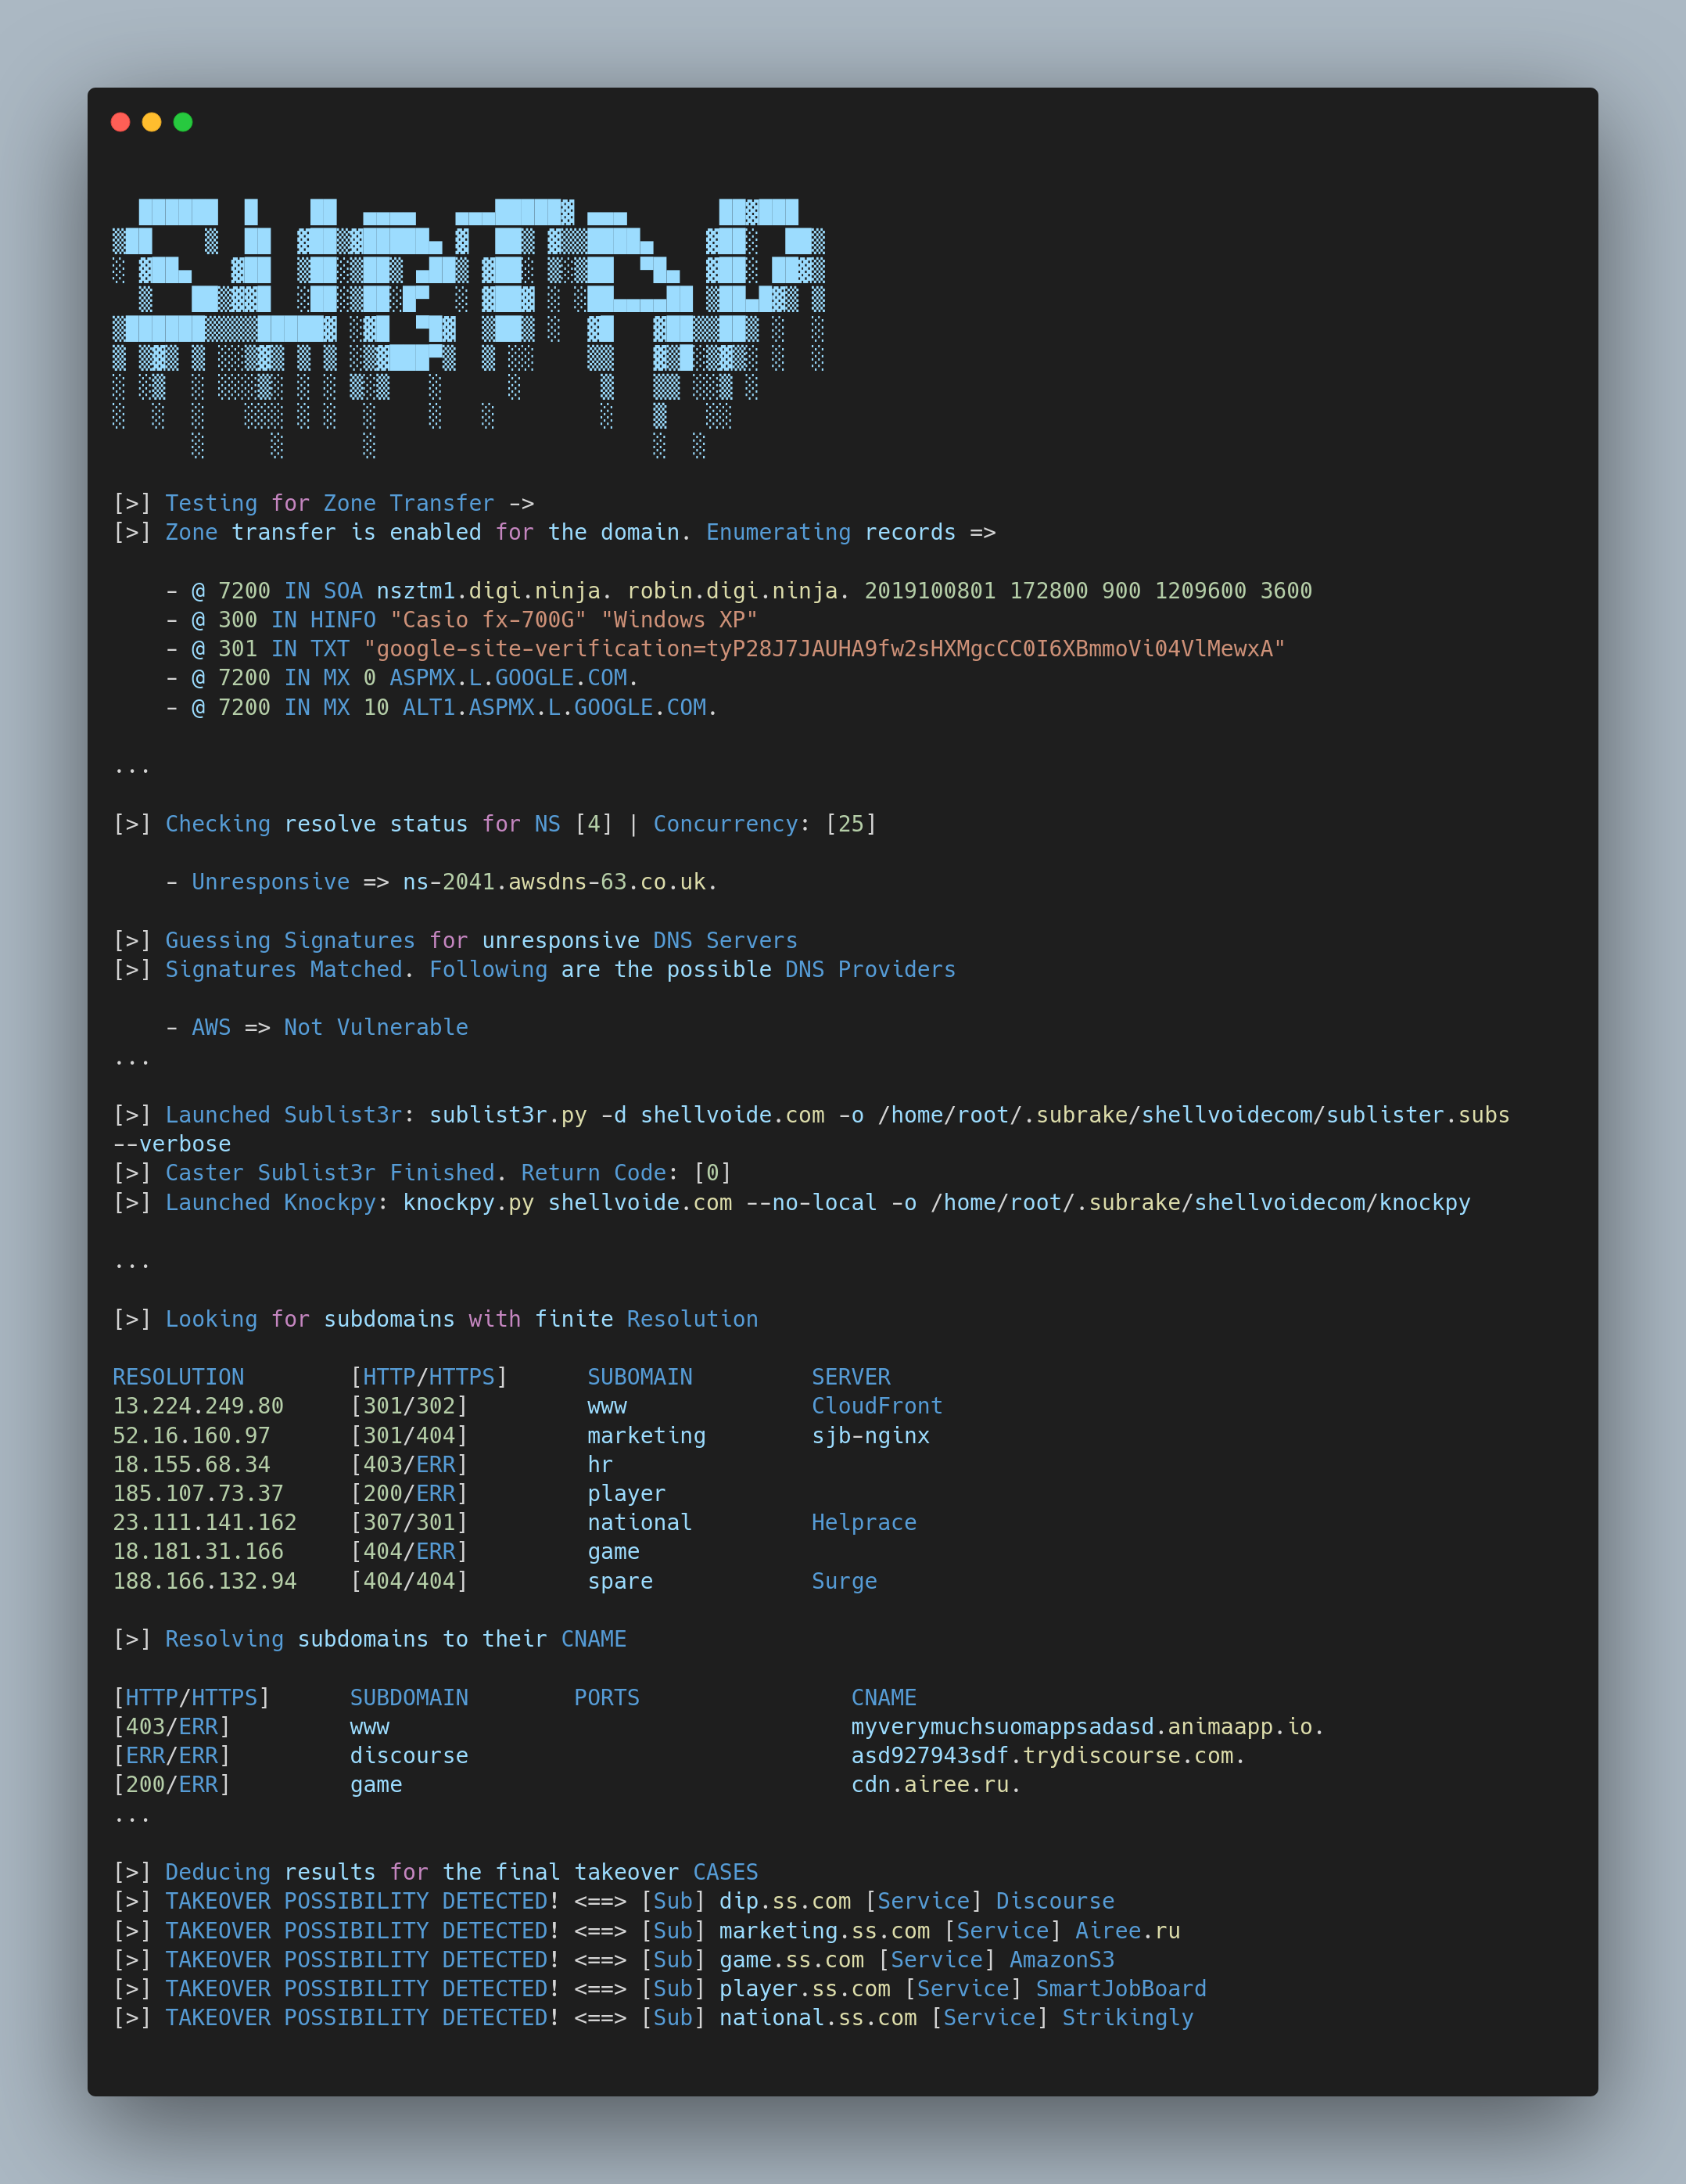 hash3lizer/subrake
🚀 Un scanner et outil DNS automatisé 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ est un framework de reconnaissance automatisée passive en sources ouvertes (OSINT)
 lc/gau
Récupérer les URLs connues depuis l'Open Threat Exchange d'AlienVault, la Wayback Machine et Common Crawl.
 gokulapap/reconator
Framework de reconnaissance automatisé avec plus de 17 modules pour l'énumération de sous-domaines, le brute-forcing de répertoires, l'extraction de…
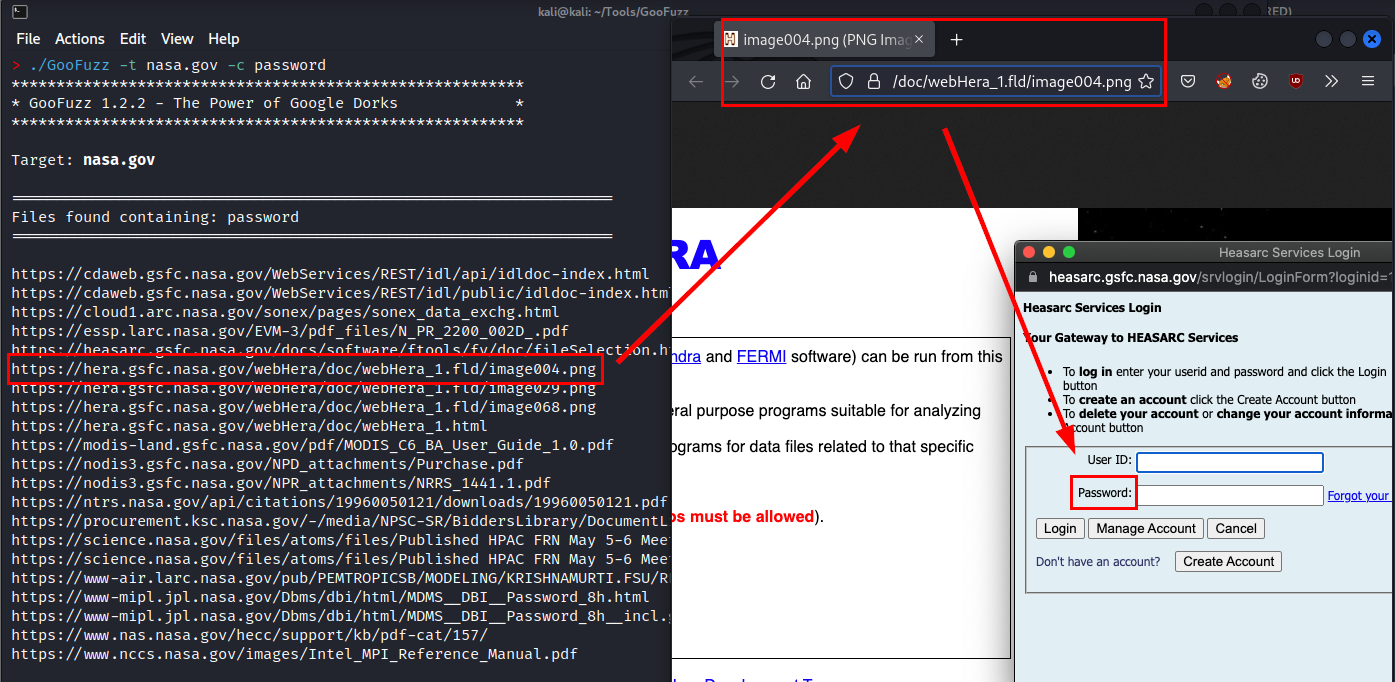 m3n0sd0n4ld/goofuzz
Outil de fuzzing basé sur Bash qui exploite Google Dorking pour l'énumération furtive de répertoires, fichiers, sous-domaines et paramètres sans…
 liamg/scout
🔭 Fuzzer d'URL léger et spider : Découvrez les fichiers, répertoires et VHOSTs non divulgués d'un serveur web
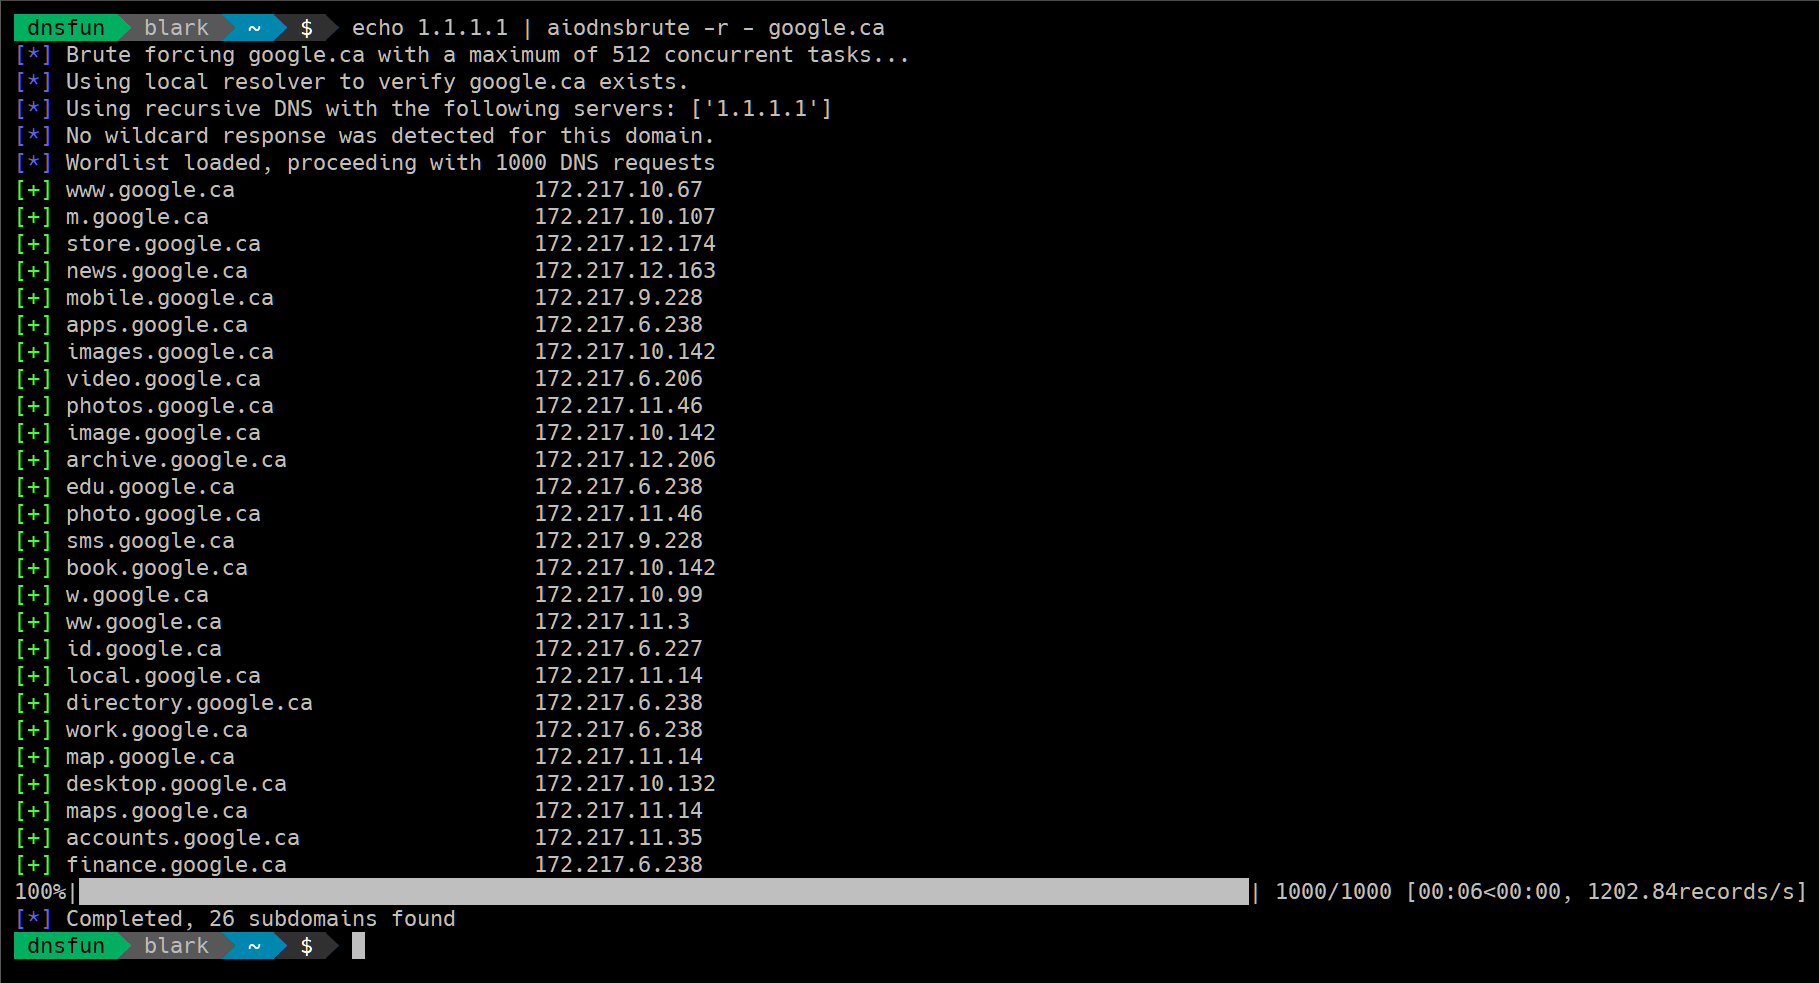 blark/aiodnsbrute
Utilitaire de force brute asynchrone DNS pour Python 3.5+
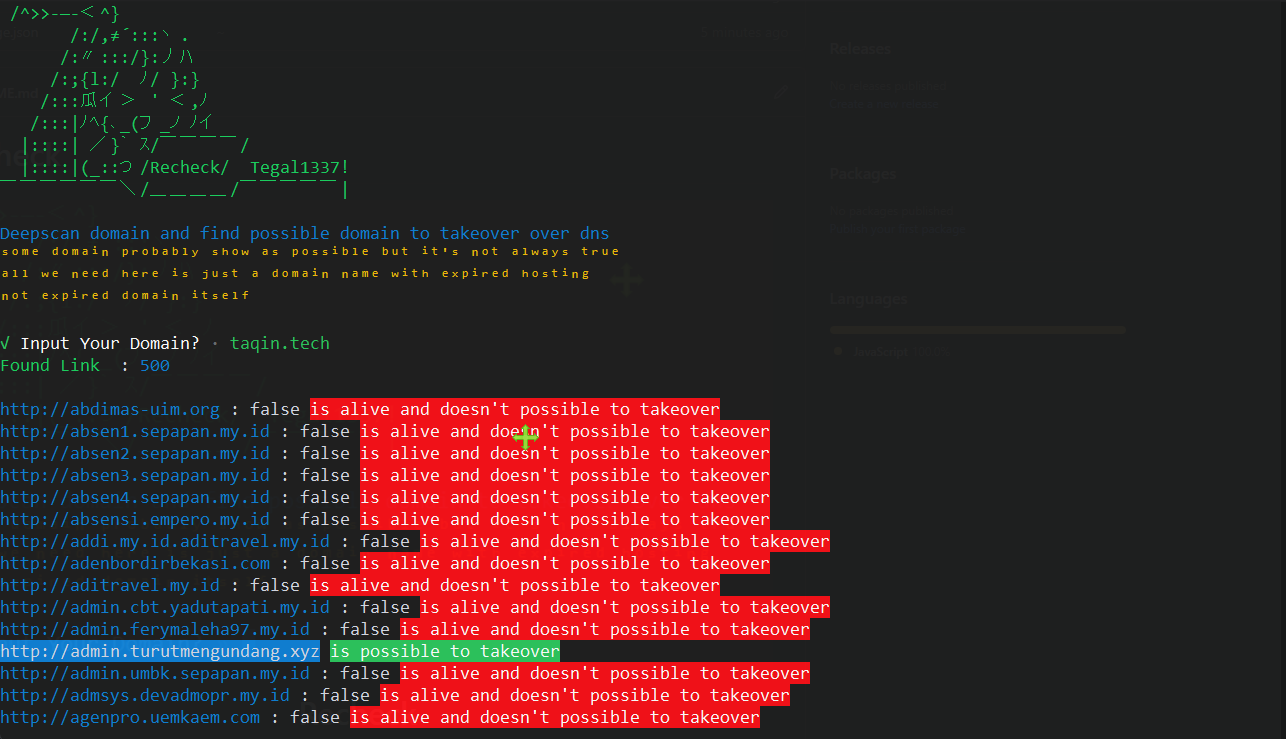 tegal1337/recheck
Analyse approfondie d'un domaine et découverte de tous les domaines vulnérables à une prise de contrôle.
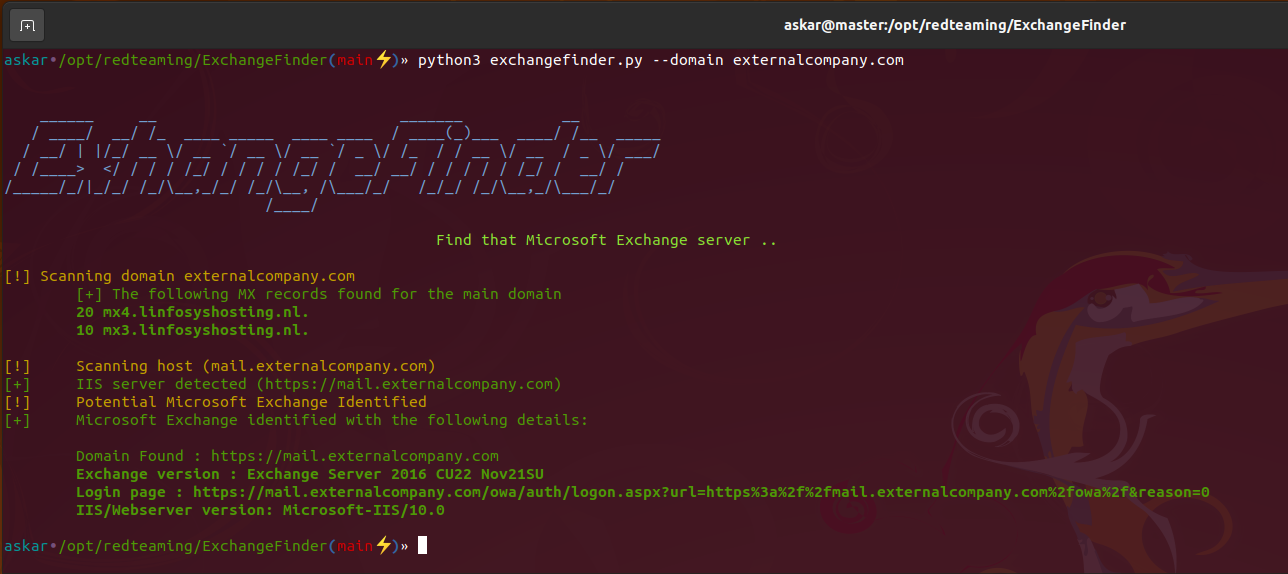 mhaskar/exchangefinder
Trouver une instance Microsoft Exchange pour un domaine donné et identifier la version exacte.