
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Monitorizer — Cadre de surveillance pour détecter et signaler les sous-domaines nouvellement découverts sur une cible spécifique à l'aide de divers outils de scan | Kitploit
Outils/GitHubGitHub/bitthebyte/monitorizer
ReconnaissanceÉnumération DNS et Sous-domaineCollecte d'InformationsÉnumération de Sous-domaines
GitHubbitthebyte/monitorizer

Monitorizer

Cadre de surveillance pour détecter et signaler les sous-domaines nouvellement découverts sur une cible spécifique à l'aide de divers outils de scan

Voir le dépôt
2875533il y a 2 ansVérifié par Kitploit
Partager

Monitorizer

Le cadre ultime de surveillance des sous-domaines


Installation

❗ Avertissement
Les utilisateurs administrateurs peuvent exécuter du code sur le serveur local. Assurez-vous de modifier le mot de passe par défaut, sinon utilisez-le à vos risques et périls

Avec Docker

$ curl https://raw.githubusercontent.com/BitTheByte/Monitorizer/main/docker-compose.yml | docker compose -f - up

Identifiants par défaut :

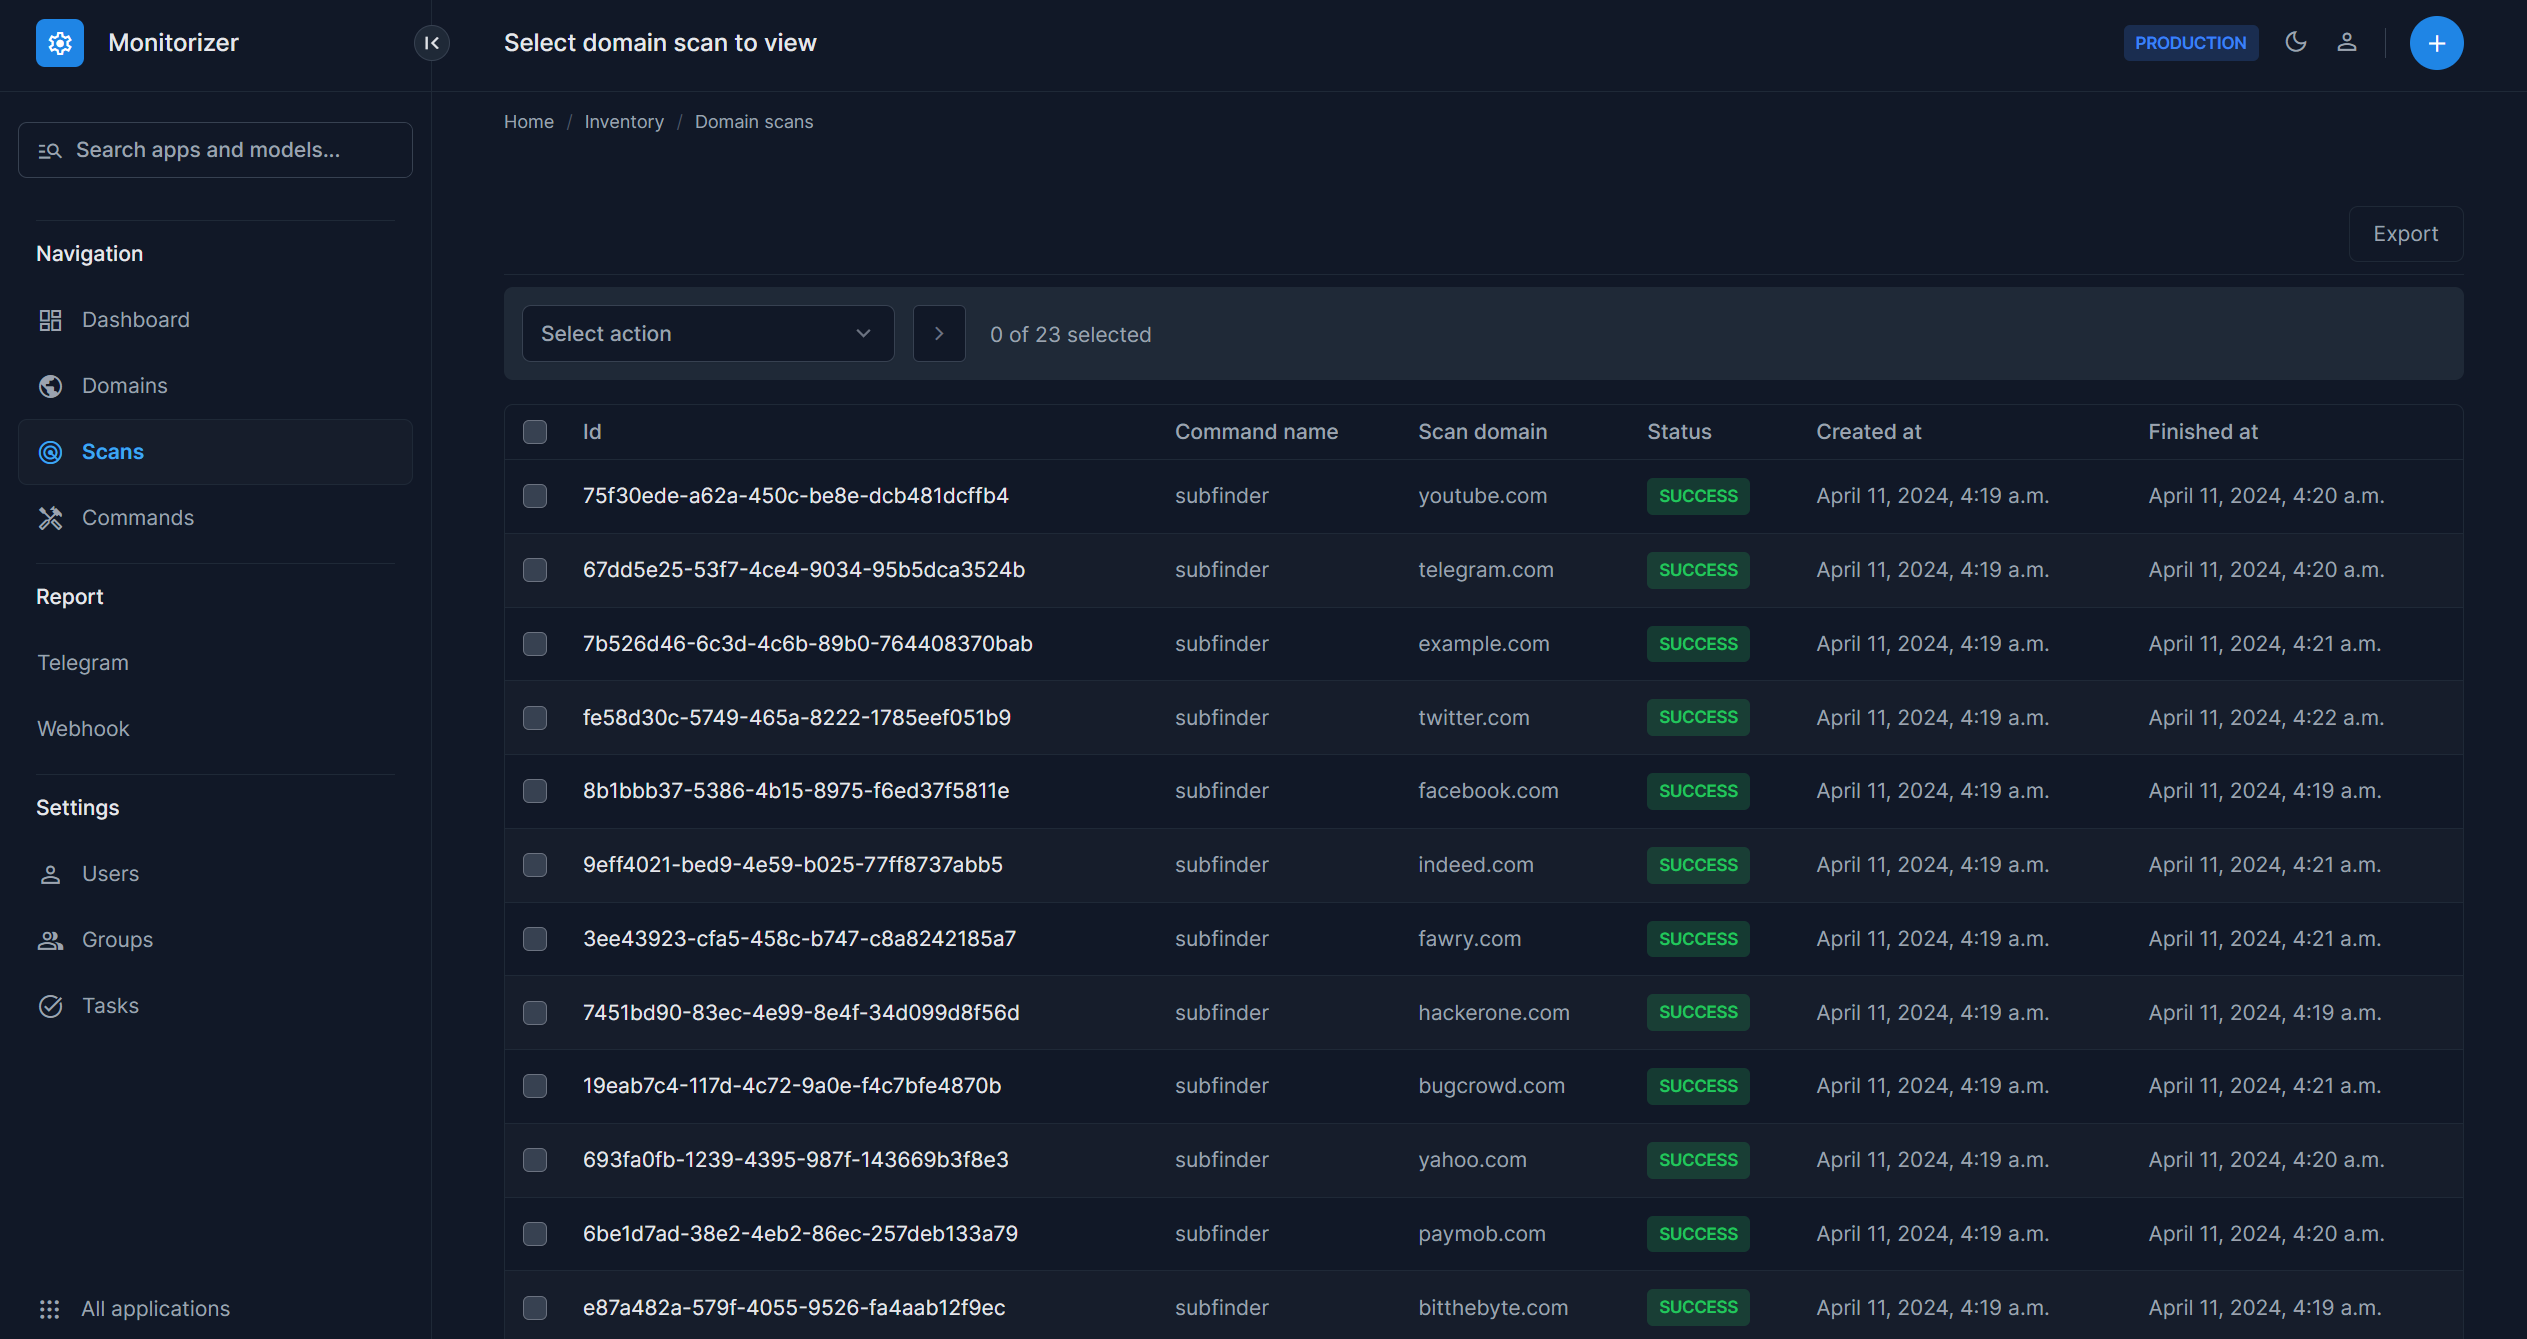
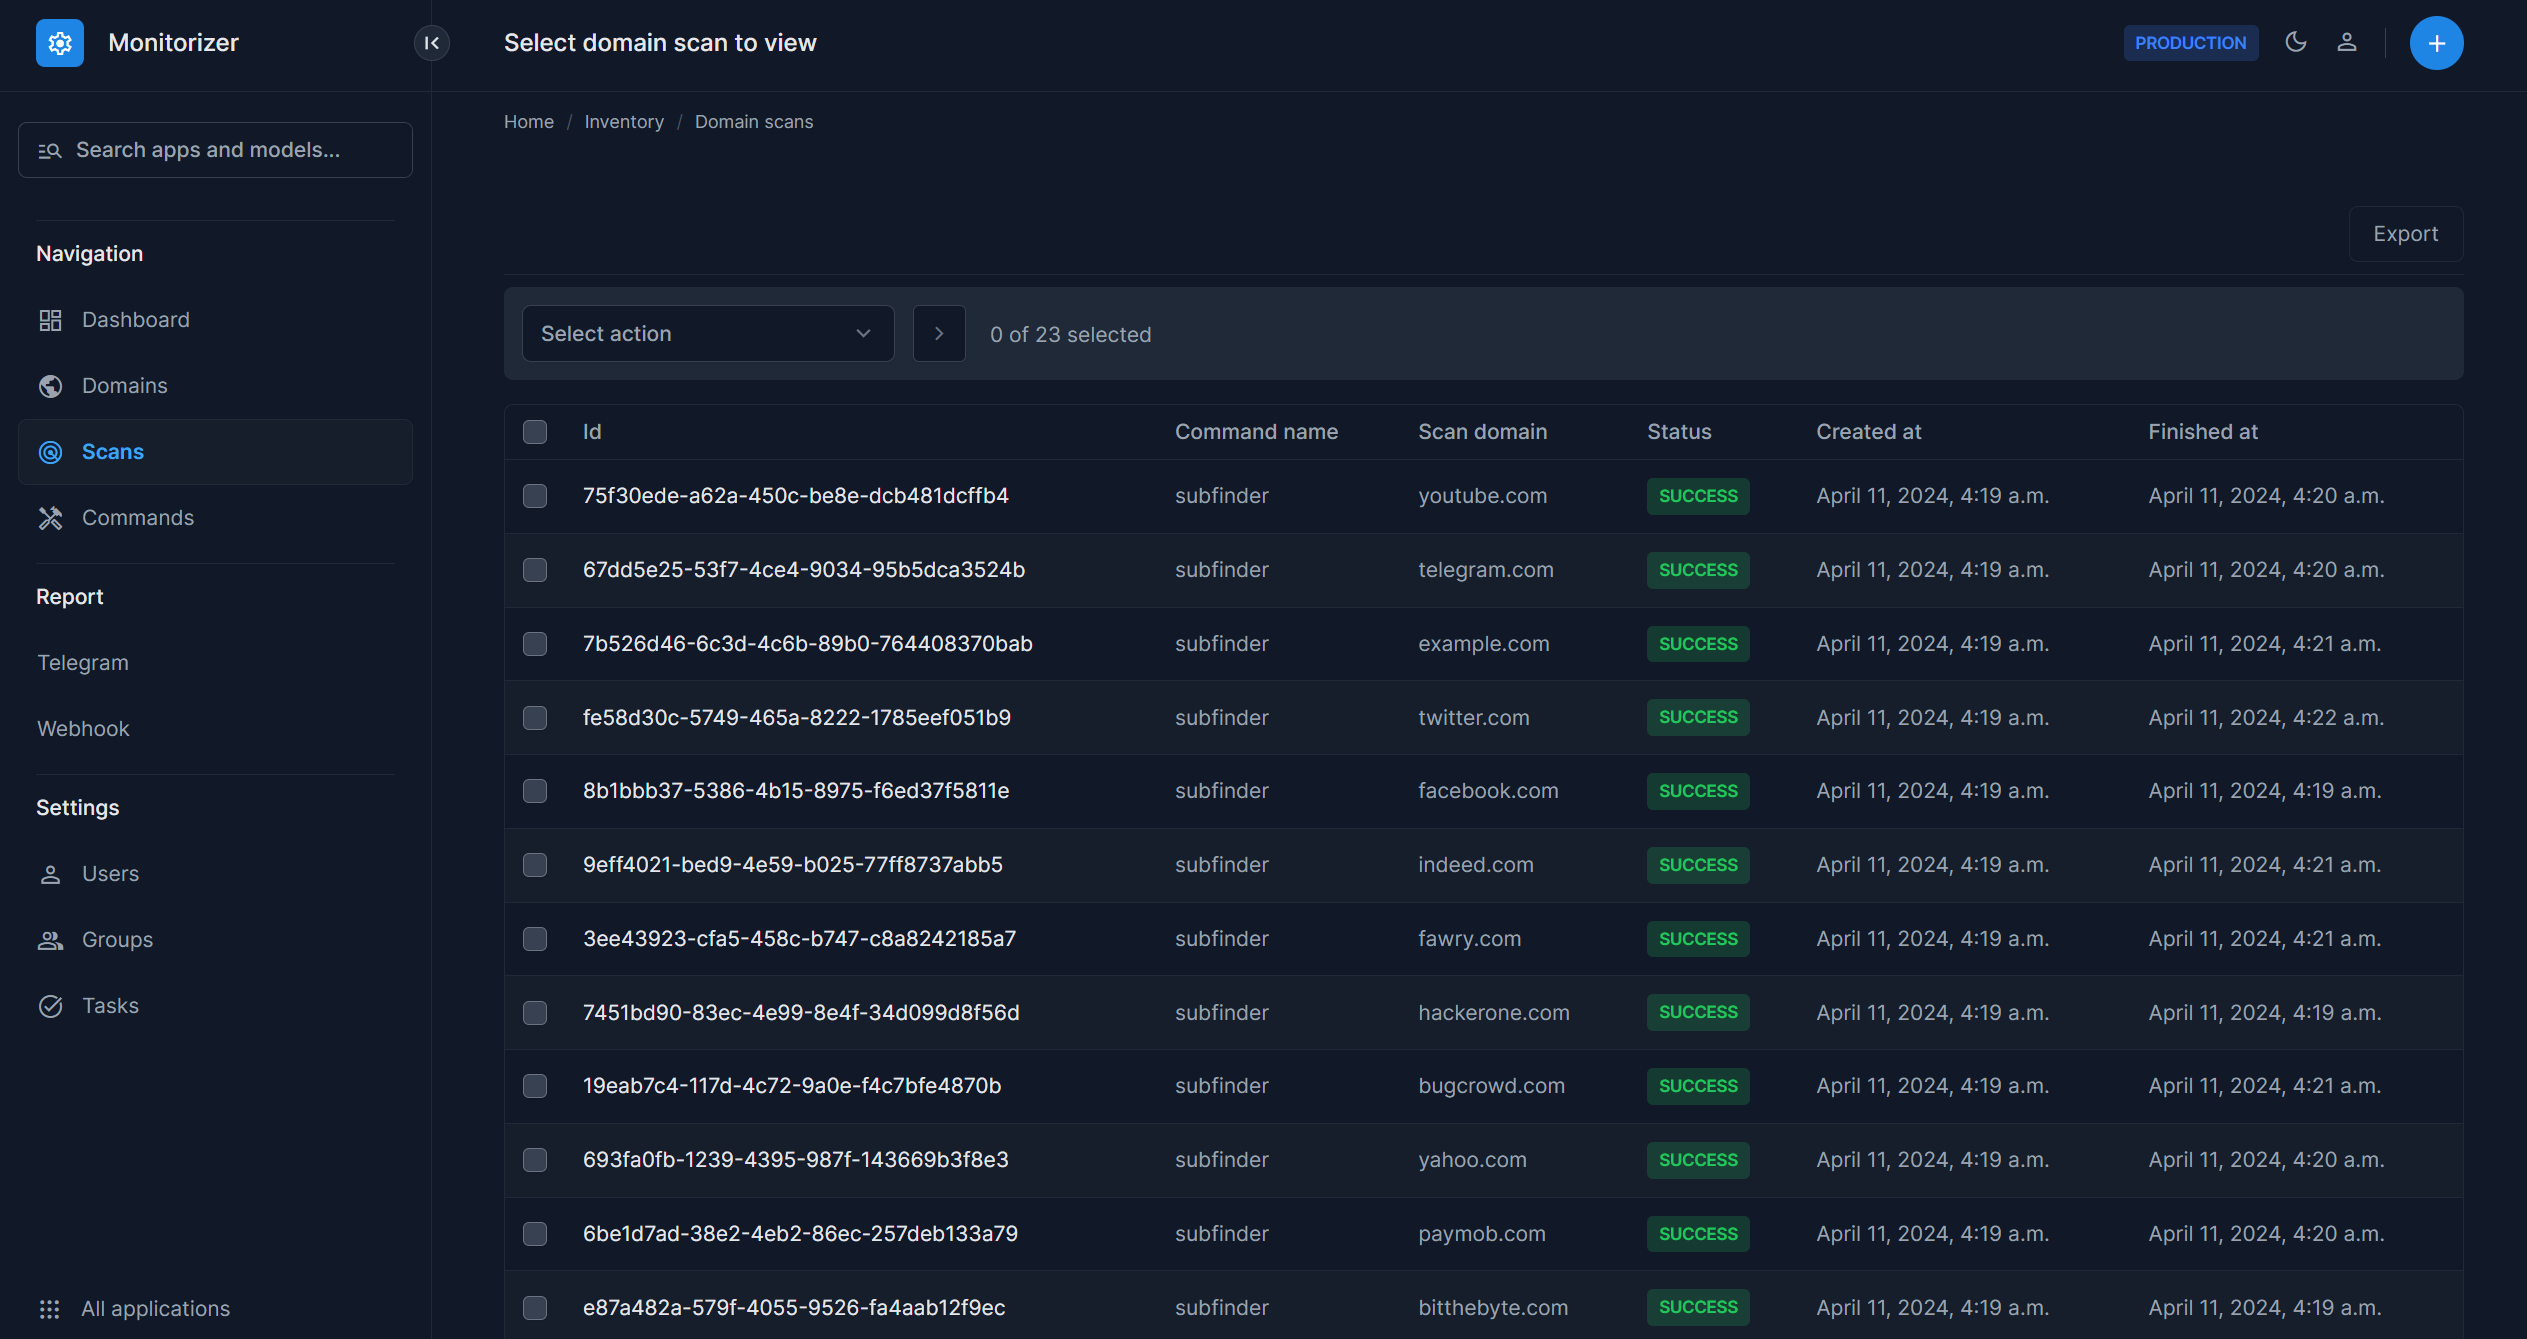
Une fois que tout est prêt, vous pourrez vous connecter au tableau de bord à l'adresse http://127.0.0.1:8000/dashboard/

IdentifiantEmailMot de passe
admin[email protected]P@ssW0rd

Fonctionnalités

Mode sombre-clair

Évolutif

Monitorizer est entièrement conçu pour fonctionner à grande échelle et gérer des milliers d'opérations distribuées sans effort.

Événements

Monitorizer prend en charge plusieurs canaux de notification pour vous garantir d'être toujours informé.

Telegram : Les mises à jour et alertes sont envoyées directement sur votre canal Telegram spécifié, permettant des notifications instantanées et une collaboration immédiate de l'équipe.

Webhook : Recevez des rapports détaillés et des alertes via votre serveur webhook pour rester aligné.

Extensible

Adoptez une stratégie sans code pour intégrer vos propres outils d'énumération et de découverte de domaines sans effort. Personnalisez et étendez les fonctionnalités sans écrire de nouveau code.

Recherche avancée

Utilisez le tableau de bord pour effectuer des recherches complètes sur tous les actifs de Monitorizer. Cette fonctionnalité permet de localiser rapidement les points de données nécessaires, simplifiée grâce à une interface de recherche intuitive.

Import-Export

Utilisez le tableau de bord pour importer et exporter facilement des actifs.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →