
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Criminalistique Numérique — Outils — Page 32 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
621 résultats
lmg preview

lmg

GitHubhalpomeranz/lmg

Script d'automatisation de la capture et de l'analyse de la mémoire Linux
memory-forensicsforensicsdigital-forensics+1
275il y a 6 ans
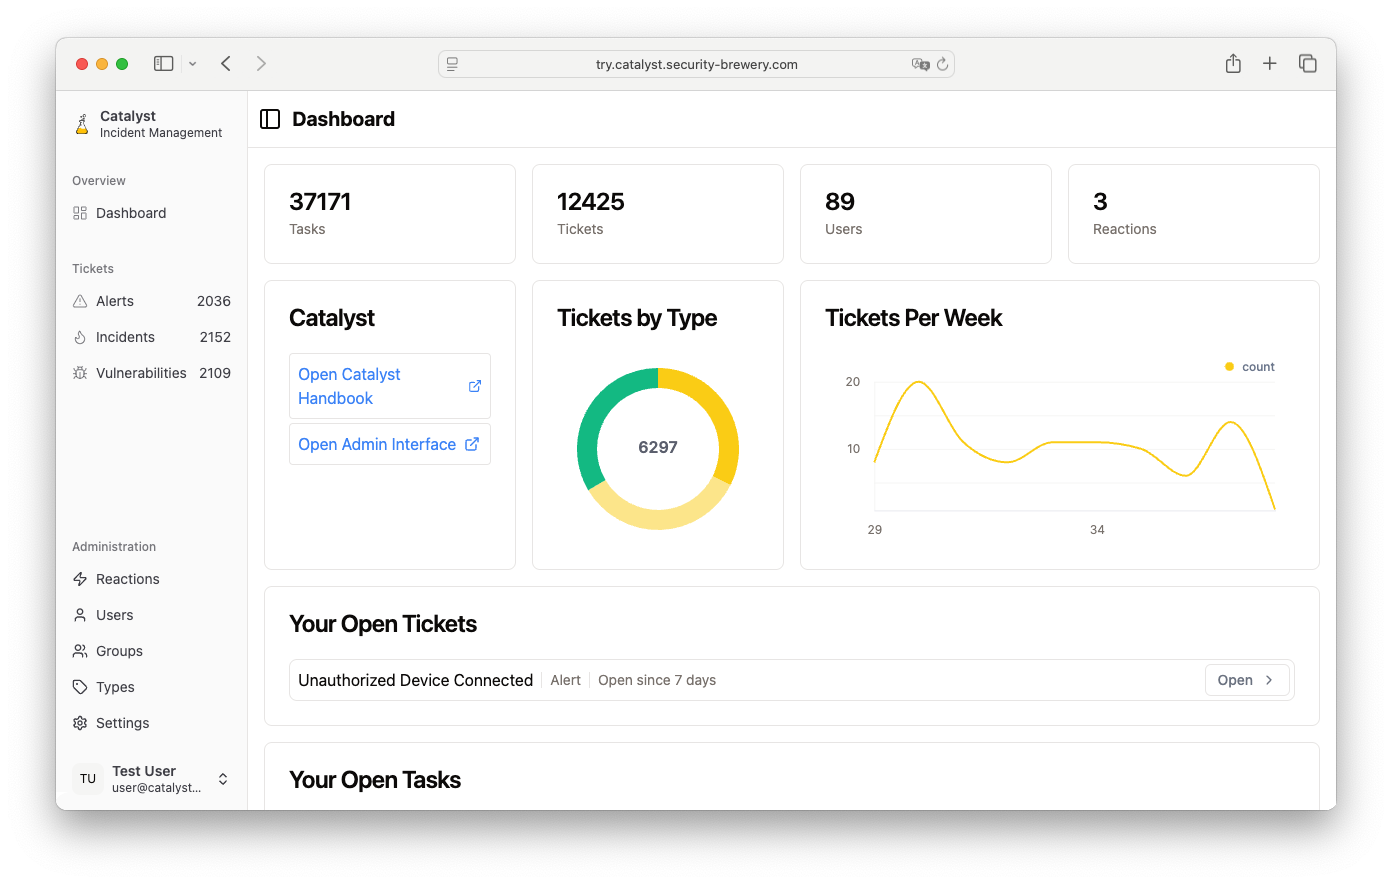
catalyst preview

catalyst

GitHubsecuritybrewery/catalyst

Plateforme de réponse aux incidents auto-hébergée avec gestion des tickets, playbooks de réaction automatisés, suivi des tâches et tableaux de bord…
defensive-toolsdigital-forensicsincident-response
536il y a 3 mois
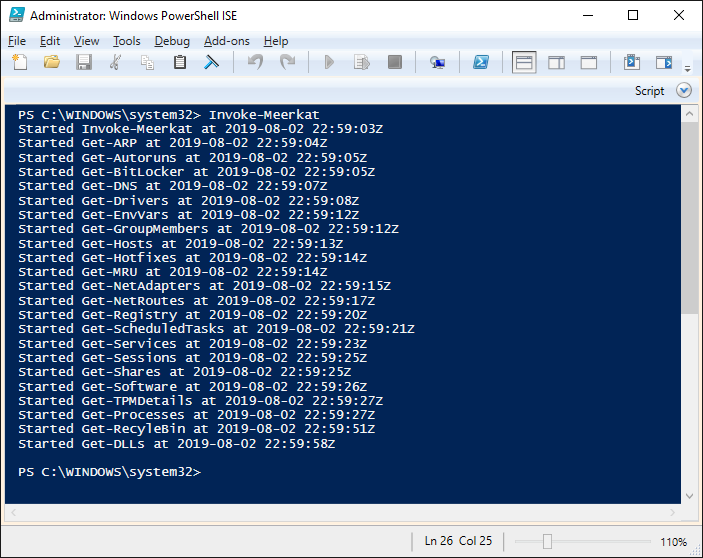
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
reconnaissanceforensicsinformation-gathering+2
483il y a 1 an
fastfinder preview

fastfinder

GitHubcodeyourweb/fastfinder

Réponse aux incidents - Recherche rapide de fichiers suspects
forensicsmalware-analysisdigital-forensics+1
260il y a 8 mois
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

Extrait et télécharge les médias Snap Map par coordonnées pour l'OSINT, l'analyse forensique et la recherche. Prend en charge la journalisation des…
osintreconnaissanceforensics+3
114il y a 3 ans
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

Outil d'analyse statique pour examiner des fichiers Microsoft Excel potentiellement malveillants, extraire les métadonnées, les macros et les objets…

static-analysisforensicsmalware-analysis+1
38il y a 4 ans
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
102il y a 4 ans
Registry-Spy preview

Registry-Spy

GitHubandyjsmith/registry-spy

Navigateur de registre multiplateforme pour fichiers bruts de registre Windows
forensicsdigital-forensics
119il y a 3 ans
ThePhish preview

ThePhish

GitHubemalderson/thephish

ThePhish : un outil automatisé d'analyse d'e-mails de phishing
ioc-managementphishing-toolsphishing+5
1.4kil y a 2 ans
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extraire automatiquement la chronologie forensique d'un dump de mémoire volatile

memory-forensicsforensicsdigital-forensics+1
133il y a 7 mois
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
disk-forensicspassword-crackingmemory-forensics+9
2.9kil y a 6 jours
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

Laboratoires pour l'analyse pratique des malwares et le triage

reverse-engineeringforensicsmalware-analysis+3
1.1kil y a 7 mois
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
defensive-toolsosintconfiguration-auditing+7
575il y a 5 ans
TrueTree preview

TrueTree

GitHubthemittenmac/truetree

Un outil en ligne de commande pour une sortie de type pstree sur macOS avec des capacités supplémentaires de capture de pid.
forensicsdigital-forensicsthreat-intelligence+1
285il y a 2 ans
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Triage de réponse aux incidents - Collecte de preuves Windows pour analyse forensique

memory-forensicsforensicsdigital-forensics+1
139il y a 10 ans
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

Outil pour extraire le $UsnJrnl d'un volume NTFS

disk-forensicsforensicsdata-recovery+1
110il y a 7 ans
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Extracteur de fichiers bas niveau en ligne de commande pour NTFS

disk-forensicsforensicsdata-recovery+1
318il y a 7 ans
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Outil Python qui analyse le $MFT NTFS pour copier des fichiers verrouillés lors d'une réponse à incident, en contournant les verrous du système…

disk-forensicsforensicsdata-recovery+2
103il y a 4 ans
Précédent1…313233…35Suivant