
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
622 résultats
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…

memory-forensicsforensicsdigital-forensics+1
265
il y a 11 mois
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

Un script Python qui vous permet d'extraire les données de géolocalisation de vos fichiers image stockés dans un ensemble de données. Il produit…

osintreconnaissanceforensics+2
44il y a 5 ans
iocextract preview

iocextract

GitHubpedramamini/iocextract

Extracteur d'Indicateur de Compromis (IOC) Désactivé.

ioc-managementosintthreat-feeds-aggregators+5
584il y a 2 ans
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.

disk-forensicsmemory-forensicsforensics+2
164il y a 1 an
Microsoft-Extractor-Suite preview

Microsoft-Extractor-Suite

GitHubinvictus-ir/microsoft-extractor-suite

Un module PowerShell pour l'acquisition de données depuis Microsoft 365 et Azure à des fins de réponse aux incidents et de cybersécurité.

information-gatheringdigital-forensicscloud-security+3
837il y a 3 mois
gitxray preview

gitxray

GitHubkulkansecurity/gitxray

Un outil de sécurité polyvalent qui exploite les API REST publiques de GitHub pour l'OSINT, la forensique, le pentesting et plus encore.

osintinformation-gatheringdigital-forensics+3
183il y a 9 mois
netlas-cookbook preview

netlas-cookbook

GitHubnetlas-io/netlas-cookbook

Le but de ce guide est très simple : apprendre à toute personne intéressée par la cybersécurité, quel que soit son niveau de connaissances, à tirer…

osintreconnaissanceiot-security+9
888il y a 1 mois
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Suite de criminalistique numérique pour drones DJI qui analyse les fichiers de télémétrie, extrait des données cachées via stéganographie, visualise…

forensicssteganographydata-recovery+3
363il y a 3 ans
fridump preview

fridump

GitHubnightbringer21/fridump

Cross-platform memory dumper using Frida to extract accessible memory from iOS, Android, and Windows applications for forensic analysis and…

memory-forensicsforensicsinformation-gathering+3
856il y a 7 ans
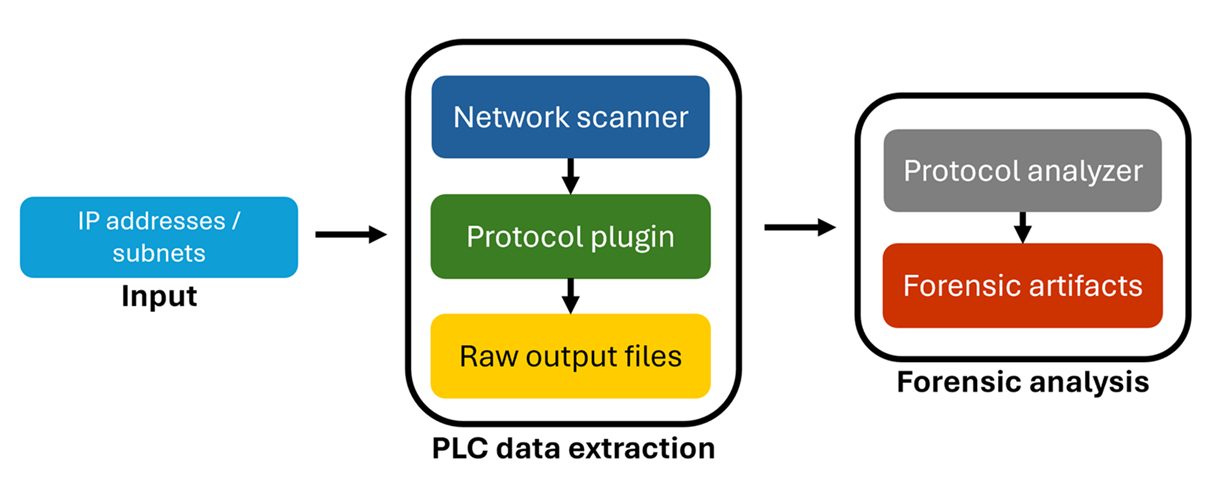
ics-forensics-tools preview

ics-forensics-tools

GitHubmicrosoft/ics-forensics-tools

Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…

vulnerability-analysisscada-ics-securityforensics+2
371il y a 1 an
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

Outil d'analyse de mémoire en direct pour détecter les DLL .NET chargées par réflexion en scannant les régions mémoire des processus à la recherche…

memory-forensicsforensicsmalware-analysis+1
64il y a 4 ans
ALFA preview

ALFA

GitHubinvictus-ir/alfa

Outil d'analyse forensique automatisé pour les journaux d'audit Google Workspace. Acquiert tous les types de journaux, mappe les événements au cadre…

forensicsdigital-forensicscloud-security+3
183il y a 1 mois
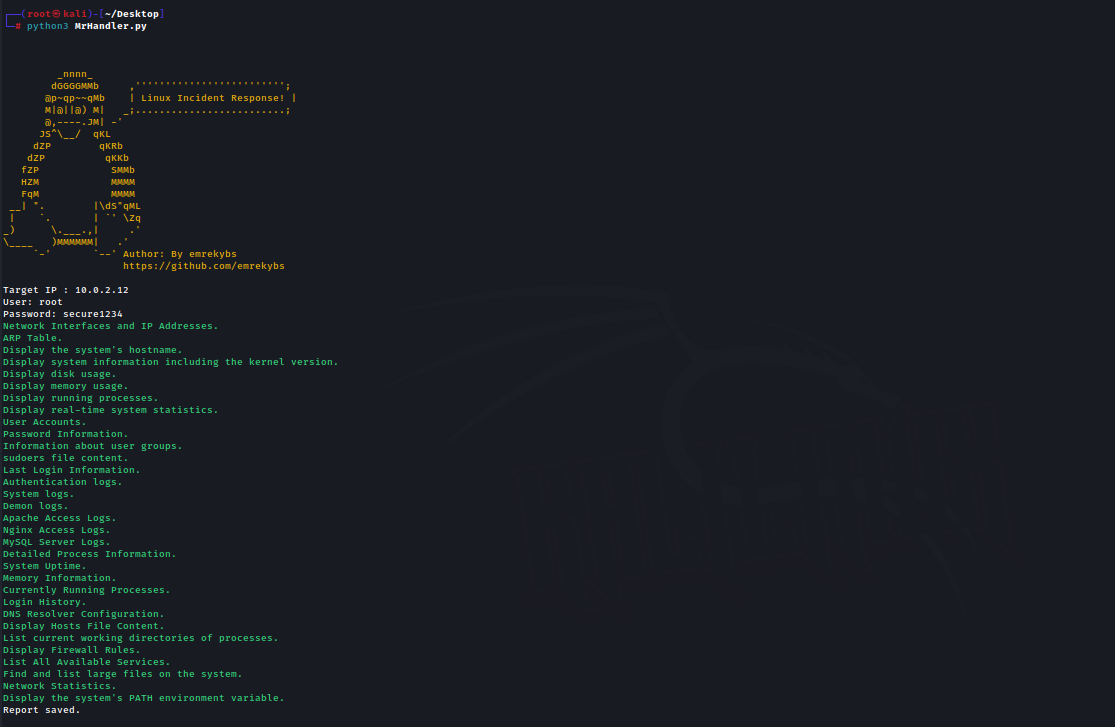
MrHandler preview

MrHandler

GitHubemrekybs/mrhandler

Outil de réponse aux incidents Linux basé sur SSH qui exécute des commandes de diagnostic pour collecter les configurations réseau, les journaux, les…

forensicsdigital-forensicsincident-response+1
86il y a 6 mois
TEx preview

TEx

GitHubguibacellar/tex

Outil de collecte de renseignements Telegram pour chercheurs et enquêteurs. Recueille les groupes, messages, médias et données utilisateur avec OCR,…

osintforensicsinformation-gathering+2
375il y a 2 ans
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Pilote du noyau Linux pour l'acquisition de la mémoire physique, permettant un accès en lecture à toute adresse physique, y compris la mémoire…

memory-forensicsforensicsdigital-forensics+1
105il y a 1 an
awesome-soc-analyst preview

awesome-soc-analyst

GitHubletsdefend/awesome-soc-analyst

Ressources utiles pour les analystes SOC et les candidats analystes SOC.

phishingmalware-analysisdigital-forensics+6
986il y a 3 ans
analyzer preview

analyzer

GitHubqeeqbox/analyzer

Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…

ioc-managementosintstatic-analysis+8
320il y a 2 ans
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Collection d'outils forensiques

disk-forensicsmemory-forensicsnetwork-forensics+7
701il y a 2 mois
Précédent1…293031…35Suivant
Criminalistique Numérique — Outils — Page 30 | Kitploit