
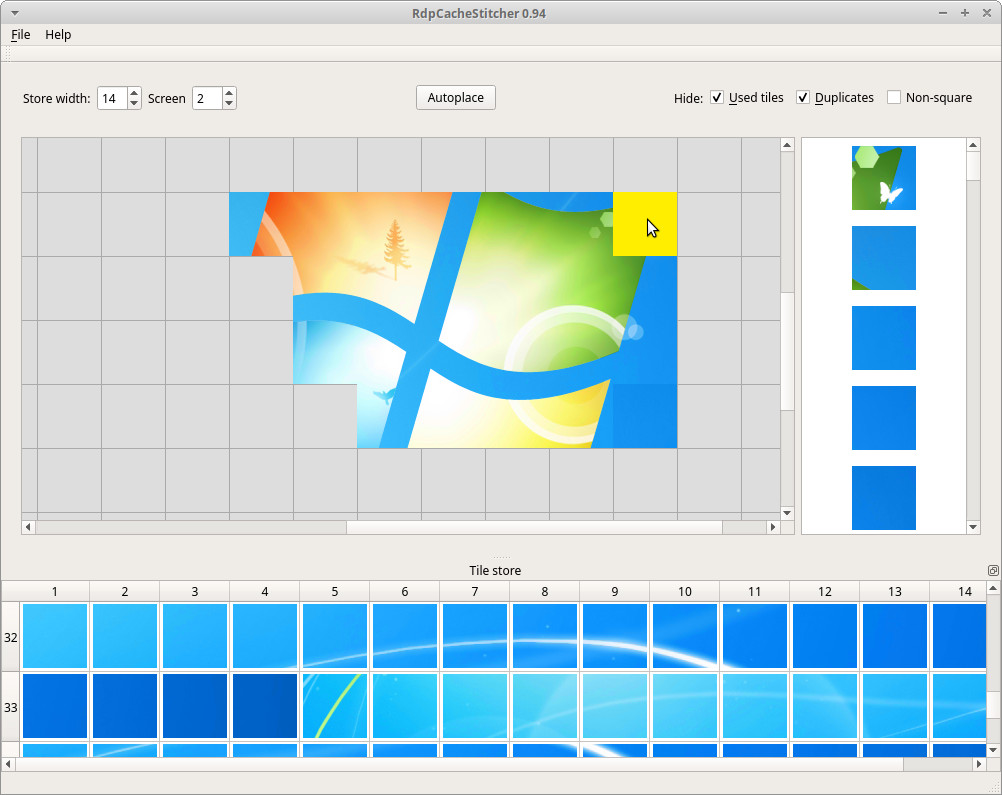
RdpCacheStitcher
 bsi-bund/rdpcachestitcher
RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
forensicsdata-recoverydigital-forensics+1
331
bsi-bund/rdpcachestitcherRdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
 anssi-fr/bmc-tools
Analyseur de cache bitmap RDP
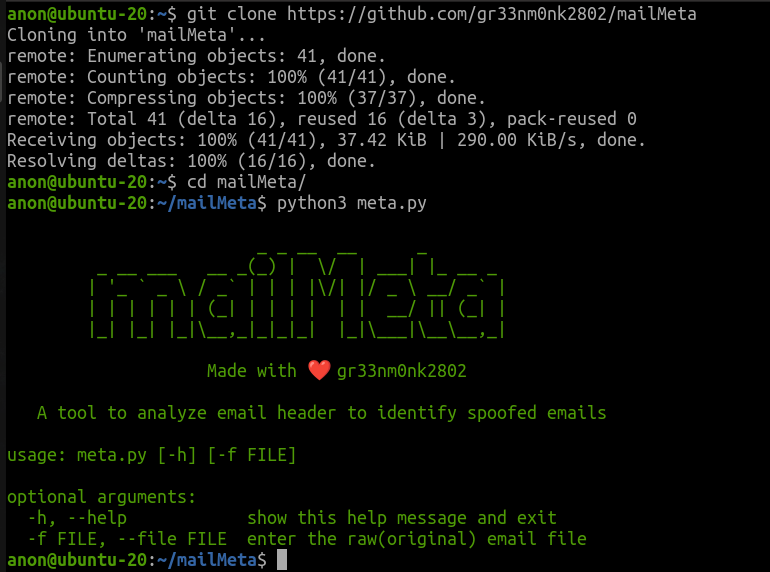 gr33nm0nk2802/mailmeta
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 crowdstrike/xwf-yara-scanner
Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
 jfarley248/meat
Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
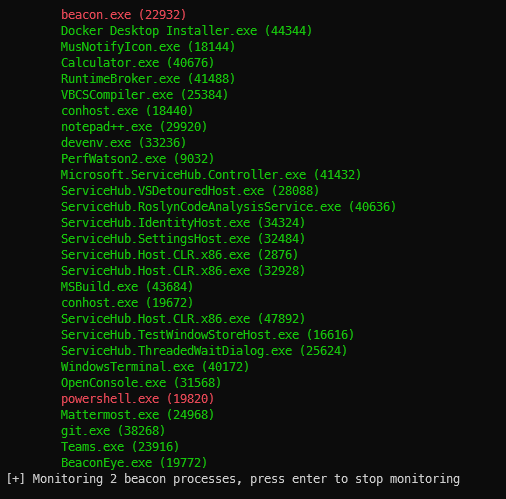 ccob/beaconeye
Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.
 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
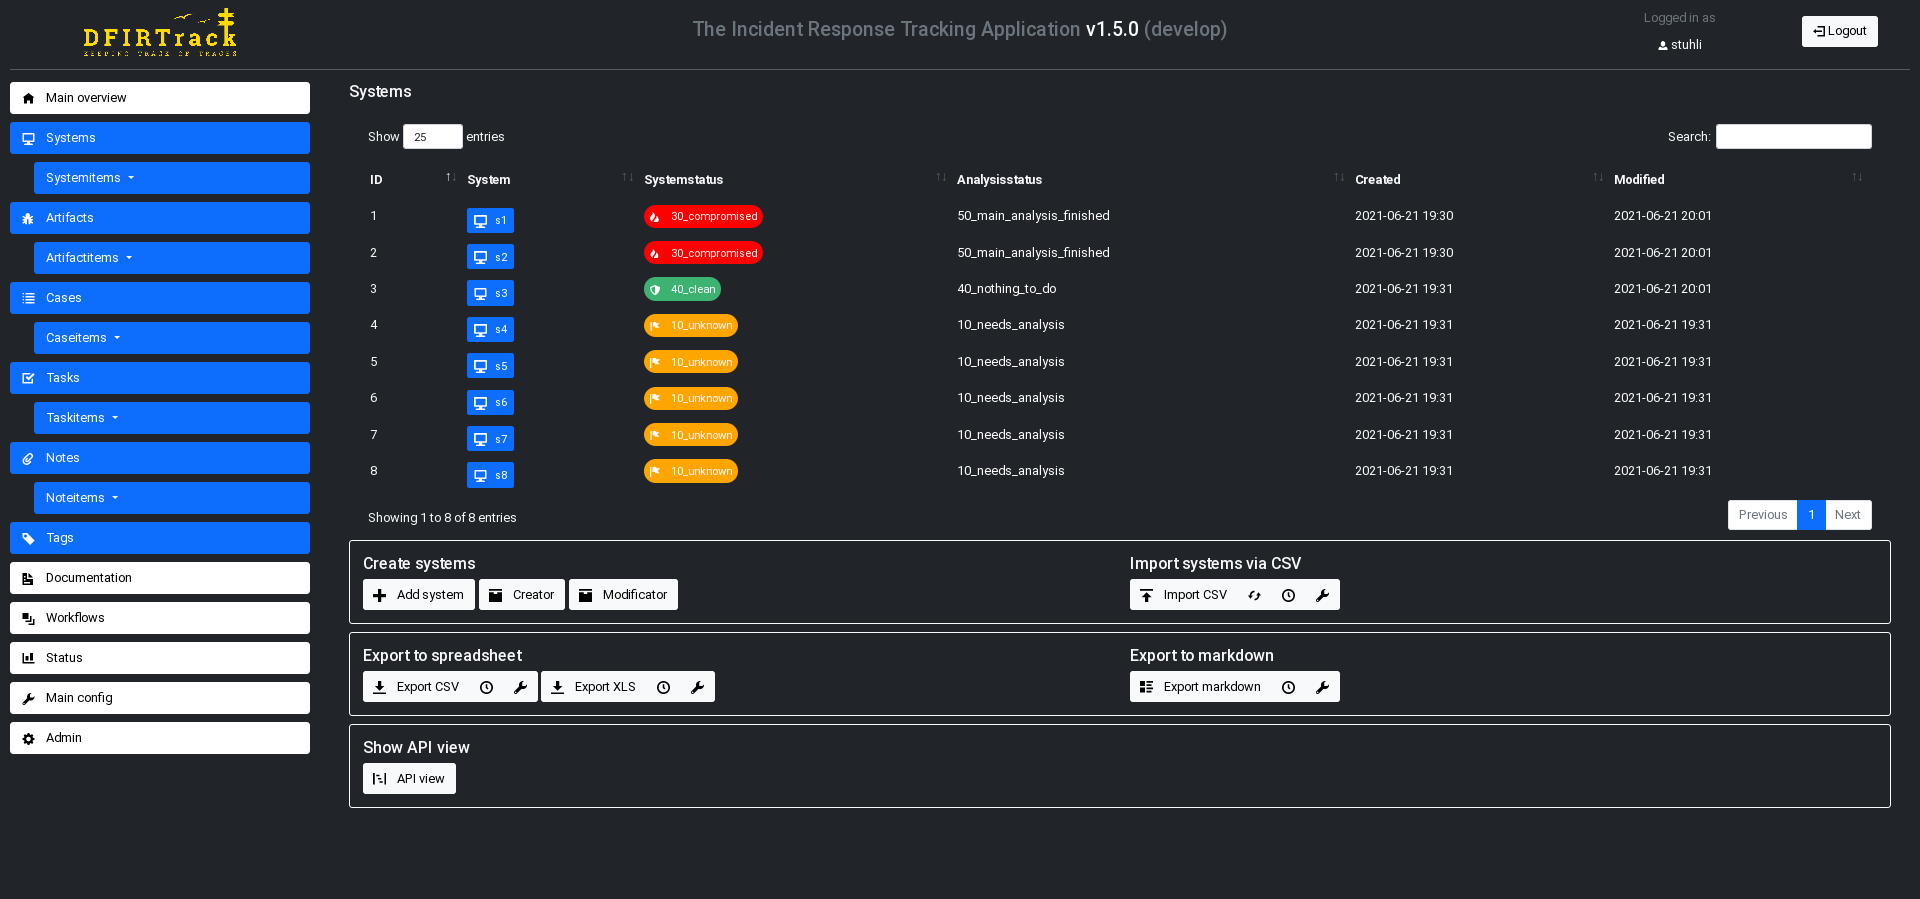 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
 telegrip/telegrip
Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…
 thewhiteninja/ntfstool
Outil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
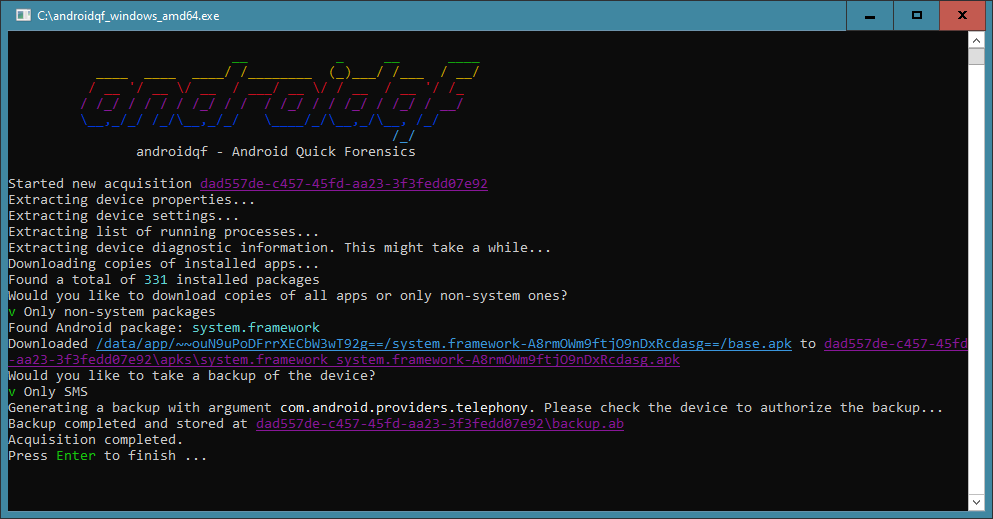 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 ddz/whatsapp-media-decrypt
Déchiffrer les fichiers multimédias chiffrés de WhatsApp (images, vidéos, audio, documents) à l'aide de clés multimédias extraites des bases de…
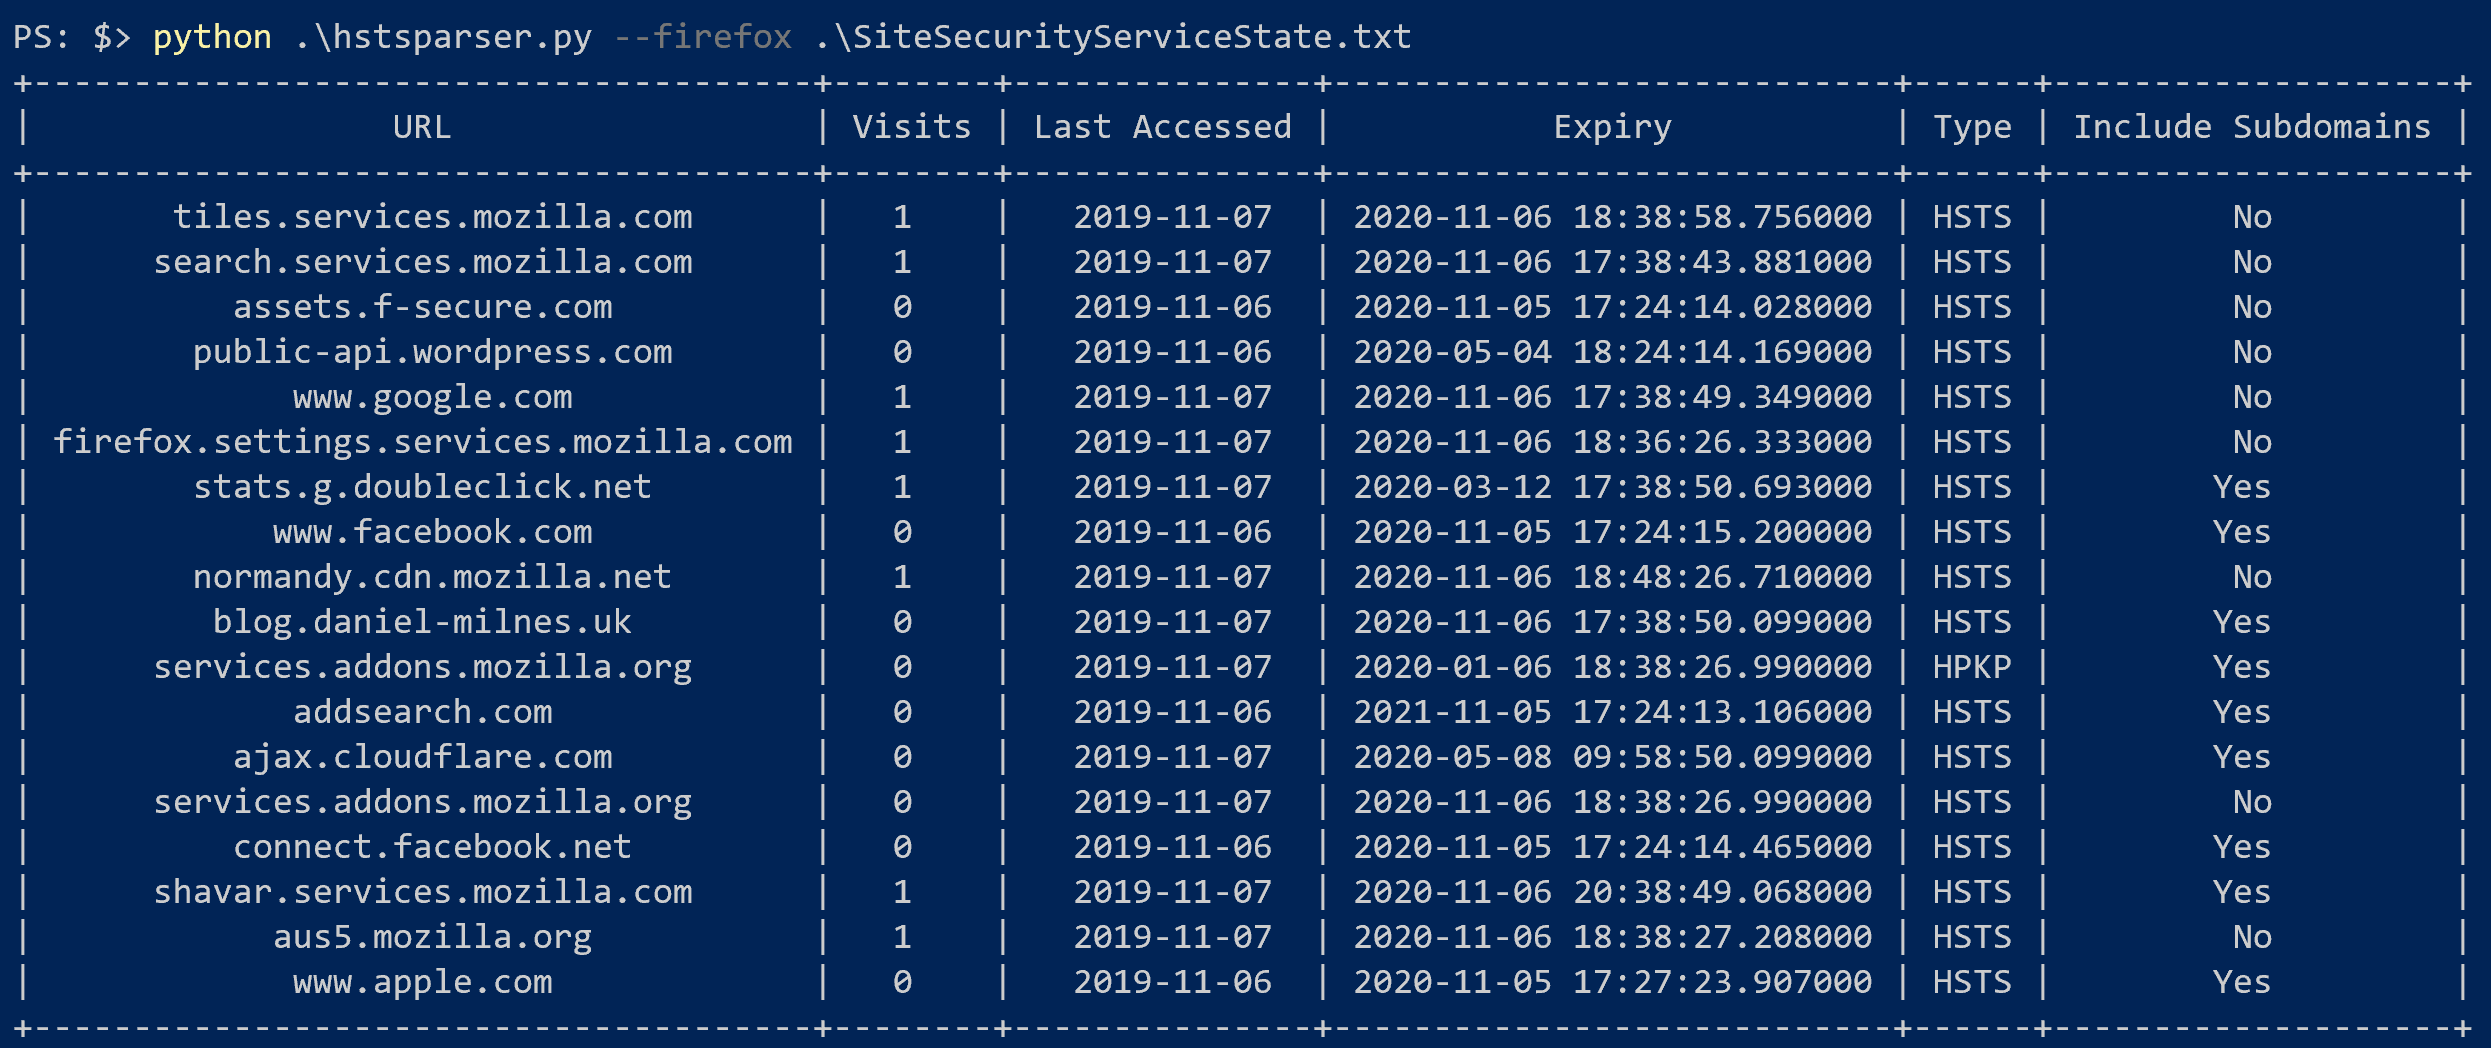 thebeanogamer/hstsparser
Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques !
 airbus-cert/etl-parser
Analyseur de fichiers de journalisation de traces d'événements en Python pur