

TCPViewer
 proxymanapp/tcpviewer
L'application macOS de premier ordre pour voir chaque paquet clairement sur votre Mac. Alternative à Wireshark.
packet-sniffing-analysisnetwork-forensicsforensics+3
62
proxymanapp/tcpviewerL'application macOS de premier ordre pour voir chaque paquet clairement sur votre Mac. Alternative à Wireshark.
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 felixweyne/imaginaryc2
Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
 simsong/tcpflow
Démultiplexeur de paquets TCP/IP. Télécharger depuis :
 redaelli/imago-forensics
Imago est un outil Python qui extrait des preuves numériques à partir d'images.
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
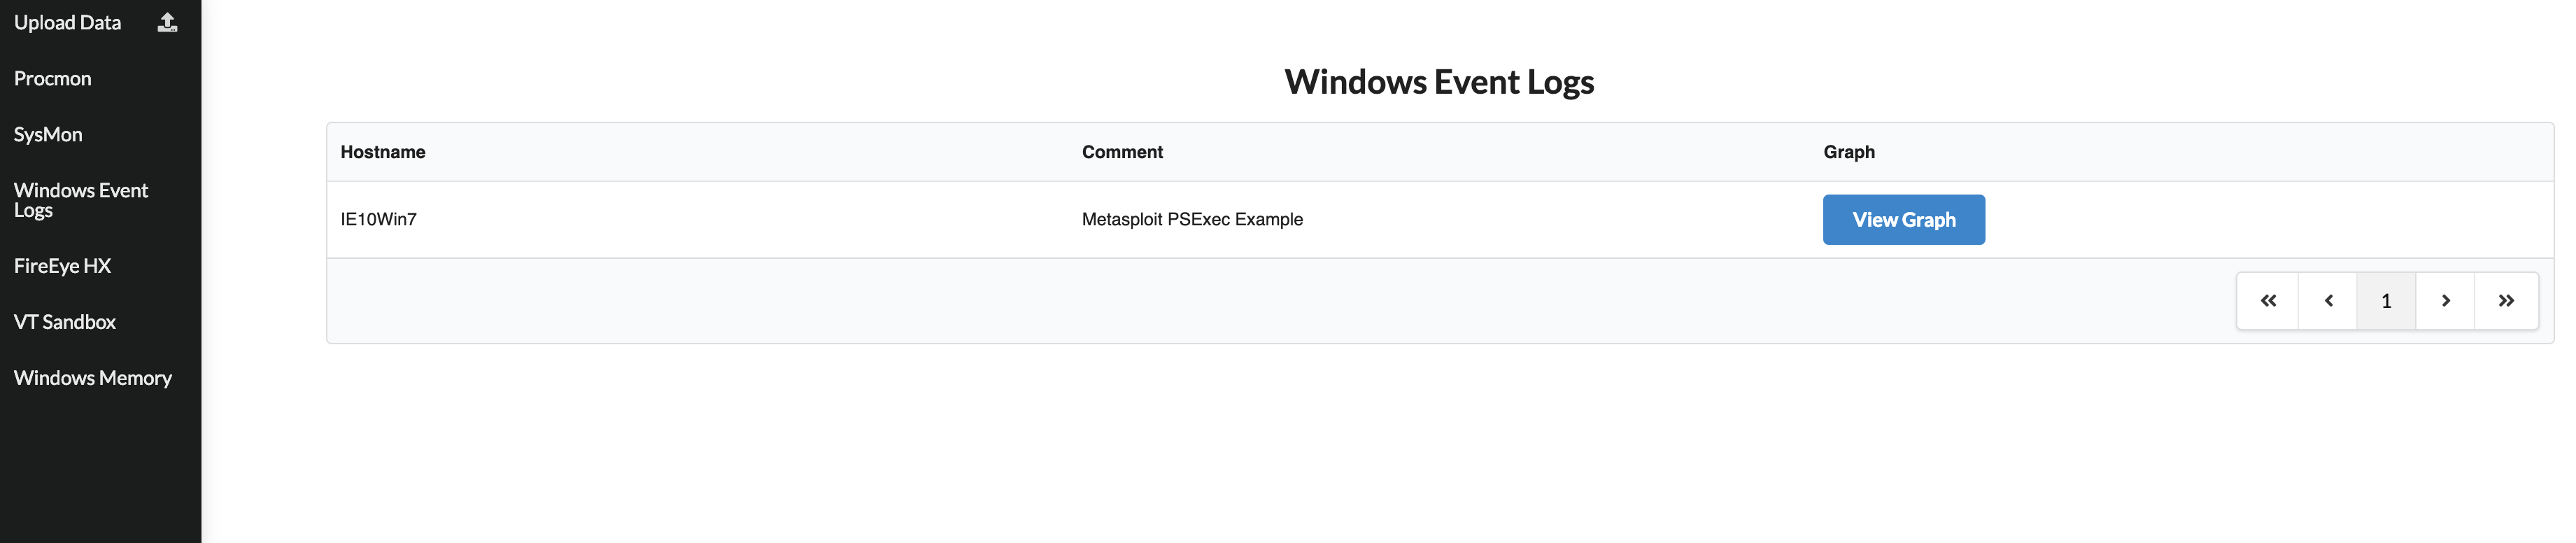 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
 am0nt31r0/osint-search
Utile pour les enquêtes de criminalistique numérique ou le footprinting initial d'un test d'intrusion en boîte noire.
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
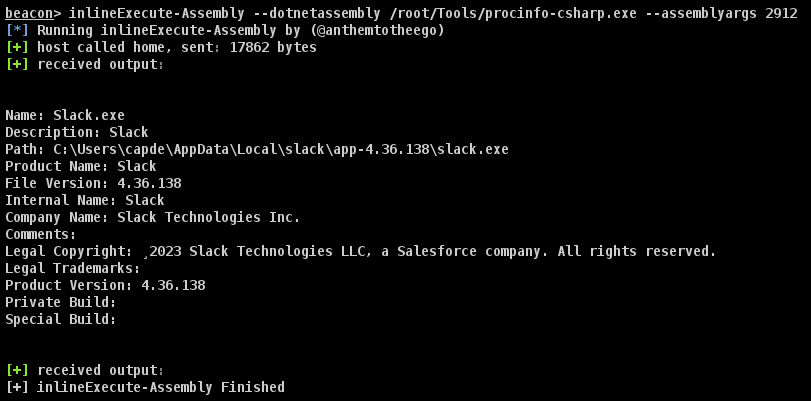 mlcsec/proctools
Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.
 google/turbinia
Automatisation et passage à l'échelle des outils de criminalistique numérique
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.
 securityjoes/masterparser
MasterParser est un puissant outil DFIR conçu pour analyser et parser les logs Linux
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 kiminewt/pyshark
Wrapper Python pour tshark, permettant l'analyse de paquets en Python à l'aide des dissecteurs de Wireshark.