

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
proctools — Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows. | Kitploit
Outils/GitHubGitHub/mlcsec/proctools
Criminalistique MémoireAnalyse ForensiqueCollecte d'InformationsCriminalistique NumériqueRed Teaming
GitHubmlcsec/proctools

proctools

Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.

Voir le dépôt
1161436il y a 2 ansVérifié par Kitploit
Partager

proctools

Petite boîte à outils pour extraire des informations et vider des chaînes sensibles des processus Windows. Conçue pour accompagner FormThief.

  • procsearch – trouve des chaînes sensibles dans la mémoire du processus cible
    • recherche une chaîne donnée dans la mémoire lisible du processus ; si trouvée, affiche une plage de caractères ASCII valides autour de la chaîne recherchée
  • procinfo – affiche les informations de version suivantes pour l'exécutable du processus :
    • nom du processus
    • description
    • nom du produit
    • version du fichier
    • nom interne
    • nom de la société
    • commentaires
    • copyright légal
    • marques déposées légales
    • version du produit
    • build privé
    • build spécial
  • procargs – extrait les arguments de ligne de commande du processus cible
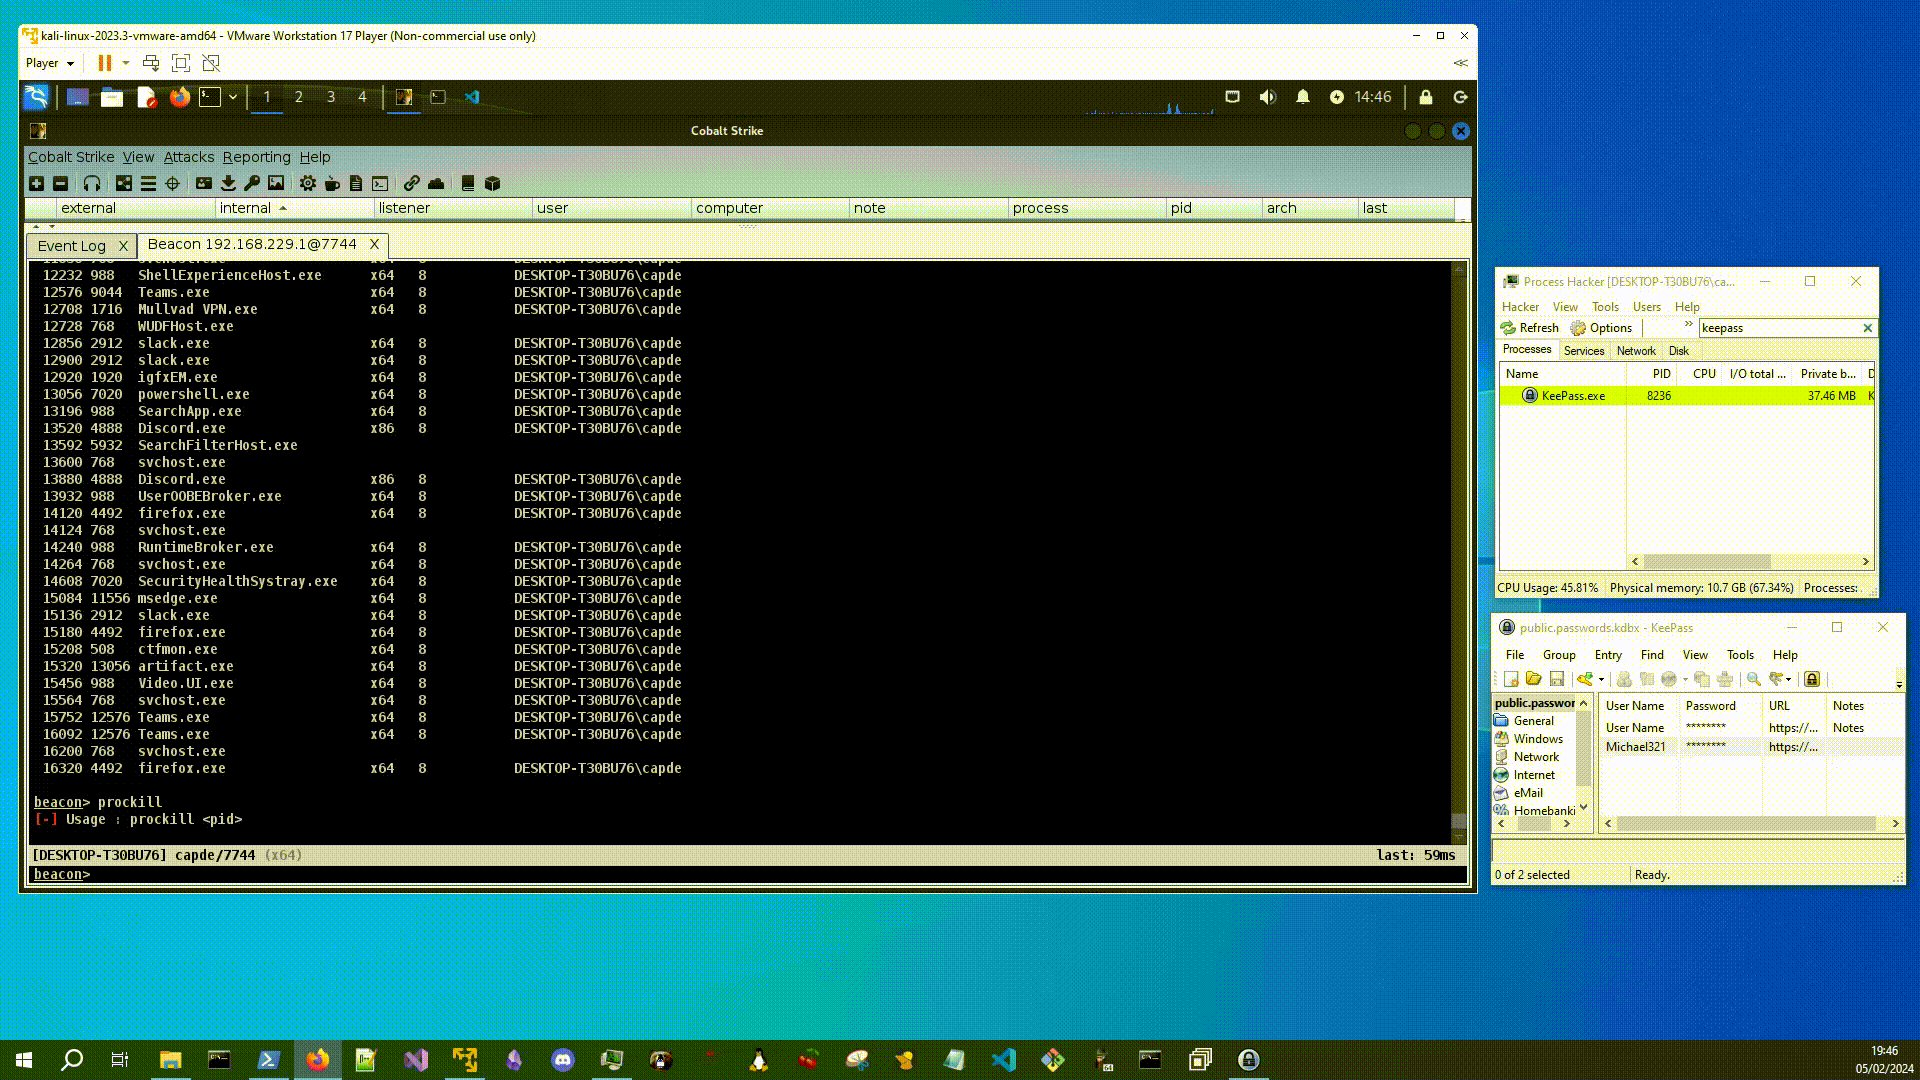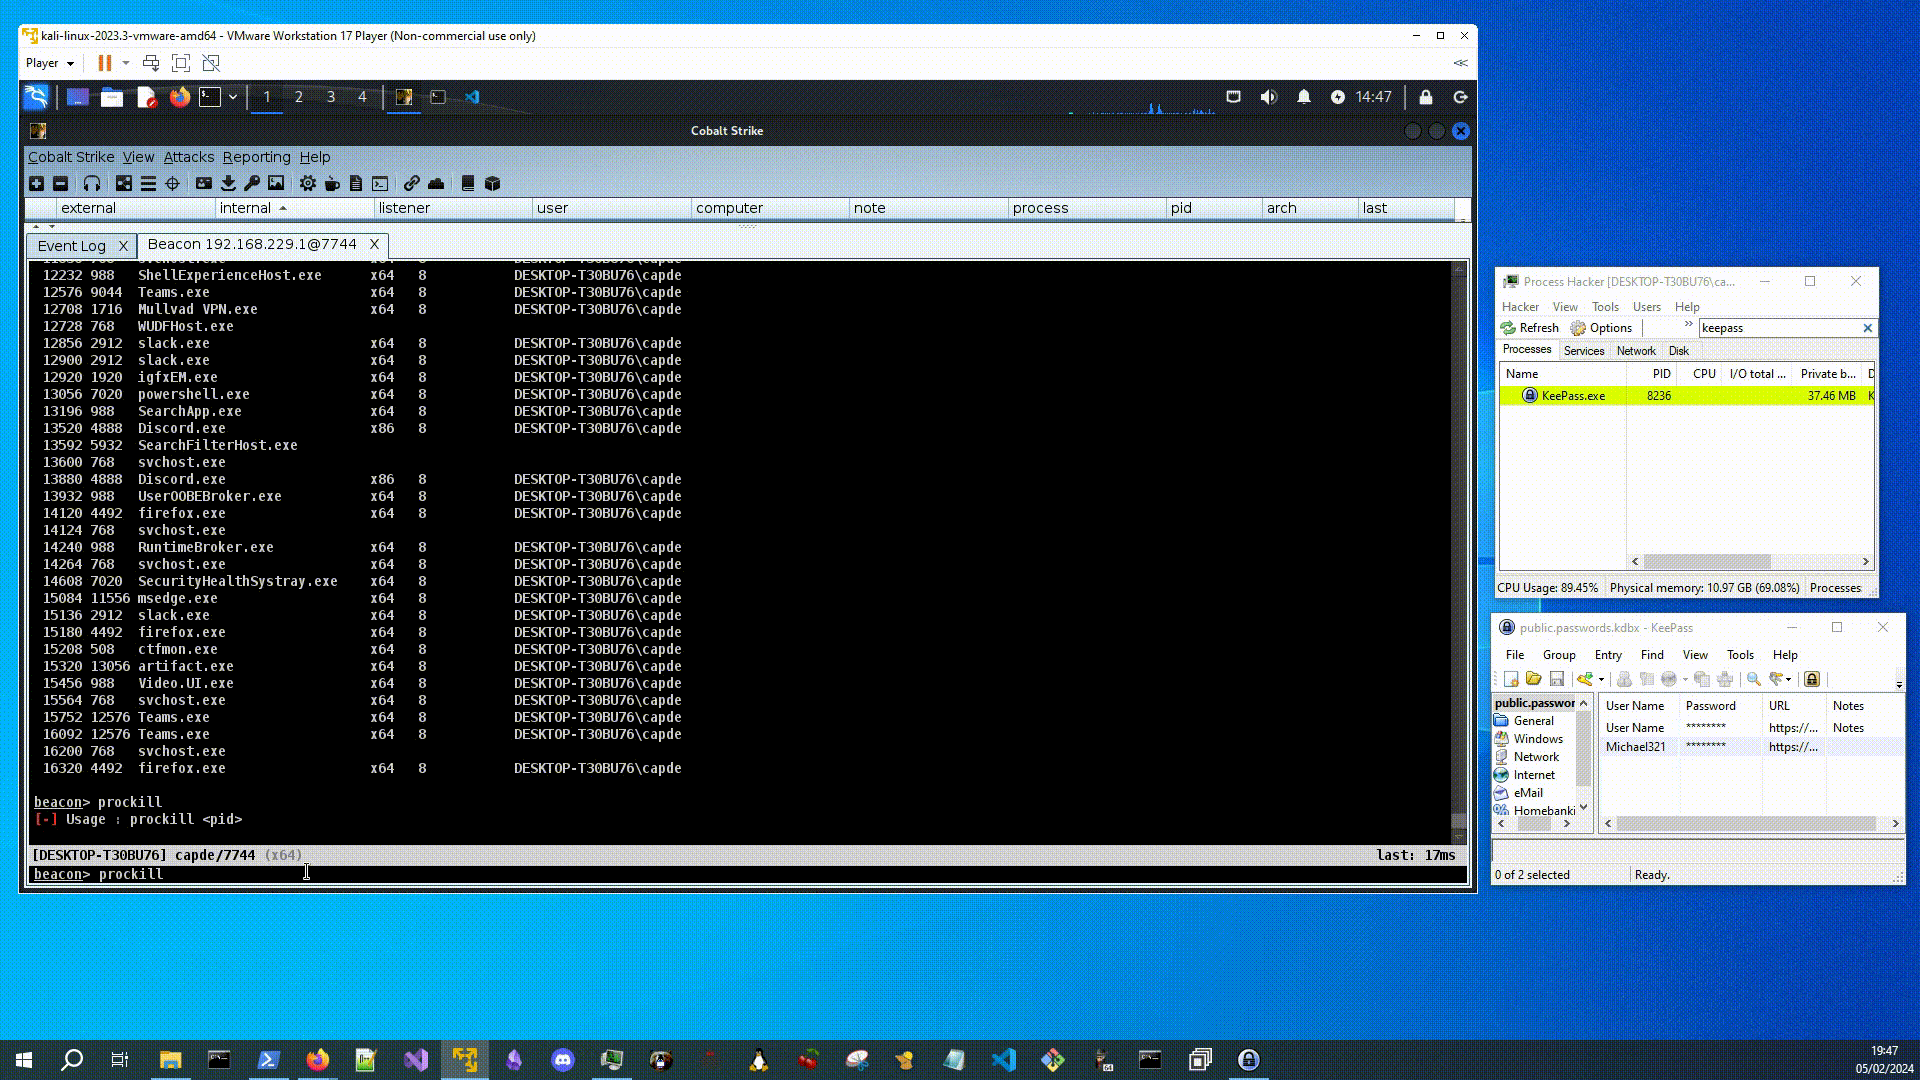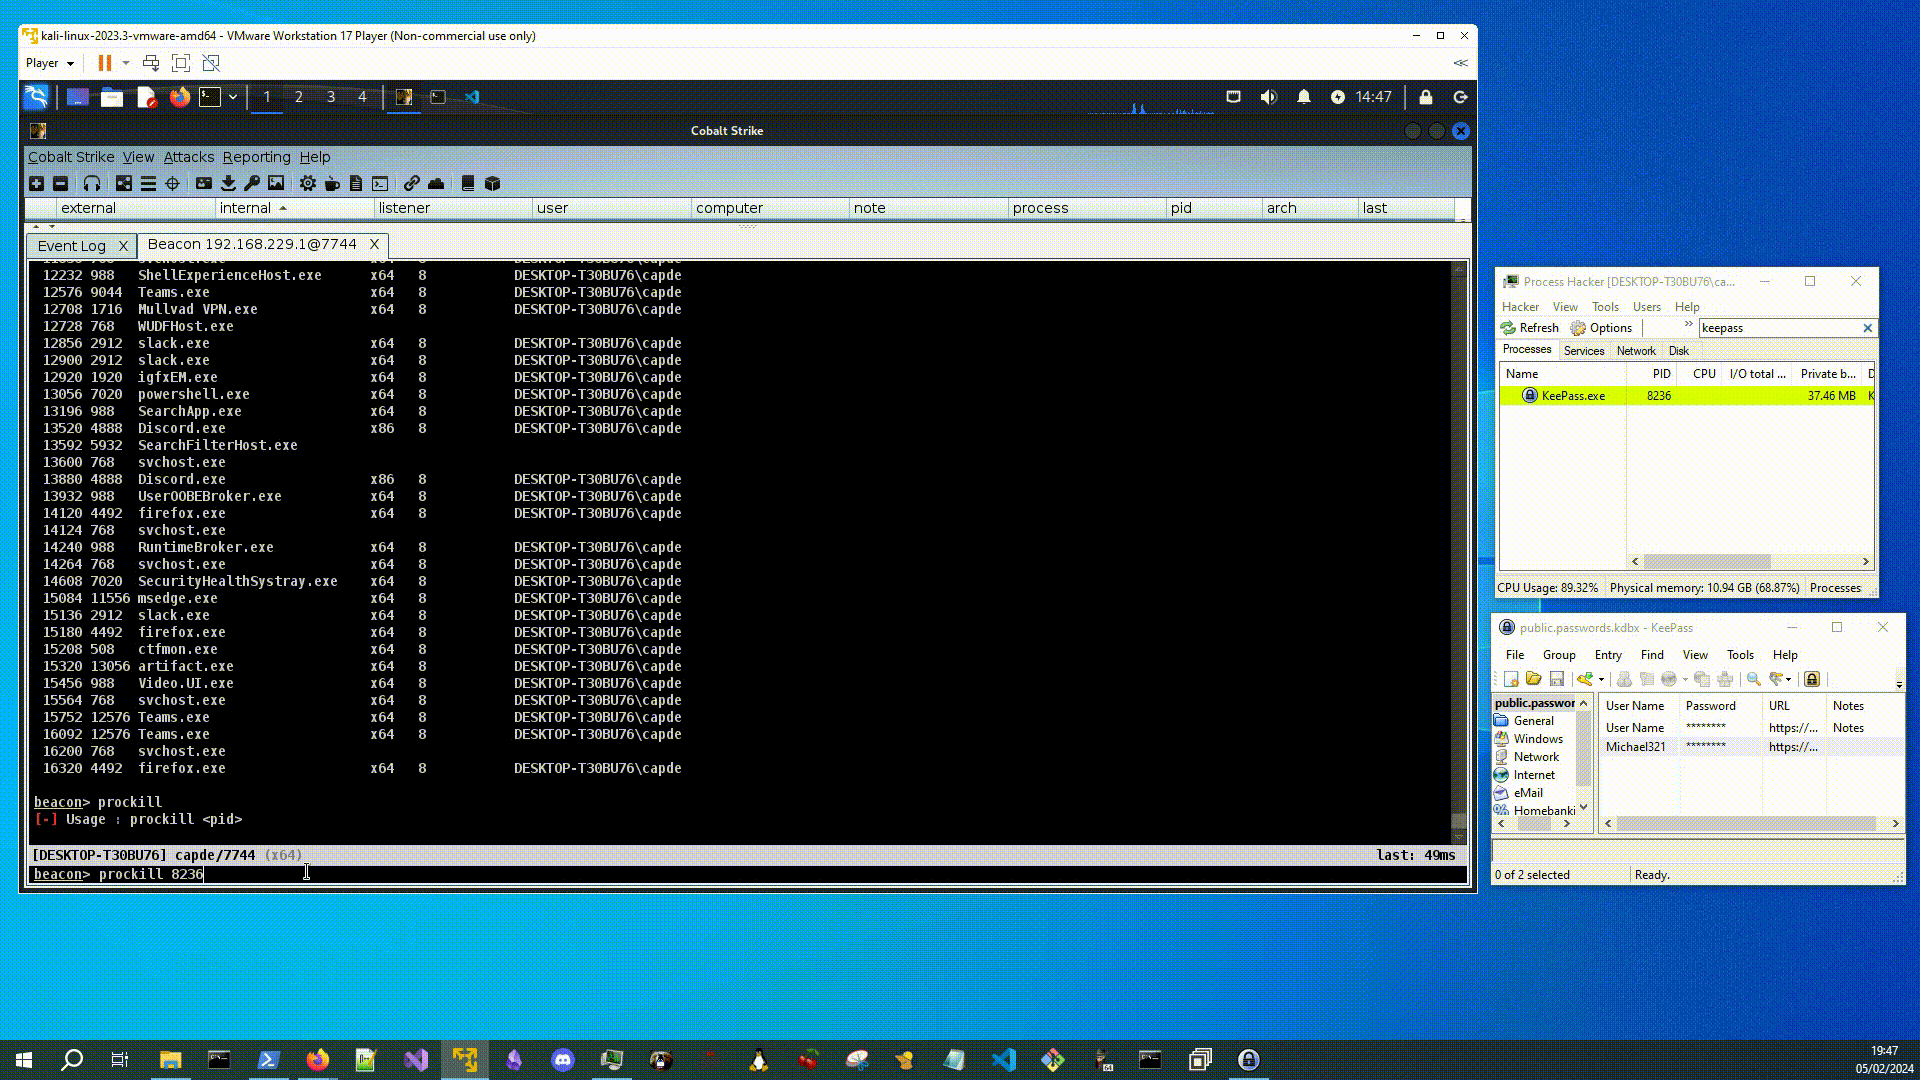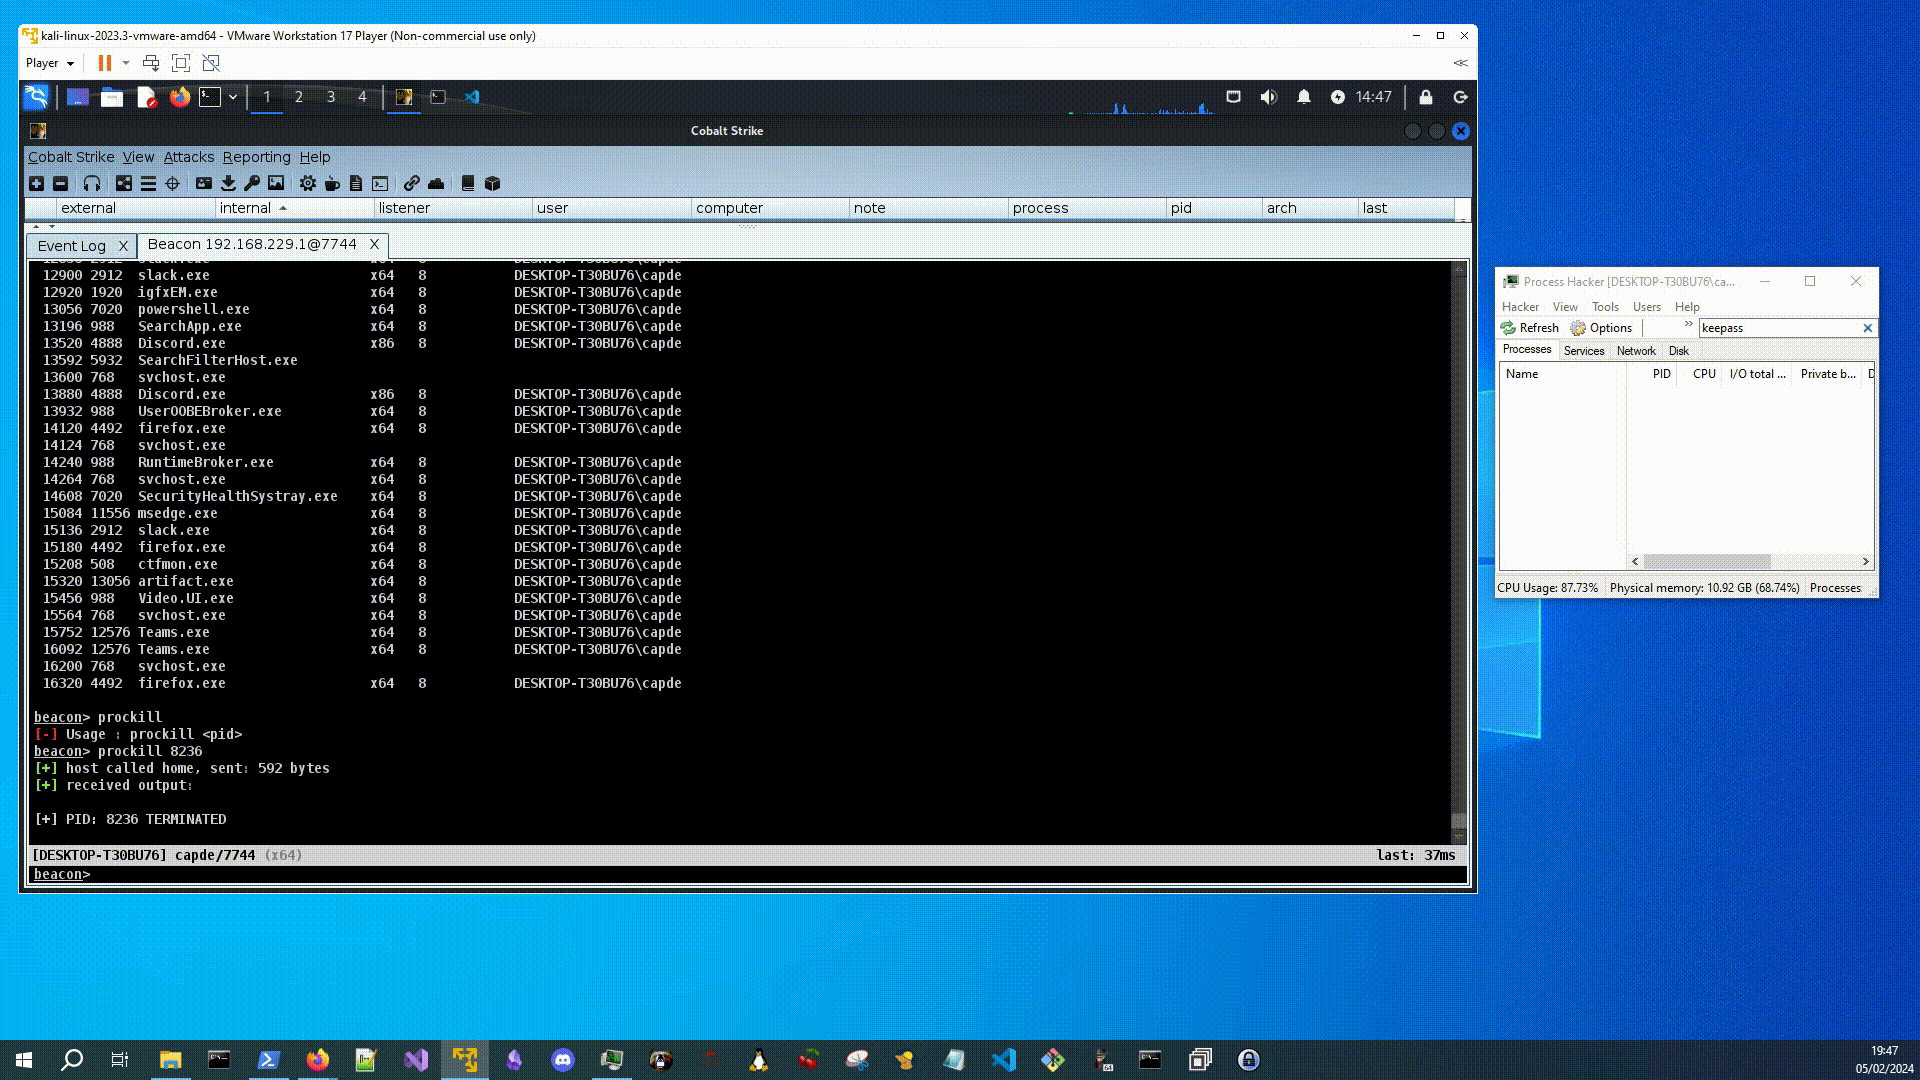
  • prockill – termine le processus cible

procsearch.cpp

Vide la mémoire du processus et recherche des chaînes lisibles. Seuls le PID, la chaîne recherchée et la plage sont fournis pour cette version. Lorsque la chaîne est trouvée, le paramètre de plage indique combien de caractères de chaque côté de la chaîne doivent être affichés, tant qu'ils sont en ASCII valide.

Compilation dans VS. Exemple ci-dessous vidant les informations utilisateur du processus Outlook :

PS C:\Users\capde> .\procsearch.exe 7592 "email" 500

[+] Search string "email" FOUND: (...) "age_group": "adult",  "association_status": "{\"com.microsoft.Olk\":\"associated\"}"
,"authority": "https://login.microsoftonline.com/consumers",  "birthday": "1969-3-1",  "display_name": "John Doe",
"email": "[email protected]",  "first_name": "John",  "id": "3a25f54136ac887c",  "last_name": "Doe",  "location":
"UK",  "login_name":"[email protected]","onprem_sid": "",  "password_change_url": "",  "phone_number": "" (...)

Ne fonctionne pas correctement avec Inline-Execute-PE. Je travaille à résoudre ce problème ainsi que la version BOF en C++ qui devrait permettre des plages de recherche plus grandes que la version actuelle en C.


procsearch-BOF.c

Compiler et charger le .cna :

x86_64-w64-mingw32-gcc -c procsearch-BOF.c -o procsearch-BOF.o

La version BOF est sensible à la taille des buffers, donc l'option <range> n'est pas présente et la sortie est quelque peu limitée. N'hésitez pas à jouer avec les tailles de buffer, mais attention : vous pourriez obtenir des erreurs __chkstk ou le beacon pourrait se bloquer si elles sont trop grandes.

L'idéal était d'écrire ceci en C++, ce qui fonctionne localement avec bof-vs, mais l'exécution dans le beacon renvoie des erreurs de symboles inconnus ou des crashs. Je mettrai à jour dès que possible. Il y a probablement une meilleure façon d'implémenter la fonction de recherche/les buffers en C, mais cela fera l'affaire pour l'instant.

Je ne recommande pas de rechercher un seul caractère comme "." dans un très grand processus, car cela pourrait bloquer le beacon. La longueur minimale recommandée pour les chaînes de recherche est de 3 ou 4 caractères lors de l'utilisation du BOF. Vous pouvez vraiment augmenter la plage avec la version C++.

Exemple de vidage de données utilisateur factices du processus Outlook :


https://github.com/mlcsec/proctools/assets/47215311/dccd1223-774e-4dec-8353-91c057900a07


procinfo.cs

Utilitaire C# pour afficher toutes les informations de version du fichier pour le PID fourni. Compilation dans VS ou avec csc :

procinfo-csharp


procinfo-BOF.c

BOF en C qui reproduit une partie des fonctionnalités ci-dessus. Problèmes à résoudre pour vider les valeurs VerQueryValue(lpVersionInfo, "\\StringFileInfo\\040904b0\\....

Compiler et charger le .cna :

x86_64-w64-mingw32-gcc -c procinfo-BOF.c -o procinfo-BOF.o

procinfo-c


procargs-BOF.c

Extrait les arguments de ligne de commande pour le processus spécifié. Compiler et charger le .cna :

x86_64-w64-mingw32-gcc -c procargs.c -o procargs-BOF.o

image


prockill-BOF.c

Termine un processus (ou utilisez simplement kill dans CS, je ne suis pas sûr d'avoir créé celui-ci) :

x86_64-w64-mingw32-gcc -c prockill-BOF.c -o prockill-BOF.o
prockill-BOF

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






