kubernetes-log4j-cve-2021-44228-node-agent

Kubernetes DaemonSet qui corrige à chaud les JVMs pour atténuer les vulnérabilités Log4j2 (CVE-2021-44228, CVE-2021-45046) en désactivant les…

Kubernetes DaemonSet qui corrige à chaud les JVMs pour atténuer les vulnérabilités Log4j2 (CVE-2021-44228, CVE-2021-45046) en désactivant les…

Buildpack fournissant une solution de contournement pour CVE-2021-44228 (exploit RCE Log4j)

Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.

EU focused compliance MCP server

Gestionnaire de registre d'outils vérifié. Gère les chaînes d'outils des développeurs à partir de registres basés sur Git.

Détectez les violations de conformité et de sécurité dans l'Infrastructure as Code pour atténuer les risques avant de provisionner une infrastructure…

Outil de collecte d'inventaire AWS multi-threadé axé sur les ressources et métadonnées pertinentes pour la sécurité.

OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.

Configuration facile des outils d'analyse statique pour les projets Android et Java.

Outil d'audit de sécurité open source, multi-plateforme et polyvalent

Outil d'énumération et d'attaque de pipelines GitHub Actions

OWASP Domain Protect - prévenir le détournement de sous-domaines

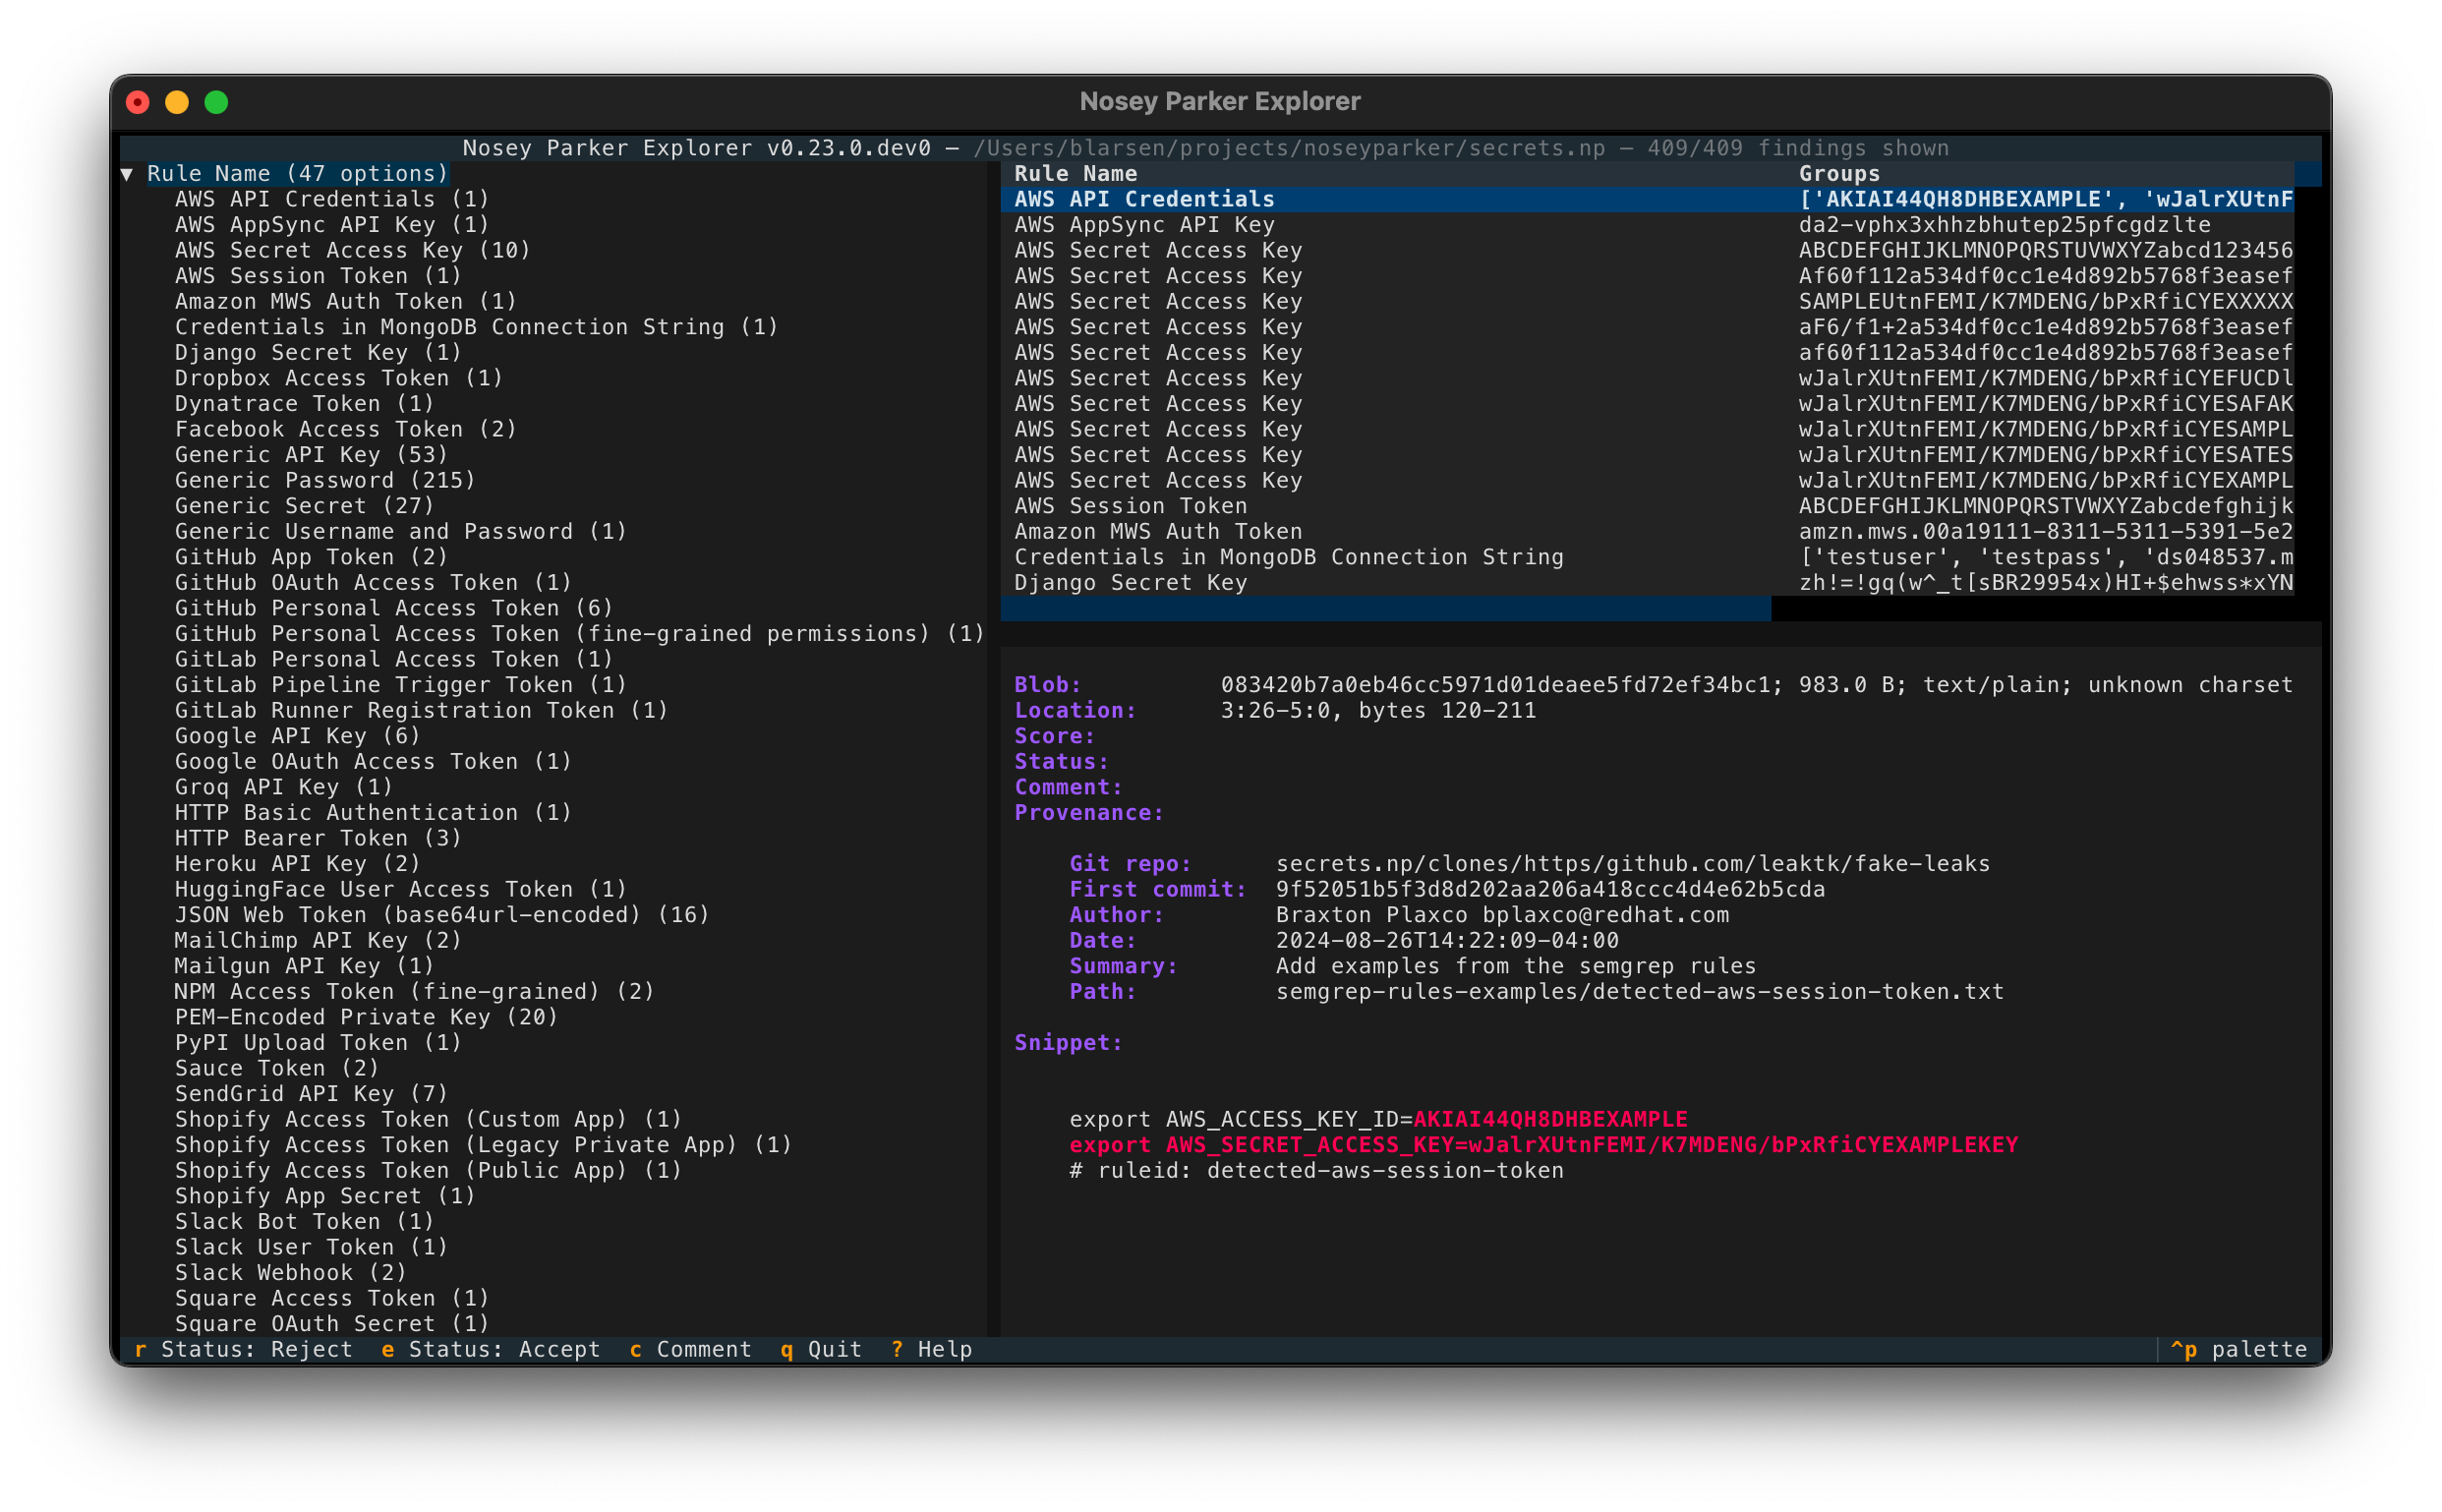
Nosey Parker est un outil en ligne de commande qui trouve des secrets et des informations sensibles dans les données textuelles et l'historique Git.

Scanner automatisé de détection de secrets et de fuites pour GitHub et les sites de paste, avec filtrage heuristique, enrichissement IOL via…

Un framework de chaîne d'approvisionnement logicielle alimenté par Nix.

Project Aura : Audit de sécurité et introspection de code