
Outil d'audit de sécurité open source, multi-plateforme et polyvalent
Note : DevAudit utilise la base de données OSS Index, qui a certaines limites de débit. Si vous remarquez que vous atteignez la limite, veuillez signaler le problème. Les utilisateurs authentifiés bénéficient d'une limite plus élevée, et nous mettons en place l'authentification dans DevAudit prochainement. La plupart des utilisateurs non authentifiés ne remarqueront probablement pas la limite pour la plupart des cas d'utilisation. Elle ne s'applique généralement que dans les projets beaucoup plus importants ou avec des volumes de projets élevés.
Obtenez la dernière version depuis la page des versions.
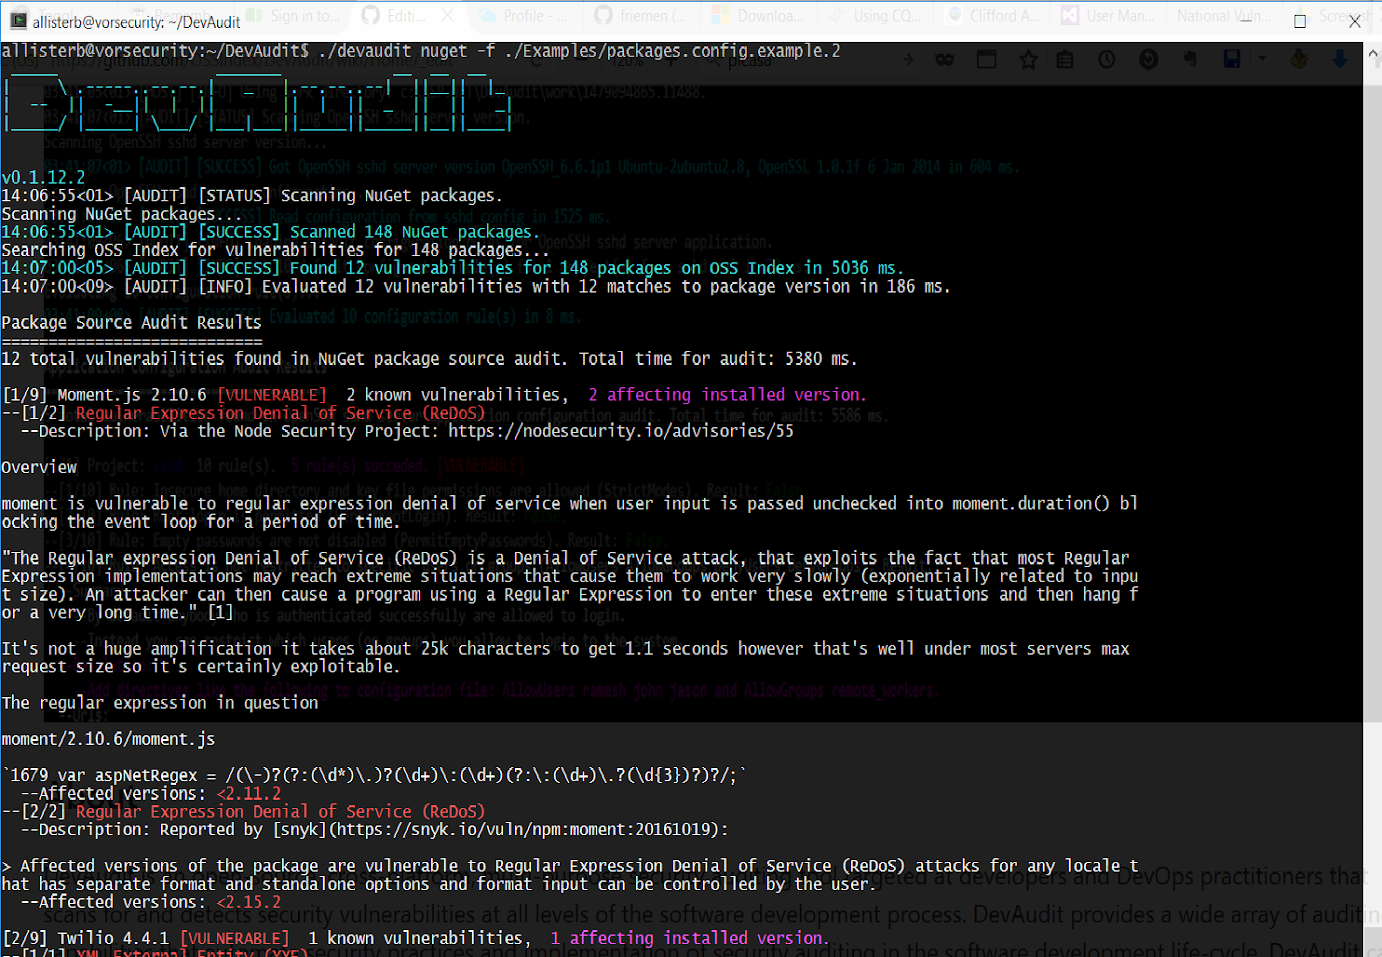
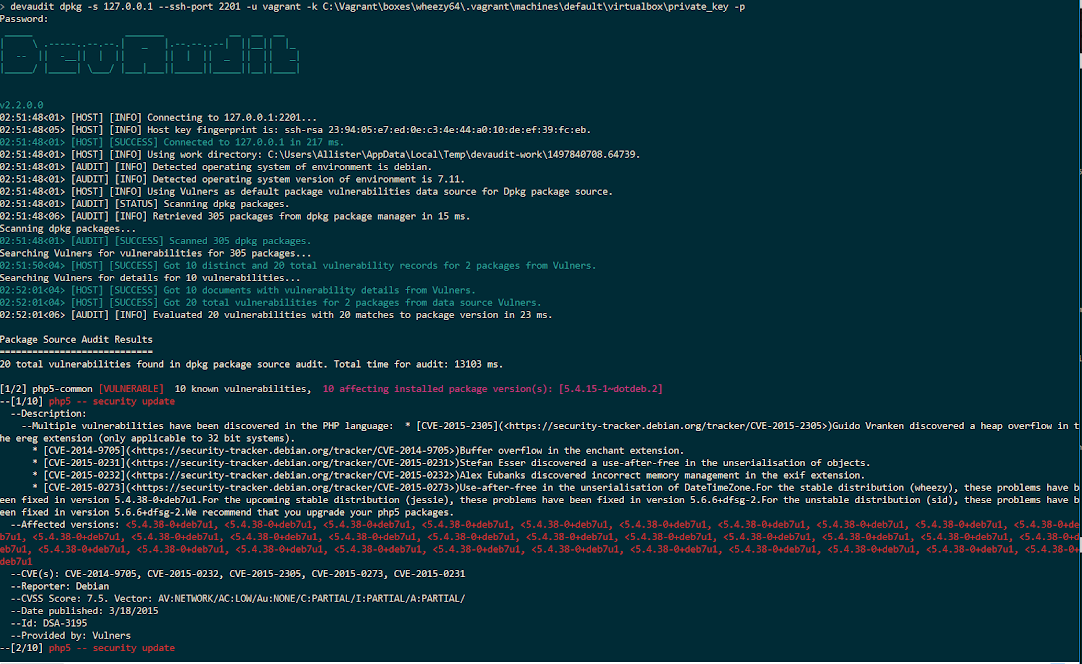
DevAudit est un outil d'audit de sécurité open-source, multiplateforme et polyvalent destiné aux développeurs et aux équipes adoptant les pratiques DevOps et DevSecOps. Il détecte les vulnérabilités de sécurité à plusieurs niveaux de la pile de solution. DevAudit offre un large éventail de capacités d'audit qui automatisent les pratiques de sécurité et la mise en œuvre d'audits de sécurité dans le cycle de vie du développement logiciel. DevAudit peut analyser votre système d'exploitation et vos dépendances de paquets d'application, les configurations d'application et de serveur d'application, ainsi que le code d'application, à la recherche de vulnérabilités potentielles basées sur les données agrégées par des fournisseurs comme OSS Index et Vulners provenant d'un large éventail de sources et de flux de données tels que le flux de données CVE de la National Vulnerability Database (NVD), le flux de données des avis de sécurité Debian, les avis de sécurité Drupal, et bien d'autres.
DevAudit aide les développeurs à traiter au moins 4 des risques OWASP Top 10 pour le développement d'applications web :
ainsi que les risques classifiés par MITRE dans le dictionnaire CWE tels que CWE-2 Environment et CWE-200 Information Disclosure
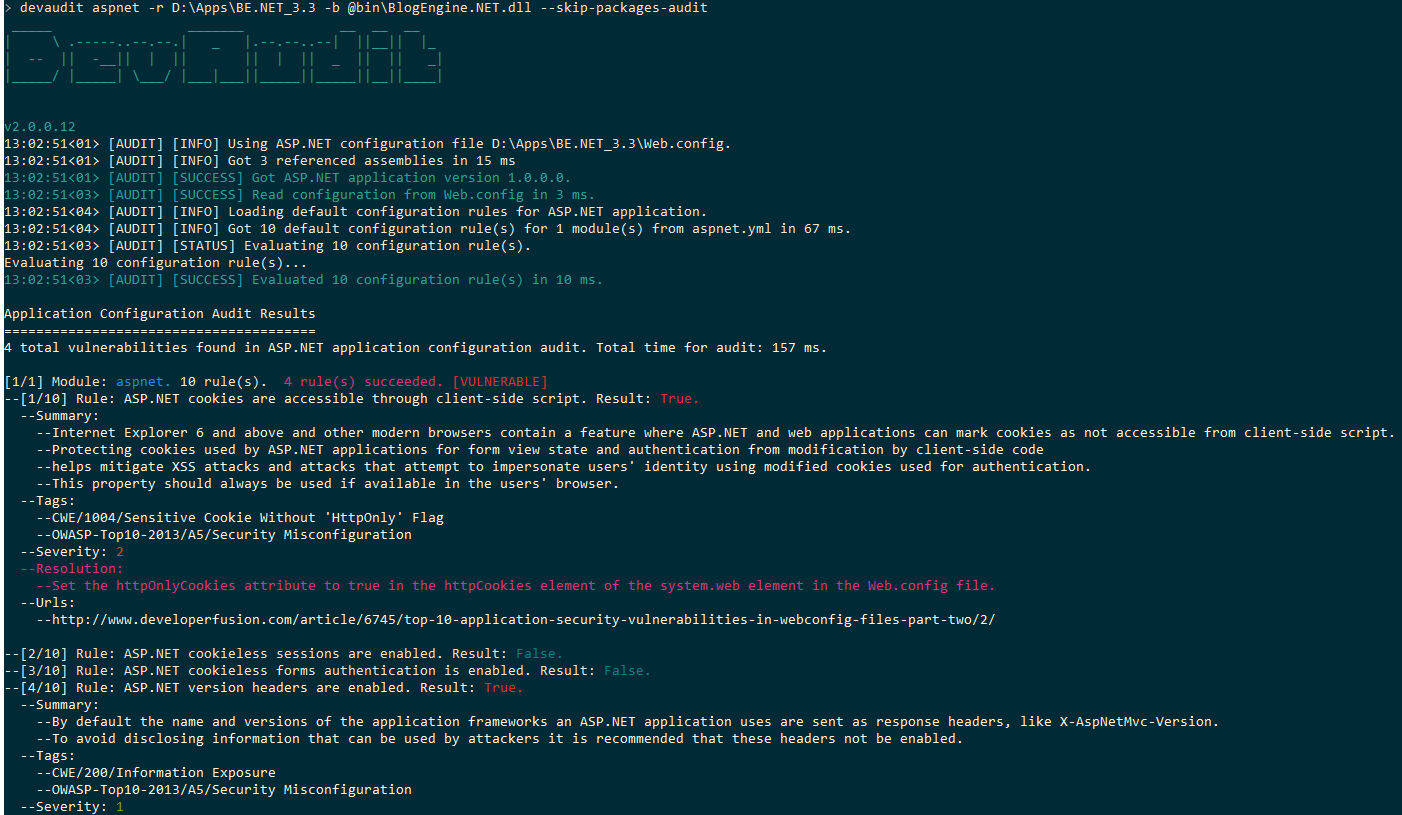 Au fur et à mesure que le développement progresse et que ses capacités mûrissent, DevAudit sera en mesure de traiter les autres risques des listes OWASP Top 10 et CWE comme les injections et les XSS. Avec l'accent mis sur le web, le cloud et les applications multi-utilisateurs distribuées, le développement logiciel aujourd'hui est de plus en plus complexe, avec des problèmes de sécurité et des vulnérabilités potentielles apparaissant à tous les niveaux de la pile sur laquelle les développeurs s'appuient pour fournir des applications. L'objectif de DevAudit est de fournir une plateforme pour automatiser la mise en œuvre de revues de sécurité de développement et de meilleures pratiques à tous les niveaux de la pile de solution, des dépendances de paquets de bibliothèques à la configuration des applications et des serveurs, en passant par le code source.
Multiplateforme avec une image Docker également disponible. DevAudit fonctionne sous Windows et Linux, avec la prise en charge prévue de *BSD, Mac et ARM Linux. Seule une version à jour de .NET ou Mono est requise pour exécuter DevAudit. Une image Docker DevAudit peut également être extraite de Docker Hub et exécutée sans avoir à installer Mono.
Interface CLI. DevAudit dispose d'une interface CLI avec une option pour une sortie non interactive et peut être facilement intégré dans les pipelines de build CI ou comme tâches en ligne de commande post-build dans les IDE des développeurs. Le travail d'intégration de la bibliothèque d'audit principale dans les GUI IDE a déjà commencé avec l'extension Visual Studio Audit.Net.
Données de vulnérabilités mises à jour en continu. DevAudit utilise des fournisseurs de données backend comme OSS Index et Vulners qui fournissent des données de vulnérabilités mises à jour en continu, compilées à partir d'un large éventail de flux et sources de données de sécurité tels que les flux CVE de la NVD, les avis de sécurité Drupal, etc. La prise en charge de fournisseurs supplémentaires de données de vulnérabilités et de paquets comme vFeed et Libraries.io sera ajoutée.
Auditer le système d'exploitation et les dépendances de paquets de développement. DevAudit audite les applications Windows et les paquets installés via Windows MSI, Chocolatey et OneGet, ainsi que les paquets Linux Debian, Ubuntu et CentOS installés via Dpkg, RPM et YUM, pour détecter les vulnérabilités signalées pour des versions spécifiques des applications et des paquets. Pour les dépendances de paquets et bibliothèques de développement, DevAudit audite les dépendances NuGet v2 pour .NET, les dépendances Yarn/NPM et Bower pour nodejs, et les dépendances Composer pour PHP. La prise en charge d'autres gestionnaires de paquets pour différents langages est ajoutée régulièrement.


