

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DevSecOps — Outils — Page 4 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
971 résultats
alibi preview

alibi

GitHubowasp-noir/alibi

Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.

defensive-toolsreconnaissancestatic-analysis+7
11il y a 7 jours
geiger preview

geiger

GitHubatomburstofficial/geiger

Read-only CLI that inventories AI agents, MCP servers, plugins, and extensions on a machine, reporting their capabilities and exposure with…

configuration-auditingcloud-securitydevsecops+2
166il y a 1 mois
openshield preview

openshield

GitHubowasp/openshield

CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…

vulnerability-scannersconfiguration-auditingcryptography+4
59il y a 7 jours
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.

vulnerability-scannersstatic-code-analysiscode-analysis+4
il y a 2 mois
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
static-code-analysisvulnerability-analysiscode-analysis+3
il y a 2 mois
sift-hardened preview

sift-hardened

GitHublgranadoi/sift-hardened

# Fourche durcie en sécurité de sift 17.1.3 pour CVE-2026-85625. Non affilié à crcn/sift.js.
static-analysisvulnerability-analysiscode-analysis+2
il y a 1 mois
guardskill preview

guardskill

GitHubsoemoescode/guardskill

Read-only scanner for what lets a repository run code in a coding agent (Claude Code, Codex, Cursor, Copilot): git settings, hooks, and committed MCP…
static-analysisvulnerability-scannerscode-analysis+4
1il y a 1 mois
netty-http-check preview

netty-http-check

GitHubxiaoqimikko/netty-http-check

Offline Java tool that scans application jars to determine exposure to 14 Netty codec-http CVEs, identifying the exact patched version…
static-analysisvulnerability-scannersconfiguration-auditing+3
il y a 1 mois
stylesmuggler-adobe-patches preview

stylesmuggler-adobe-patches

GitHubdisrex-group/stylesmuggler-adobe-patches

composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour Magento, via cweagans/composer-patches. Sélectionne…
vulnerability-analysisconfiguration-auditingdevsecops+1
5il y a 1 mois
chef-os-hardening preview

chef-os-hardening

GitHubdev-sec/chef-os-hardening

This chef cookbook fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.
cloud-infrastructure-securityconfiguration-auditingdevsecops+1
452il y a 3 mois
puppet-os-hardening preview

puppet-os-hardening

GitHubdev-sec/puppet-os-hardening

Ce module Puppet fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+3
290il y a 1 an
netty-http2-check preview

netty-http2-check

GitHubxiaoqimikko/netty-http2-check

Offline Java tool that scans jars and versions to determine exposure to seven netty-codec-http2 CVEs, recommending the single patched version that…
vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
il y a 1 mois
pigeon preview

pigeon

GitHubpigeonlabshq/pigeon

Appliquez une délégation du moindre privilège pour les agents IA avec des identifiants signés et limités. Accordez aux sous-agents des capacités et…
authentication-authorizationcloud-securitydevsecops+3
46il y a 1 mois
advisory-database preview

advisory-database

GitHubpypa/advisory-database

Base de données communautaire d’avis de sécurité pour les paquets Python sur PyPI, fournissant des données structurées sur les vulnérabilités au…
vulnerability-analysisdevsecopsthreat-intelligence+2
373il y a 17h 10m
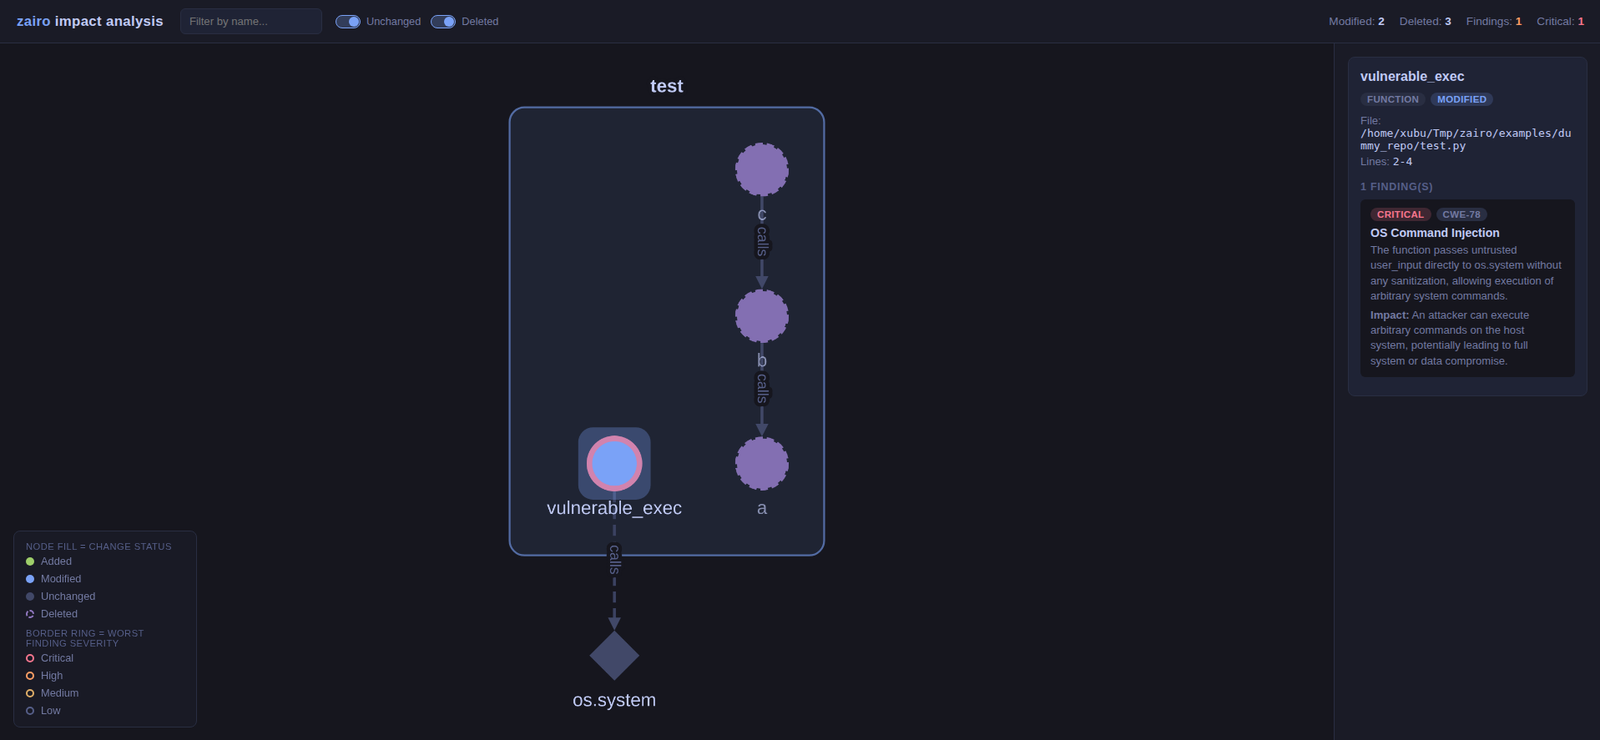
zairo preview

zairo

GitHubiamavu/zairo

Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…

static-analysisvulnerability-analysiscode-analysis+3
14il y a 14 jours
ephemora-cell preview

ephemora-cell

GitHubmichaels1011/ephemora-cell

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

container-securitydynamic-analysis-sandboxingsecurity-virtualization+4
48il y a 6 jours
evm-audit-helpers preview

evm-audit-helpers

GitLabdannydoodlesstory/evm-audit-helpers

Collection d'extraits Solidity et de scripts Foundry pour les audits de sécurité des contrats intelligents
static-analysisvulnerability-analysiscode-analysis+3
il y a 1 mois
thymeleaf-check preview

thymeleaf-check

GitHubxiaoqimikko/thymeleaf-check

Offline checker for Thymeleaf CVE-2026-40477 / CVE-2026-41901 — tells you which of the two CVSS 9.0 SSTI flaws you are exposed to, and whether your…

static-analysisvulnerability-scannersconfiguration-auditing+2
il y a 1 mois
Précédent1…345…54Suivant