Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
hyperion-disassembler preview

hyperion-disassembler

GitHubsidenai/hyperion-disassembler

Désassembleur et décompilateur natif multi-architecture - PE/ELF/Mach-O, x86/x64/ARM64, Lua scripting, récupération RTTI
static-analysisreverse-engineeringscripting-automation+5
204
il y a 3 mois
shellcide preview

shellcide

GitHubzer0x64/shellcide

IDE de shellcode

encryption-decryption-toolsexploitationreverse-engineering+6
15il y a 4 mois
sylvia preview

sylvia

GitHubstolevchristian/sylvia

Explorateur d'appels système iOS pour IDA 9.X
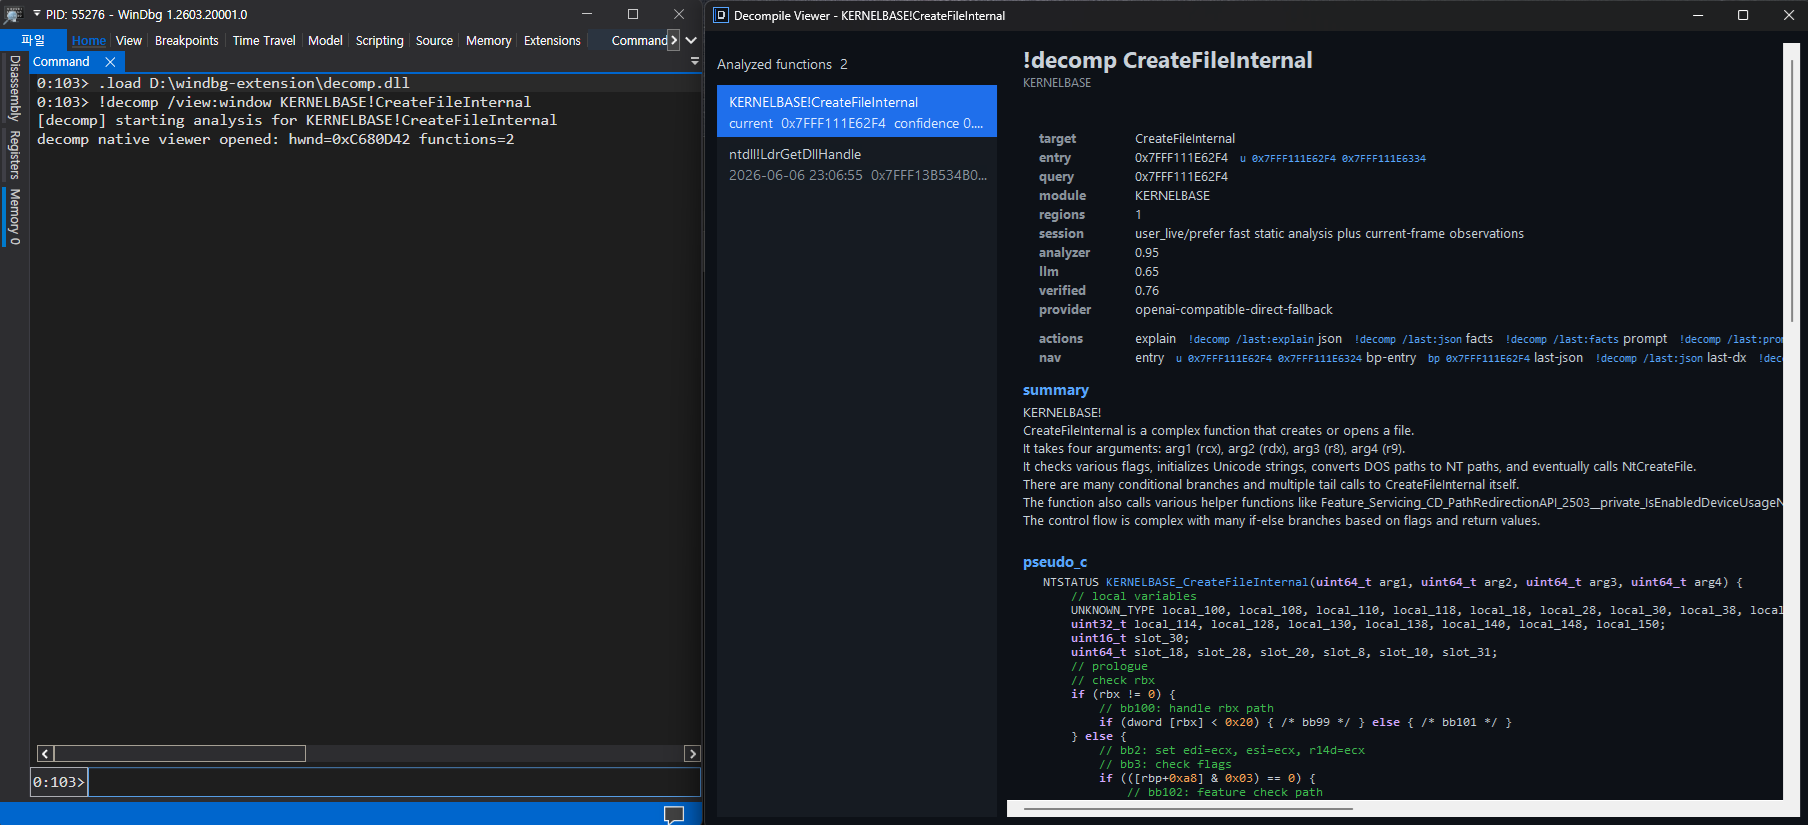
static-analysisios-securityvulnerability-analysis+5
15il y a 4 mois
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.

static-analysisdynamic-analysis-sandboxingcode-analysis+8
112il y a 3 mois
hermes-decomp preview

hermes-decomp

GitHubsymbioticsec/hermes-decomp

Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…

android-securitystatic-analysisios-security+8
138il y a 4 jours
Brovan preview

Brovan

GitHubadvdebug/brovan

Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155il y a 12h 2m
Quantum-Silicon-Core-Loader preview

Quantum-Silicon-Core-Loader

GitHubsharif-bot-cmd/quantum-silicon-core-loader

Exécute à la frontière du silicium
embedded-systems-securityprivilege-escalationmemory-forensics+8
29il y a 2 mois
ida-pro-mcp preview

ida-pro-mcp

GitHubmrexodia/ida-pro-mcp

Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
static-analysisdynamic-analysis-sandboxingcode-analysis+8
11.3kil y a 8 jours
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…
embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
85il y a 1 mois
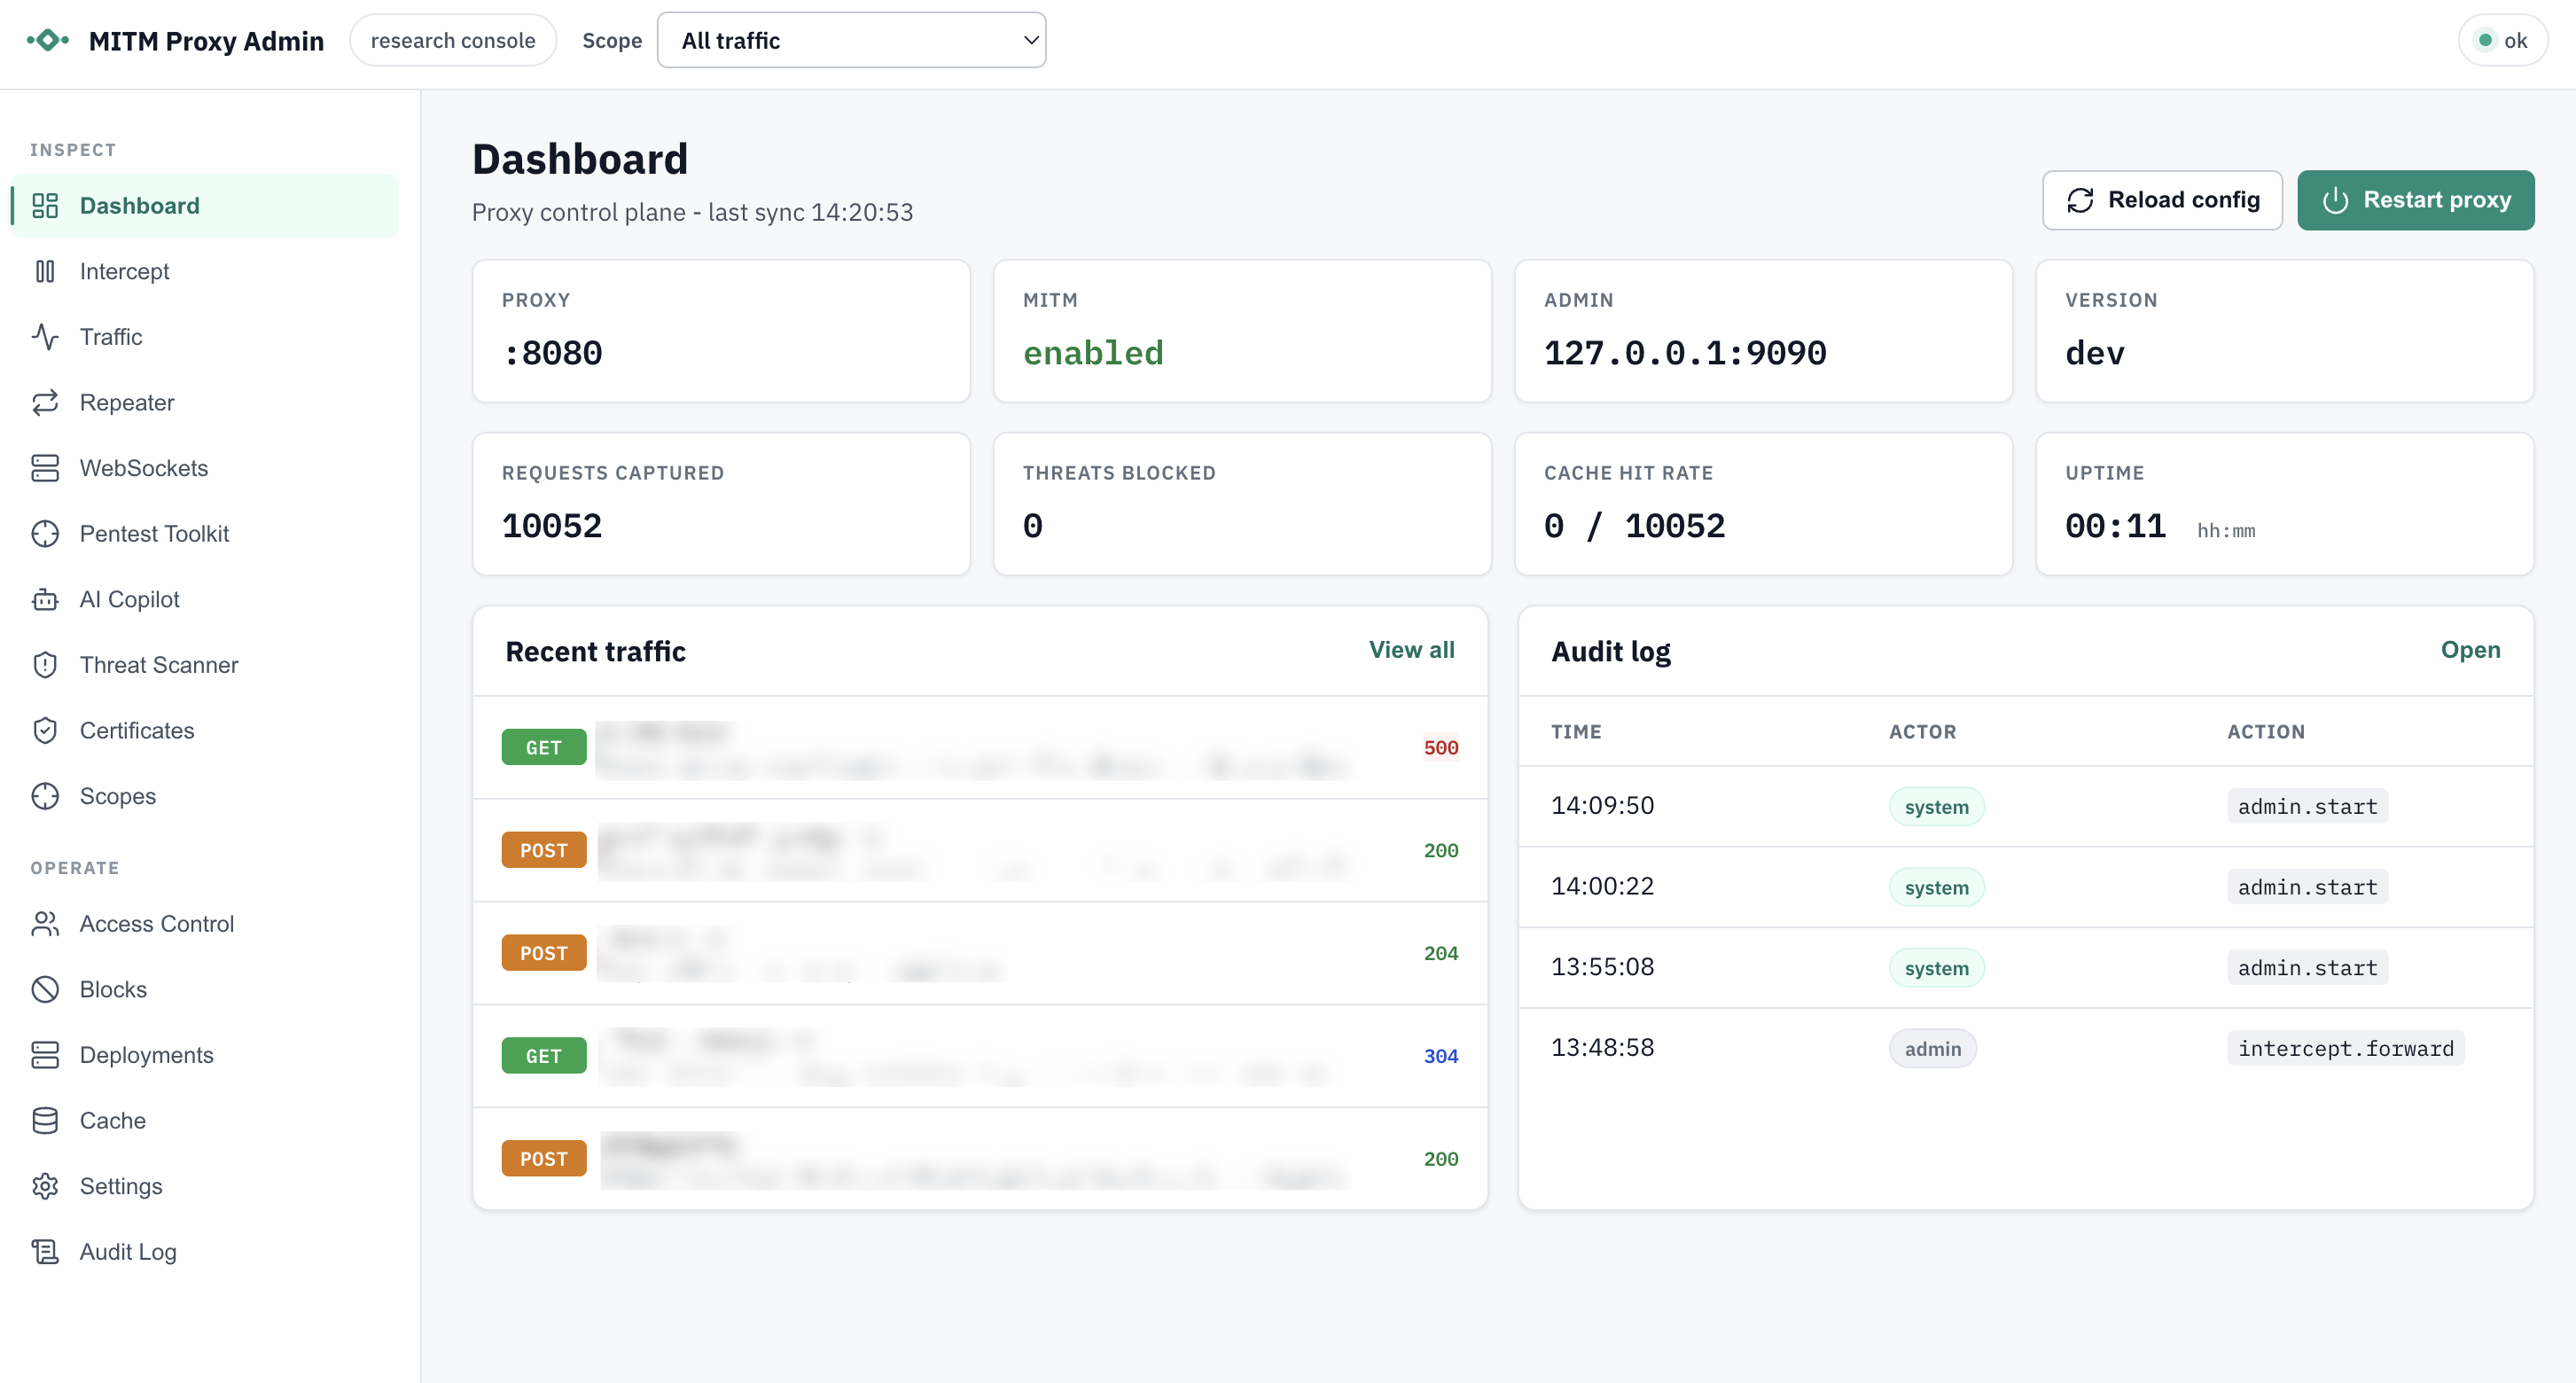
mitm-proxy preview

mitm-proxy

GitHubwelfordian/mitm-proxy

Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…
web-proxies-interceptionapi-security-testingdebuggers+5
14il y a 3 mois
Freeloader preview

Freeloader

GitHubauthrequest/freeloader

Plex Unlocker

privilege-escalationcontainer-securitynetwork-mapping+8
92il y a 3 mois
go-sniffer preview

go-sniffer

GitHub40t/go-sniffer

🔎Sniffing and parsing mysql,redis,http,mongodb etc protocol. Intercepter les requêtes de base de données dans le projet et les analyser pour les…

packet-sniffing-analysisdebuggersnetwork-security+2
1.9kil y a 5 ans
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3kil y a 1 mois
mitmproxy preview

mitmproxy

GitHubmitmproxy/mitmproxy

Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.

android-securitygeneral-purpose-utilitiespacket-sniffing-analysis+12
44.7kil y a 1 jour
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 7 jours
pwntools preview

pwntools

GitHubgallopsled/pwntools

Framework CTF et bibliothèque de développement d'exploits

penetration-testing-frameworksexploit-frameworksreverse-engineering+7
13.6kil y a 1 mois
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…

static-analysismemory-forensicshash-analysis+10
54.4kil y a 6 jours
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB

embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 5h 38m
Précédent1…789…23Suivant