

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
rr preview

rr

GitHubrr-debugger/rr

Framework d'enregistrement et de rejeu pour le débogage déterministe d'applications multithreadées, offrant l'exécution inversée, des points…
dynamic-code-analysisdebuggersbinary-analysis
10.7kil y a 6 jours
delve preview

delve

GitHubgo-delve/delve

Débogueur au niveau source pour Go avec modes CLI, API et headless ; prend en charge les points d'arrêt, l'inspection des variables et le traçage de…

general-purpose-utilitiescode-analysisdynamic-code-analysis+1
24.9kil y a 5 jours
dynamorio preview

dynamorio

GitHubdynamorio/dynamorio

Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
code-analysisdynamic-code-analysisreverse-engineering+3
3.2kil y a 2 jours
Detours preview

Detours

GitHubmicrosoft/detours

Bibliothèque d'interception d'API Windows à l'exécution pour hooker, surveiller et instrumenter les appels de fonctions. Prend en charge la…
dynamic-code-analysisreverse-engineeringdebuggers+1
6.4kil y a 5 jours
xed preview

xed

GitHubintelxed/xed

Bibliothèque de bas niveau pour l'encodage et le décodage d'instructions x86 IA32/Intel64, exposant des API pour la longueur des instructions, les…
static-analysiscode-analysisreverse-engineering+3
1.6kil y a 1 mois
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Utilitaire de traçage et de débogage de processus sous Linux basé sur ptrace, permettant d'inspecter les appels système, la mémoire et le flux…
dynamic-code-analysisexploitationreverse-engineering+2
il y a 2 mois
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

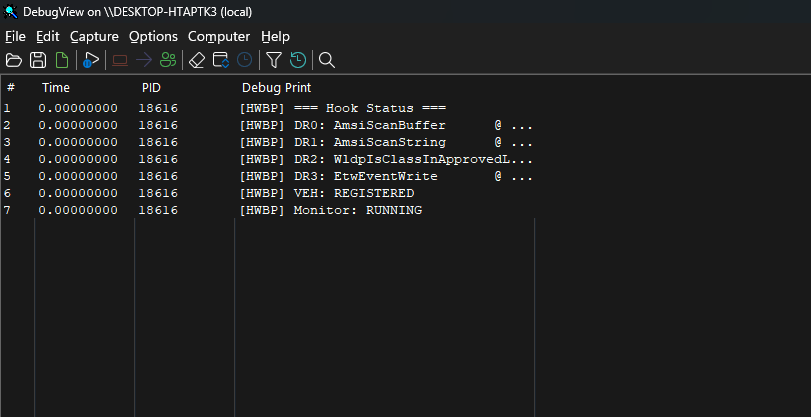
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
defensive-toolsids-ips-evasiondebuggers+3
18il y a 10 jours
ASM-Obfuscator preview

ASM-Obfuscator

GitHubgmh5225/asm-obfuscator

Obfusque le code assembleur x86-64 par injection d'instructions, code parasite, obfuscation des constantes et déchiffrement à l'exécution afin…

defensive-toolsreverse-engineeringdebuggers+1
7il y a 3 ans
AntiDbg-Unabomber preview

AntiDbg-Unabomber

GitHubgmh5225/antidbg-unabomber

VMP amélioré (ancien AmogusPlugin)
defensive-toolscode-analysisreverse-engineering+3
4il y a 3 ans
AntiKernelDebug-POC preview

AntiKernelDebug-POC

GitHubgmh5225/antikerneldebug-poc

POC sur la détection du débogage du noyau Windows par pool tag.
defensive-toolsdebuggersmalware-analysis
12il y a 3 ans
ctxdebug preview

ctxdebug

GitHubddudle/ctxdebug

MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
static-analysisdynamic-code-analysisreverse-engineering+4
28il y a 11 jours
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

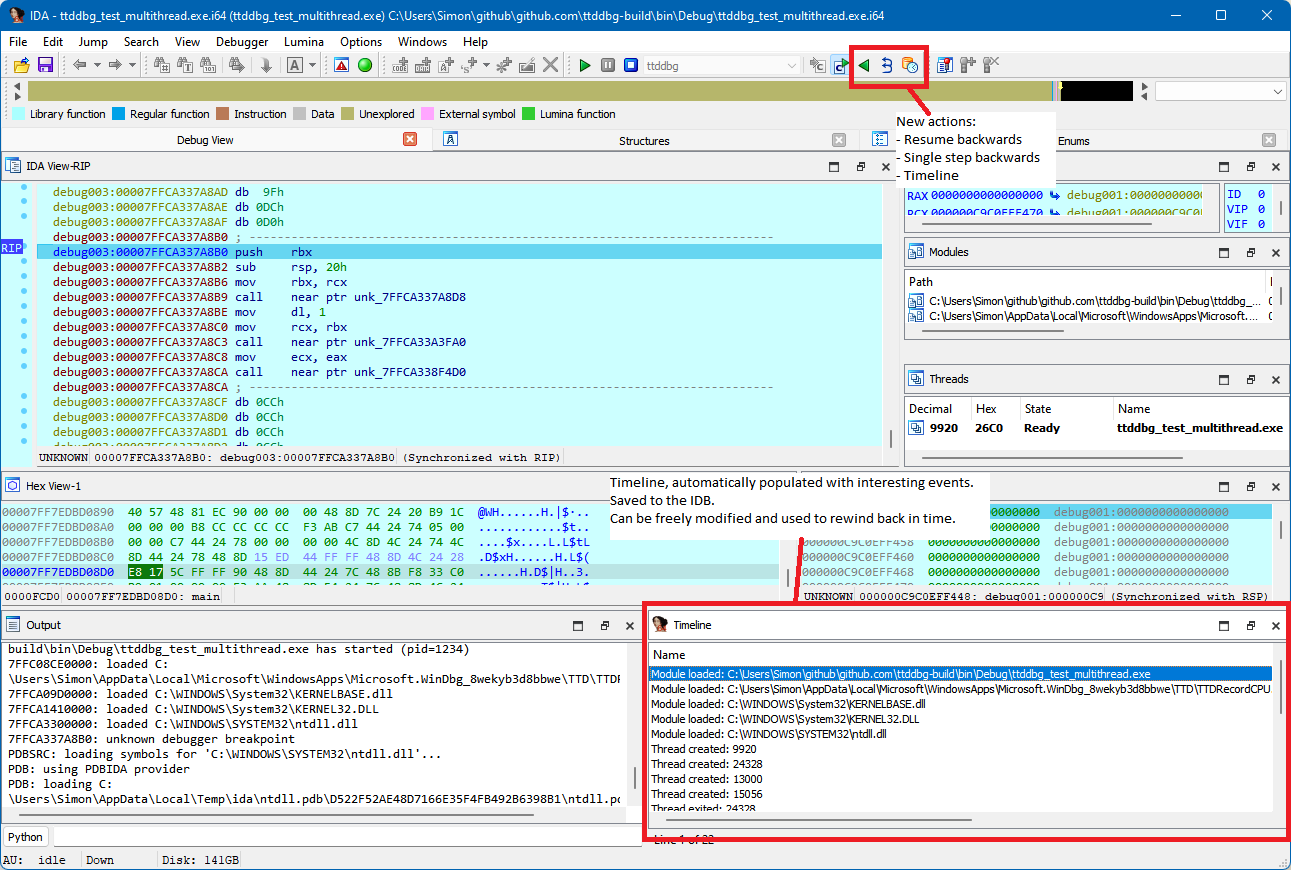
Time Travel Debugging IDA plugin
dynamic-code-analysisreverse-engineeringdebuggers+1
598il y a 2 ans
kernel-debug-lab-for-virtual-box preview

kernel-debug-lab-for-virtual-box

GitHubxalicex/kernel-debug-lab-for-virtual-box

Comment configurer 2 machines virtuelles VirtualBox pour déboguer un pilote du noyau avec windbg

debuggerseducationlabs-practice
55il y a 4 ans
ida_bochs_windows preview

ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

Script d'aide pour le débogage du noyau Windows avec IDA Pro sur le débogueur natif Bochs (y compris les symboles PDB)
dynamic-code-analysisreverse-engineeringdebuggers+1
62il y a 3 ans
CustomProcessingUnit preview

CustomProcessingUnit

GitHubpietroborrello/customprocessingunit

Le premier framework d'analyse pour le microcode CPU
static-analysisdynamic-code-analysisexploitation+5
411il y a 3 ans
STrace preview

STrace

GitHubmandiant/strace

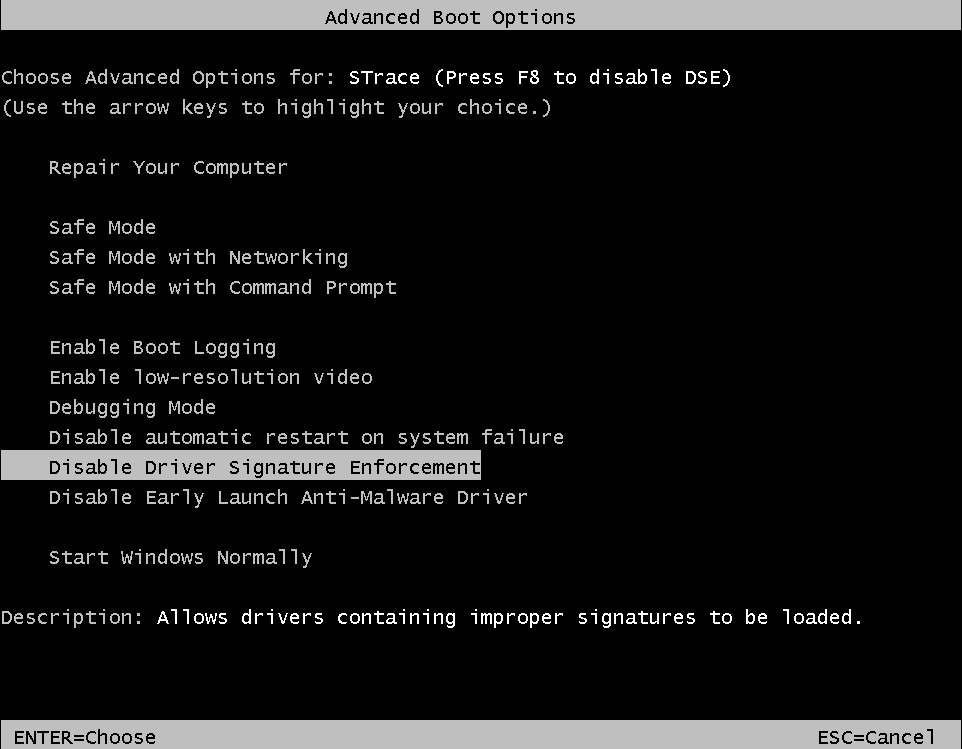
Un outil de réimplémentation de DTrace sur Windows

dynamic-code-analysisreverse-engineeringdebuggers+2
375il y a 4 mois
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
ids-ips-evasionreverse-engineeringshellcode+6
958il y a 8 mois
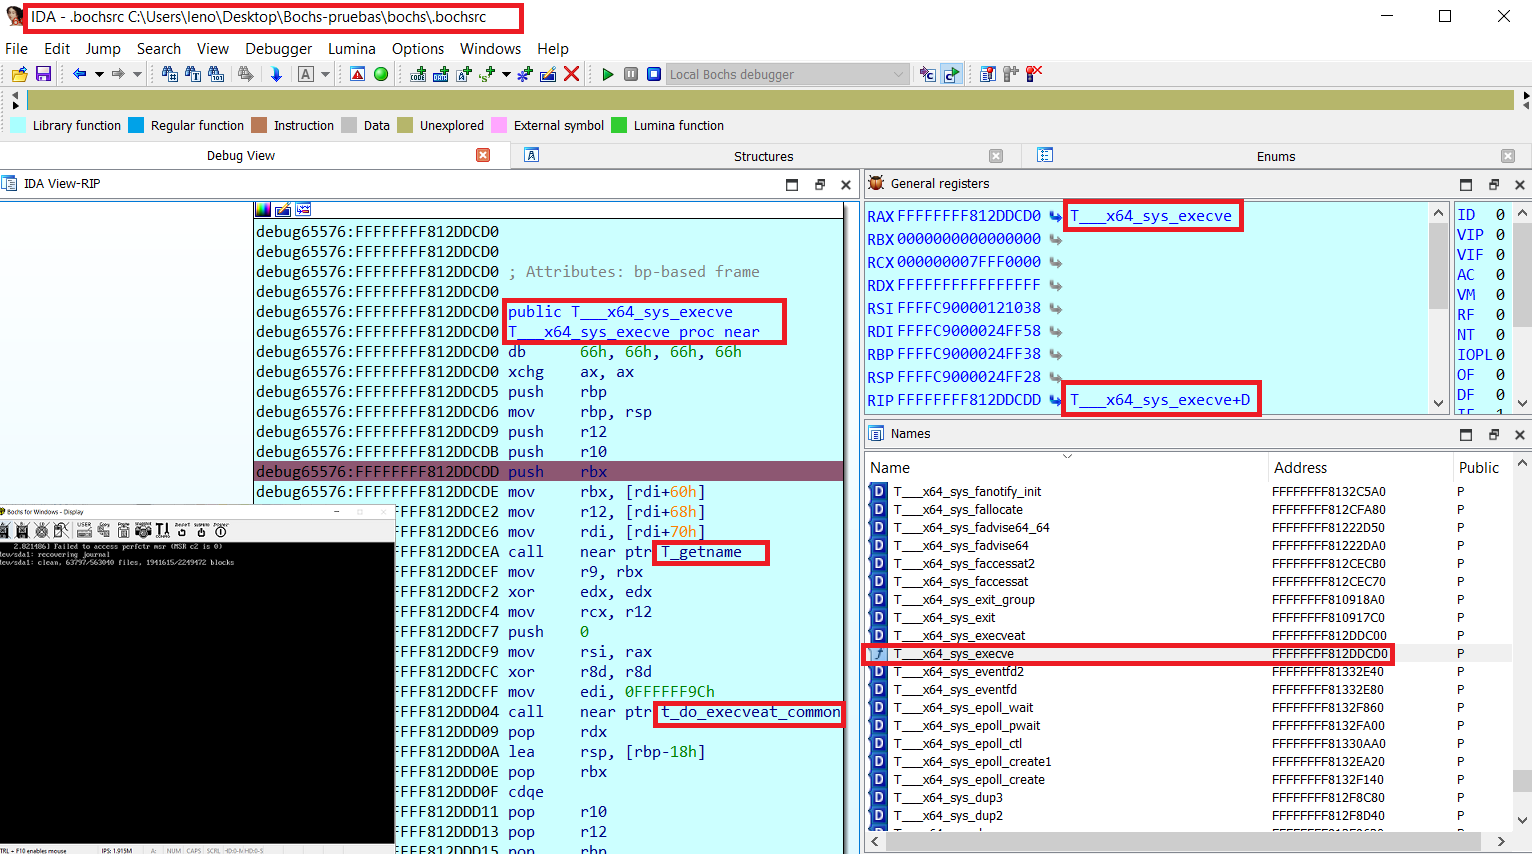
bochs_linux_kernel_debugging preview

bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

Outils de débogage du noyau Linux sur Bochs (incluant les symboles, le débogueur natif Bochs et IDA PRO)

reverse-engineeringdebuggersbinary-analysis+1
33il y a 3 ans
Précédent1234…23Suivant