

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
KEPaboo — Neutraliser les techniques anti-débogage de KEPServerEX | Kitploit

Outils/GitHubGitHub/0vercl0k/kepaboo
Analyse Dynamique (Sandboxing)Rétro-ingénierieSécurité SCADA/ICSDébogueursUtilitaires et FrameworksAnalyse de BinairesAnti-BotExploitation de Binaires
GitHub0vercl0k/kepaboo

KEPaboo

Neutraliser les techniques anti-débogage de KEPServerEX

Voir le dépôt
335110il y a 3 ansVérifié par Kitploit
Partager

KEPaboo - Neutraliser les techniques anti-débogage de KEPServerEX
Builds

Aperçu

KEPaboo est un utilitaire qui neutralise les techniques anti-débogage utilisées par KEPServerEX pour empêcher les gens de déboguer leur code. Il ne s'agit pas d'un problème de sécurité, et il a été testé sur la version 6.12.361.0 (février 2023) sous Windows 10 64 bits.

Utilisation

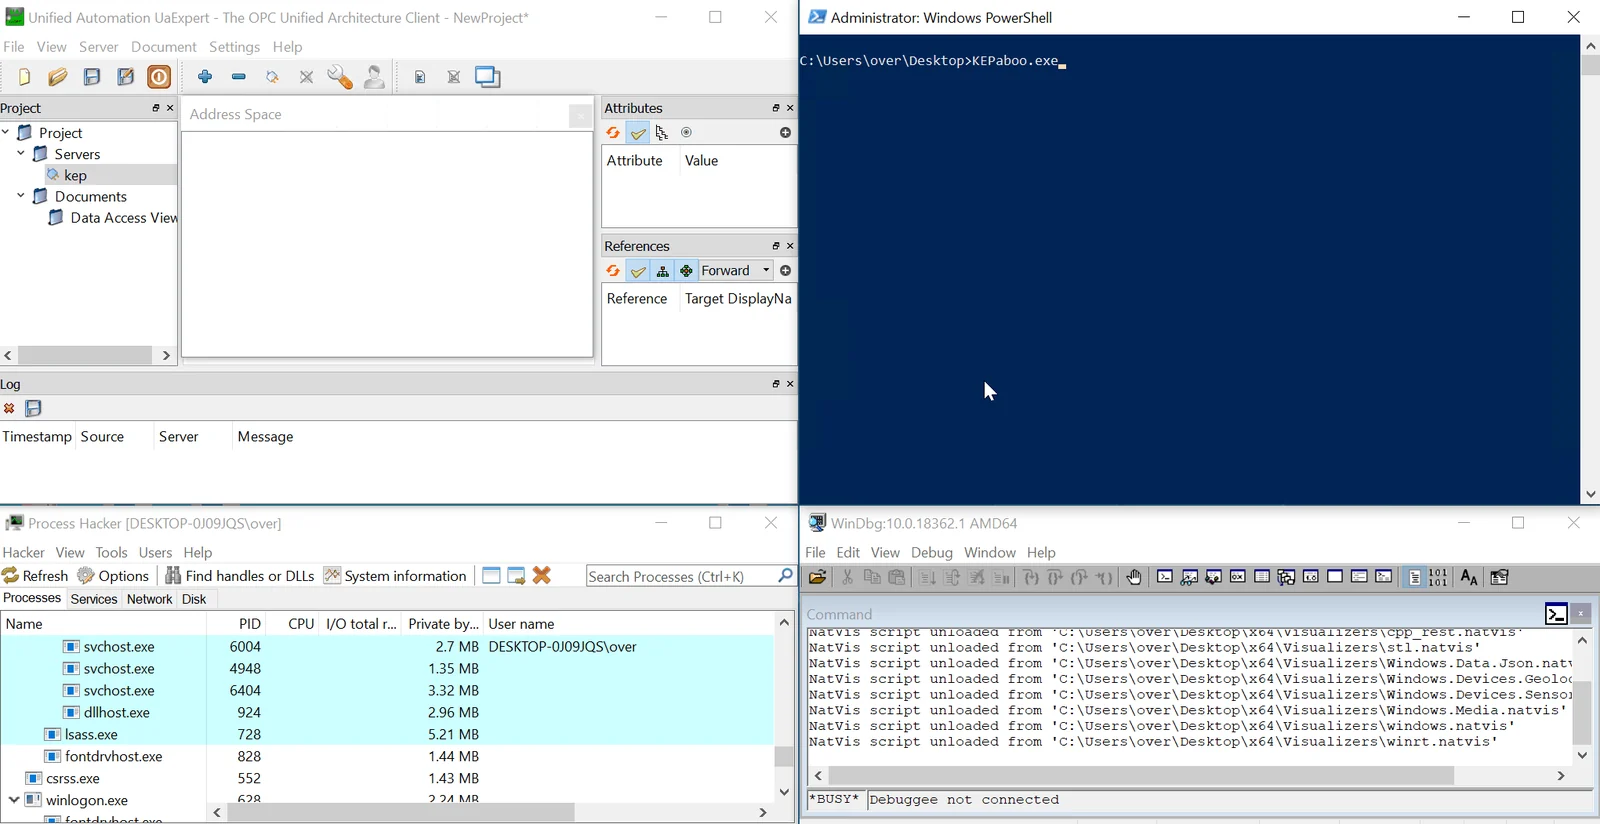
Téléchargez les binaires de KEPaboo depuis la section Releases et exécutez-le en tant qu'Administrateur pour l'enregistrer comme Debugger de KEPServerEX via les Image File Execution Options. Ainsi, KEPaboo peut démarrer automatiquement lorsque KEPServerEx est lancé.

Lorsque vous démarrez le service KEPServerEx, KEPaboo agit comme une petite couche proxy qui effectue les tâches suivantes :

  • Démarre le processus server_runtime.exe et le débogue
  • Hooke NtSetInformationThread et NtQueryInformationProcess en modifiant l'Export Address Table de ntdll
  • Écoute un événement de débogage généré par une instruction INT 2D, et patche le code pour restaurer le flux d'exécution attendu
  • Se détache du processus serveur, vous permettant d'attacher votre débogueur préféré
  • Attend jusqu'à ce que le processus serveur se termine

Pour désenregistrer KEPaboo sans redémarrer, exécutez-le à nouveau en tant qu'Administrateur, et il détectera qu'il a été précédemment enregistré et se supprimera lui-même.

Notez que la modification du registre est volatile, ce qui signifie qu'elle disparaîtra après un redémarrage. Si vous souhaitez utiliser KEPaboo à nouveau, vous devrez le réexécuter.

Compilation et débogage

Clonez le dépôt avec :

(base) > git clone https://github.com/0vercl0k/KEPaboo.git

Vous pouvez ouvrir la solution Visual Studio KEPaboo.sln ou la compiler via la ligne de commande avec :

(base) KEPaboo>msbuild /p:Configuration=Release src\KEPaboo.sln
Microsoft (R) Build Engine version 16.7.0+b89cb5fde for .NET Framework
Copyright (C) Microsoft Corporation. All rights reserved.

[...]

Build succeeded.
    0 Warning(s)
    0 Error(s)

Time Elapsed 00:00:00.42

Utilisez la configuration debug, attachez un débogueur à KEPaboo.exe. Vous devriez voir les sorties de débogage dans la fenêtre de console du débogueur.


Auteurs

  • Axel '0vercl0k' Souchet
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




