
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
MemITM preview

MemITM

GitHubamossys/memitm

Outil pour réaliser un homme du milieu en mémoire
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126il y a 7 ans
cheat-engine preview

cheat-engine

GitHubcheat-engine/cheat-engine

Cheat Engine. Un environnement de développement axé sur le modding.

general-purpose-utilitiesmemory-forensicsexploitation+3
18.9kil y a 1 an
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Un module PowerShell dédié à la rétro-ingénierie
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900il y a 5 ans
gftrace preview

gftrace

GitHubleandrofroes/gftrace

Un outil de traçage des API Windows en ligne de commande pour les binaires Golang.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
159il y a 2 ans
strace preview

strace

GitHubstrace/strace

Traceur d'appels système Linux utilisant ptrace pour surveiller, déboguer et analyser les appels système, les livraisons de signaux et les…

general-purpose-utilitiesdynamic-analysis-sandboxingdebuggers
2.7kil y a 20 jours
angr preview

angr

GitHubangr/angr

Une plateforme d'analyse binaire puissante et conviviale !

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
9.0kil y a 4h 47m
ghidra preview

ghidra

GitHubnationalsecurityagency/ghidra

Ghidra est un framework de rétro-ingénierie logicielle (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1kil y a 5 jours
CocoaDebug preview

CocoaDebug

GitHubcocoadebug/cocoadebug

Outil de débogage iOS 🚀

dynamic-analysis-sandboxingios-securitydebuggers+2
4.1kil y a 3 ans
pyREtic preview

pyREtic

GitHubmynameismeerkat/pyretic

pyREtic est un framework extensible pour le rétro-ingénierie de bytecode Python 2.x en mémoire.

static-analysiscode-analysisdynamic-code-analysis+5
269il y a 3 ans
icebox preview

icebox

GitHubthalium/icebox

Introspection de machines virtuelles, traçage et débogage
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
600il y a 4 ans
lst2x64dbg preview

lst2x64dbg

GitHubutkonos/lst2x64dbg

Extraire les étiquettes des fichiers IDA, Ghidra, Binary Ninja et Relyze et exporter la base de données x64dbg. Incluant l'adresse principale de…
reverse-engineeringdebuggersutilities-frameworks+1
114il y a 2 ans
Dwarf preview

Dwarf

GitHubigio90/dwarf

Débogueur complet multi-architecture/système construit sur PyQt5 et frida
android-securitydynamic-analysis-sandboxingios-security+4
1.3kil y a 2 ans
heapinfo preview

heapinfo

GitHubdavid942j/heapinfo

Une mémoire interactive pour le pwning / l'exploitation
memory-forensicsexploitationdebuggers+3
98il y a 3 ans
WinObjEx64 preview

WinObjEx64

GitHubhfiref0x/winobjex64

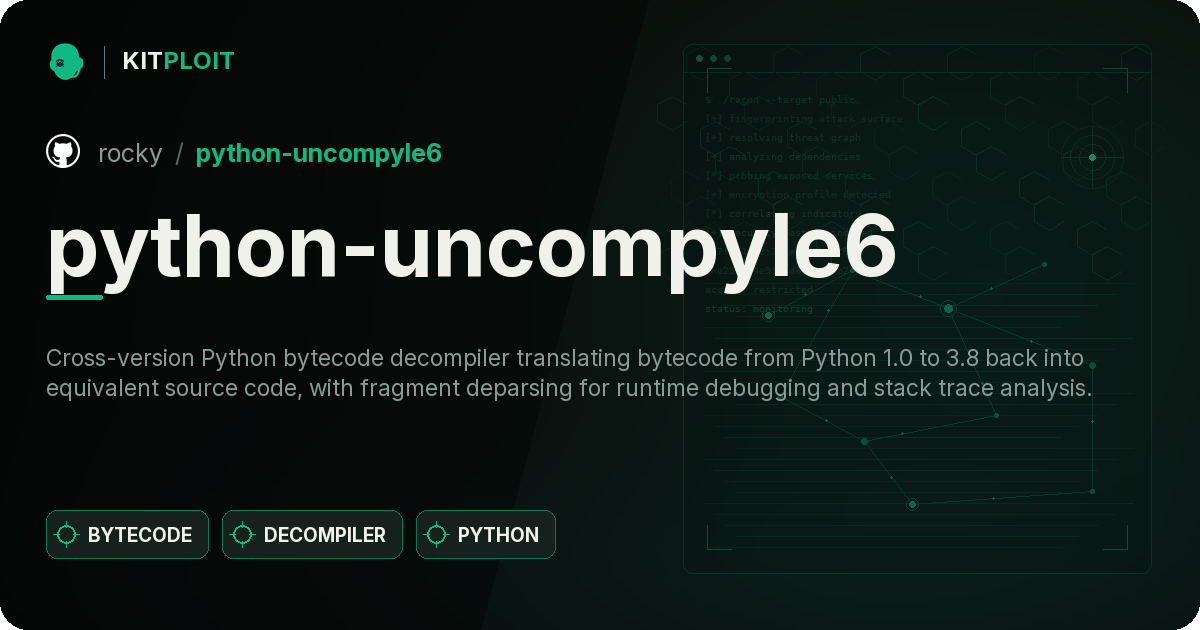
Explorateur d'objets Windows 64-bit
reverse-engineeringdebuggersforensics+1
2.0kil y a 1 mois
python-uncompyle6 preview

python-uncompyle6

GitHubrocky/python-uncompyle6

Un décompilateur de bytecode Python multi-version
static-analysisreverse-engineeringdebuggers+1
4.3kil y a 5 jours
idenLib preview

idenLib

GitHubsecrary/idenlib

idenLib - Identification de fonctions de bibliothèque [Ce projet n'est plus maintenu]
static-analysisreverse-engineeringdebuggers+2
394il y a 7 ans
unicorn-bios preview

unicorn-bios

GitHubmacmade/unicorn-bios

Émulateur BIOS de base pour Unicorn Engine.
reverse-engineeringdebuggershardware-security+2
100il y a 6 ans
auto_re preview

auto_re

GitHuba1ext/auto_re

Plugin de renommage automatique pour IDA PRO avec support des balises

static-analysisreverse-engineeringdebuggers+1
786il y a 1 mois
Précédent1…161718…23Suivant