

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
idenLib — idenLib - Identification de fonctions de bibliothèque [Ce projet n'est plus maintenu] | Kitploit

Outils/GitHubGitHub/secrary/idenlib
Analyse StatiqueRétro-ingénierieDébogueursAnalyse de MalwareAnalyse de Binaires
GitHubsecrary/idenlib

idenLib

idenLib - Identification de fonctions de bibliothèque [Ce projet n'est plus maintenu]

Voir le dépôt
3947134il y a 7 ansVérifié par Kitploit
Partager

idenLib - Identification de fonctions de bibliothèque

Lors de l'analyse de logiciels malveillants ou de logiciels tiers, il est difficile d'identifier les bibliothèques liées statiquement et de comprendre ce que fait une fonction de la bibliothèque.

idenLib.exe est un outil de génération de signatures de bibliothèque à partir de fichiers .lib/.obj/.exe.

idenLib.dp32/idenLib.dp64 est un plugin x32dbg/x64dbg pour identifier les fonctions de bibliothèque.

idenLib.py est un plugin IDA Pro pour identifier les fonctions de bibliothèque.

Tout retour est grandement apprécié : @_qaz_qaz

Comment idenLib.exe génère-t-il les signatures ?

  1. Analyse le fichier d'entrée (fichier .lib/.obj) pour obtenir une liste d'adresses et de noms de fonctions.
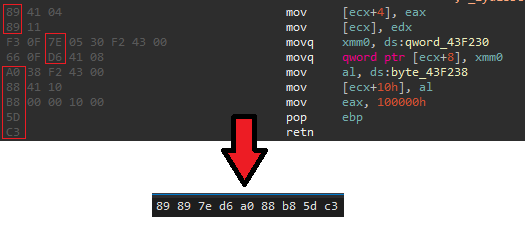
  2. Obtient le dernier opcode de chaque instruction

sig

  1. Compresse la signature avec zstd

  2. Sauvegarde la signature dans le répertoire SymEx ; si le nom du fichier d'entrée est zlib.lib, la sortie sera zlib.lib.sig ou zlib.lib.sig64, si zlib.lib.sig(64) existe déjà dans le répertoire SymEx suite à une exécution précédente ou à une version antérieure de la bibliothèque, l'exécution suivante ajoutera les signatures différentes. Si vous exécutez idenLib.exe plusieurs fois avec différentes versions du fichier .lib, le fichier .sig/sig64 inclura toutes les signatures uniques de fonctions.

À l'intérieur d'une signature (elle est compressée) : signature
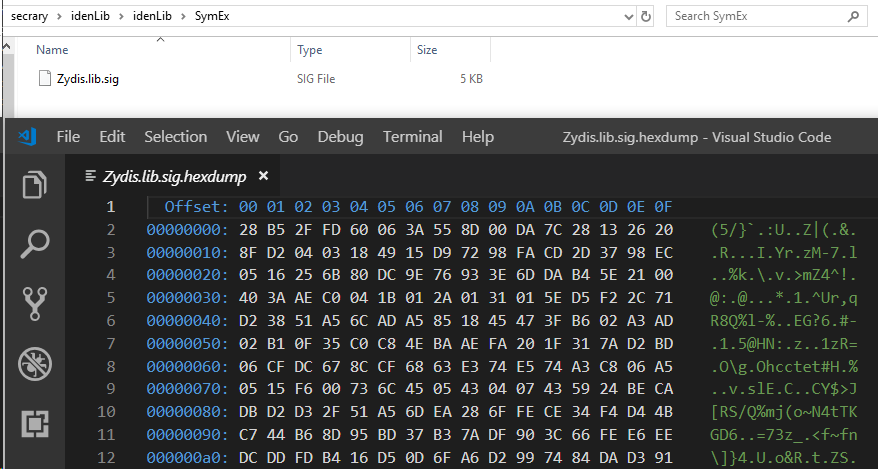
Utilisation :

  • Générer des signatures de bibliothèque : idenLib.exe /chemin/vers/fichier ou idenLib.exe /chemin/vers/repertoire
  • Générer la signature de la fonction main : idenLib.exe /chemin/vers/pe -getmain

Génération de signatures de bibliothèque

lib

Utilisation du plugin x32dbg/x64dbg, IDA Pro :

  1. Copiez le répertoire SymEx dans le répertoire principal de x32dbg/x64dbg/IDA Pro
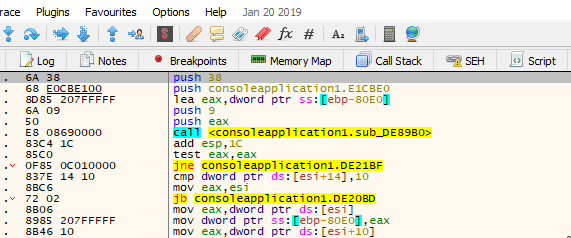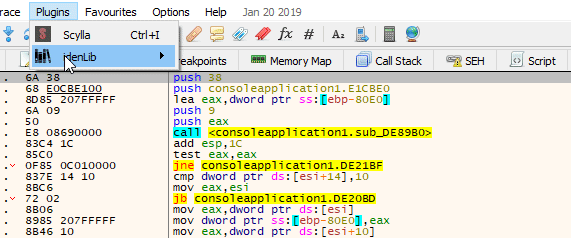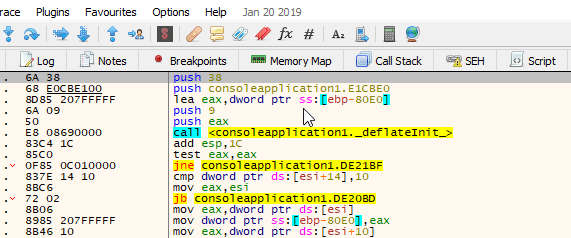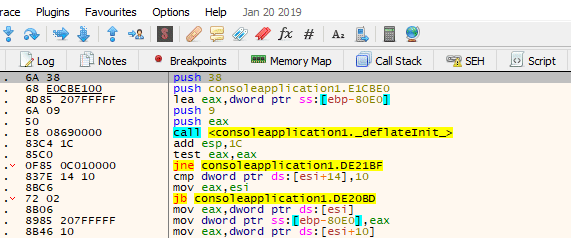
  2. Appliquez les signatures :

x32dbg/x64dbg :

xdb

IDA Pro :

ida_boost_2

Génération de la signature de la fonction main :

Si vous souhaitez générer une signature pour la fonction main compilée avec MSVC 14, vous devez créer une application hello world avec le compilateur correspondant et utiliser l'application comme entrée pour idenLib
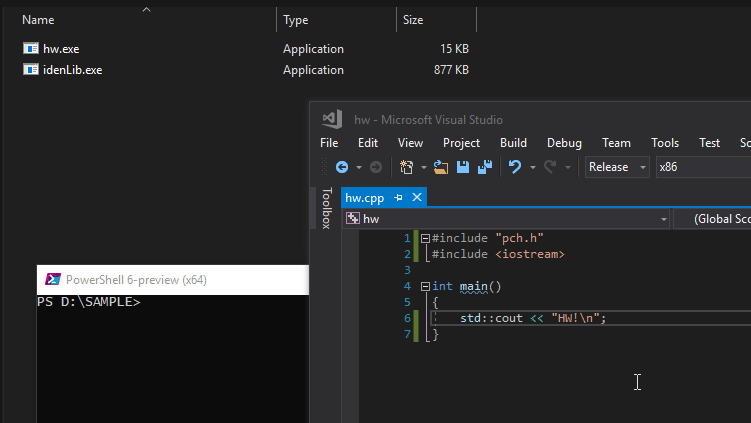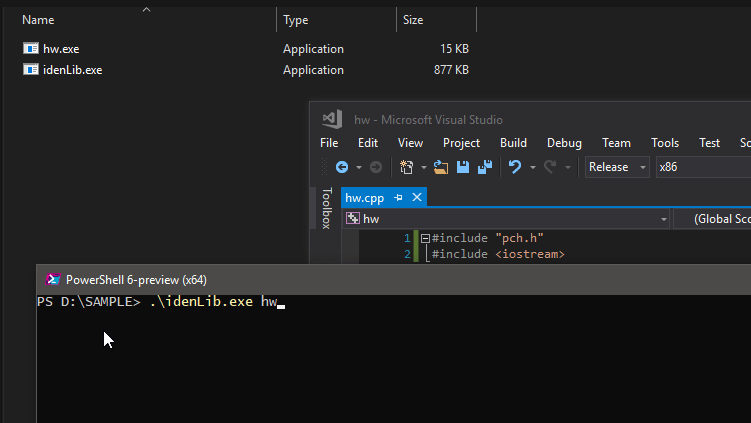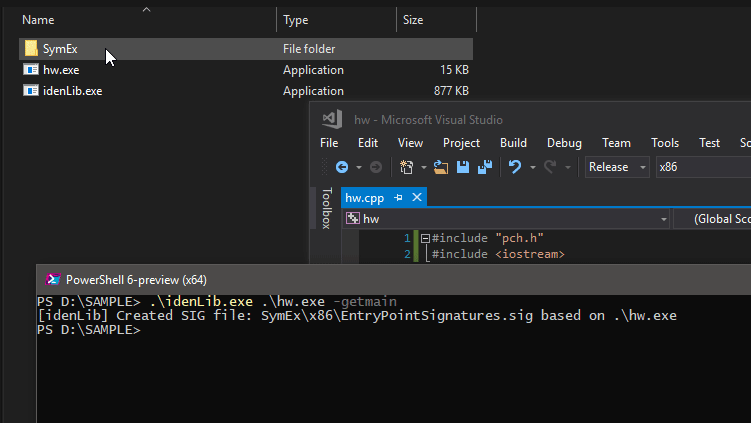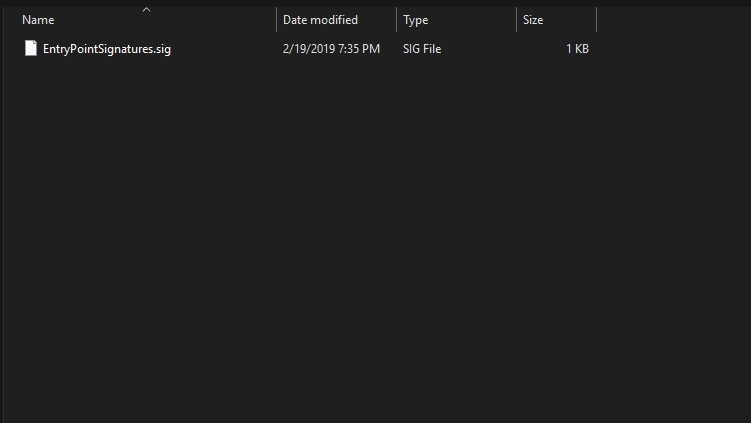
getmain

Les fichiers de signature de la fonction main sont EntryPointSignatures.sig et EntryPointSignatures.sig64

IDAProMain

x64dbg_main

Remarques concernant les signatures de la fonction main

  • idenLib utilise les API DIA pour parcourir les informations de débogage stockées dans un fichier PDB. Pour exécuter idenLib avec le paramètre -getmain, vous devez vous assurer que msdia140.dll (située dans Microsoft Visual Studio\2017\Community\DIA SDK\bin) est enregistrée en tant que composant COM, en invoquant regsvr32.exe sur la DLL.

Application des signatures

Il existe deux façons d'appliquer les signatures : la correspondance exacte et l'utilisation de l'indice de Jaccard
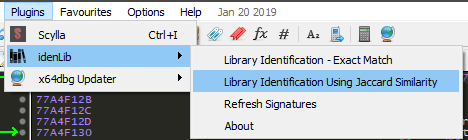
x32dbg_jaccard

Liens utiles :

  • Informations détaillées sur les bibliothèques runtime C (CRT)

Tiers

  • Zydis (Licence MIT)

  • Zstandard (Licence BSD)

  • Icône par freepik

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






