
rop-tool
 t00sh/rop-tool
Un outil pour vous aider à écrire des exploits binaires
exploitationreverse-engineeringdebuggers+3
t00sh/rop-toolUn outil pour vous aider à écrire des exploits binaires
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
 ibotpeaches/apktool
Un outil de rétro-ingénierie pour les fichiers APK Android
 danigargu/heap-viewer
Plugin IDA Pro pour examiner le tas glibc, axé sur le développement d'exploits
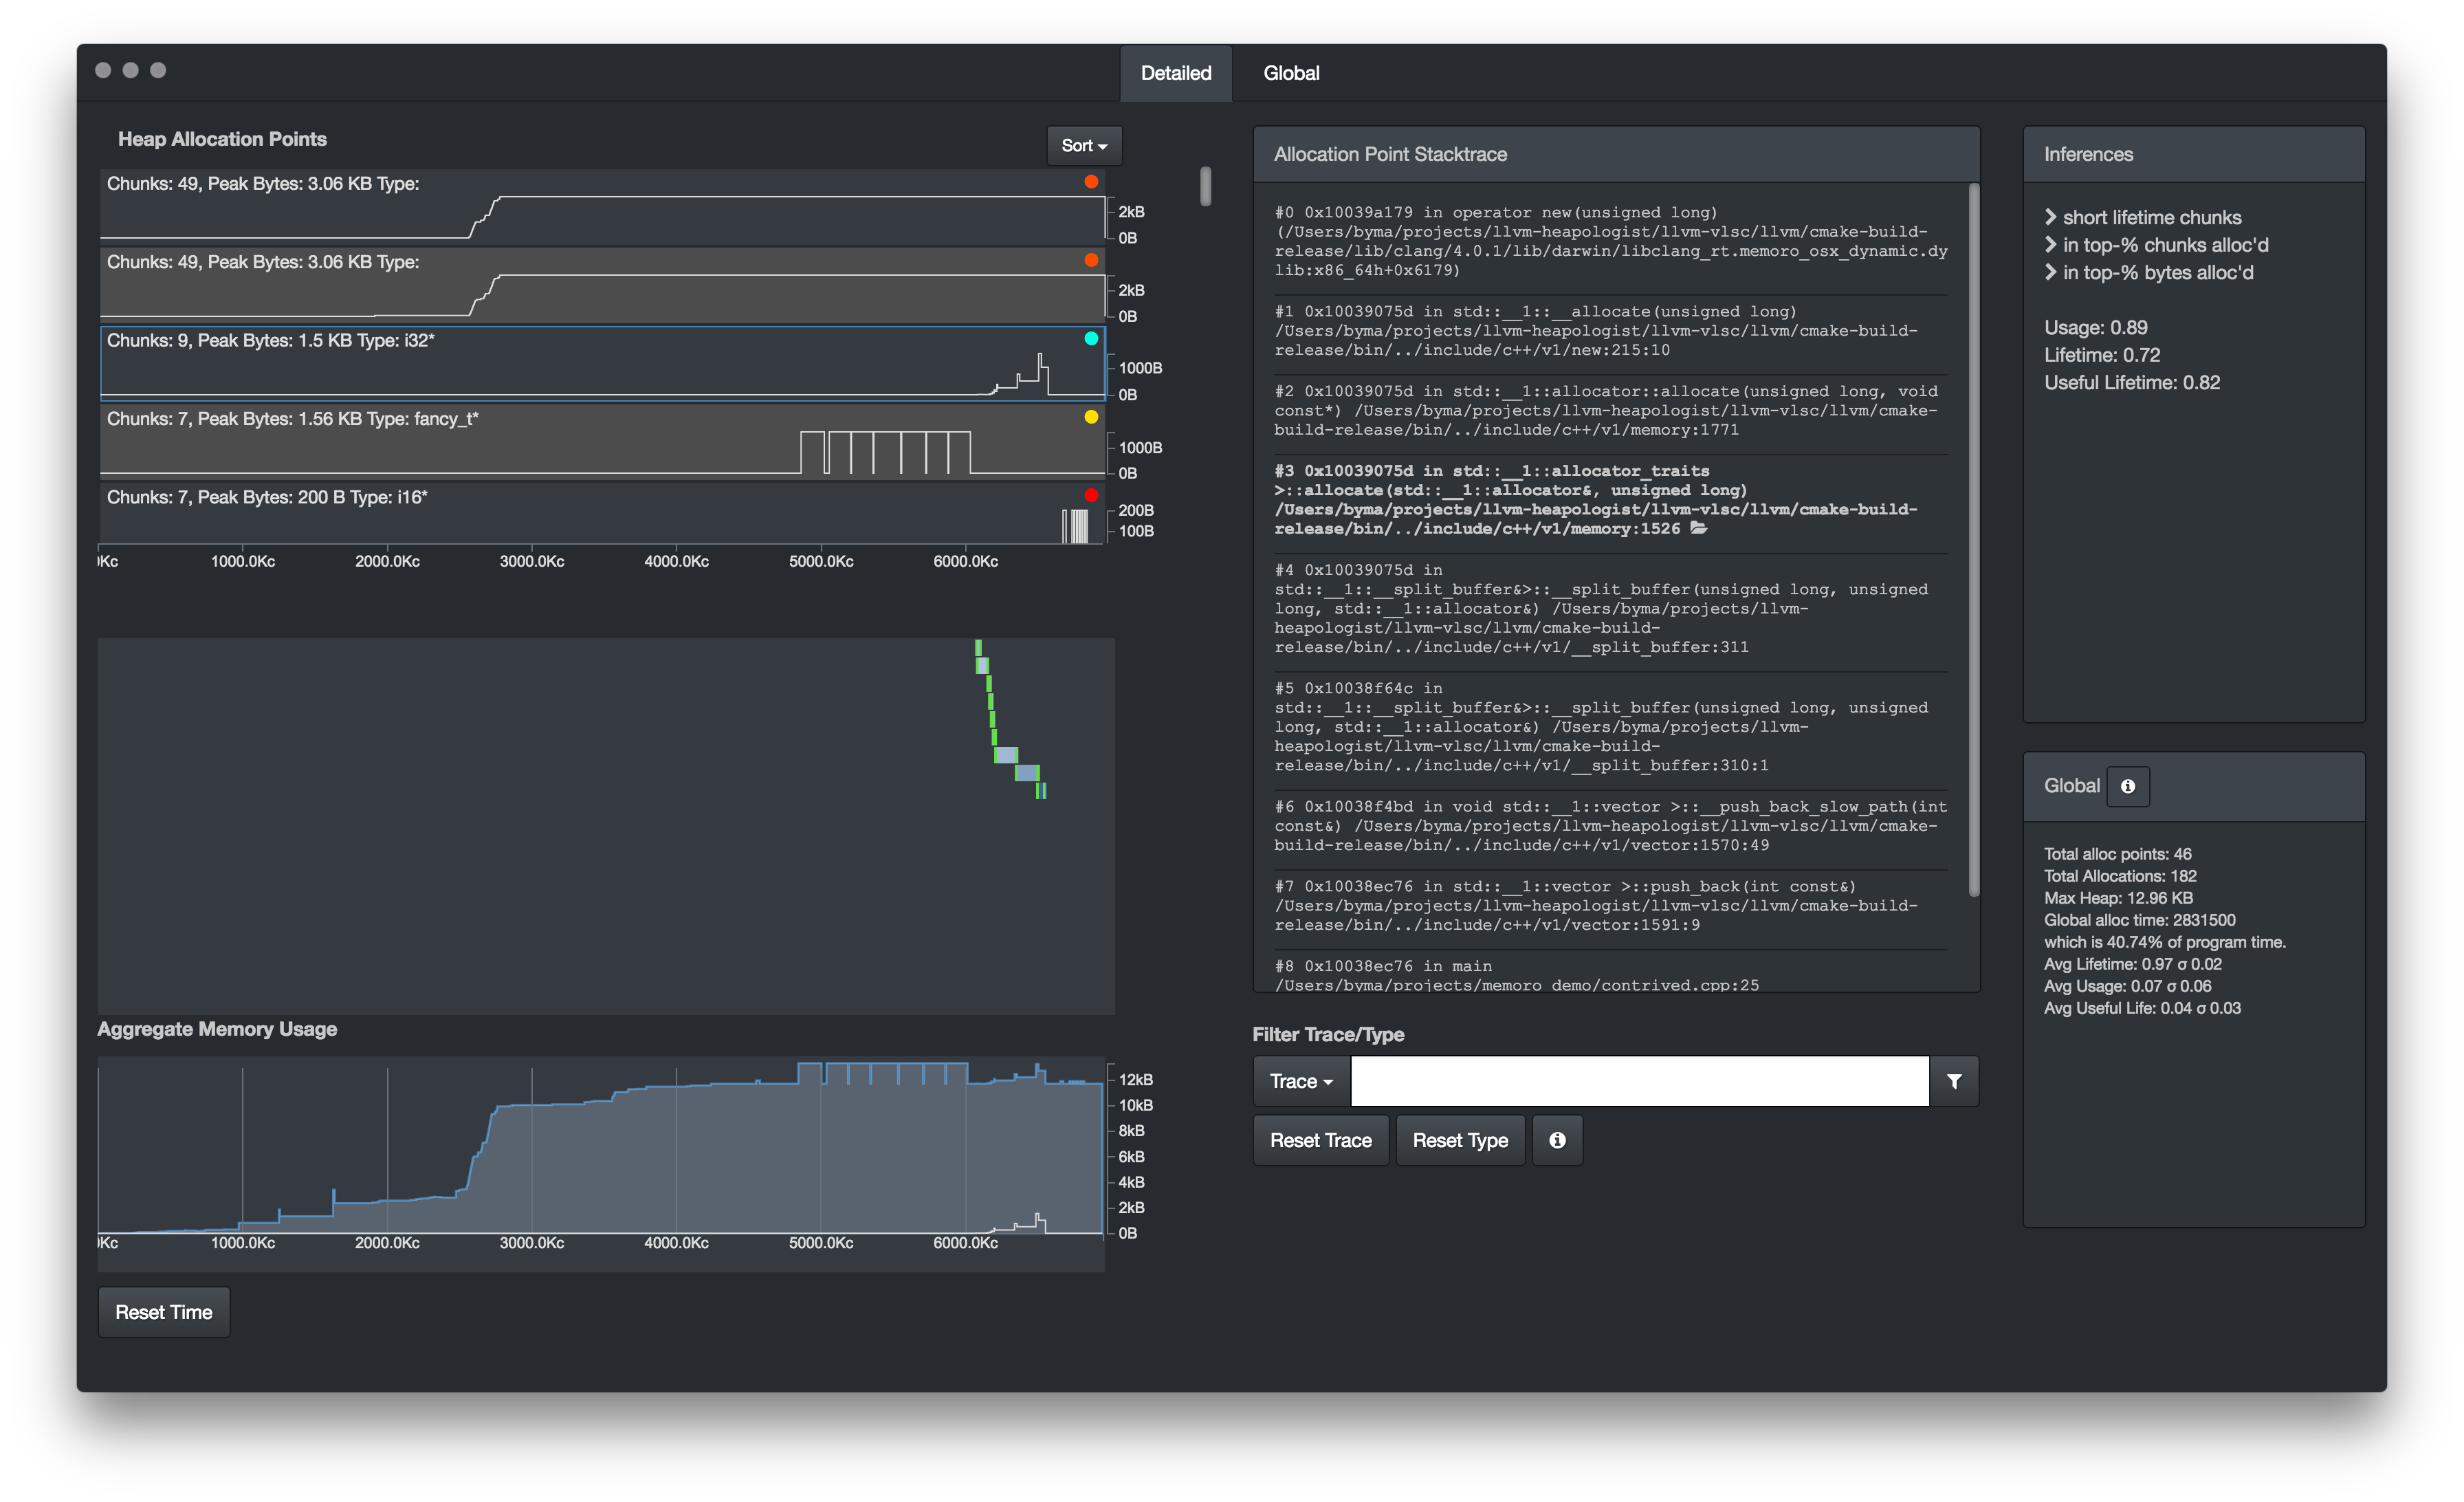 epfl-vlsc/memoro
Memoro: Un profileur de tas détaillé
 longld/peda
PEDA - Assistance au développement d'exploits en Python pour GDB
 mxmssh/drltrace
Drltrace est un traceur d'appels de bibliothèque pour les applications Windows et Linux.
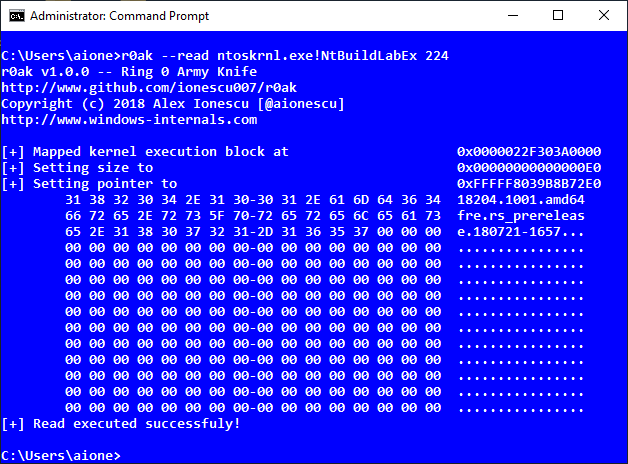 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
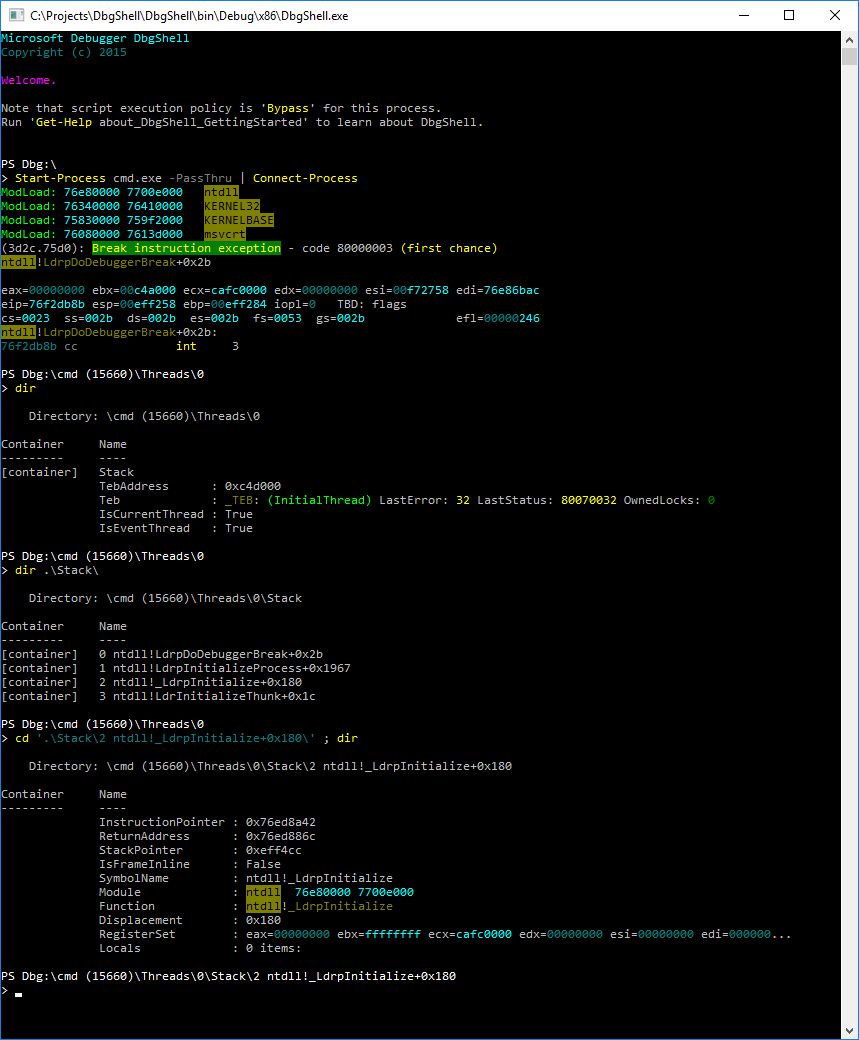 microsoft/dbgshell
Un front-end PowerShell pour le moteur de débogage Windows.
 nickcano/xenoscan
Scanner de mémoire open source écrit en C++
 oalabs/blobrunner
Déboguez rapidement le shellcode extrait lors de l'analyse de malwares
 illera88/ponce
Gagnant du concours de plugins IDA 2016 ! L'exécution symbolique à un seul clic !
 cea-sec/miasm
Framework de rétro-ingénierie en Python
 paolomonti42/salt
SALT - SLUB ALlocator Tracer pour le noyau Linux
 rehints/hexrayscodexplorer
Plugin Hex-Rays Decompiler pour une meilleure navigation dans le code
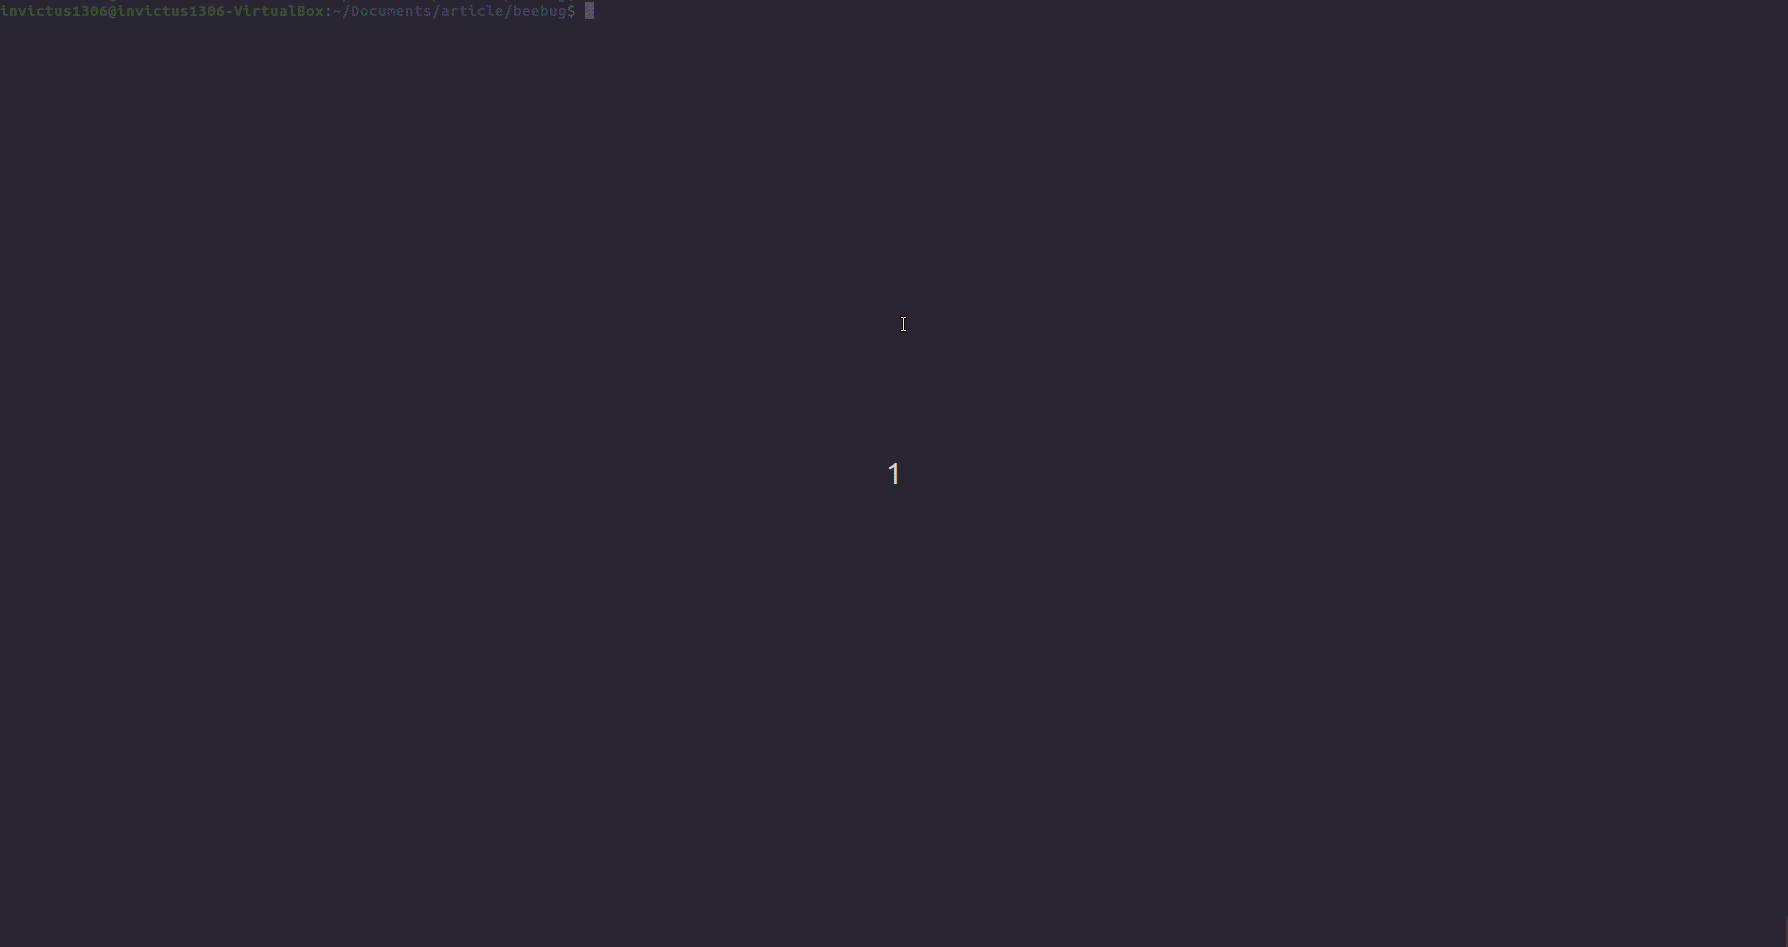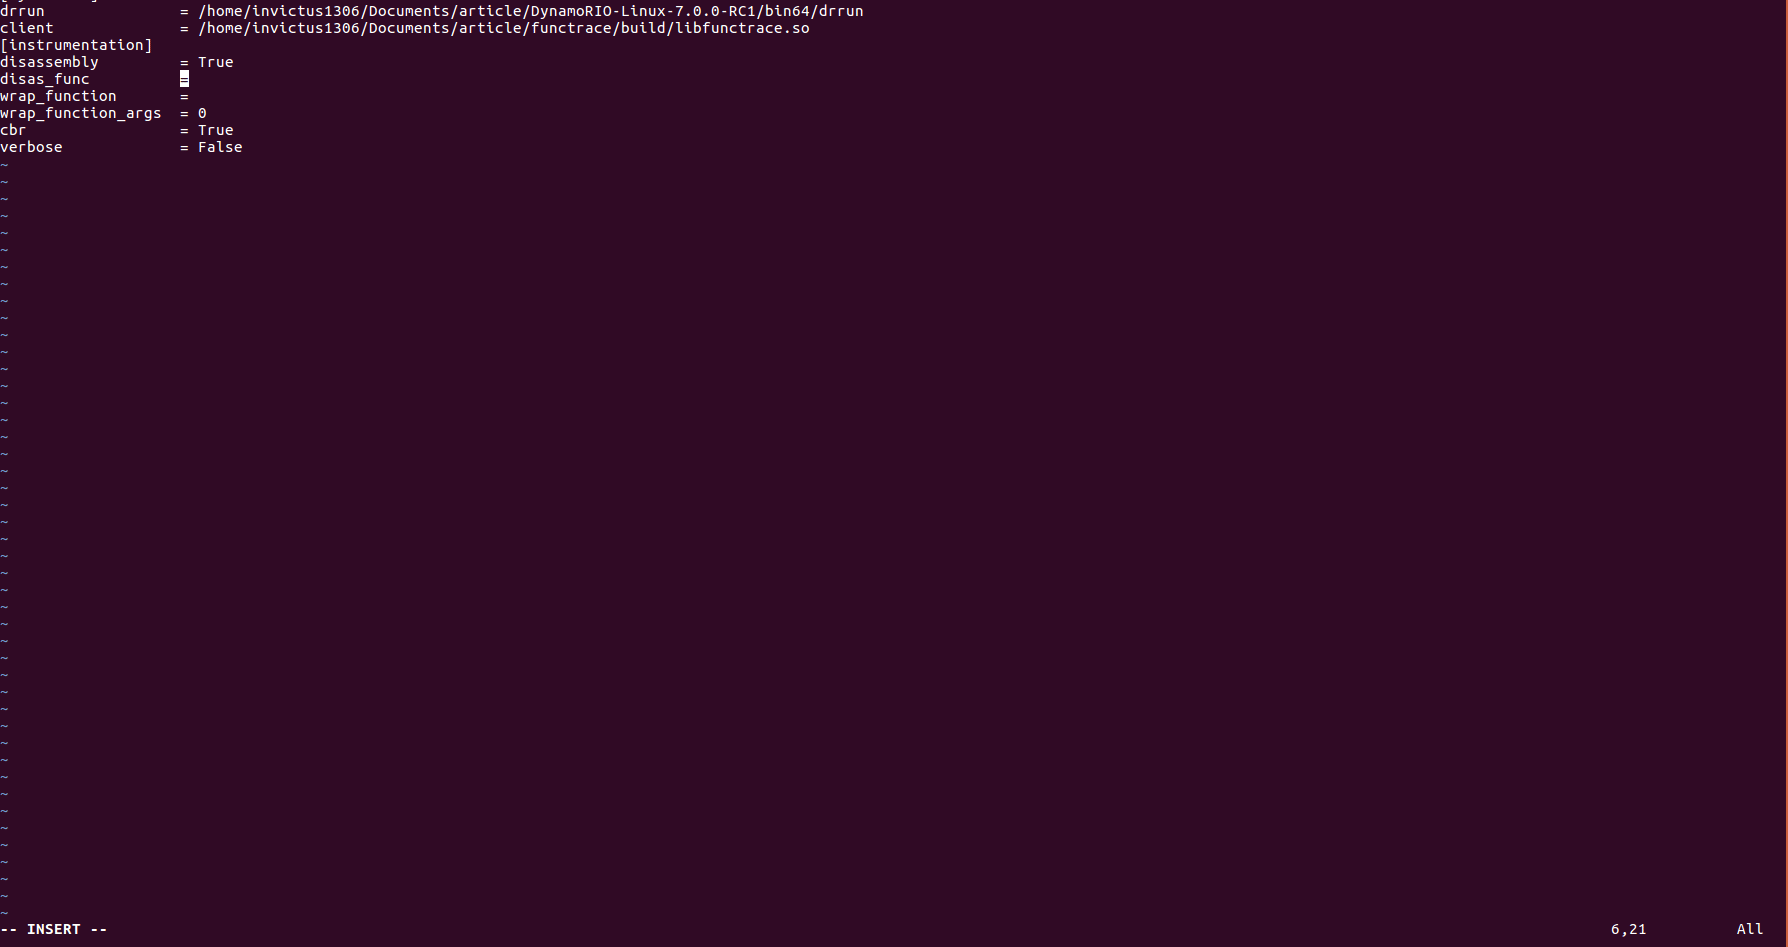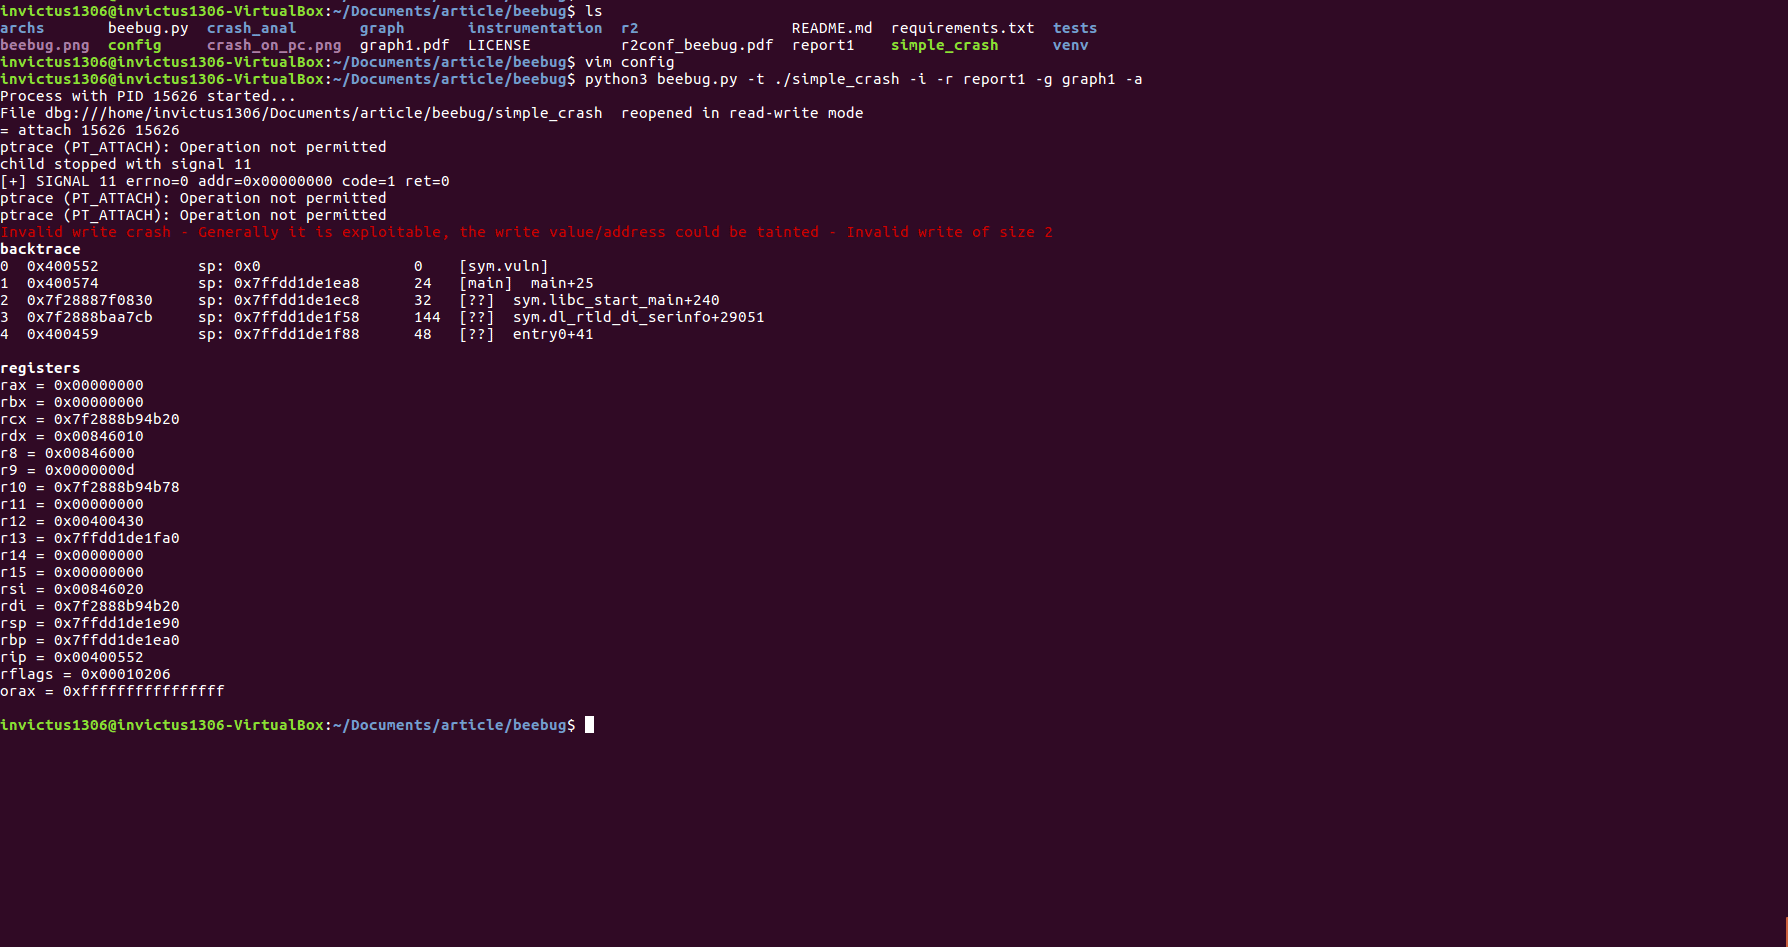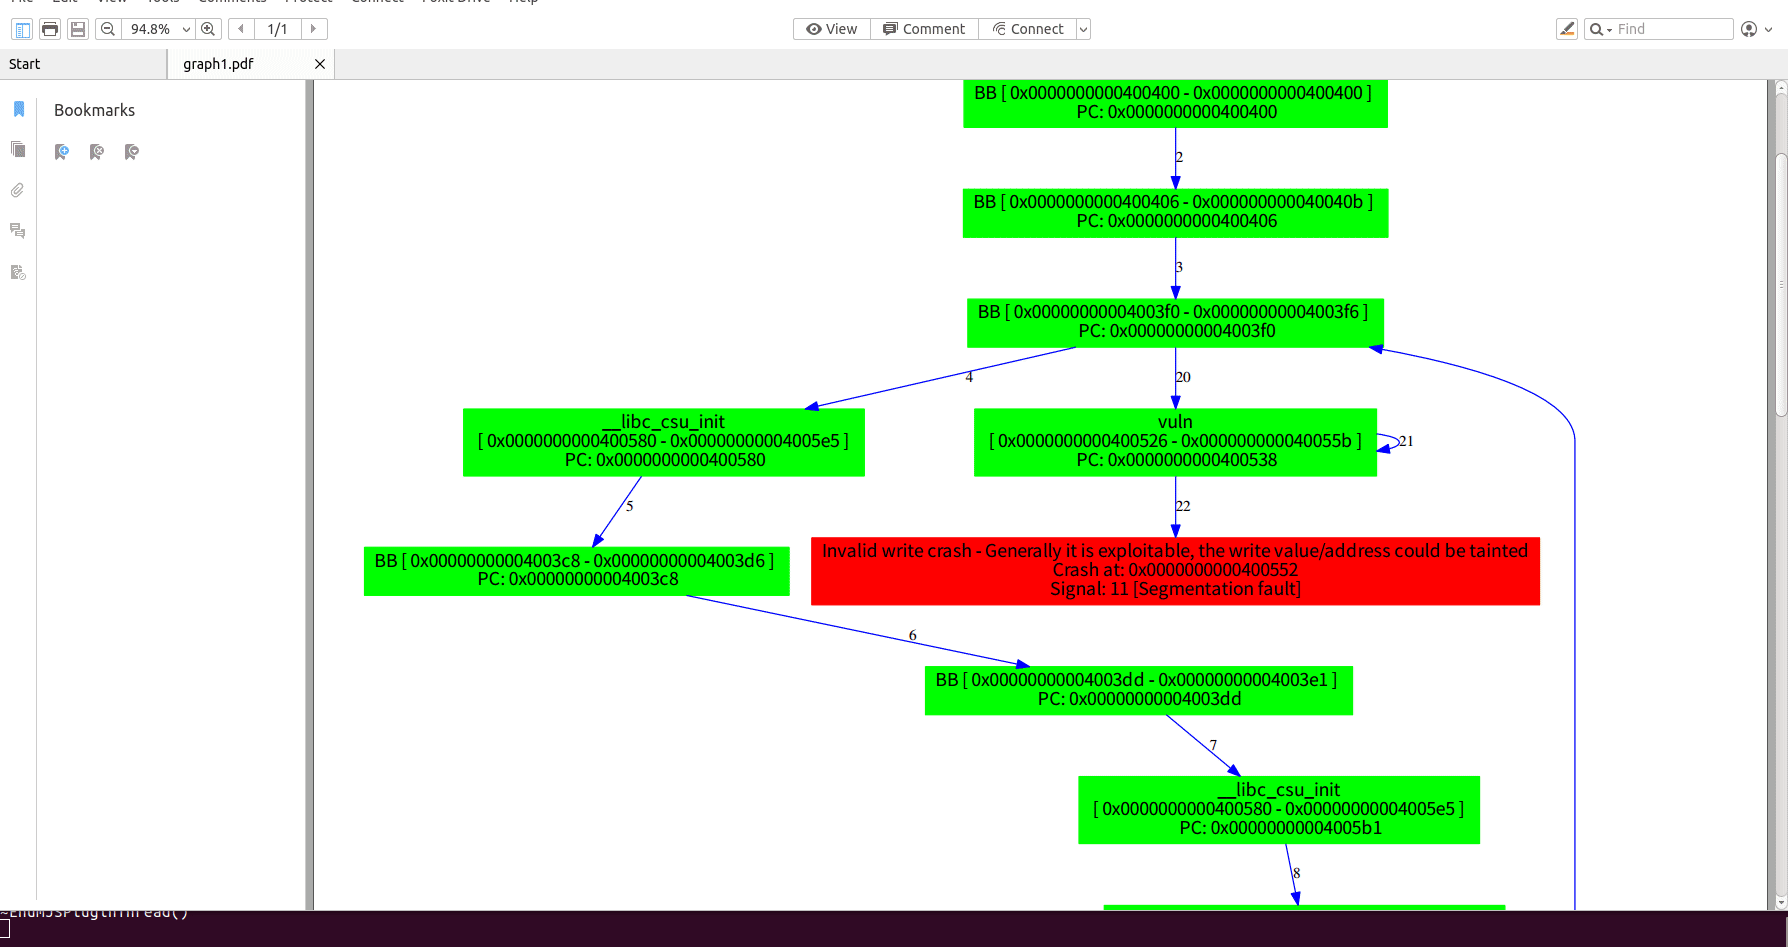 invictus1306/beebug
Un outil pour vérifier l'exploitabilité
 airbus-seclab/bincat
Analyseur statique de code binaire, avec intégration IDA. Effectue l'analyse de valeur et de contamination, la reconstruction de types, la détection…