
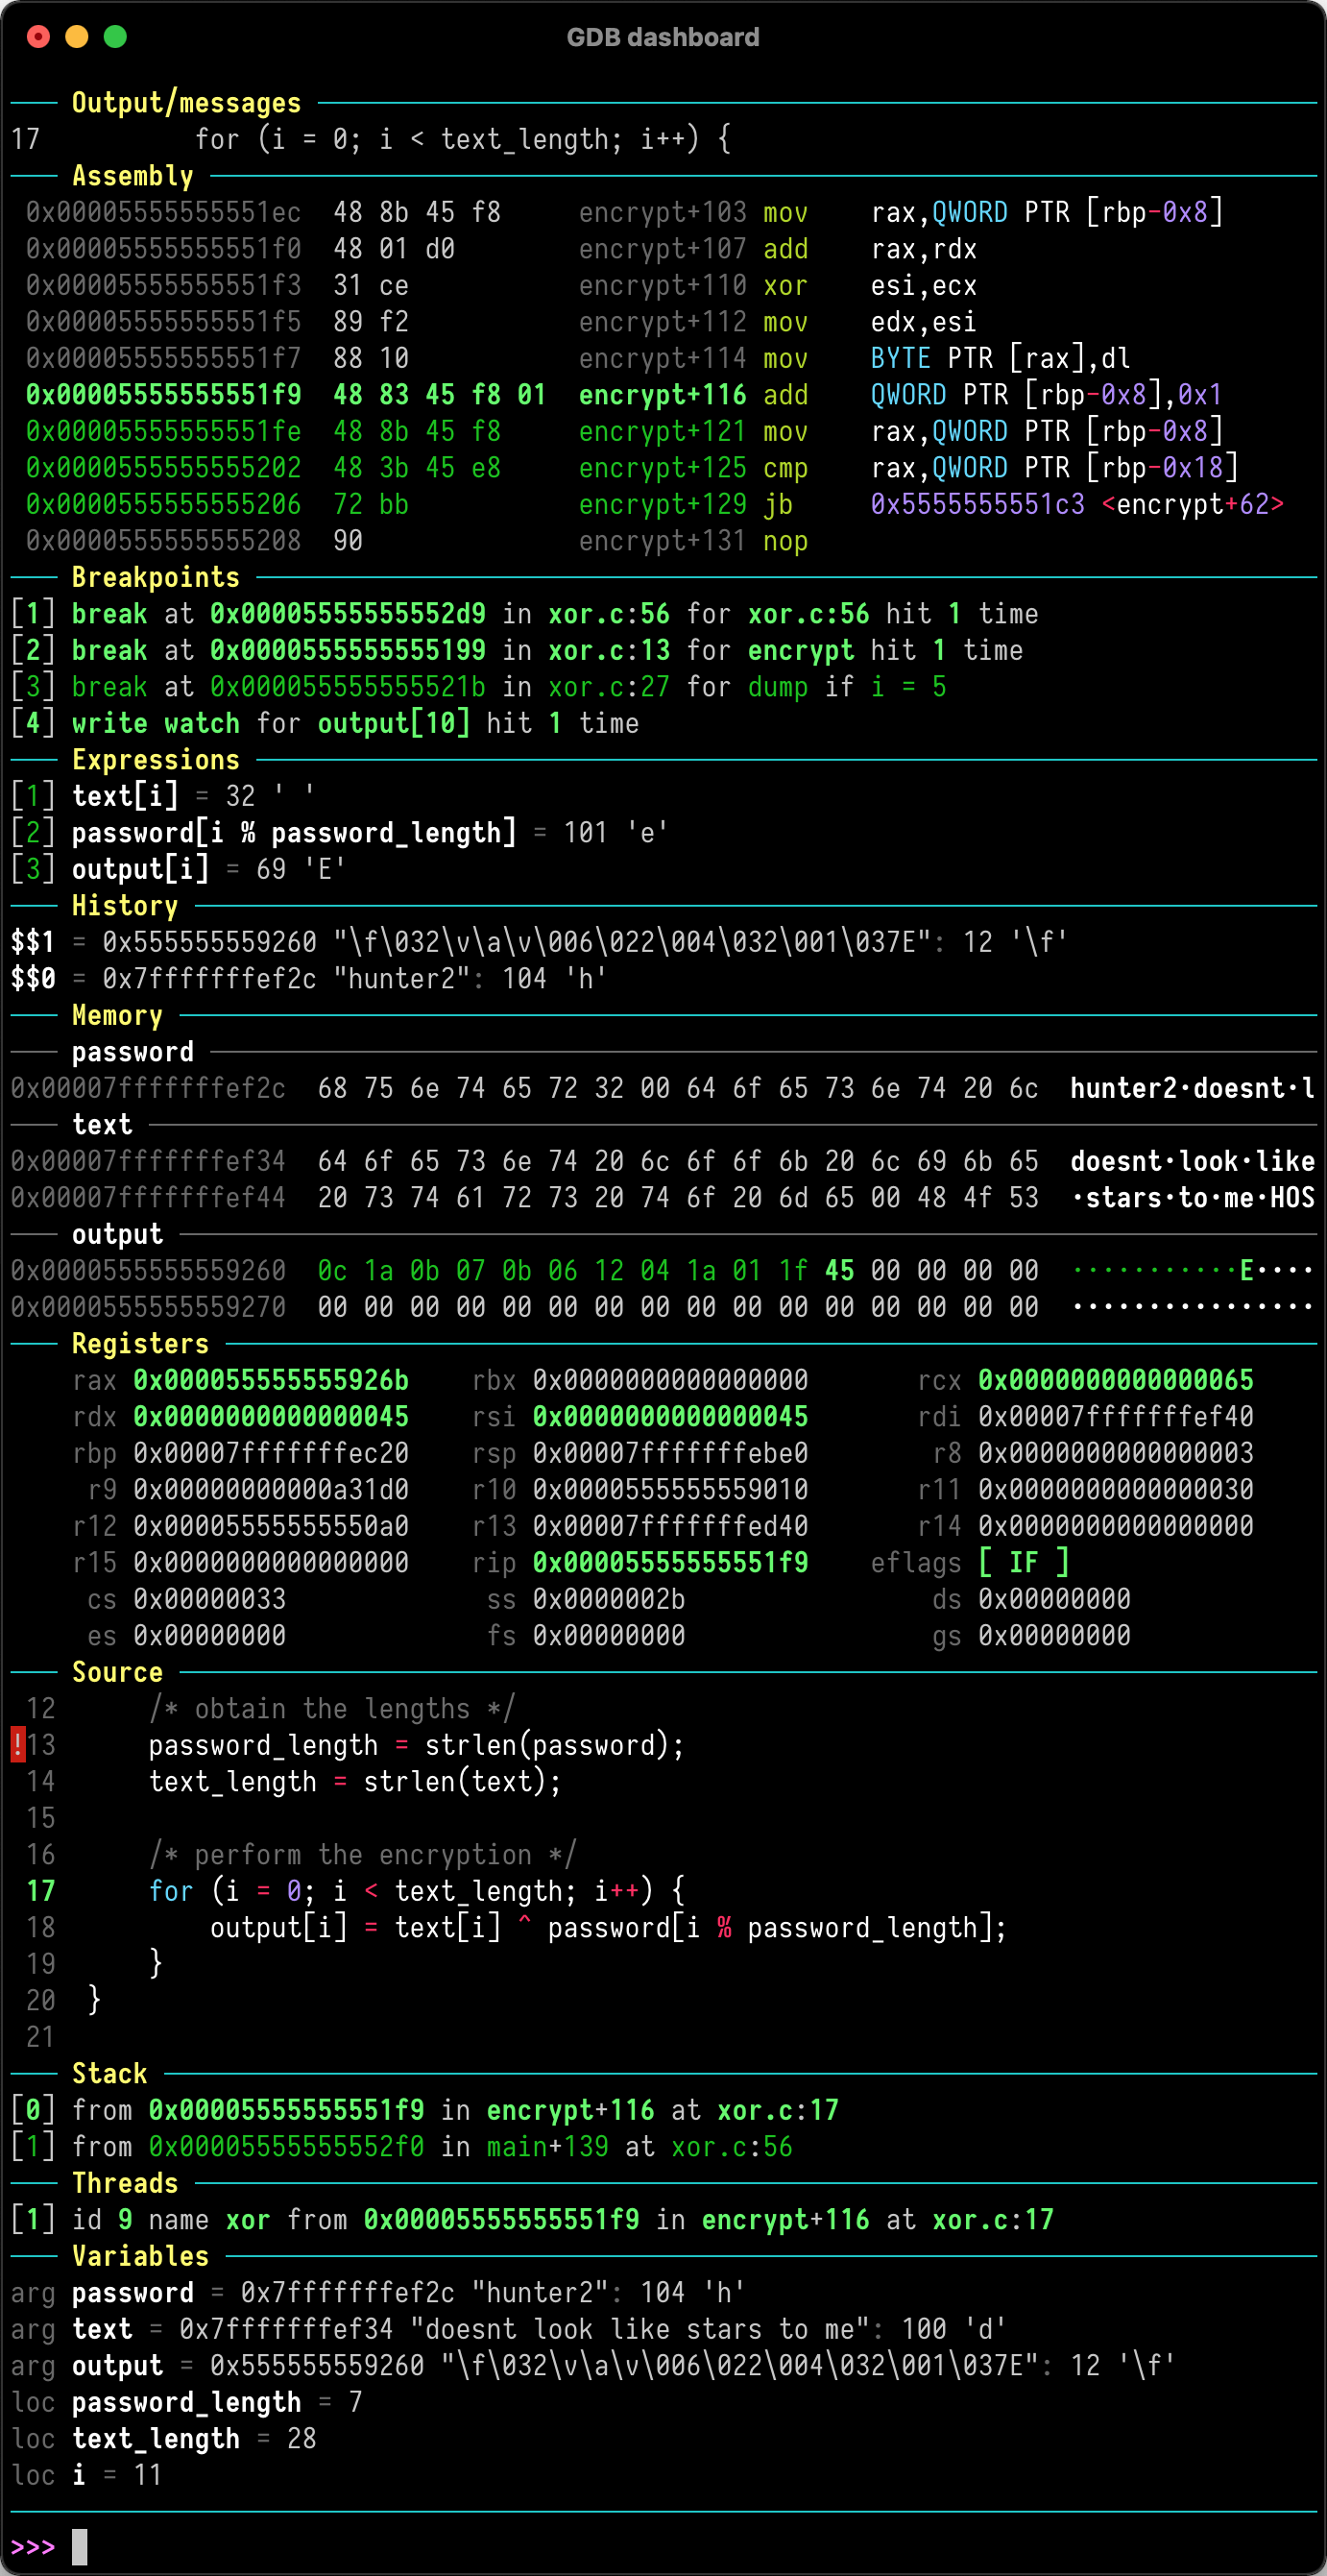
gdb-dashboard
 cyrus-and/gdb-dashboard
Interface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
reverse-engineeringdebuggersutilities-frameworks+1
12.2k
cyrus-and/gdb-dashboardInterface GDB modulaire offrant un tableau de bord visuel avec des panneaux personnalisables pour inspecter les registres, le code source,…
 brynary/rack-bug
Barre d'outils de débogage pour applications Rack implémentée en tant que middleware
 k2/ehtrace
ATrace est un outil pour tracer l'exécution de binaires sous Windows.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 ant4g0nist/lisa.py
LLDB MCP Integration + d'autres commandes utiles
 census/shadow
framework d'exploitation du heap jemalloc
 zardus/ctf-tools
Quelques scripts d'installation pour des outils de recherche en sécurité.
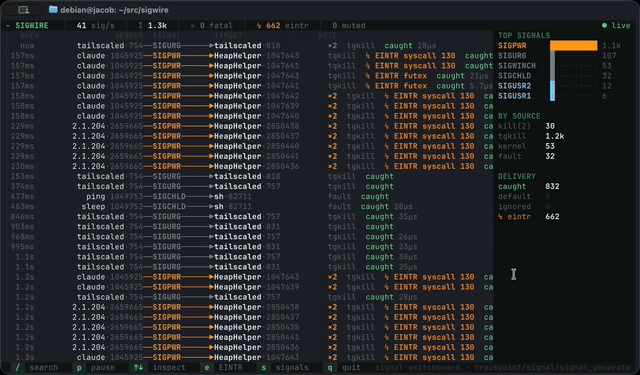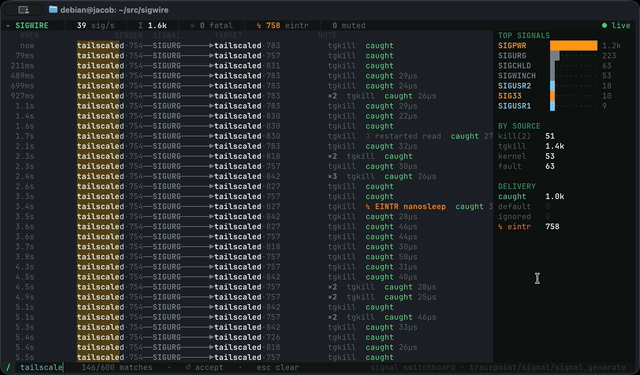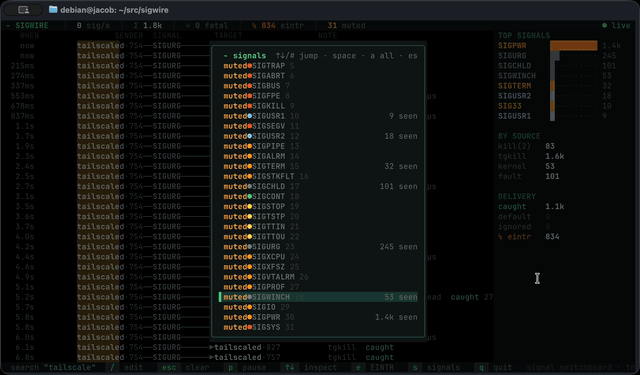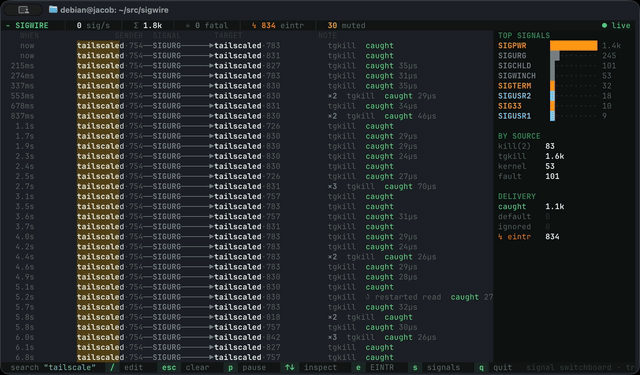 yeet-src/sigwire
Outil d'observabilité en direct des signaux du noyau utilisant des points de trace eBPF pour diffuser en continu chaque signal levé sur un hôte…
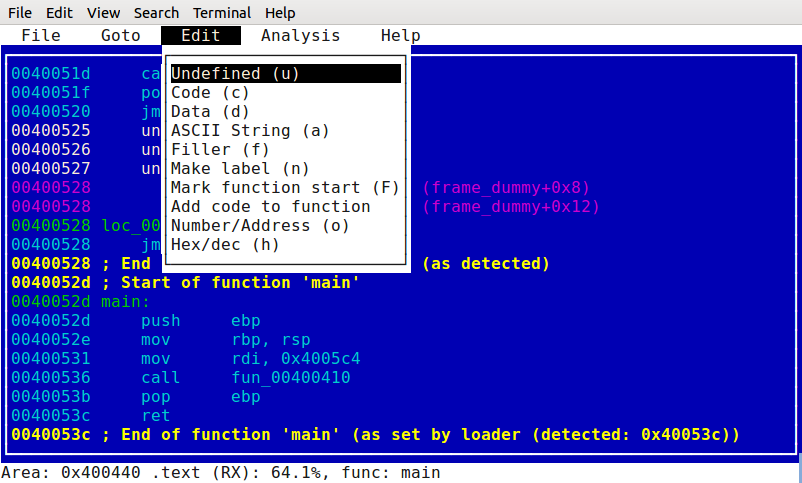 pfalcon/scratchabit
Désassembleur interactif facilement re-ciblable et modifiable, avec une API de plugins compatible IDAPython.
 cs01/gdbgui
Interface basée sur le navigateur pour gdb (débogueur GNU). Ajoutez des points d'arrêt, visualisez la pile, visualisez les structures de données, et…
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 lmacken/pyrasite
Injecter du code dans des processus Python en cours d'exécution
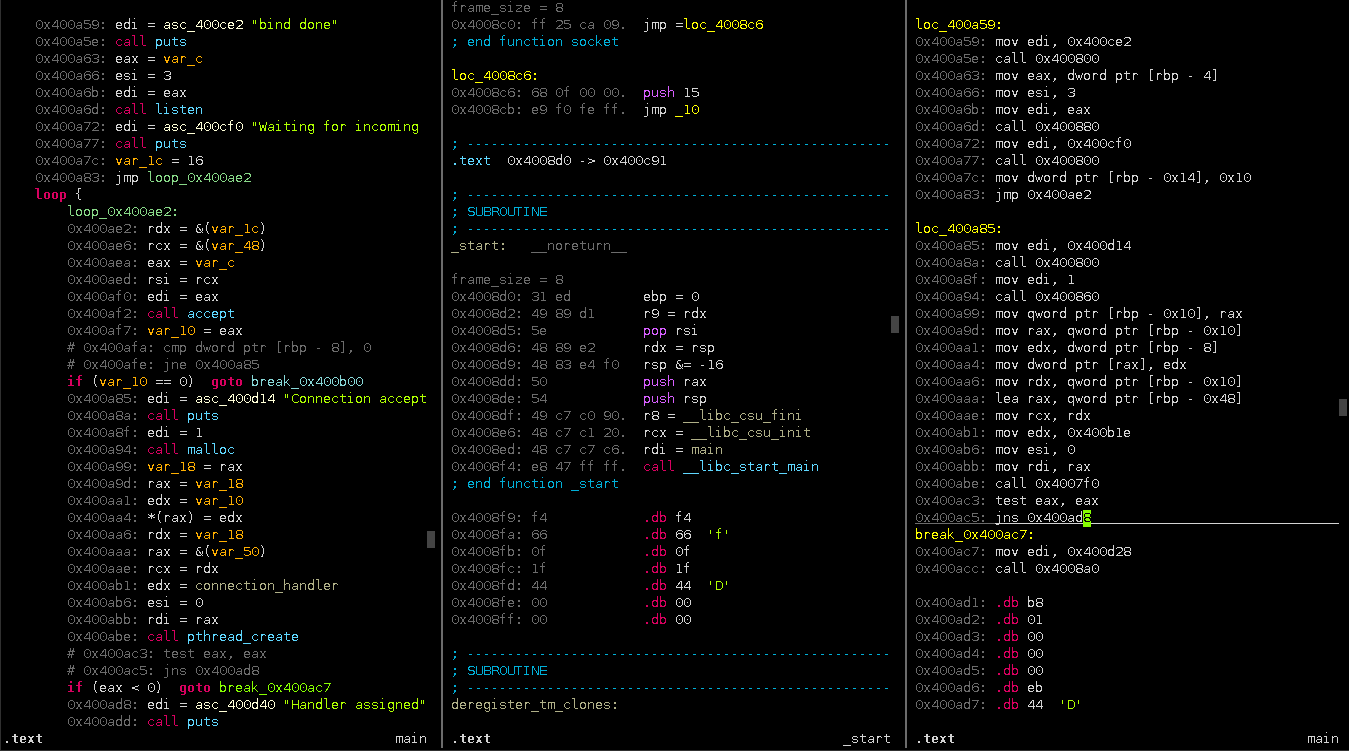 plasma-disassembler/plasma
Plasma est un désassembleur interactif pour x86/ARM/MIPS. Il peut générer du pseudo-code indenté avec une syntaxe colorée.
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 konloch/bytecode-viewer
Une suite de rétro-ingénierie pour Jar Java 8+ et Android APK (Décompilateur, Éditeur, Débogueur et plus)
 robindavid/idasec
Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec
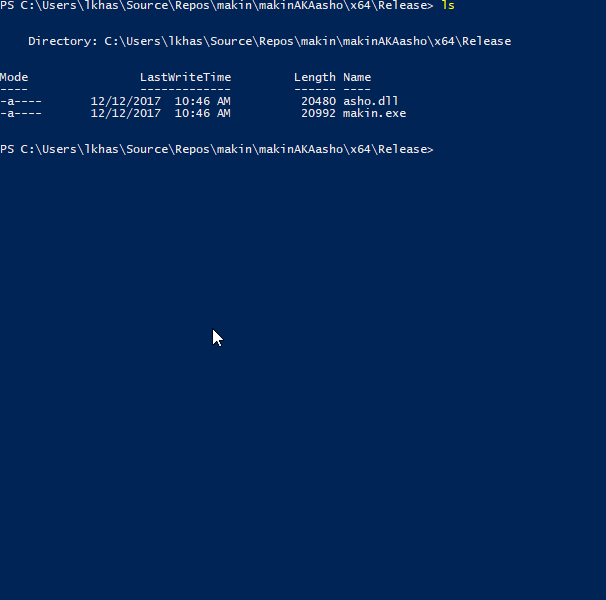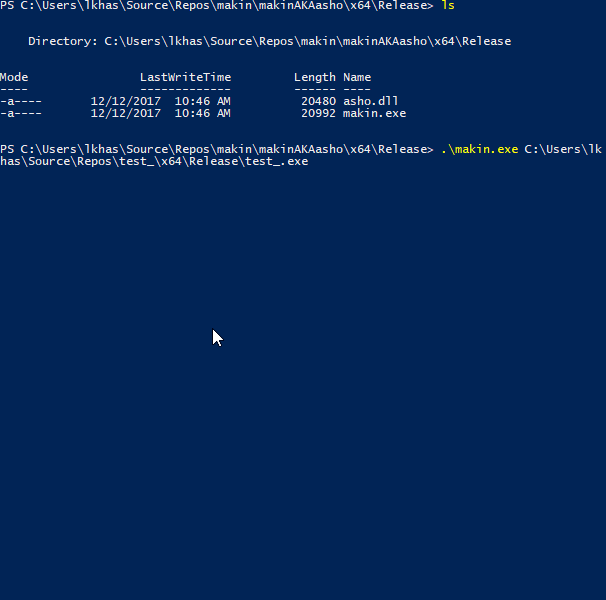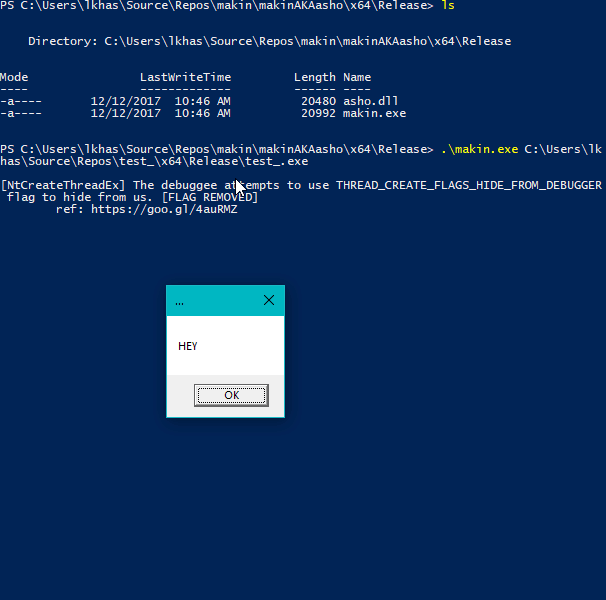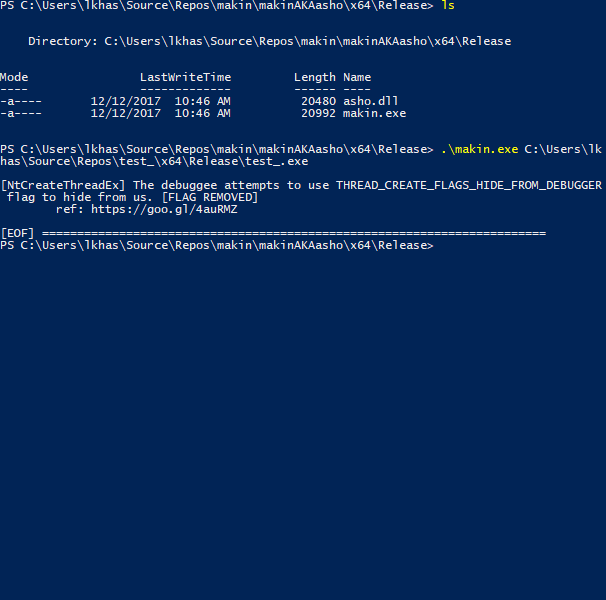 secrary/makin
makin - révéler les astuces anti-débogage et anti-VM [Ce projet n'est plus maintenu]
 microsoft/procdump-for-linux
Une version Linux de l'outil ProcDump Sysinternals