
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

Agent LLM expérimental pour Linux strace
dynamic-analysis-sandboxingdebuggersforensics+5
20il y a 5 mois
r2gopclntabParser preview

r2gopclntabParser

GitHubasherdll/r2gopclntabparser

Un script radare2 pour parser le gopclntab afin de faciliter la rétro-ingénierie des binaires Go.
static-analysisreverse-engineeringdebuggers+3
17il y a 5 mois
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86il y a 5 mois
ghidra-mcp preview

ghidra-mcp

GitHubbethington/ghidra-mcp

Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
3.3kil y a 7h 14m
auto-re-agent preview

auto-re-agent

GitHubdryxio/auto-re-agent

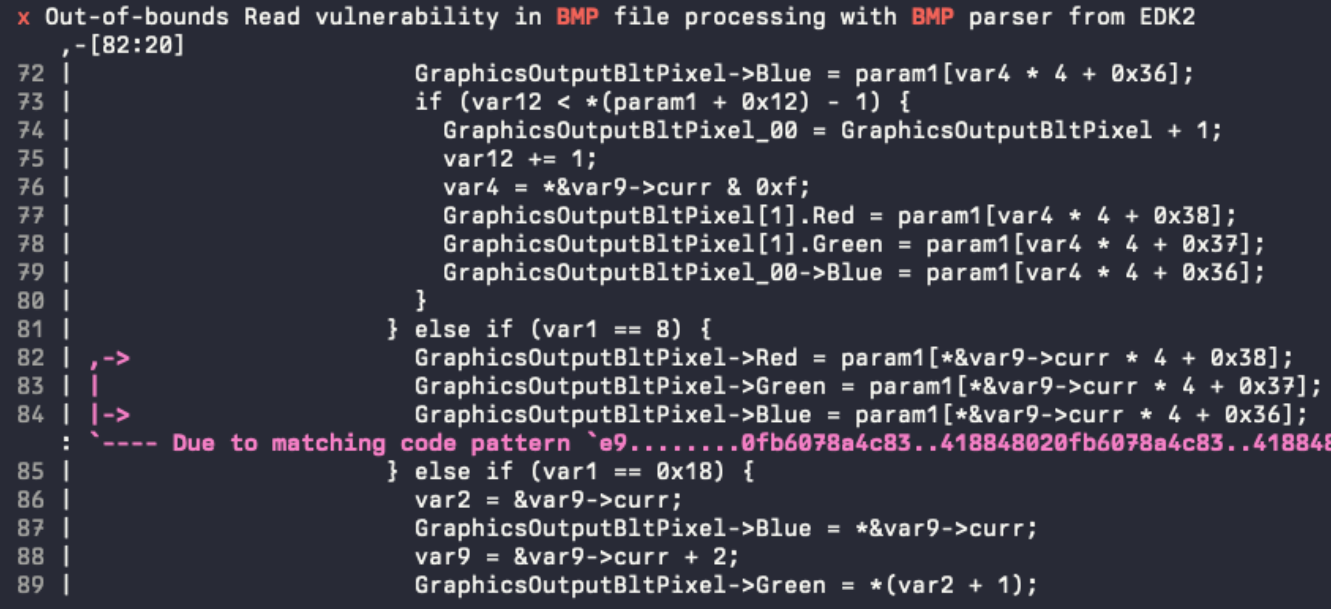
Reconstruire et valider du code C/C++ à partir de programmes compilés grâce à l'IA.
static-analysisvulnerability-analysisreverse-engineering+5
1.3kil y a 25 jours
xtride preview

xtride

GitHubpr0me/xtride

Outil de récupération de types basé sur N-gram pour binaires, récupérant les structures et les signatures de fonctions à partir de code décompilé…
static-analysisreverse-engineeringdebuggers+5
26il y a 3 mois
dconstruct preview

dconstruct

GitHubdeepquantum/dconstruct

Un désassembleur et décompilateur expérimental pour les scripts TLOU2 DC.
static-analysisreverse-engineeringdebuggers+2
23il y a 25 jours
nCPU preview

nCPU

GitHubrobertcprice/ncpu

Runtime de recherche pour ordinateurs neuronaux différentiables, émulation de CPU basée sur GPU et synthèse de programmes. Comprend une ALU…
static-analysisreverse-engineeringdebuggers+8
655il y a 2 mois
decomp2dbg preview

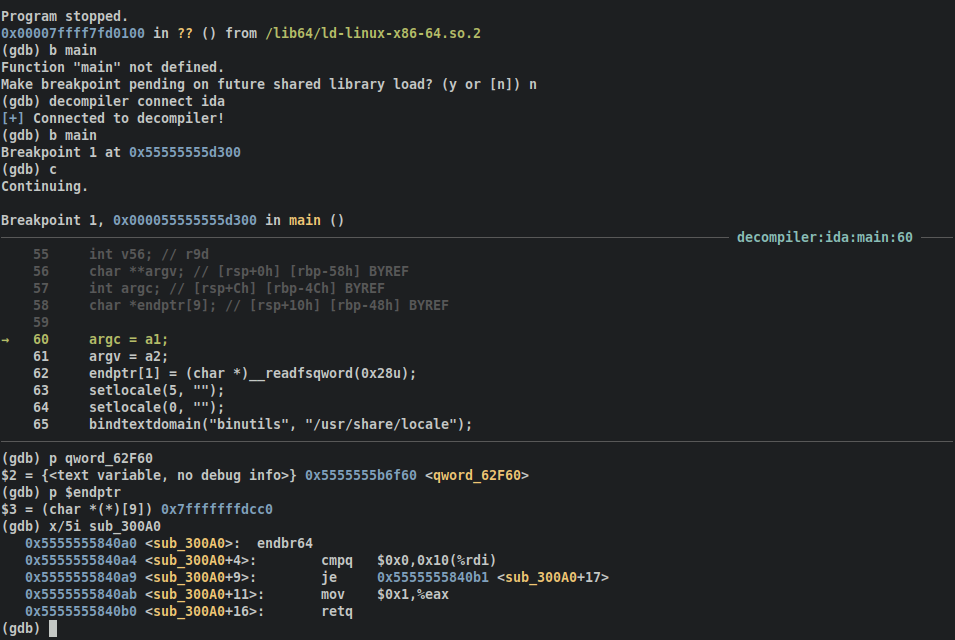
decomp2dbg

GitHubmahaloz/decomp2dbg

Un plugin pour introduire des symboles interactifs dans votre débogueur depuis votre décompilateur.
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
812il y a 2 mois
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

Un désassembleur interactif pour le CPU 6502, axé sur les ordinateurs 8 bits de Commodore. Propose une TUI avec des fonctionnalités modernes comme…
static-analysisreverse-engineeringdebuggers+3
163il y a 1 mois
FDD-book preview

FDD-book

GitHubebrandi/fdd-book

Livre sur les pilotes de périphériques FreeBSD
embedded-systems-securityreverse-engineeringdebuggers+6
600il y a 1 mois
seer preview

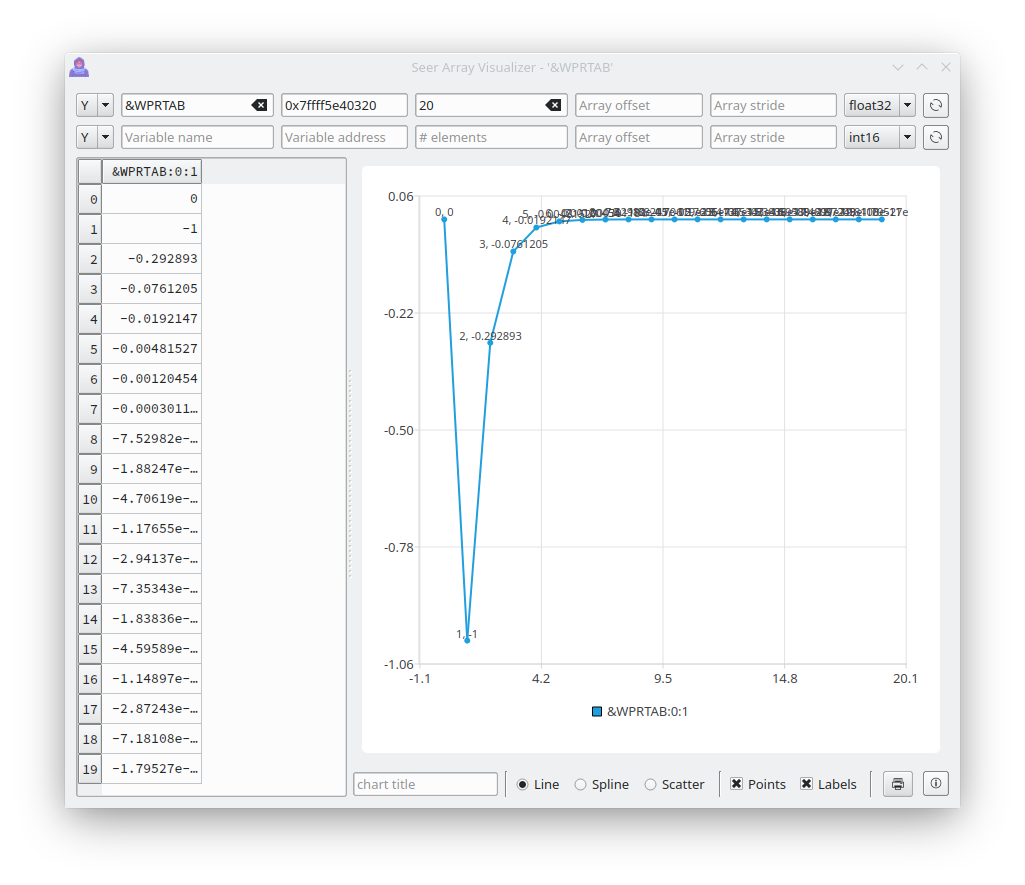
seer

GitHubepasveer/seer

Seer - une interface graphique frontale pour gdb

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4kil y a 22 jours
libunwind_CVE-2015-3239 preview

libunwind_CVE-2015-3239

GitHubrenukaselvar/libunwind_cve-2015-3239

Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
memory-forensicsvulnerability-analysisexploitation+3
il y a 1 an
libunwind_CVE-2015-3239_After preview

libunwind_CVE-2015-3239_After

GitHubrenukaselvar/libunwind_cve-2015-3239_after

Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
memory-forensicsvulnerability-analysisexploitation+3
il y a 1 an
libunwind_CVE-2015-3239_AfterPatch preview

libunwind_CVE-2015-3239_AfterPatch

GitHubrenukaselvar/libunwind_cve-2015-3239_afterpatch

Bibliothèque C pour le déroulement de pile et la génération de backtraces sur plusieurs architectures, fournissant des API pour l'inspection…
general-purpose-utilitiesvulnerability-analysisexploitation+3
il y a 1 an
snoop preview

snoop

GitHubpandaadir05/snoop

Un traceur d'appels système moderne construit sur eBPF. Pensez à strace, mais avec une véritable IUT, des filtres intelligents, le déchiffrement TLS…
dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
220il y a 5 mois
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

Tutoriel étape par étape sur l'utilisation du modèle d'IA local Gemma 4 E4B de Google pour rétro-ingénier un crackme Windows avec Ghidra, incluant la…
reverse-engineeringdebuggersbinary-analysis+3
35il y a 5 mois
DotNetHookerToolkit preview

DotNetHookerToolkit

GitHubsensepost/dotnethookertoolkit

Boîte à outils d'injection et de hooking de méthodes managées basée sur Frida pour le traçage d'exécution, la résolution de points d'entrée natifs et…

dynamic-analysis-sandboxingcode-analysisexploitation+4
11il y a 7 mois
Précédent1…111213…23Suivant