Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/synacktiv/pike-agent
Analyse Dynamique (Sandboxing)DébogueursAnalyse ForensiqueAnalyse de MalwareUtilitaires et FrameworksApprentissage et ÉducationRéponse aux IncidentsSécurité de l'IA
GitHubsynacktiv/pike-agent

pike-agent

Agent LLM expérimental pour Linux strace

Voir le dépôt
20142il y a 6 moisVérifié par Kitploit
Partager

Pike Agent

Pike

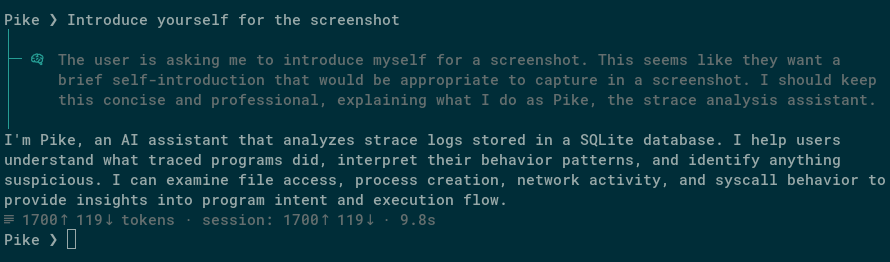
pike-agent enregistre et analyse le comportement des programmes sur Linux. Il trace l'activité d'un programme, l'indexe dans une base de données et vous permet de discuter avec un agent LLM à ce sujet dans une TUI.

Exemples de requêtes :

  • Diagnostic de plantage : Ce programme a planté avec une erreur de bus. Que s'est-il passé ?
  • Détection de condition de course : Existe-t-il des conditions de course dans la façon dont ce programme crée des fichiers temporaires ?
  • Triage de logiciels malveillants : J'ai trouvé ce processus en cours d'exécution sur un serveur de production. Dois-je m'inquiéter ?

Voir Dites bonjour à Pike ! pour une introduction.

Comment ça fonctionne

pike-agent utilise strace pour enregistrer chaque appel système effectué par un programme, puis les indexe dans une base de données SQLite avec recherche en texte intégral. Un agent LLM interroge cette base de données via des appels d'outils pour répondre à vos questions sur le comportement du programme.

  • Prend en charge l'inférence locale (llama.cpp) et les API externes (Claude, Gemini, etc.)
  • Recherche en texte intégral sur les arguments des appels système
  • Consultation des pages de manuel pour la documentation des appels système

Installation

uv pip install -e .

Nécessite Python 3.13+ et strace installé sur le système.

Utilisation

Lors de la première exécution, un fichier de configuration par défaut est créé dans ~/.config/pike-agent/config.toml. Modifiez-le pour configurer votre fournisseur d'inférence et votre modèle. Par défaut, il pointe vers un serveur llama.cpp local.

Pike-agent fonctionne mieux avec les modèles qui sont doués pour l'appel d'outils, par exemple : Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

Enregistrement d'une trace

Tracer une commande :

pike-agent run -- ./my-program --flag

Attacher à un processus en cours :

pike-agent attach 1234

Les deux produisent un fichier .db contenant la trace indexée.

Discussion avec l'agent

Démarrer une session de discussion sur une trace enregistrée :

pike-agent chat trace.db

Licence

GPLv3.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →