
slot2
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
cenobyte-vincit/slot2UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
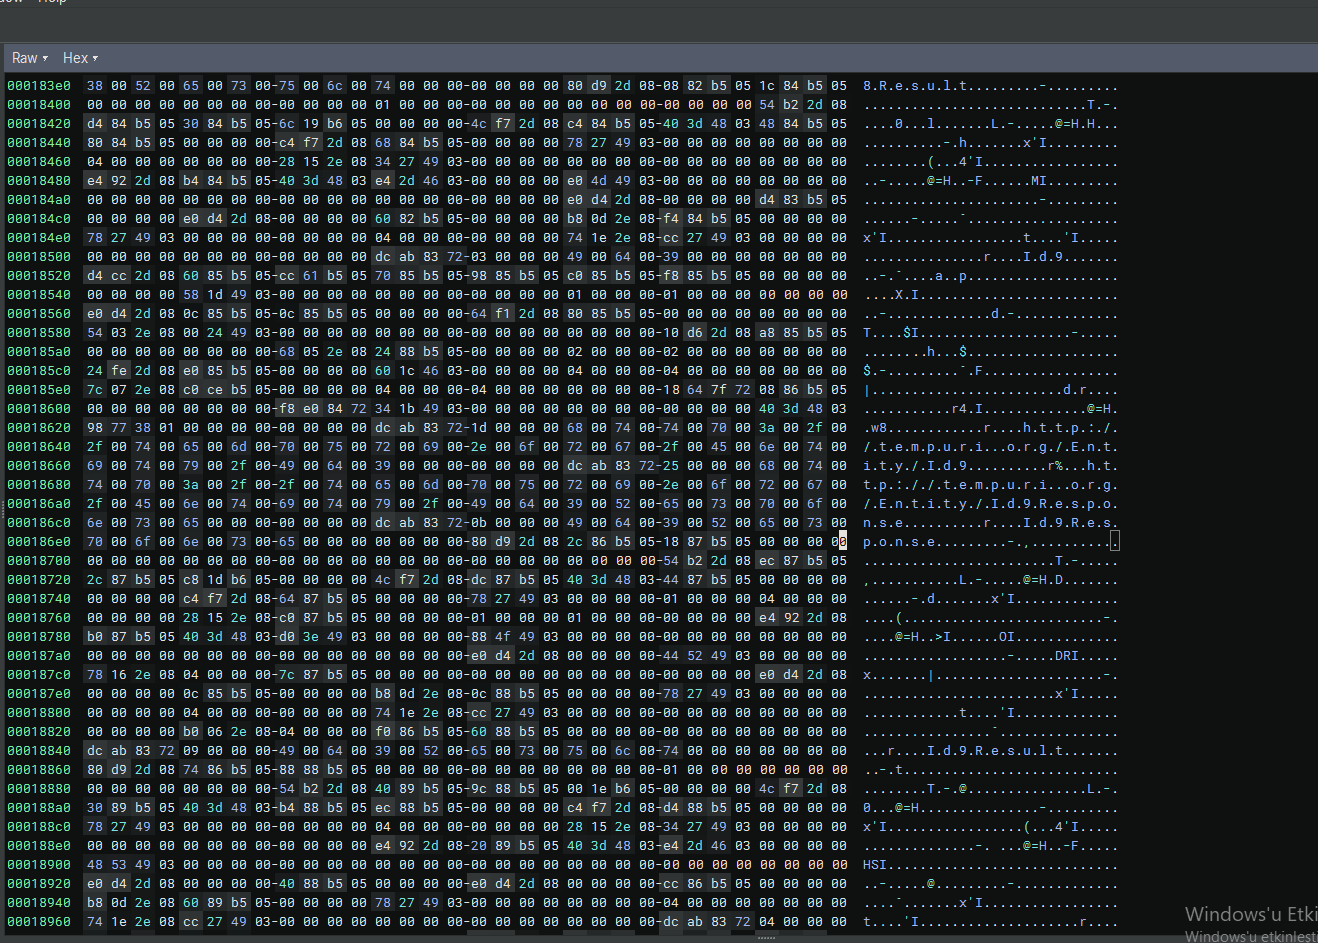 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Analyse en rétro-ingénierie d'Agent Tesla, un infostealer basé sur .NET qui utilise l'injection APC, la manipulation de jetons et la persistance dans…
 asset-group/ghostsplice
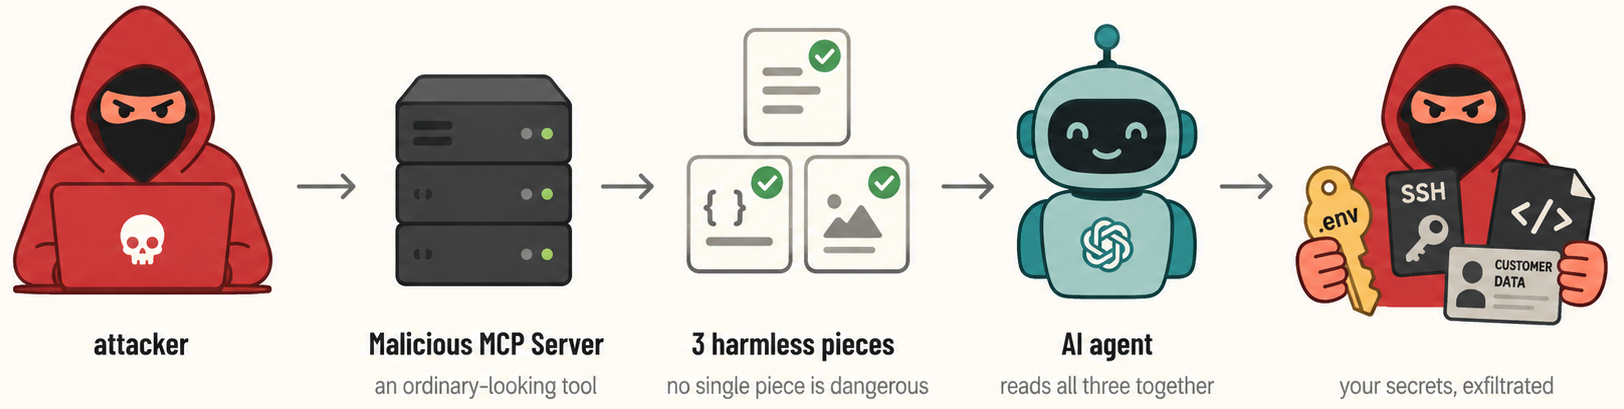
Dépôt Ghostsplice : Preuve de concept pour l'attaque de fragmentation de confiance inter-canaux
 ryehr/hitms_steganography
Intégrer plusieurs messages secrets dans les choix de jetons de chat LLM à l'aide de codeurs stéganographiques arithmétiques/Discop, avec décodage…
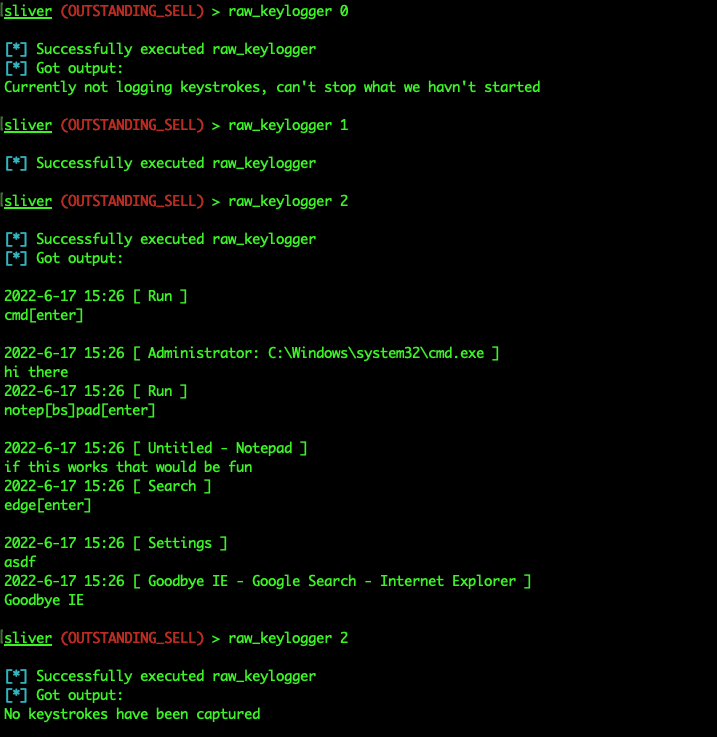 trustedsec/sliverkeylogger
Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…
 kudaes/dumpy
Réutiliser les handles ouverts pour dumper dynamiquement LSASS.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 hackedteam/rcs-db
Base de données composants pour le backend RCS
 pr0xylife/gozi
Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
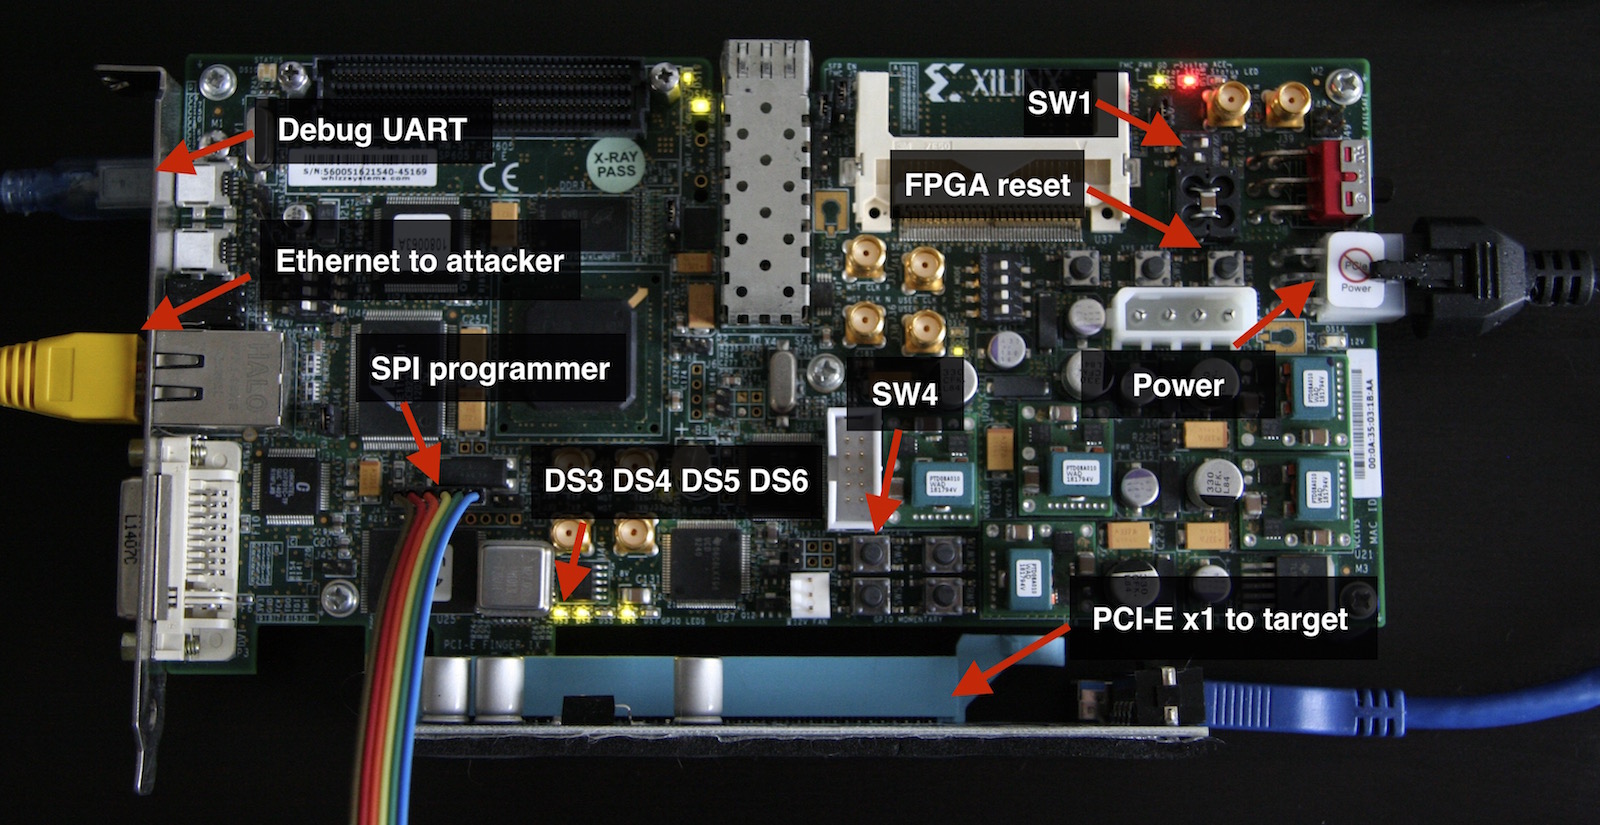 cr4sh/s6_pcie_microblaze
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…
 withsecurelabs/garbageman
GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 reverseclabs/physmem2profit
Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
 b23r0/heroinn
Un framework C2/post-exploitation multiplateforme.
 xret2pwn/teamsniper
Teamsniper est un outil permettant de récupérer des mots-clés dans Microsoft Teams, tels que (mots de passe, e-mails, base de données, etc.).
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.