
cve-2026-31431
 ashok523/cve-2026-31431
# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…
container-securityvulnerability-analysisthreat-intelligence+3
ashok523/cve-2026-31431# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…
 detect-defenselab/cve-2026-31431-detection-defense
Guide de recherche et de détection pour CVE-2026-31431, un contournement basé sur io_uring de la surveillance des appels système. Fournit des règles…
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…
 devstuff/harden-docker-seccomp
Atténuation Docker pour CVE-2026-31431 (« Copy Fail »). Inclut également des modèles Kubernetes.
 cozystack/copy-fail-blocker
BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet pour l’atténuation de la vulnérabilité CVE-2026-31431 (Copy Fail)
 ashleyt3/docker-socket-risk-demos
Source compagnon pour la vidéo YouTube « Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634) »
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 chaostoolkit/chaostoolkit-kubernetes
Extension du pilote Kubernetes de l'API de sondes et d'actions du Chaos Toolkit
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.
 containers/bubblewrap
Outil de sandboxing non privilégié de bas niveau utilisé par Flatpak et des projets similaires.
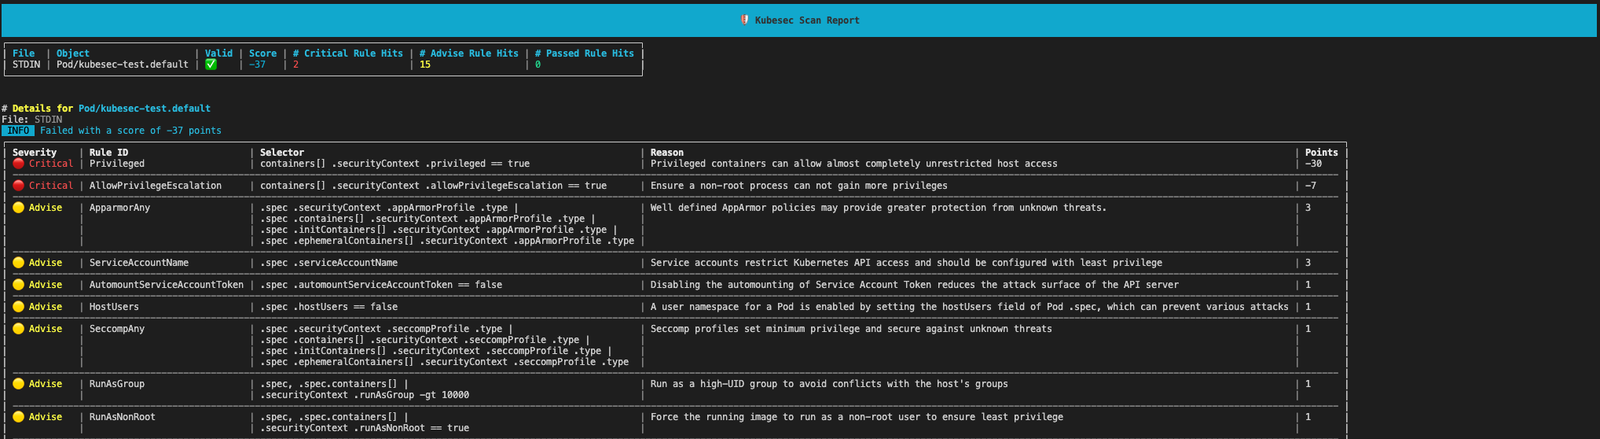 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes
 falcosecurity/falco
Agent de sécurité runtime cloud-native en temps réel pour Linux qui surveille les appels système et les métadonnées des conteneurs/Kubernetes afin de…
 firecracker-microvm/firecracker
MicroVMs sécurisées et rapides pour l'informatique serverless.
 google/gvisor
Met en bac à sable les conteneurs via un noyau applicatif en espace utilisateur qui intercepte les appels système, limite l'accès au noyau hôte et…