Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
PowerShell-for-Hackers preview

PowerShell-for-Hackers

GitHubi-am-jakoby/powershell-for-hackers

Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.

privilege-escalationdata-exfiltrationinformation-gathering+9
1.5k
il y a 2 ans
Supershell preview

Supershell

GitHubtdragon6/supershell

Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
payload-generationpersistence-mechanismslateral-movement+5
1.8kil y a 6 mois
hermes-the-messenger preview

hermes-the-messenger

GitHubpersistent-security/hermes-the-messenger

Un PoC pour obtenir une persistance via les notifications push sur Windows

persistence-mechanismspost-exploitationcommand-and-control+1
48il y a 3 ans
RendezvousRAT preview

RendezvousRAT

GitHubrvrsh3ll/rendezvousrat

RAT auto-réparateur utilisant libp2p
post-exploitationcommand-and-controlred-teaming+1
88il y a 5 ans
CS_COFFLoader preview

CS_COFFLoader

GitHubtrustedsec/cs_coffloader

Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
post-exploitationpenetration-testingcommand-and-control+2
137il y a 2 ans
AutoFunkt preview

AutoFunkt

GitHubredsiege/autofunkt

Script Python pour automatiser la création de redirecteurs cloud serverless à partir de profils Malleable C2 de Cobalt Strike

cloud-securitycommand-and-controlred-teaming
204il y a 2 ans
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
payload-generationids-ips-evasioncryptography+3
97il y a 3 ans
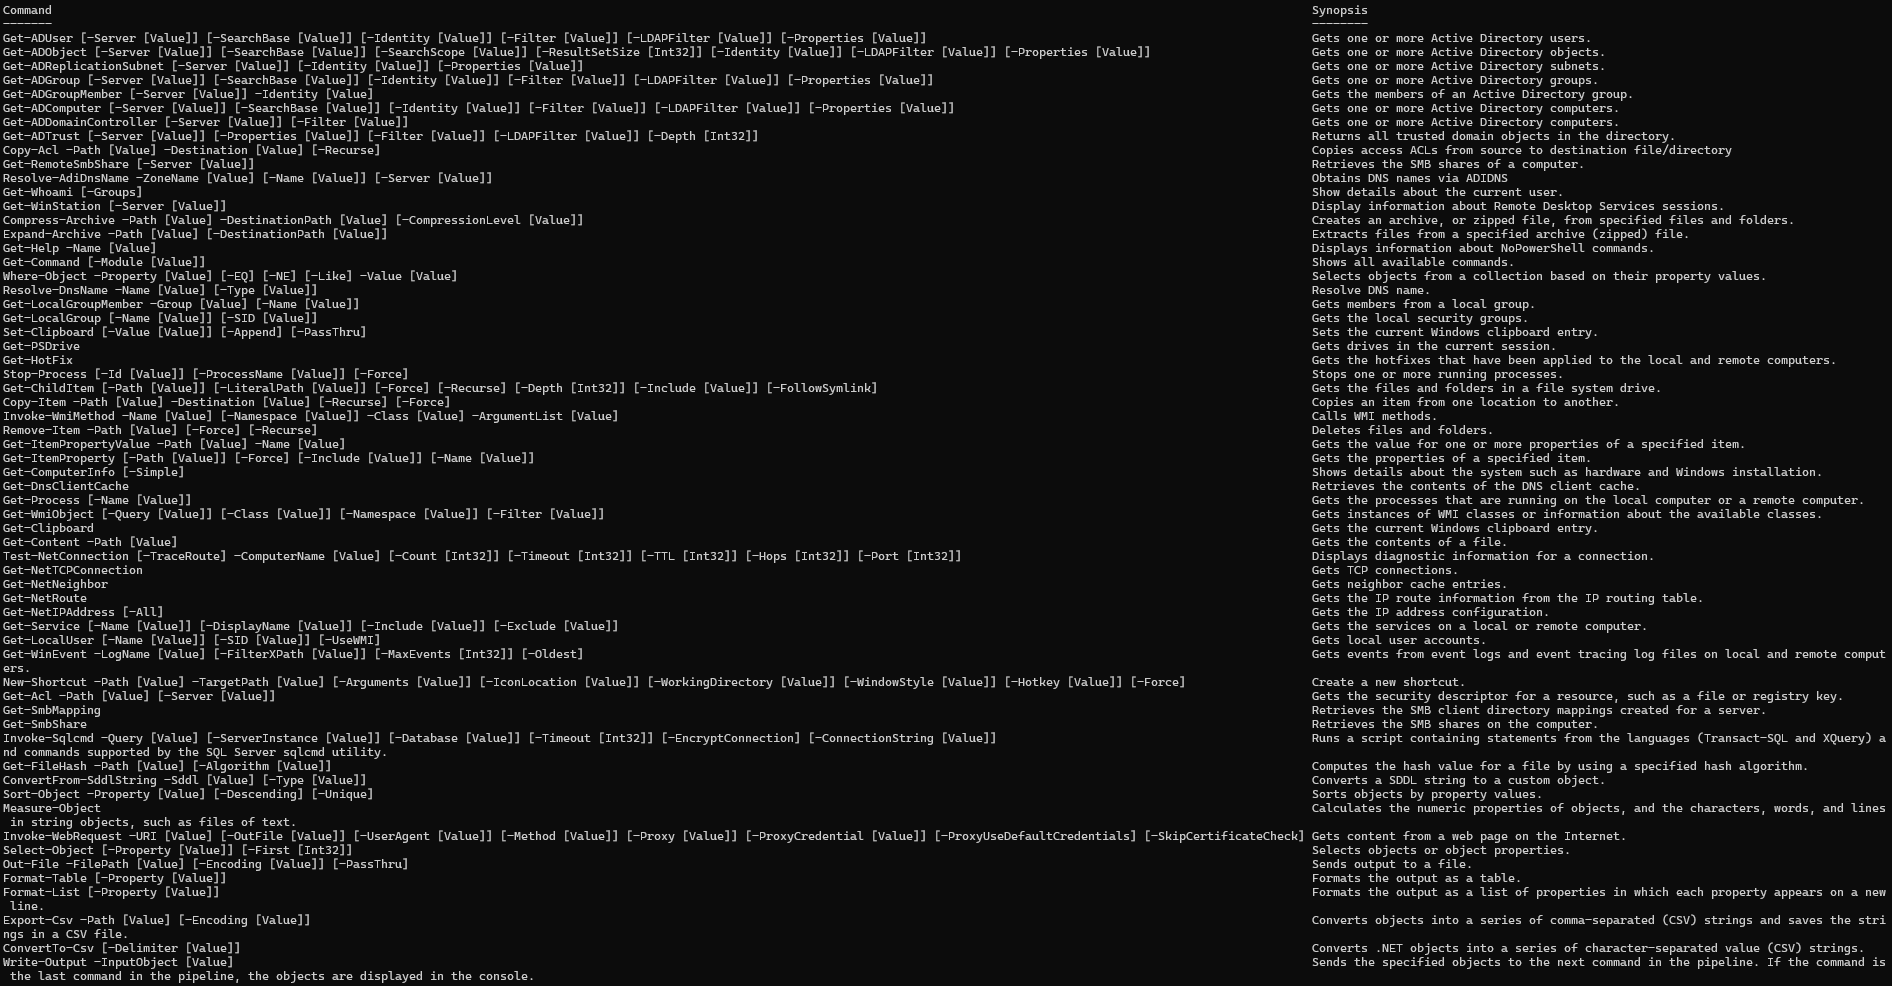
nopowershell preview

nopowershell

GitHubbitsadmin/nopowershell

PowerShell reconstruit en C# à des fins de Red Teaming
reconnaissanceinformation-gatheringpost-exploitation+2
1.1kil y a 11 mois
REC2 preview

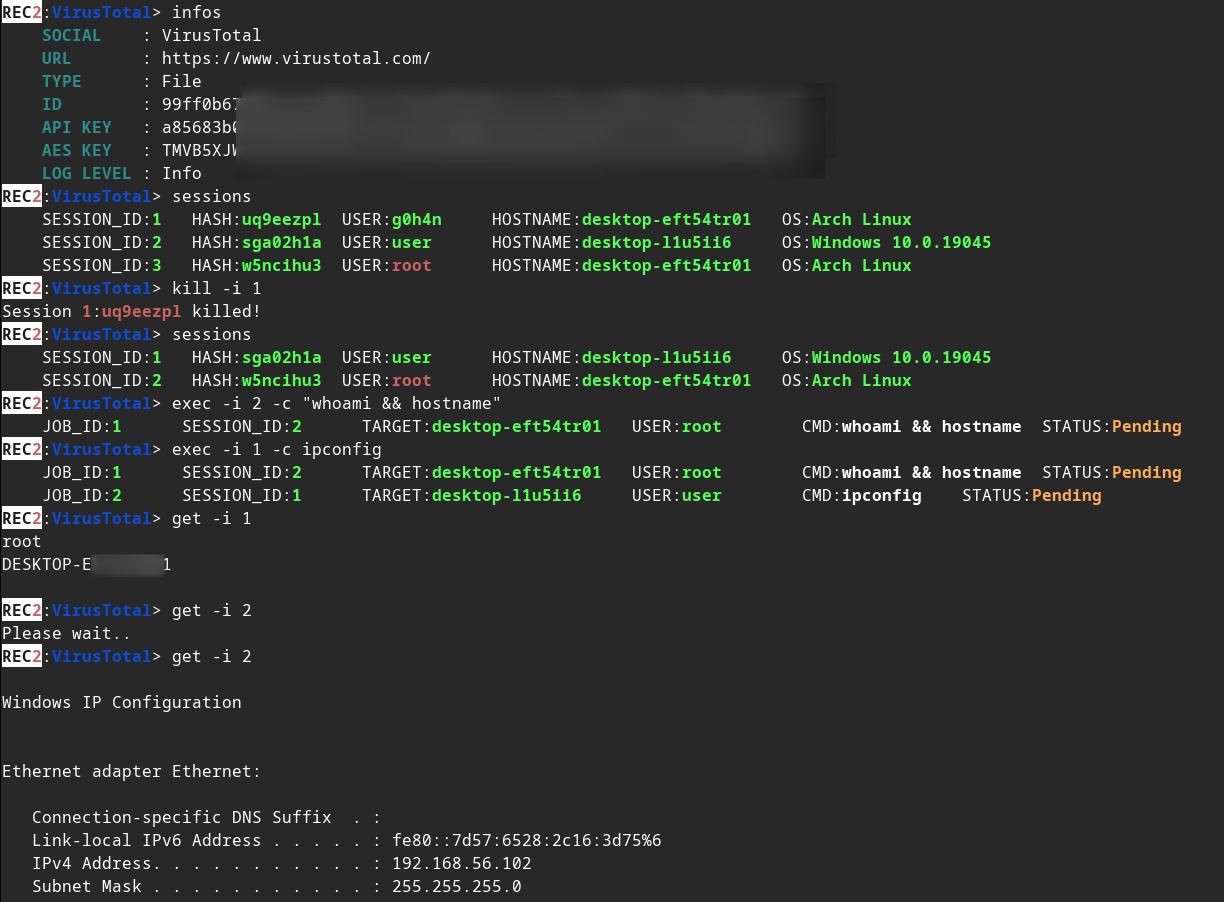
REC2

GitHubg0h4n/rec2

REC2 (Rusty External Command and Control) est un outil client et serveur permettant à un auditeur d'exécuter des commandes à partir des API…

post-exploitationpenetration-testingcommand-and-control+3
162il y a 2 ans
AgentTesla-Config-Extractor preview

AgentTesla-Config-Extractor

GitHubembee-research/agenttesla-config-extractor

Extracteur de configuration pour AgentTesla - Variante Discord/Telegram
ioc-managementstatic-analysisreverse-engineering+4
3il y a 3 ans
Sub7 preview

Sub7

GitLabillwill/sub7

Code source pour SubSeven 2.1.3

payload-generationpost-exploitationmalware-analysis+2
15il y a 3 ans
Percino preview

Percino

GitHubtunnelgre/percino

Evasive Golang Loader

ids-ips-evasionshellcodepost-exploitation+4
136il y a 2 ans
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

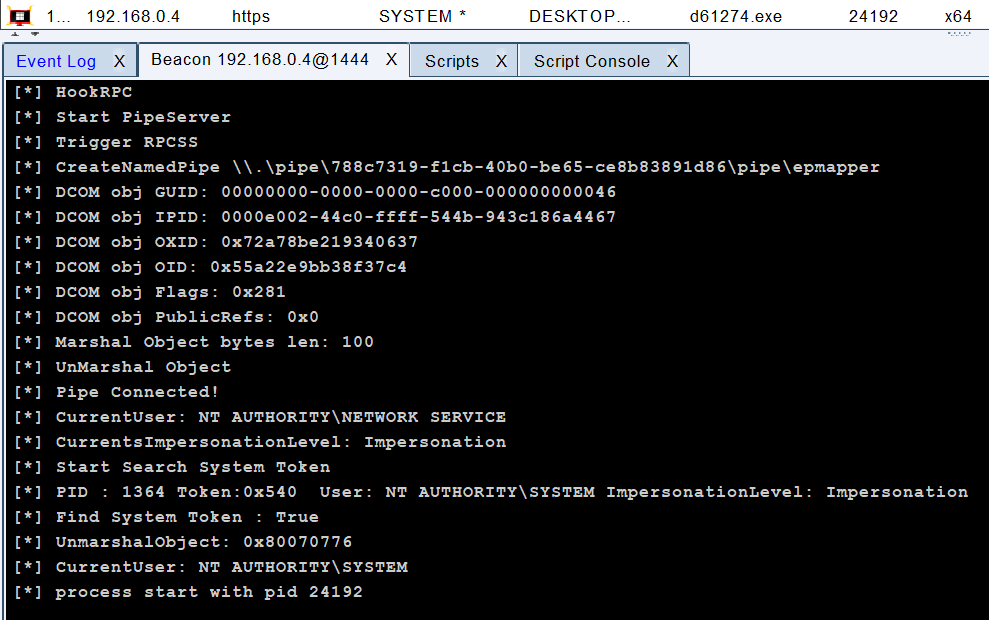
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
37il y a 2 ans
GodPotato-Aggressor-Script preview

GodPotato-Aggressor-Script

GitHubweaselsec/godpotato-aggressor-script

Script Aggressor pour Cobalt Strike qui automatise l'élévation de privilèges de compte de service Windows vers SYSTEM via GodPotato lors d'opérations…

privilege-escalationexploitationpost-exploitation+3
88il y a 2 ans
SpawnWith preview

SpawnWith

GitHubrasta-mouse/spawnwith

Cobalt Strike BOF qui lance un processus en utilisant le jeton d'un autre utilisateur et injecte le shellcode Beacon, permettant la post-exploitation…
privilege-escalationimpersonation-toolslateral-movement+2
112il y a 1 an
BadUSB-Files-For-FlipperZero preview

BadUSB-Files-For-FlipperZero

GitHubbeigeworm/badusb-files-for-flipperzero

Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
exploitationdata-exfiltrationpost-exploitation+5
1.2kil y a 2 mois
WAREED-DNS-C2 preview

WAREED-DNS-C2

GitHubfaisal-p27/wareed-dns-c2

Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…
payload-generationids-ips-evasionpost-exploitation+3
126il y a 1 an
specula preview

specula

GitHubtrustedsec/specula

Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…

penetration-testing-frameworkspersistence-mechanismspost-exploitation+2
236il y a 1 an
Précédent1…678…52Suivant
