Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/yehia-mamdouh/shell3er
Génération de PayloadsMécanismes de PersistancePost-ExploitationCommandement et ContrôleRed TeamingOutil d'Accès à Distance
GitHubyehia-mamdouh/shell3er

Shell3er

Shell inversé basé sur PowerShell avec exécution de tâches en arrière-plan, transfert de fichiers et double mécanisme de persistance via le registre et le dossier de démarrage pour les opérations de l'équipe rouge.

Voir le dépôt
811532il y a 3 ansVérifié par Kitploit
Partager

Shell3er

Shell3er PowerShell Reverse Shell

23

Fonctionnalités du Reverse Shell de Shell3er

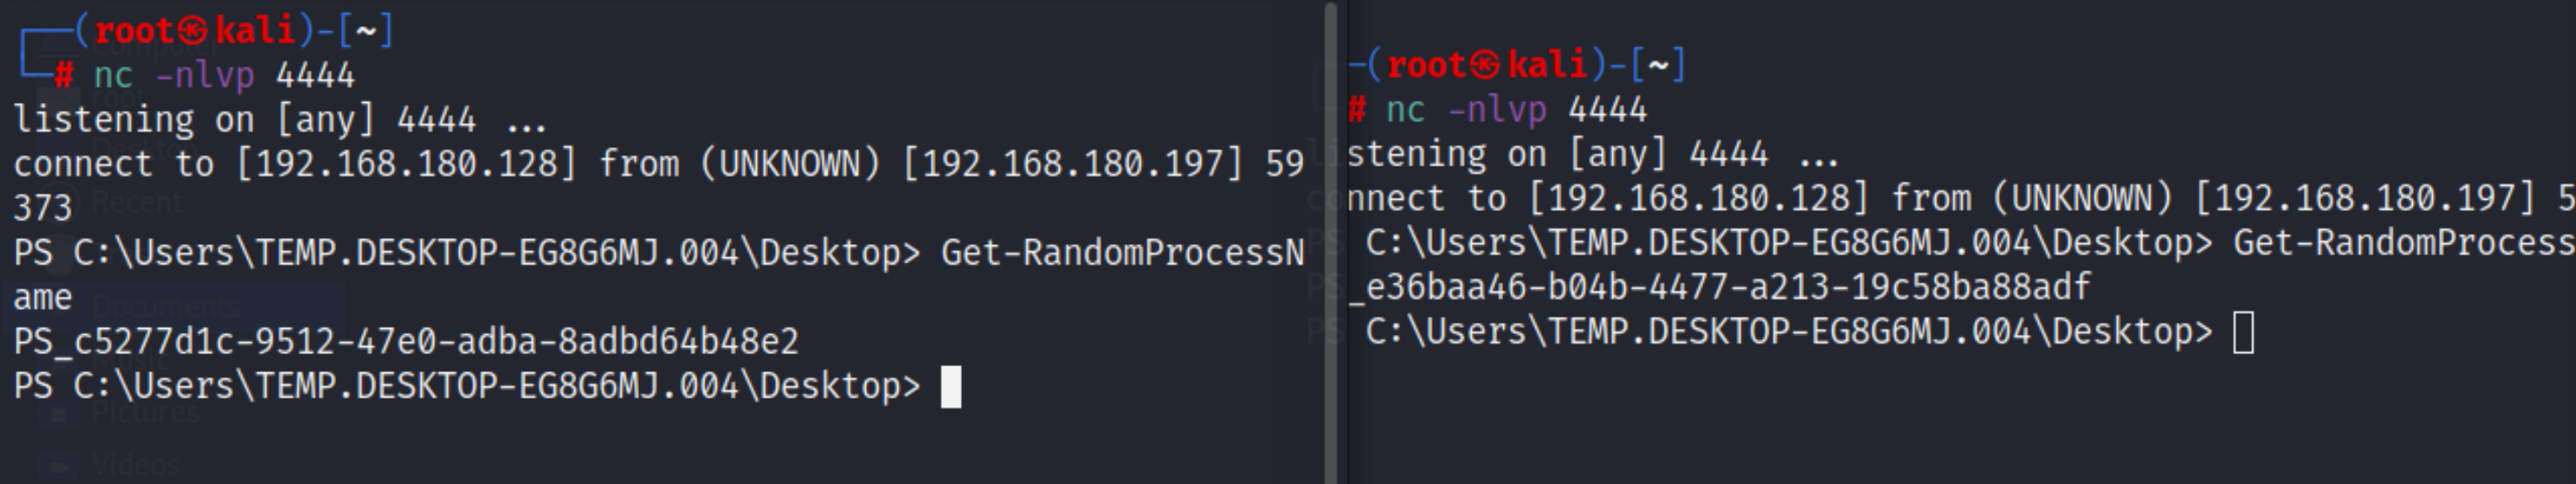
Fonction Get-RandomProcessName

La fonction Get-RandomProcessName génère un nom de processus aléatoire en concaténant "PS_" avec un nouveau GUID. Cela permet de créer des noms de processus uniques et apparemment aléatoires, rendant plus difficile l'identification de processus suspects.
sd2

Fonction Run-BackgroundTask

La fonction Run-BackgroundTask accepte un ScriptBlock et un nom de processus optionnel (ProcessName) comme paramètres. Elle démarre ensuite une nouvelle tâche d'arrière-plan avec un nom de tâche aléatoire, exécute le bloc de script et récupère la sortie. Le but principal de cette fonction est d'exécuter des tâches en arrière-plan sans interférer avec le script principal.

Fonctions de téléchargement et d'envoi

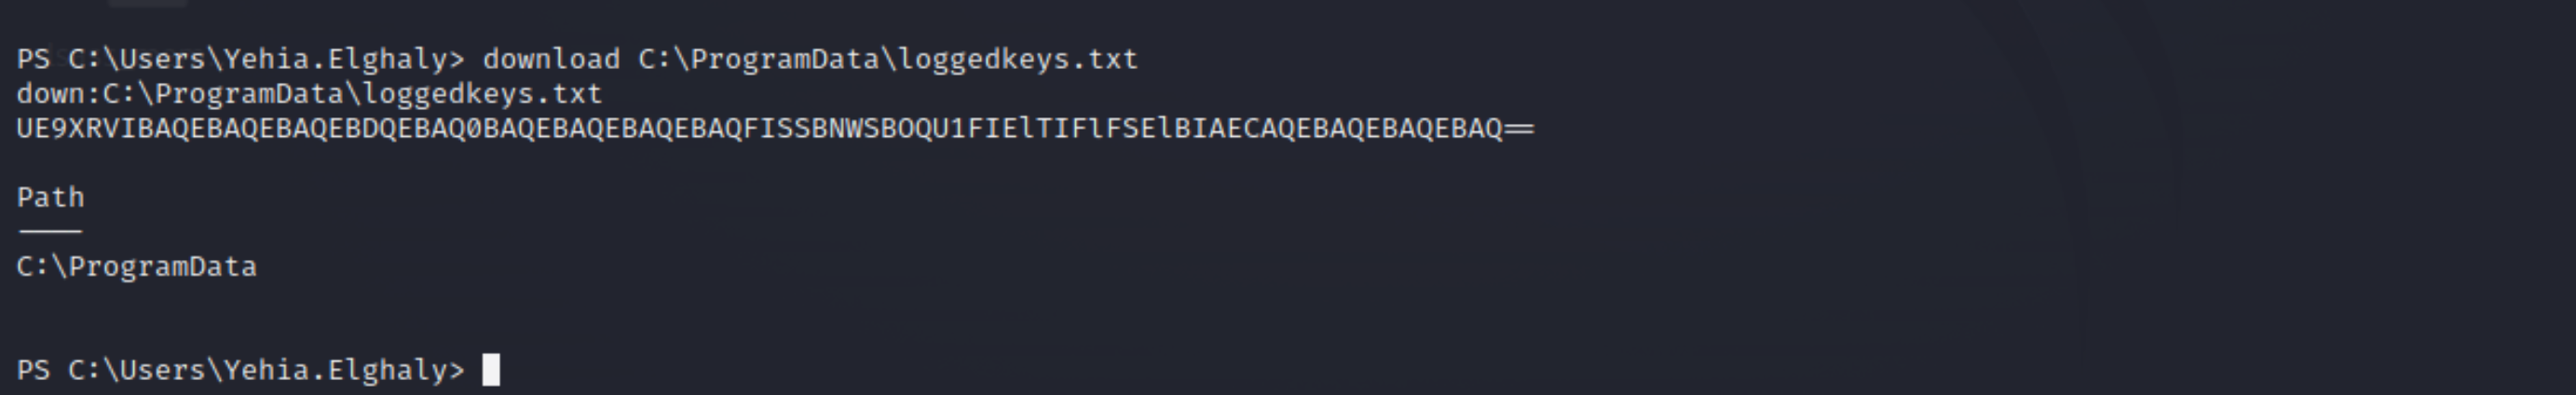
Les fonctions de téléchargement et d'envoi servent à transférer des fichiers entre le client et le serveur. Elles utilisent l'encodage Base64 pour transmettre les données du fichier sur le réseau. Les erreurs rencontrées pendant le transfert sont renvoyées au client.
keylog

Mécanismes de persistance

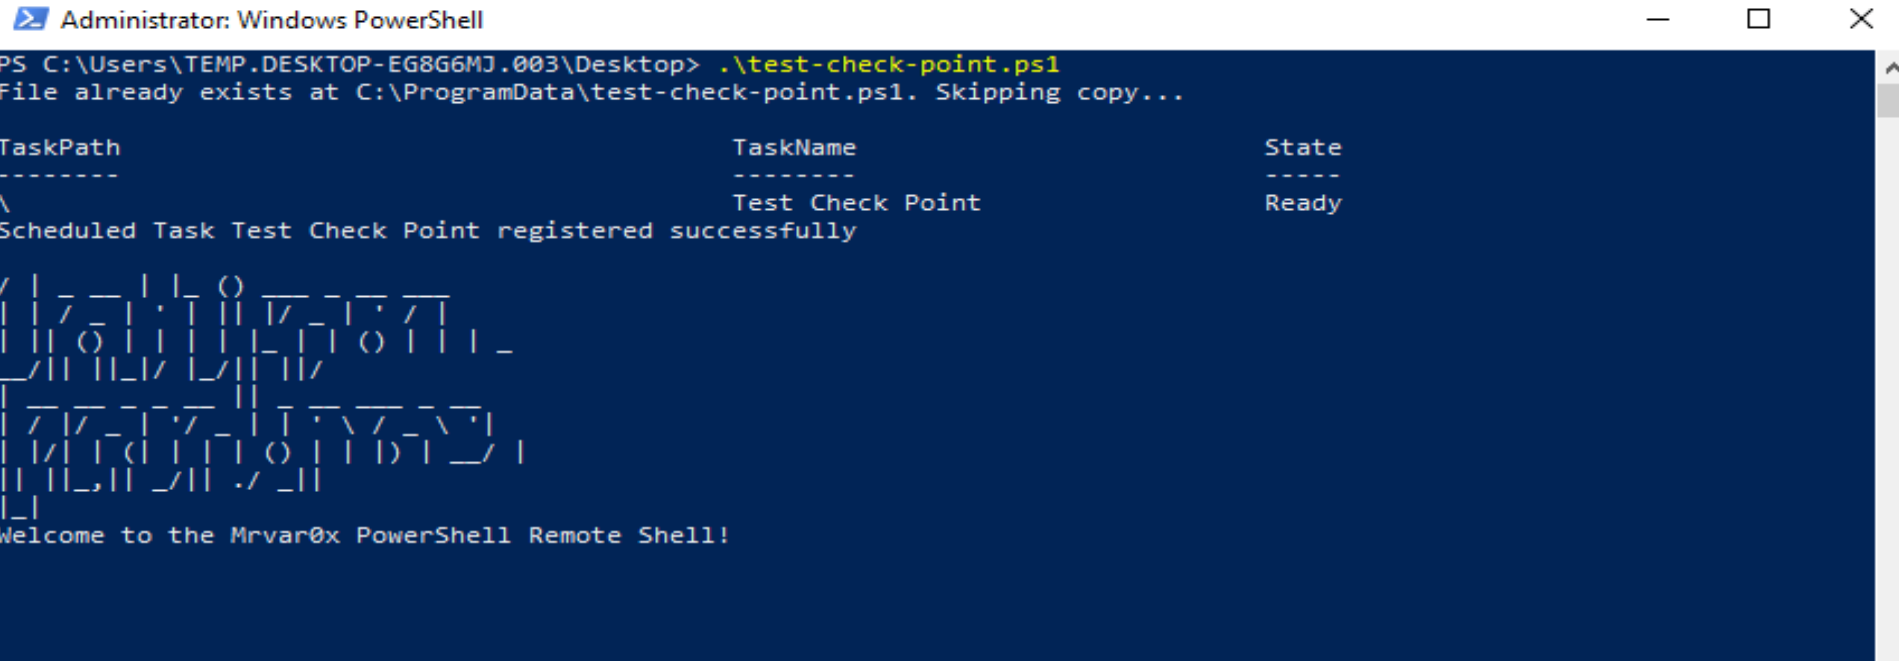
Le script utilise deux méthodes différentes pour assurer la persistance sur le système cible. Premièrement, il se copie dans le dossier "C:\ProgramData" et modifie la clé de registre "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" pour démarrer le script à chaque connexion de l'utilisateur. Deuxièmement, il copie le script dans le dossier de démarrage de l'utilisateur, garantissant qu'il s'exécute à chaque démarrage du système.

Shell3er a été testé manuellement sur les solutions suivantes : (Checkpoint EDR version E85.40) (Kaspersky Total Security) (Windows Defender)

sdf

Utilisation

  • nc -nlvp 4444 sur la machine de l'attaquant
  • Exécutez le script sur la machine victime

Contribution

Super ! Les contributions sont les bienvenues et grandement appréciées. Veuillez les soumettre via le suivi des pull requests GitHub. Ensemble, nous pouvons rendre cela encore plus incroyable ! 🚀


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →