
RansomwareSim
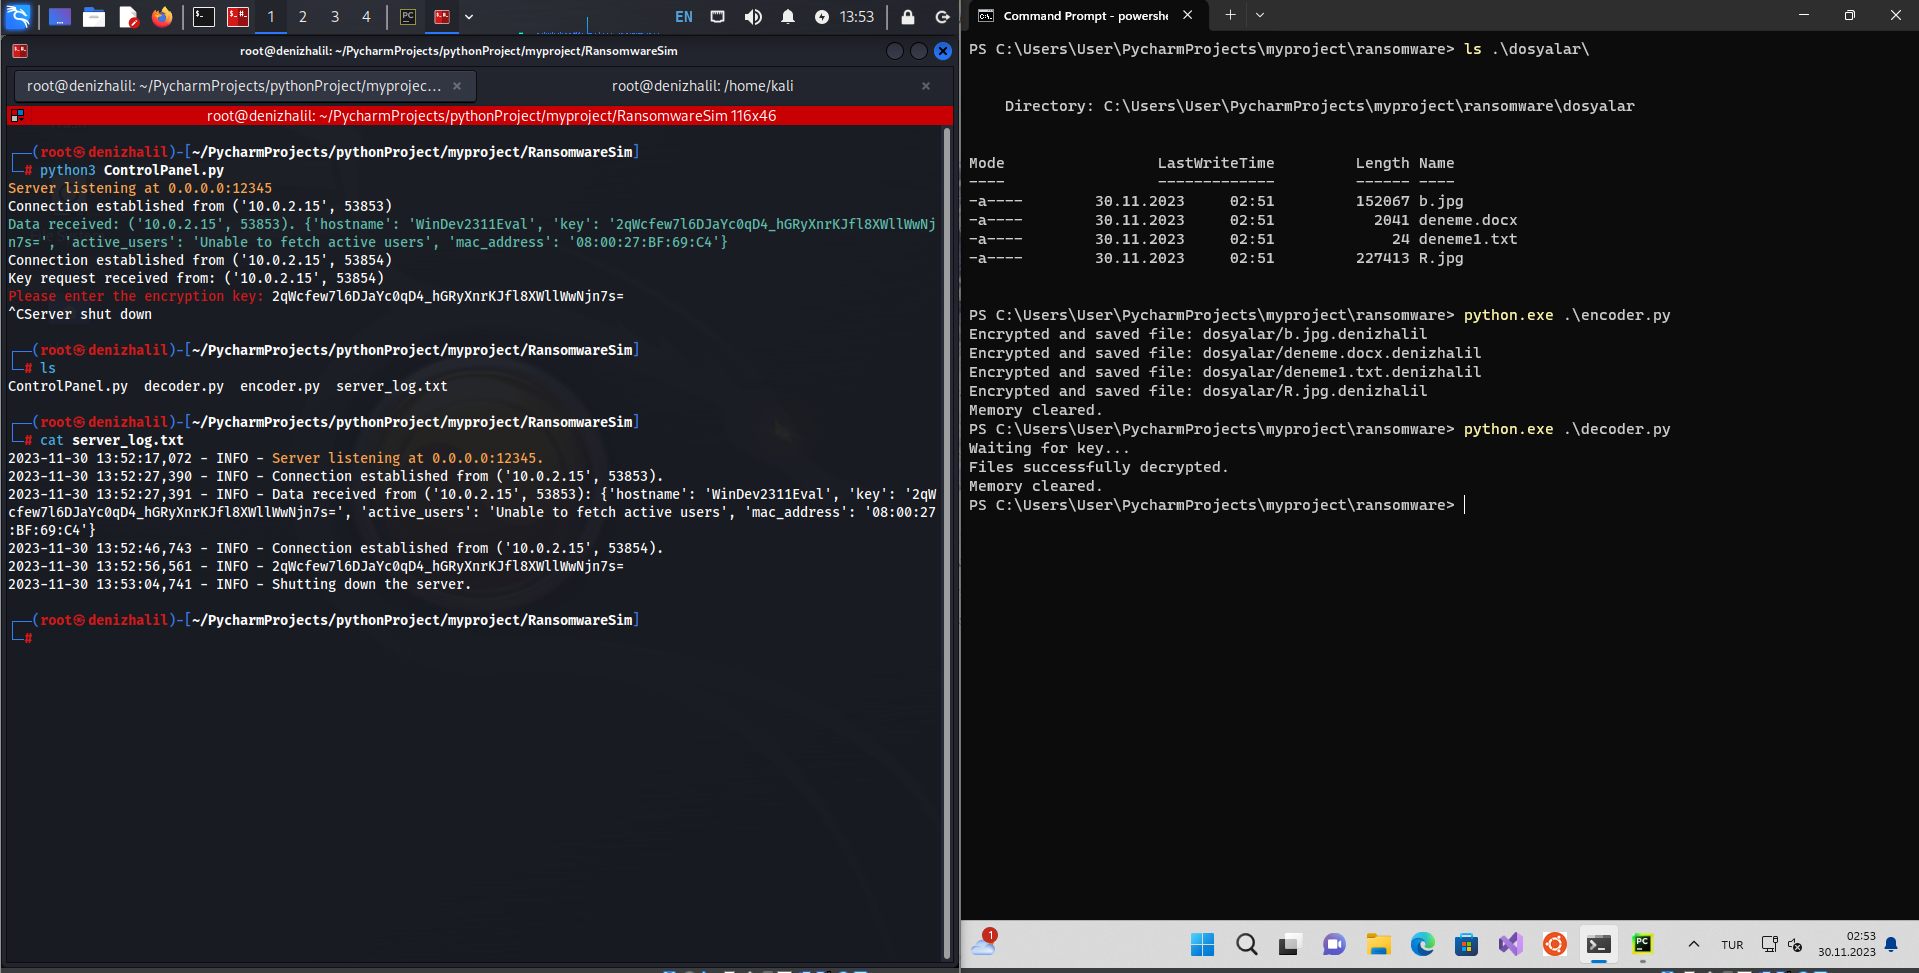
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…

Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…

YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube

Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…

Outil d'administration à distance Android

Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…

Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.

Un selfbot pour Discord réalisé avec Discord.py. Il propose plus de 70 commandes et des fonctionnalités de nuking de serveur.

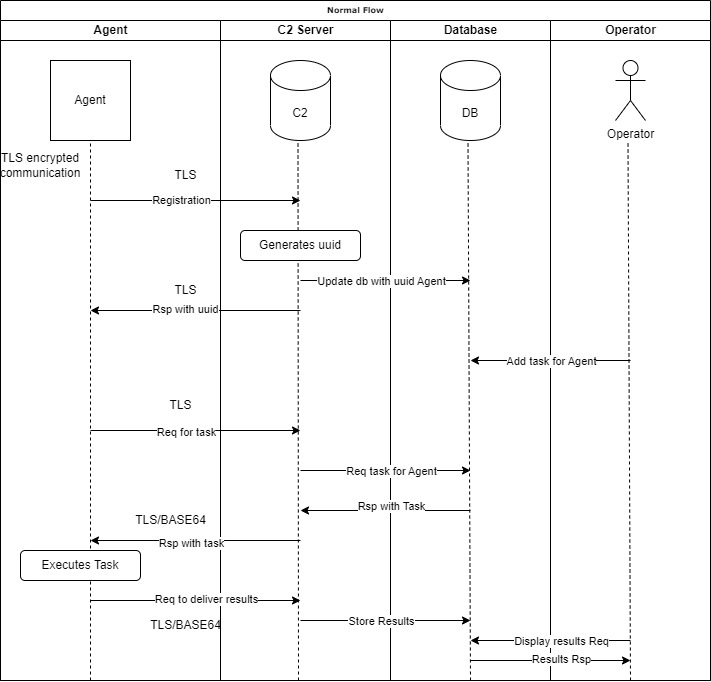
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…

Cadre de persistance entièrement modulaire

Un framework de commande et contrôle en C#

Un script pour automatiser les frappes au clavier via un programme graphique de bureau.

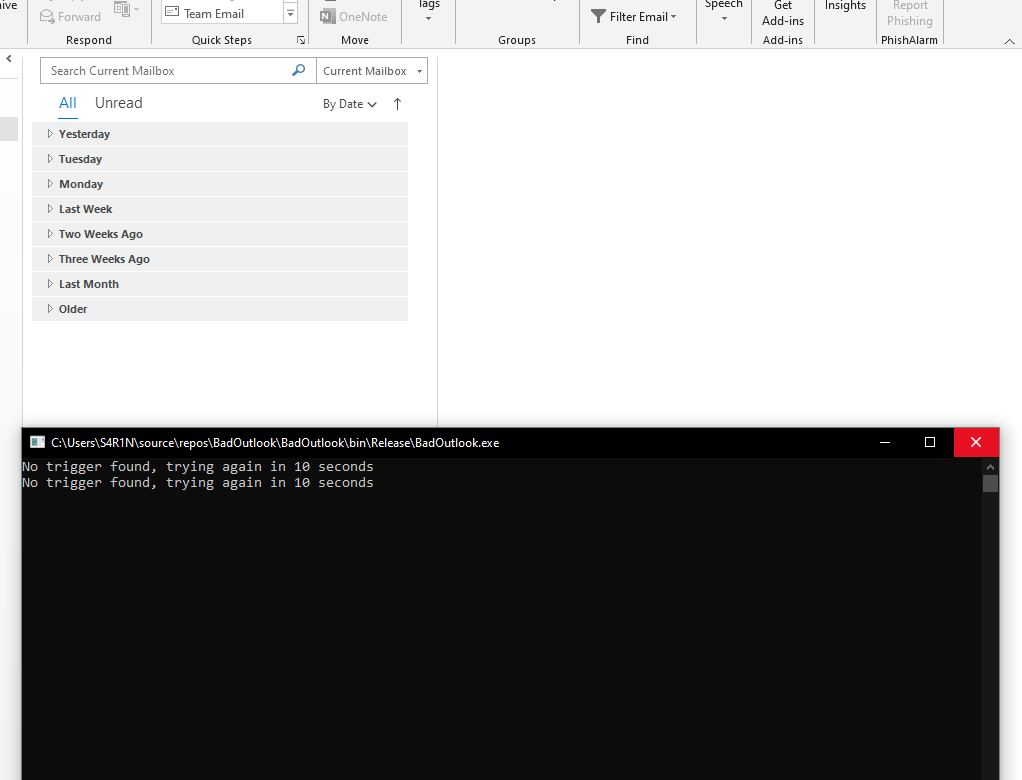
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…

Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…

Port C# de WMImplant qui utilise soit CIM soit WMI pour interroger des systèmes distants

Kit d'outils multiplateforme pour l'exfiltration interactive de commandes shell DNS, en utilisant DNS-Cat vous pourrez exécuter des commandes système…

ARTi-C2 est un framework de post-exploitation utilisé pour exécuter des cas de test Atomic Red Team avec des capacités de déploiement et d'exécution…

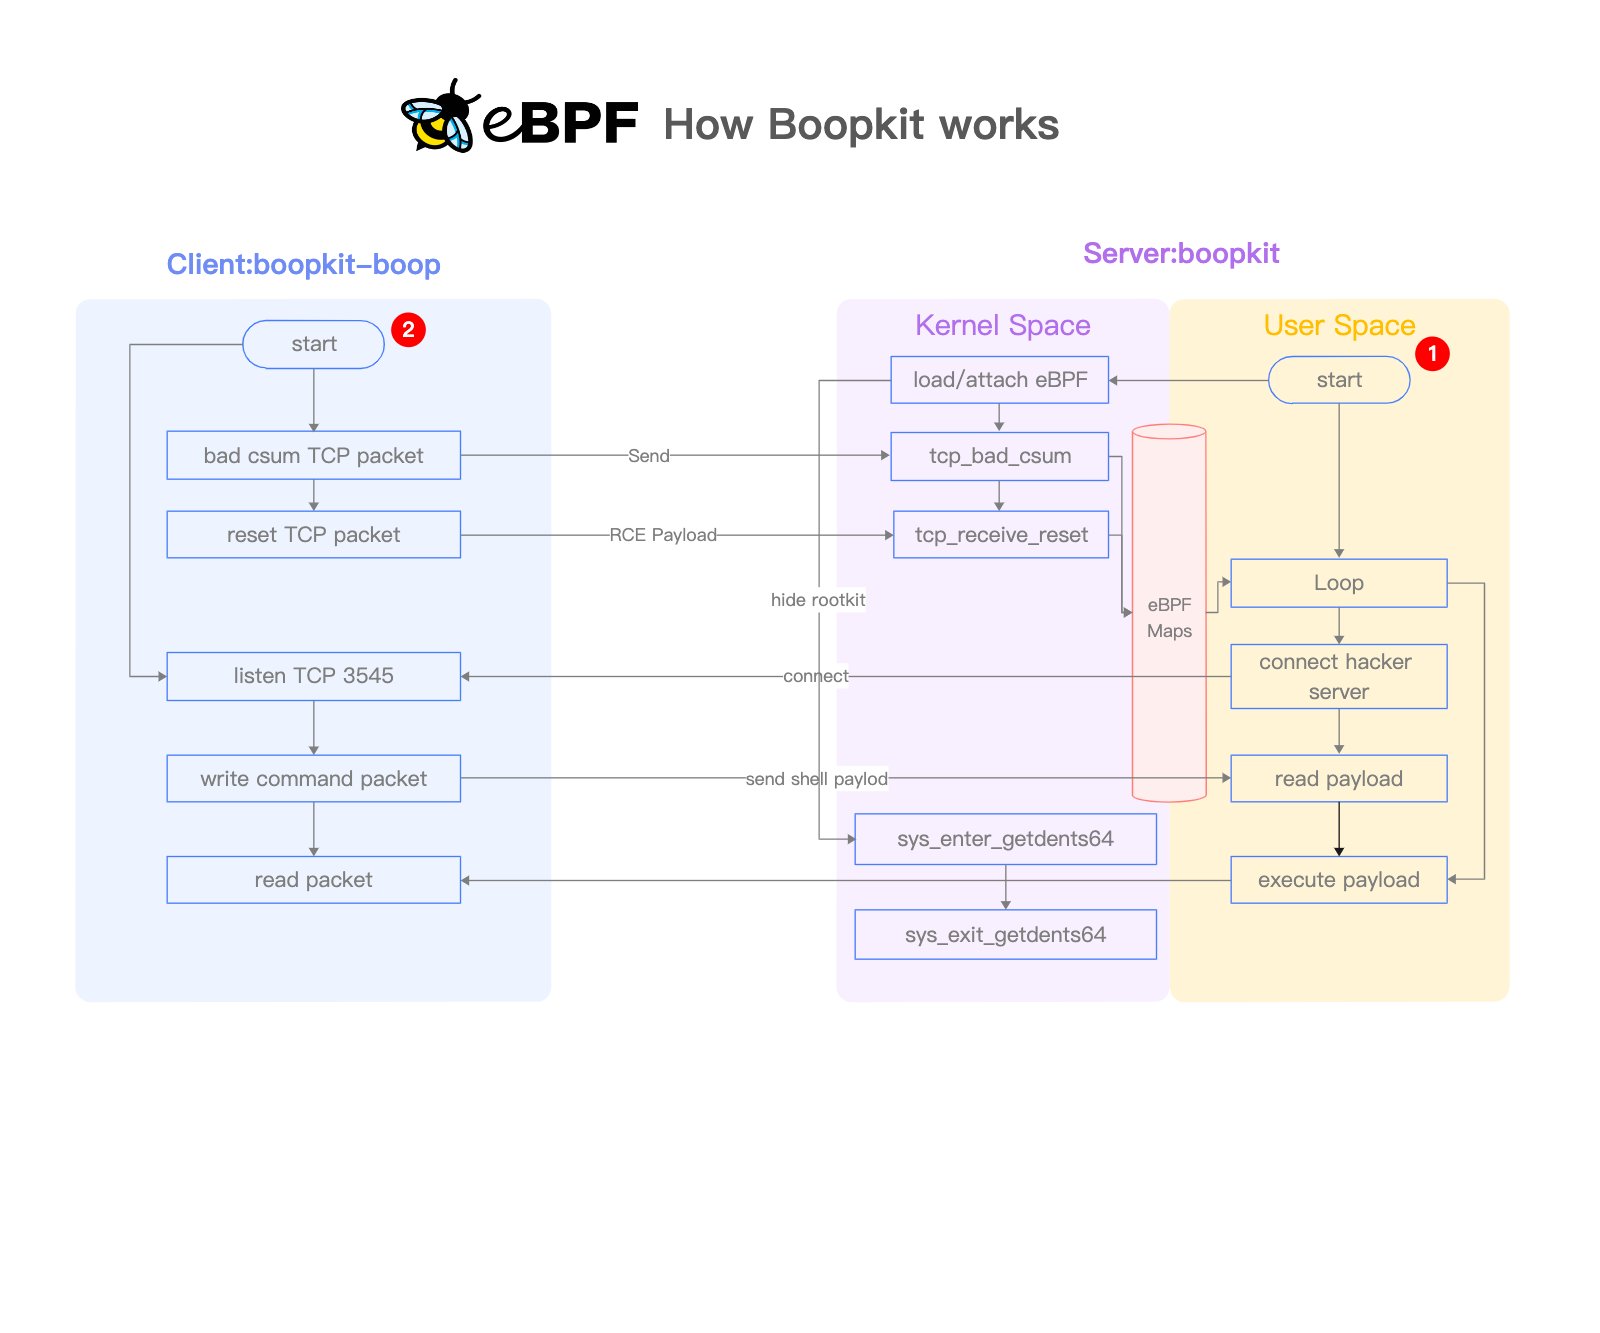
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.

Mes expériences dans l'armement de Nim (https://nim-lang.org/)