 fin3ss3g0d/evilgophish
evilginx3 + gophish

Combinaison d'evilginx3 et de GoPhish.
Ceci est la version publique et gratuite du dépôt, CE N'EST PAS LA VERSION LA PLUS RÉCENTE. Je maintiens volontairement cette version publique en retard par rapport à ma version pour les personnes qui me parrainent via GitHub Sponsors. Cela signifie que cette version peut manquer de corrections de bugs ou de fonctionnalités et qu'il ne faut pas s'attendre à des corrections de bugs, à l'ajout de fonctionnalités ou à un support ici. Devenez sponsor pour accéder à la dernière version.
Avant de commencer, je tiens à dire que je ne dénigre en aucun cas Kuba Gretzky et son travail. Je le remercie personnellement d'avoir rendu evilginx3 public. En fait, sans son travail, ce travail n'existerait pas. Je dois également remercier Jordan Wright pour avoir développé/maintenu l'incroyable boîte à outils GoPhish. Le fork GoPhish de Kuba a également servi d'inspiration pour certaines parties de ce projet après la création de sa propre intégration.
Vous devez avoir une compréhension fondamentale de l'utilisation de GoPhish et d'evilginx3.
Je ne serai pas responsable de toute utilisation abusive ou illégitime de ce logiciel. Ce logiciel doit être utilisé uniquement dans le cadre de tests de pénétration autorisés ou d'engagements d'équipe rouge où le(s) opérateur(s) a(ont) reçu une autorisation écrite explicite pour mener des opérations d'ingénierie sociale.
En tant que testeur de pénétration ou membre d'une équipe rouge, vous avez peut-être entendu parler d'evilginx3 comme d'un framework proxy man-in-the-middle capable de contourner l'authentification à deux facteurs/multi-facteurs. C'est tentant, c'est le moins qu'on puisse dire, mais lorsqu'on essaie de l'utiliser pour des engagements d'ingénierie sociale, certains points douloureux apparaissent.
Manque de suivi - evilginx3 ne fournit pas de statistiques de suivi uniques par victime (ex. email ouvert, lien cliqué, etc.), ce qui est problématique pour les clients qui veulent/ont besoin/payent pour ces statistiques lorsqu'ils s'inscrivent à un engagement d'ingénierie sociale.
Pas une boîte à outils d'ingénierie sociale complète - evilginx3 ne fournit que des capacités de proxy man-in-the-middle, il ne fournit pas toutes les fonctionnalités nécessaires à une campagne d'ingénierie sociale par email/SMS. Par exemple, il n'envoie pas d'emails aux cibles ni ne fournit cette fonctionnalité.
Pas d'interface graphique - avons-nous vraiment besoin d'expliquer cela davantage ? Nous aimons tous nos interfaces graphiques et la représentation visuelle des données pour une campagne d'ingénierie sociale est inestimable. Les opérateurs peuvent vraiment comprendre en profondeur le succès de leurs campagnes d'ingénierie sociale en pouvant visualiser une représentation graphique des données.
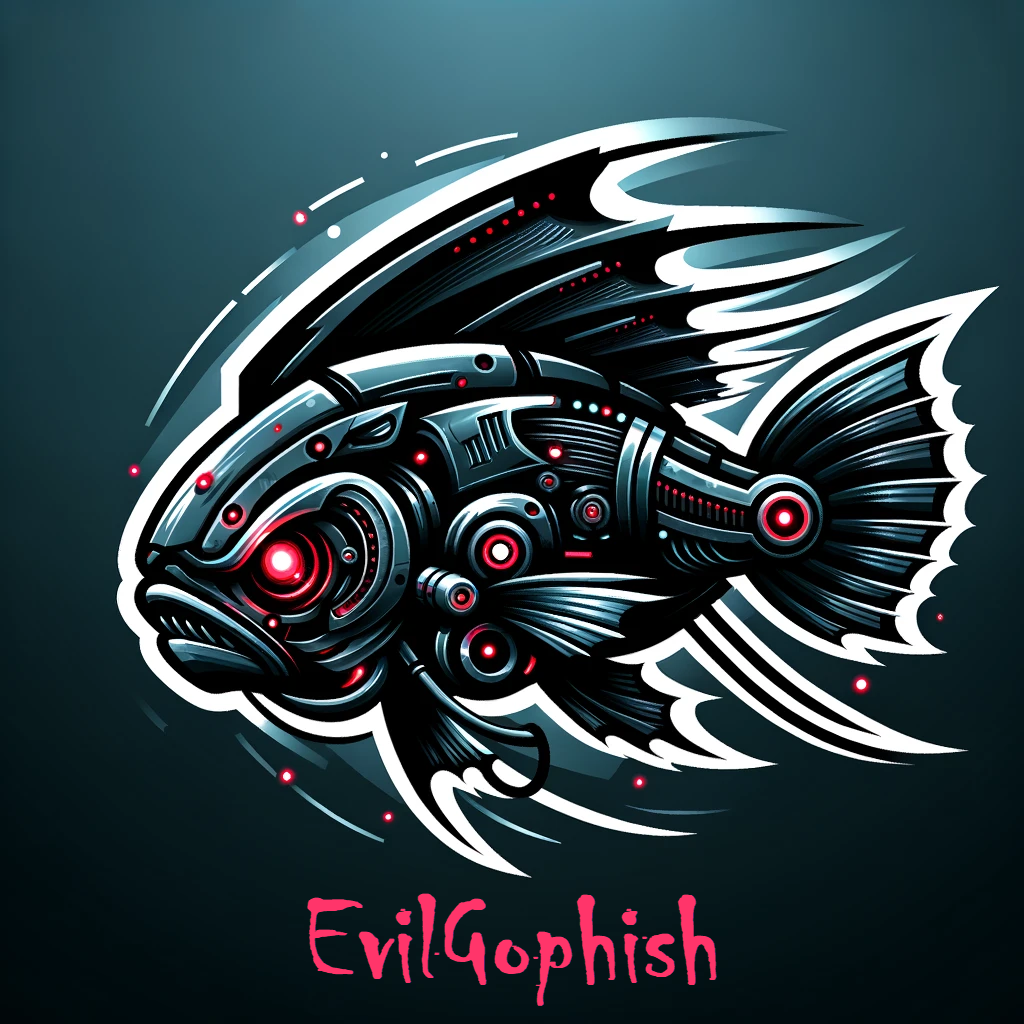
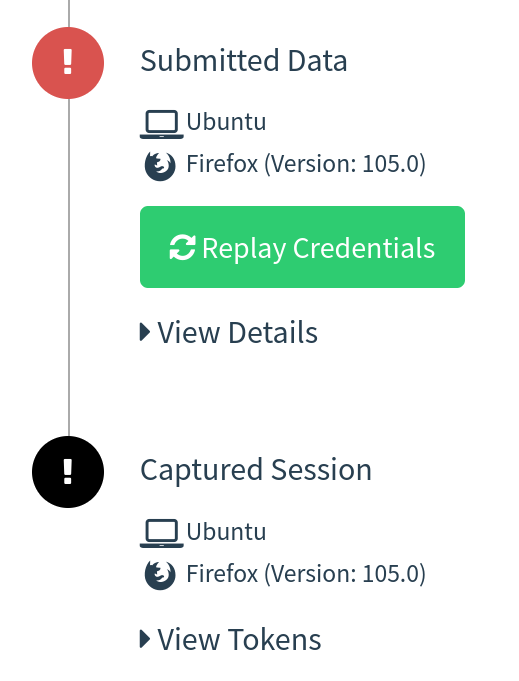
Dans cette configuration, GoPhish est utilisé pour envoyer des emails et fournir un tableau de bord pour les statistiques de campagne d'evilginx3, mais il n'est utilisé pour aucune page d'atterrissage. Vos liens de phishing envoyés depuis GoPhish pointeront vers un chemin d'appât d'evilginx3 et evilginx3 sera utilisé pour les pages d'atterrissage. Cela permet de continuer à contourner le 2FA/MFA avec evilginx3, sans perdre ces précieuses statistiques. Des notifications d'événements de campagne en temps réel sont fournies avec un serveur websocket/http local que j'ai développé et des chaînes JSON complètes et utilisables contenant les jetons/cookies d'evilginx3 sont affichées directement dans l'interface graphique de GoPhish (et le flux) :
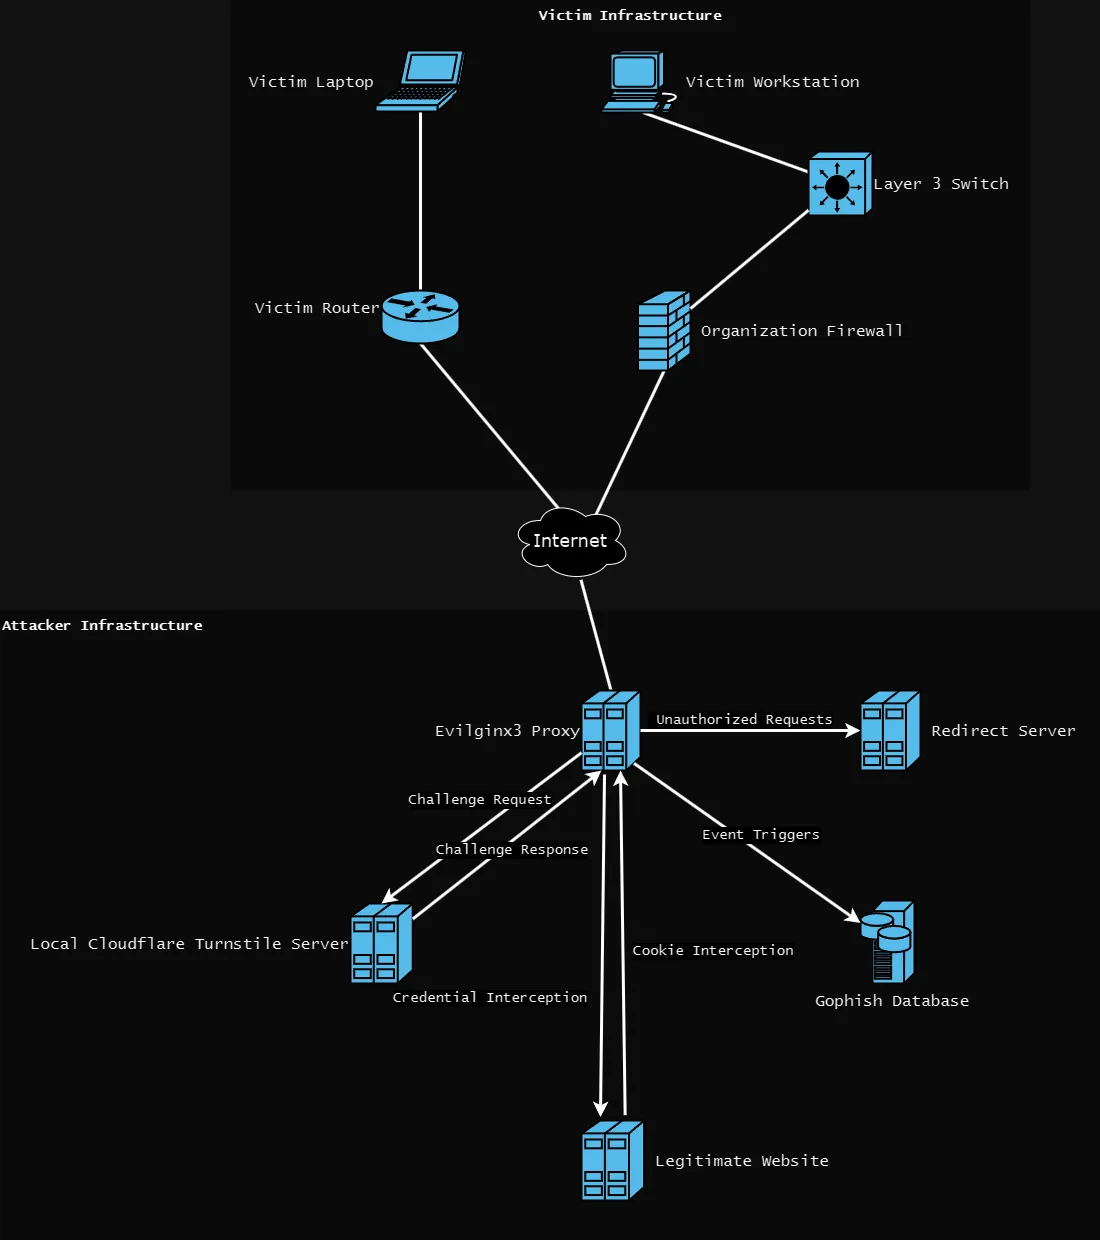
evilginx3 écoutera sur une adresse accessible de l'extérieur sur le port 443 (ou tout autre port que vous choisissez dans la configuration d'evilginx3)GoPhish écoutera localement sur les ports 8080 et 3333 (le serveur de phishing sur le port 8080 n'est pas utilisé)Cloudflare Turnstile écoutera localement sur le port 80setup.sh a été fourni pour automatiser les configurations nécessaires. Une fois ce script exécuté et que vous lui avez fourni les bonnes valeurs, vous devriez être prêt à commencer. Voici l'aide de configuration :
Usage:
./setup <domaine racine> <sous-domaine(s)> <booléen domaine racine> <booléen flux> <remplacement rid>
 - domaine racine                     - le domaine racine à utiliser pour la campagne
 - sous-domaines                      - une liste séparée par des espaces des sous-domaines evilginx3, peut être un seul
 - booléen domaine racine             - true ou false pour proxyfier le domaine racine vers evilginx3
 - booléen flux                       - true ou false si vous prévoyez d'utiliser le flux en direct
 - remplacement rid                   - remplace le "rid" par défaut de gophish dans les URLs de phishing par cette valeur
Exemple :
  ./setup.sh example.com "accounts myaccount" false true user_id
L'intégration de Cloudflare Turnstile a remplacé les règles de redirection et une liste noire IP avec Apache2. L'approche Apache2 reposait sur une liste prédéfinie de règles de redirection et une liste noire IP. Nous pouvons manquer certains agents utilisateurs, hôtes ou adresses IP qui finissent par détecter notre infrastructure. Cela est généralement fait par des bots et des logiciels automatisés qui analysent l'infrastructure de phishing. La technologie Cloudflare Turnstile est l'une des meilleures défenses contre les bots au moment de la rédaction de ce document et vérifie qu'un utilisateur réel accède à votre site.
