
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
Chisel-Strike preview

Chisel-Strike

GitHubm3rcer/chisel-strike

Une implémentation aggressor Cobalt Strike chiffrée par XOR en .NET pour chisel afin d'utiliser un proxy plus rapide et des capacités socks5 avancées.

penetration-testing-frameworkspayload-generationcommand-and-control+1
461
il y a 2 ans
GhostTunnel preview

GhostTunnel

GitHubpegasuslab/ghosttunnel

Outil de transmission furtive de porte dérobée utilisant les trames de requête de sonde et de balise 802.11 pour des attaques sur réseaux isolés.…

post-exploitationwireless-securitycommand-and-control+1
335il y a 7 ans
RedGuard preview

RedGuard

GitHubwikiz/redguard

Outil de contrôle de flux frontal C2 avec randomisation d'empreintes JA3/JARM, domain fronting, validation de profil C2 malléable, et liste blanche…

ids-ips-evasioncommand-and-controlred-teaming
1.6kil y a 2 ans
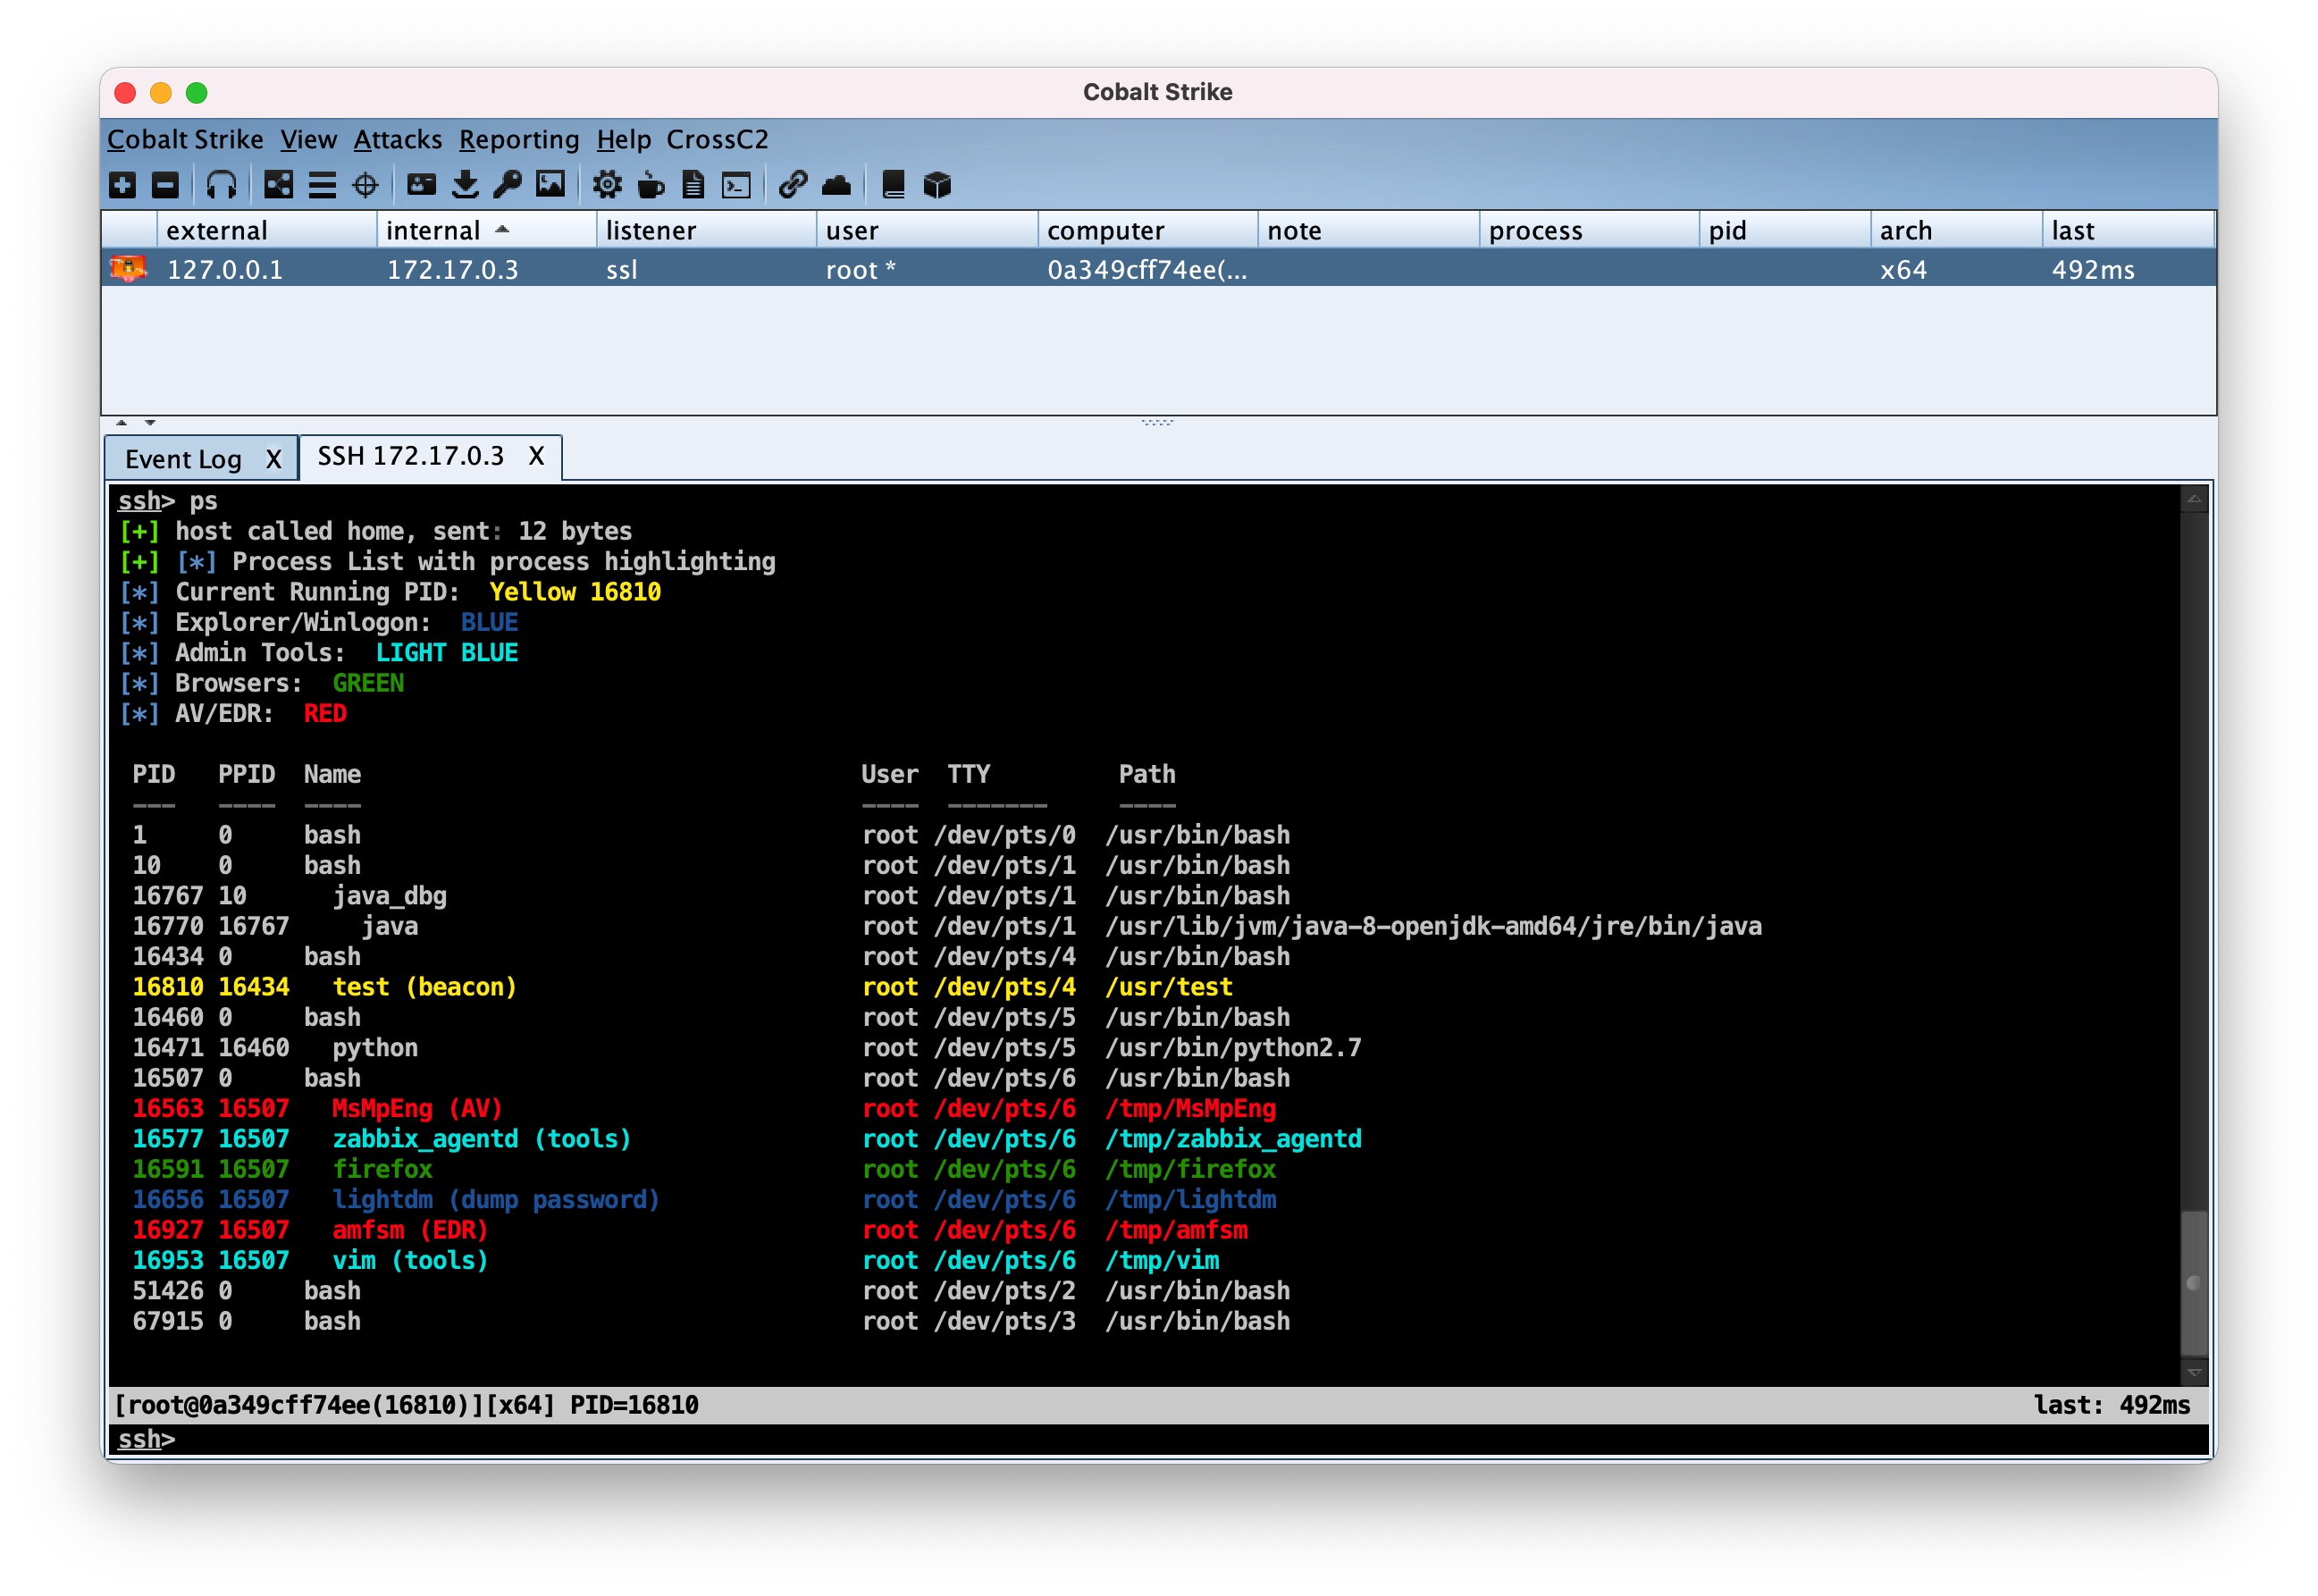
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
229il y a 3 ans
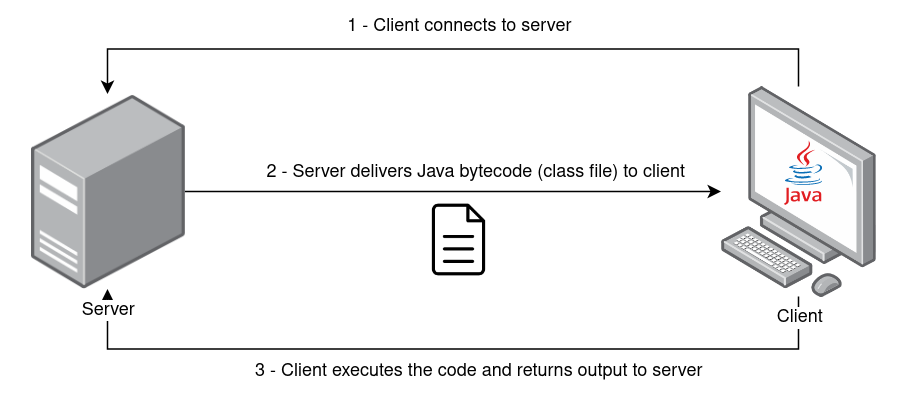
java-remote-class-loader preview

java-remote-class-loader

GitHubjoaovarelas/java-remote-class-loader

Outil client-serveur pour charger et exécuter à distance du bytecode Java via ClassLoader et l'API Reflect, avec chiffrement ChaCha20 et connexion…

encryption-decryption-toolspayload-generationexploitation+3
34il y a 4 ans
GodGenesis preview

GodGenesis

GitHubsaumyajeetdas/godgenesis

Un serveur C2 basé sur Python3 pour faciliter un peu la vie des red teamers. La charge utile est capable de contourner tous les antivirus et points…

privilege-escalationpayload-generationpersistence-mechanisms+5
532il y a 2 ans
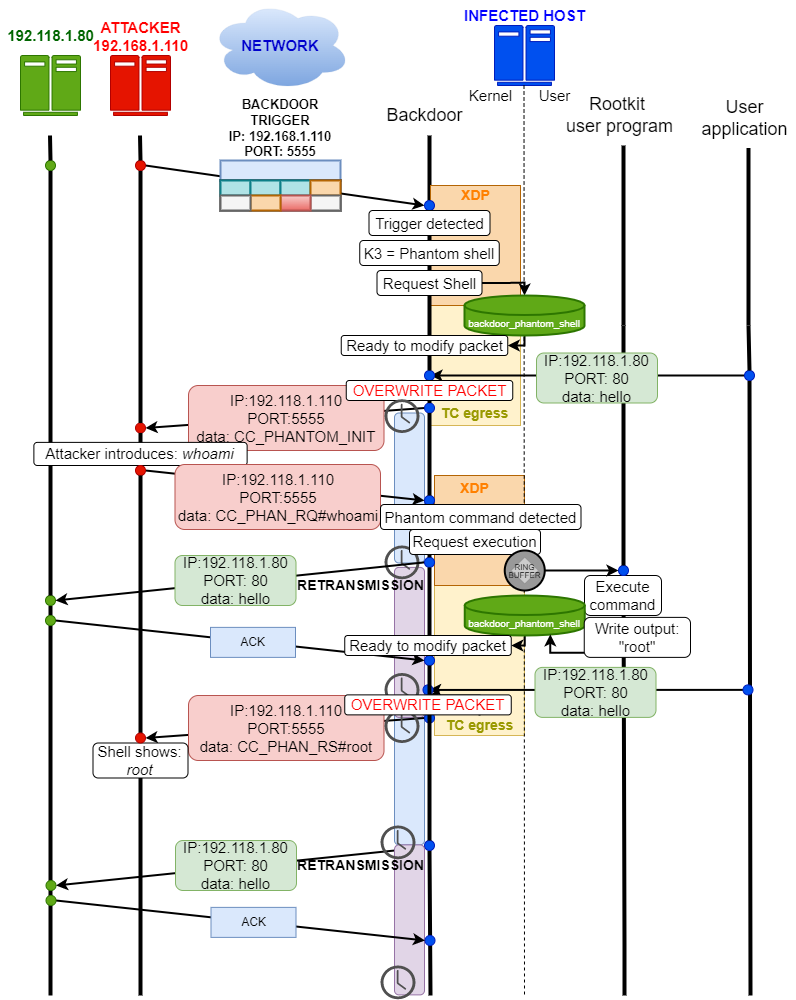
TripleCross preview

TripleCross

GitHubh3xduck/triplecross

Un rootkit Linux eBPF avec une backdoor, C2, injection de bibliothèques, détournement d'exécution, persistance et capacités de furtivité.

privilege-escalationpersistence-mechanismscommand-and-control+1
2.0kil y a 3 ans
evilgophish preview

evilgophish

GitHubfin3ss3g0d/evilgophish

evilginx3 + gophish

phishing-toolsweb-application-exploitationphishing+5
2.0kil y a 2 ans
Sandman preview

Sandman

GitHubidov31/sandman

Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…

payload-generationpersistence-mechanismsshellcode+2
816il y a 3 ans
canisrufus preview

canisrufus

GitHubmaldevel/canisrufus

Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.

payload-generationshellcodepost-exploitation+2
265il y a 9 ans
gdog preview

gdog

GitHubmaldevel/gdog

Un backdoor Windows complet utilisant Gmail comme serveur C&C

payload-generationshellcodepost-exploitation+2
507il y a 9 ans
shells preview

shells

GitHub4ndr34z/shells

Script pour générer des revshells

payload-generationexploitationreverse-engineering+9
487il y a 2 ans
shennina preview

shennina

GitHubmazen160/shennina

Automatisation de l'exploitation des hôtes avec l'IA

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+5
557il y a 3 ans
NetLlix preview

NetLlix

GitHubadvanced-threat-research/netllix

Un projet créé dans le but d'émuler et de tester l'exfiltration de données sur différents protocoles réseau.

defensive-toolsdata-exfiltrationnetwork-security+2
30il y a 3 ans
Villain preview

Villain

GitHubt3l3machus/villain

Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
4.4kil y a 1 an
RedbloodC2 preview

RedbloodC2

GitHubkira2040k/redbloodc2

Serveur de commande et contrôle en Node.js avec génération de payload FUD, communication chiffrée, gestion de sessions, et modules pour…

phishing-toolsencryption-decryption-toolspayload-generation+5
29il y a 3 ans
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.

payload-generationpersistence-mechanismsshellcode+4
486il y a 1 an
NimPlant preview

NimPlant

GitHubchvancooten/nimplant

Un implant C2 de premier stade léger écrit en Nim (et Rust).

penetration-testing-frameworkspayload-generationpost-exploitation+2
951il y a 1 an
Précédent1…404142…52Suivant