
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
lldp preview

lldp

GitHubwhispergate/lldp

Profil C2 pour Mythic tunnellisant le trafic d'agent pair-à-pair chiffré via les TLV spécifiques à l'organisation LLDP IEEE 802.1AB pour un…
ids-ips-evasioncommand-and-controlred-teaming+1
23
il y a 1 mois
php_reverse_shell preview

php_reverse_shell

GitHubh3x0v3rl0rd/php_reverse_shell

Script PHP simple de reverse shell pour établir l'exécution de commandes à distance sur les systèmes cibles. Idéal pour les tests d'intrusion et les…
web-application-exploitationpost-exploitationpenetration-testing+3
il y a 5 ans
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
privilege-escalationmemory-forensicspersistence-mechanisms+6
5il y a 1 mois
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
il y a 1 mois
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
memory-forensicspersistence-mechanismsreverse-engineering+4
1il y a 1 mois
Aether-C2-Framework preview

Aether-C2-Framework

GitHubgmh5225/aether-c2-framework

🛠️ Explorez les TTP C2 personnalisés avec Aether-C2-Framework, en vous concentrant sur des implants Rust légers et des piles de transport furtives…

post-exploitationcommand-and-controleducation+2
il y a 8 mois
Qakbot preview

Qakbot

GitHubpr0xylife/qakbot

Dépôt de threat intelligence et d'analyse de malwares axé sur un cheval de Troie bancaire et un botnet, avec des IOC, des indicateurs C2 et des…

ioc-managementthreat-feeds-aggregatorsmalware-analysis+3
193il y a 2 ans
PayloadAutomation preview

PayloadAutomation

GitHubemcghee/payloadautomation

Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
ioc-managementpayload-generationscripting-automation+3
120il y a 4 ans
SliverKeylogger preview

SliverKeylogger

GitHubtrustedsec/sliverkeylogger

Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…

data-exfiltrationpost-exploitationcommand-and-control+2
169il y a 3 ans
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

Une liste de scripts PowerShell utiles avec 100 % de bypass AV (au moment de la publication).
ids-ips-evasionpost-exploitationpenetration-testing+5
1.4kil y a 4 mois
Brute-Ratel-C4-Community-Kit preview

Brute-Ratel-C4-Community-Kit

GitHubparanoidninja/brute-ratel-c4-community-kit

Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)

exploitationpost-exploitationpenetration-testing+3
298il y a 2 ans
Empire preview

Empire

GitHubbc-security/empire

Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kil y a 26 jours
rcs-db preview

rcs-db

GitHubhackedteam/rcs-db

Base de données composants pour le backend RCS
data-exfiltrationcommand-and-controlremote-access-tool
73il y a 11 ans
BokuLoader preview

BokuLoader

GitHubxforcered/bokuloader

Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !

penetration-testing-frameworksids-ips-evasionpost-exploitation+4
335il y a 2 ans
Gozi preview

Gozi

GitHubpr0xylife/gozi

Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
persistence-mechanismsreverse-engineeringdata-exfiltration+4
5il y a 4 ans
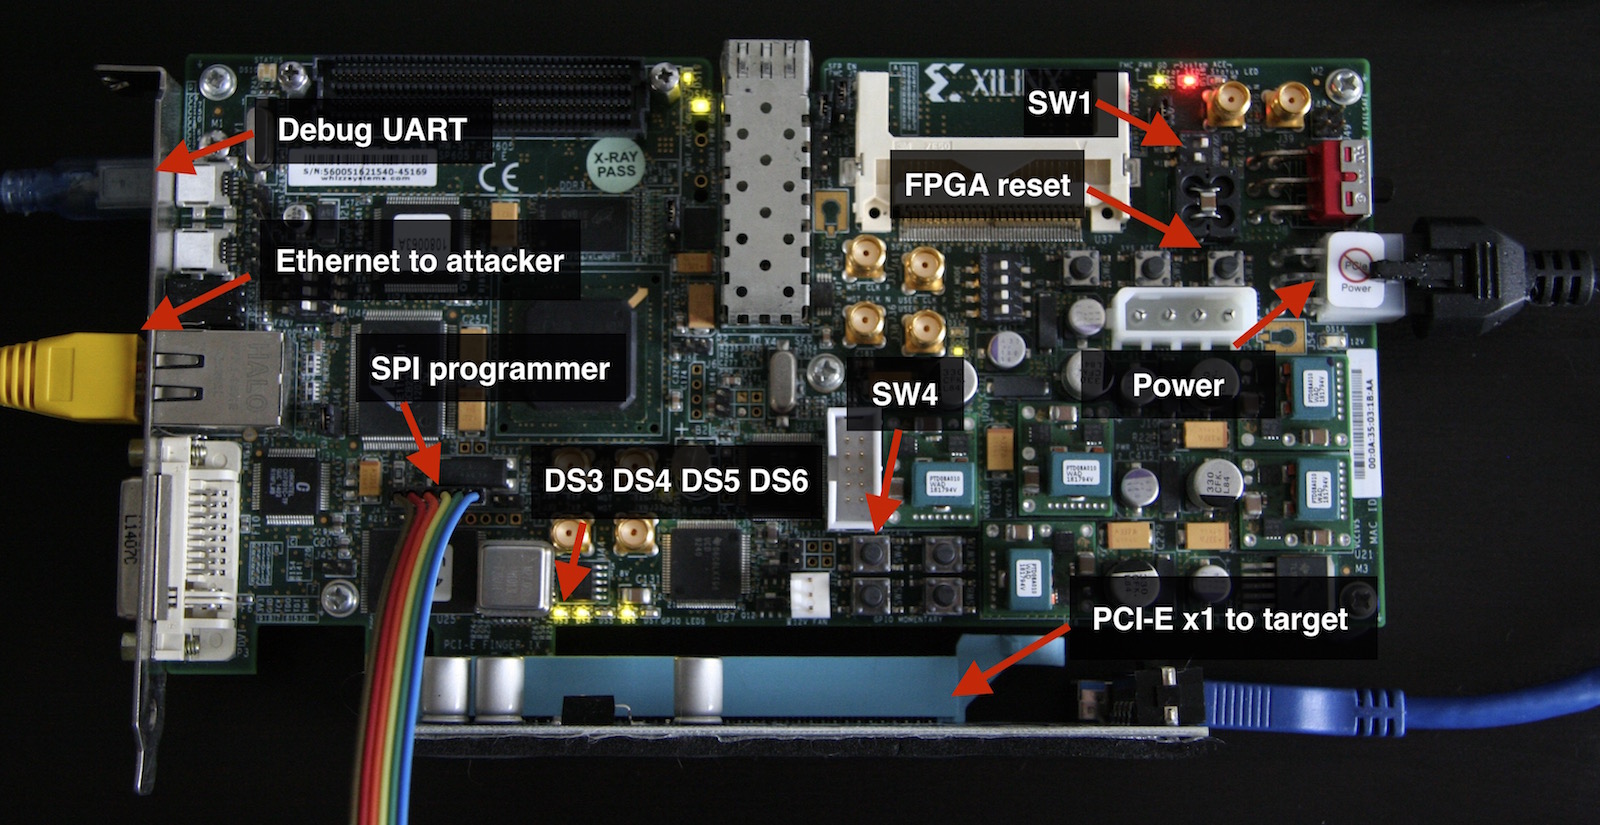
s6_pcie_microblaze preview

s6_pcie_microblaze

GitHubcr4sh/s6_pcie_microblaze

Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…
exploitationdata-exfiltrationpost-exploitation+4
880il y a 7 mois
BruteRatel-DetectionTools preview

BruteRatel-DetectionTools

GitHubimmersive-labs-sec/bruteratel-detectiontools

Une collection d'outils et de règles pour décoder les badgers Brute Ratel C4

defensive-toolsmalware-analysiscommand-and-control+3
67il y a 4 ans
Lastenzug preview

Lastenzug

GitHubcodewhitesec/lastenzug

Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur

ids-ips-evasionshellcodepost-exploitation+3
234il y a 3 ans
Précédent1…345…52Suivant