

venom
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
penetration-testing-frameworksexploit-frameworkspayload-generation+5
2.0k
r00t-3xp10it/venomvenom - Générateur/compilateur/gestionnaire de shellcode C2
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 nccgroup/winpayloads
Génération de payloads Windows indétectables

 infosecn1nja/red-teaming-toolkit
Ce dépôt contient des outils de sécurité open-source de pointe (OST) pour un red teamer et un chasseur de menaces.
 leo4j/amnesiac
Framework de post-exploitation basé sur PowerShell pour le mouvement latéral dans les environnements Active Directory. S'exécute en mémoire avec des…
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 funnywolf/viper
Simulation d'adversaires et plateforme de Red Teaming avec IA

 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
 antecursor/antecursor
Système autonome et modulaire pour la collecte d'informations et l'exploitation basée sur le réseau. Interface WEB ici :…
 ph4ntonn/stowaway
Outil proxy multi-sauts pour pentesteurs permettant le routage du trafic à travers plusieurs nœuds, tunneling SOCKS5/SSH, redirection de ports, shell…
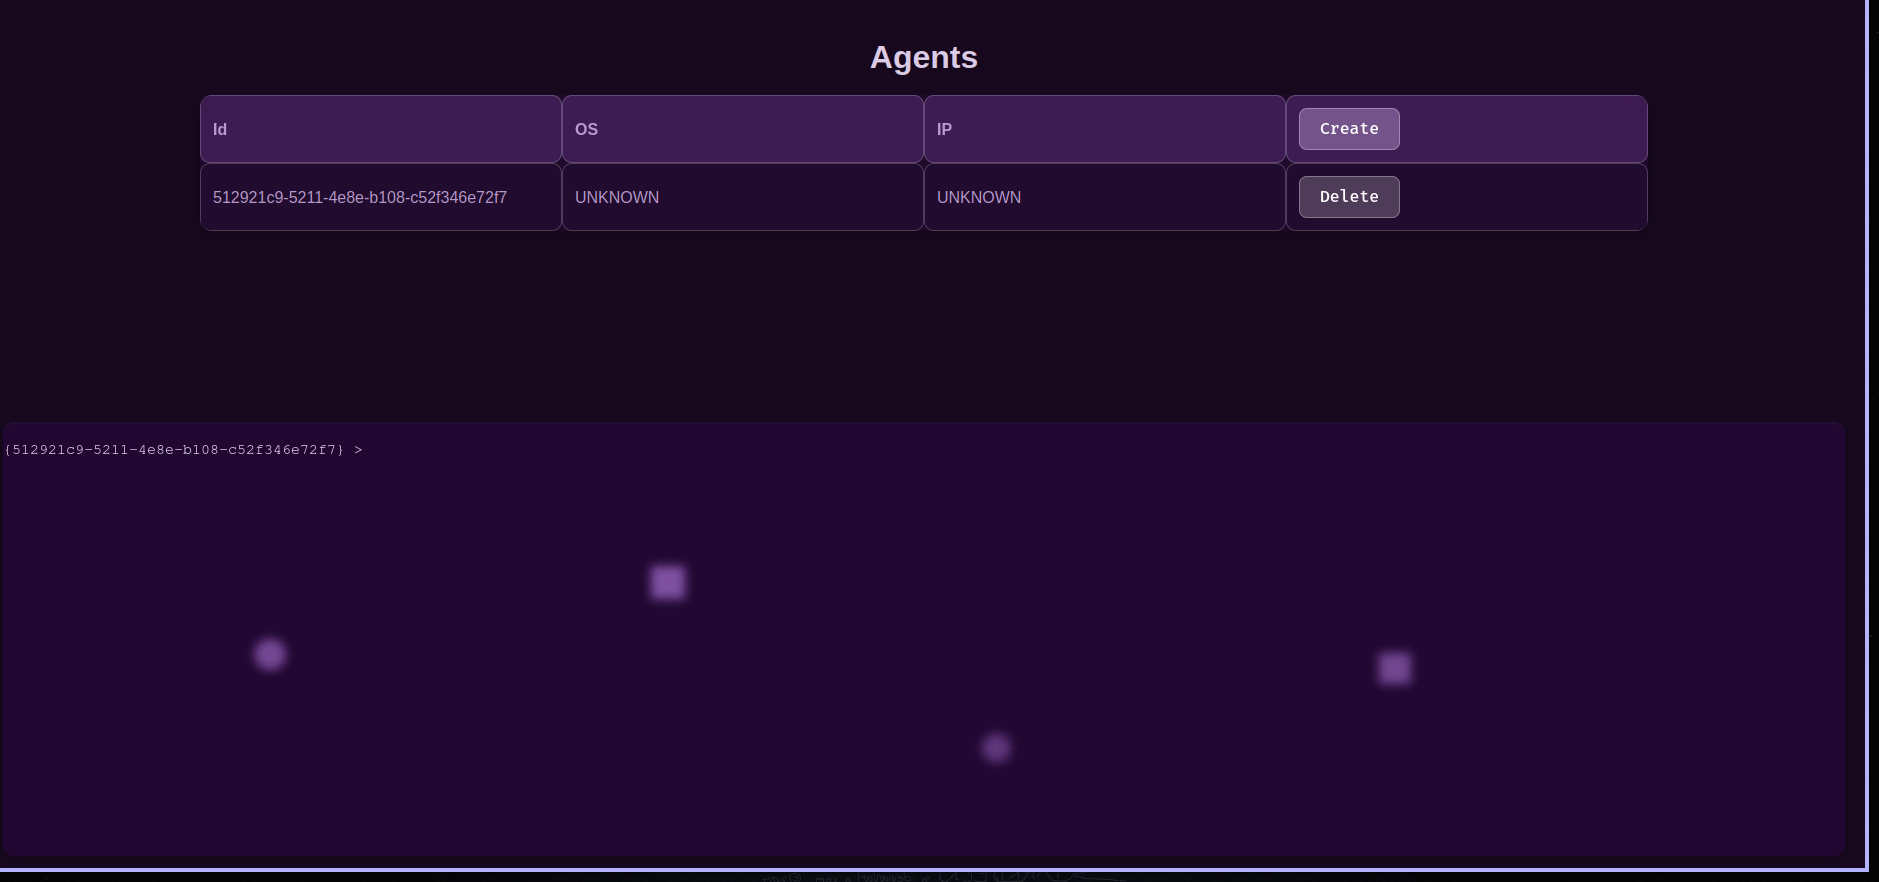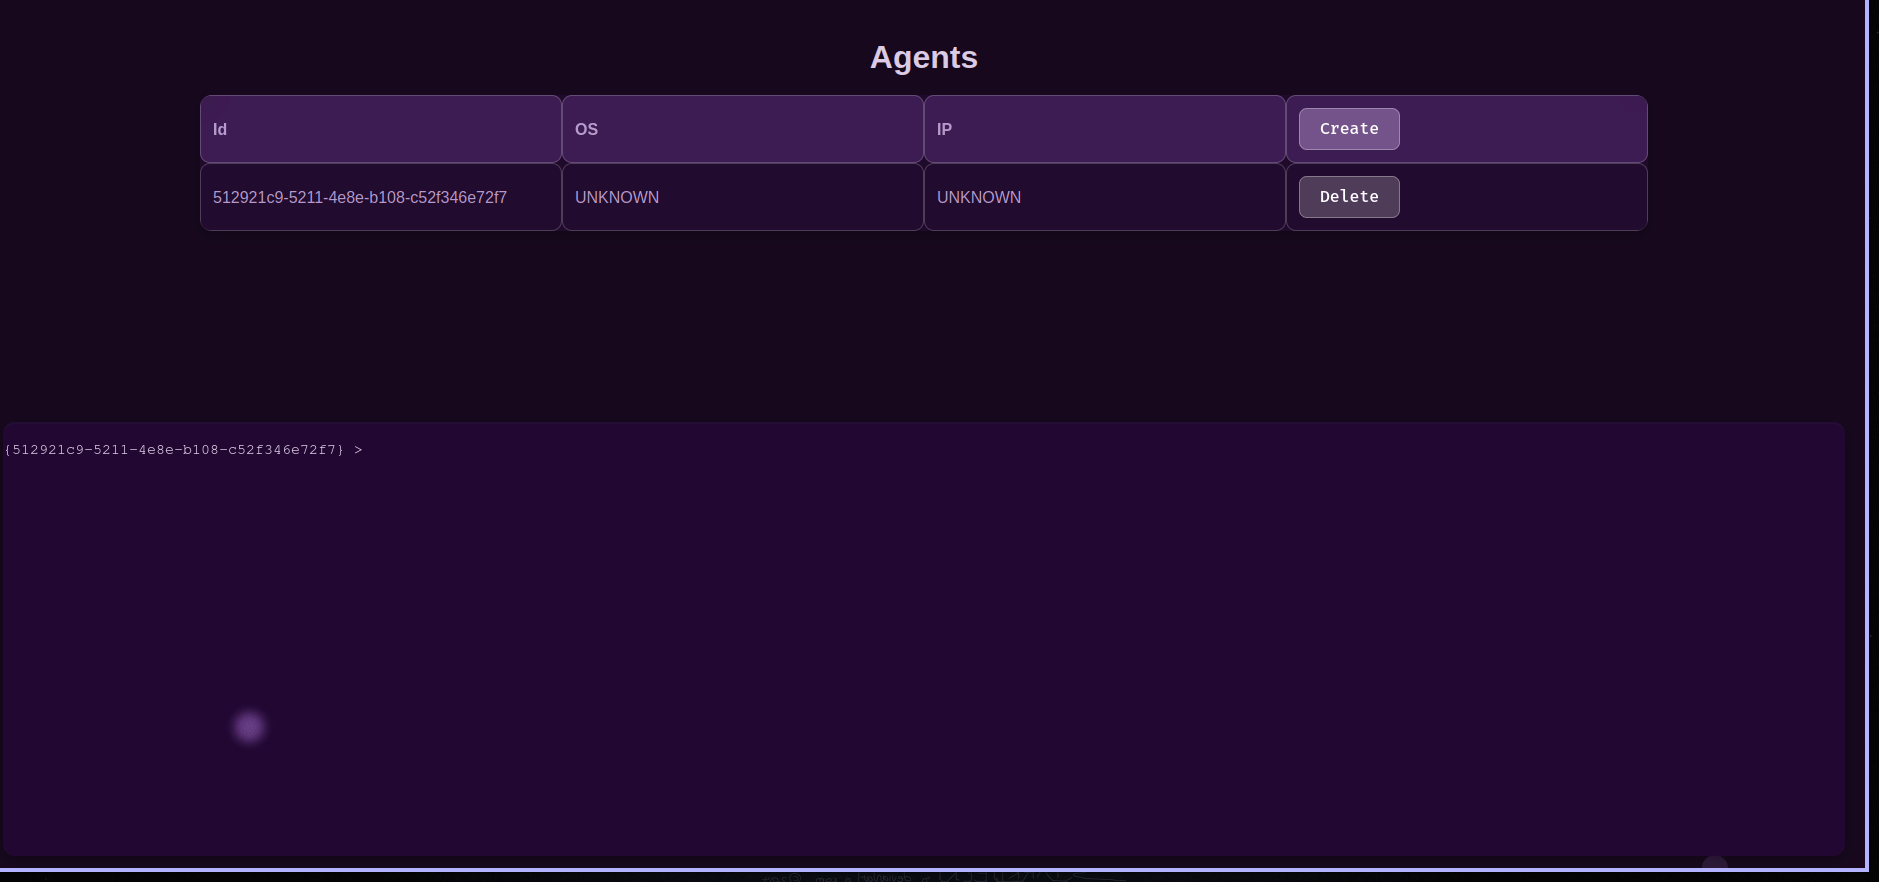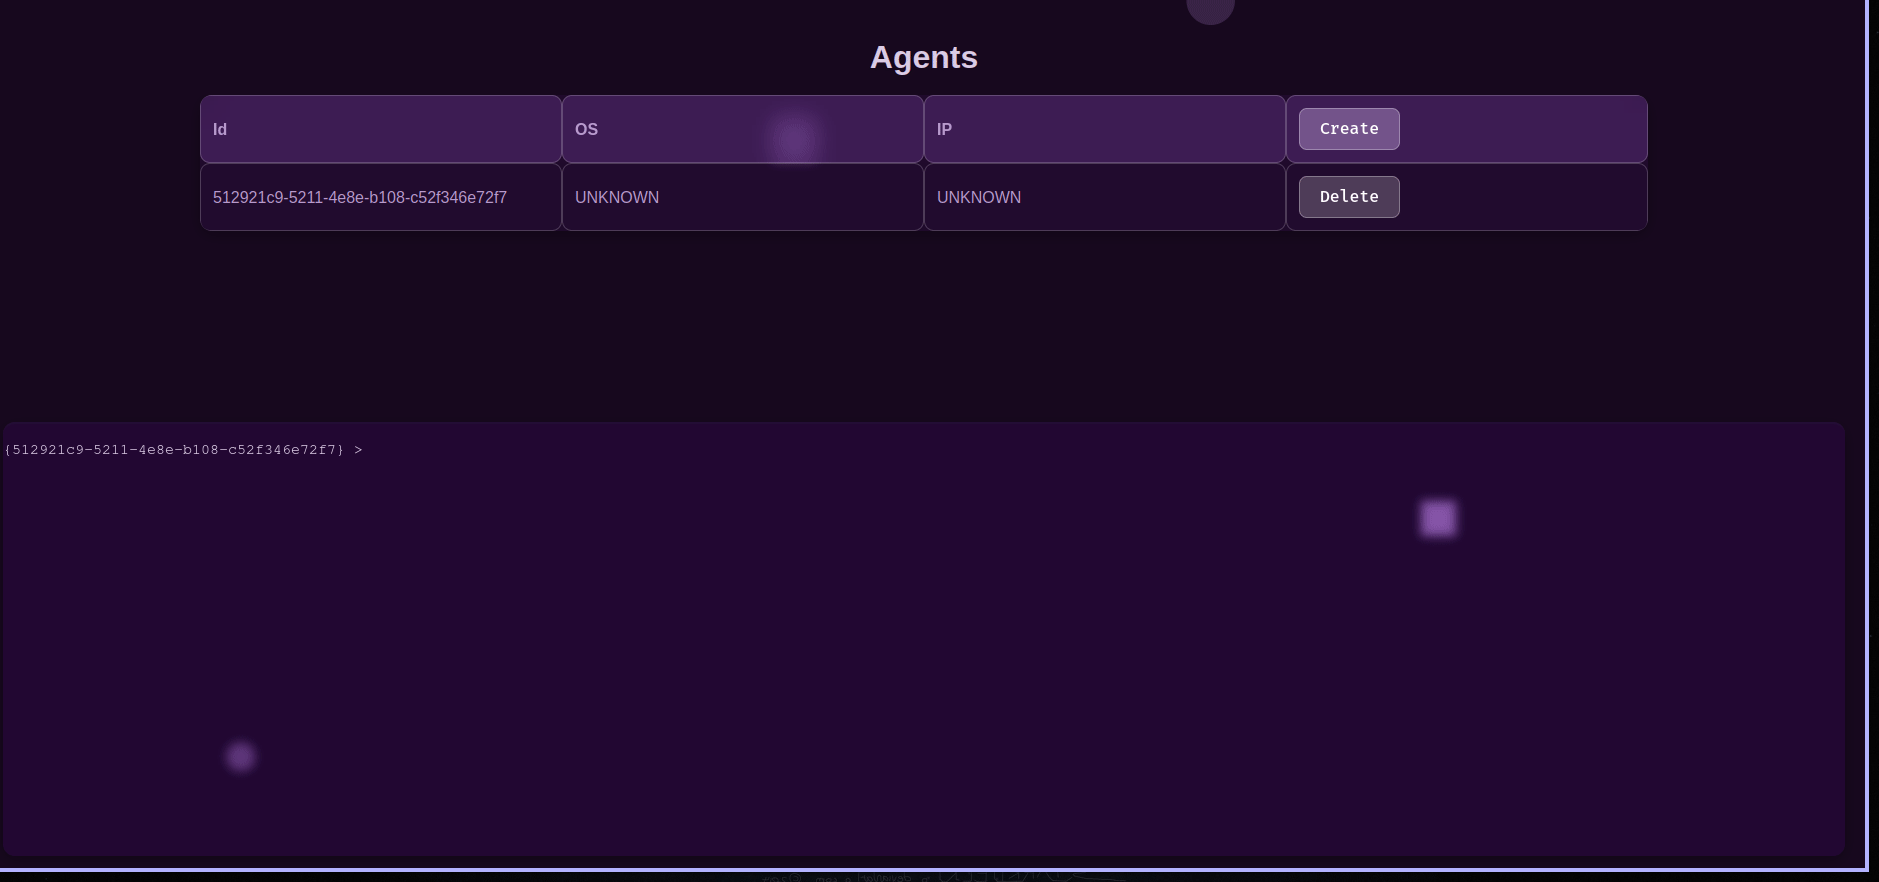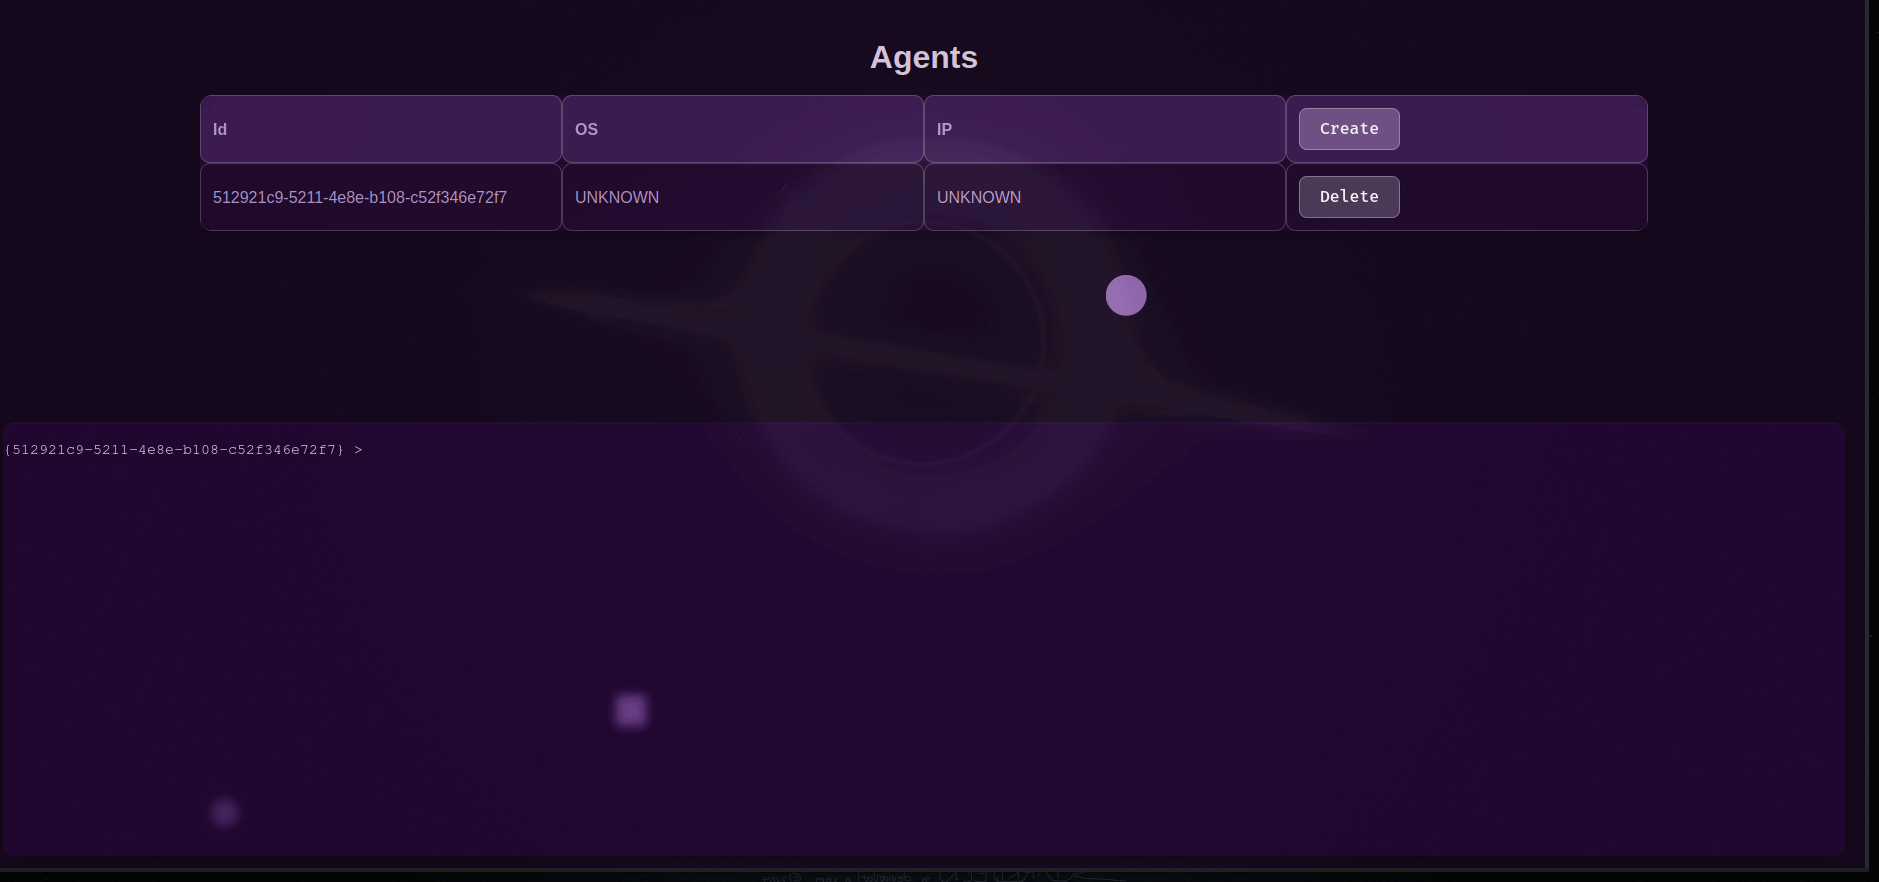 ceald1/mothership_c2
Serveur de commande et contrôle basé sur HTTP avec chiffrement de bout en bout, gestion des agents et une interface web intégrée pour envoyer des…
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.
 funkandwagnalls/ranger
Un outil pour les professionnels de la sécurité pour accéder et interagir avec des systèmes distants basés sur Microsoft Windows.
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…
 emptymonkey/revsh
Un reverse shell avec support de terminal, tunneling de données et capacités de pivotement avancées.