Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/funnywolf/viper
Frameworks de Tests d'IntrusionFrameworks d'ExploitationPost-ExploitationCommandement et ContrôleRed TeamingDéveloppement de Charges UtilesSécurité de l'IAAttaque Adversariale
GitHubfunnywolf/viper

Viper

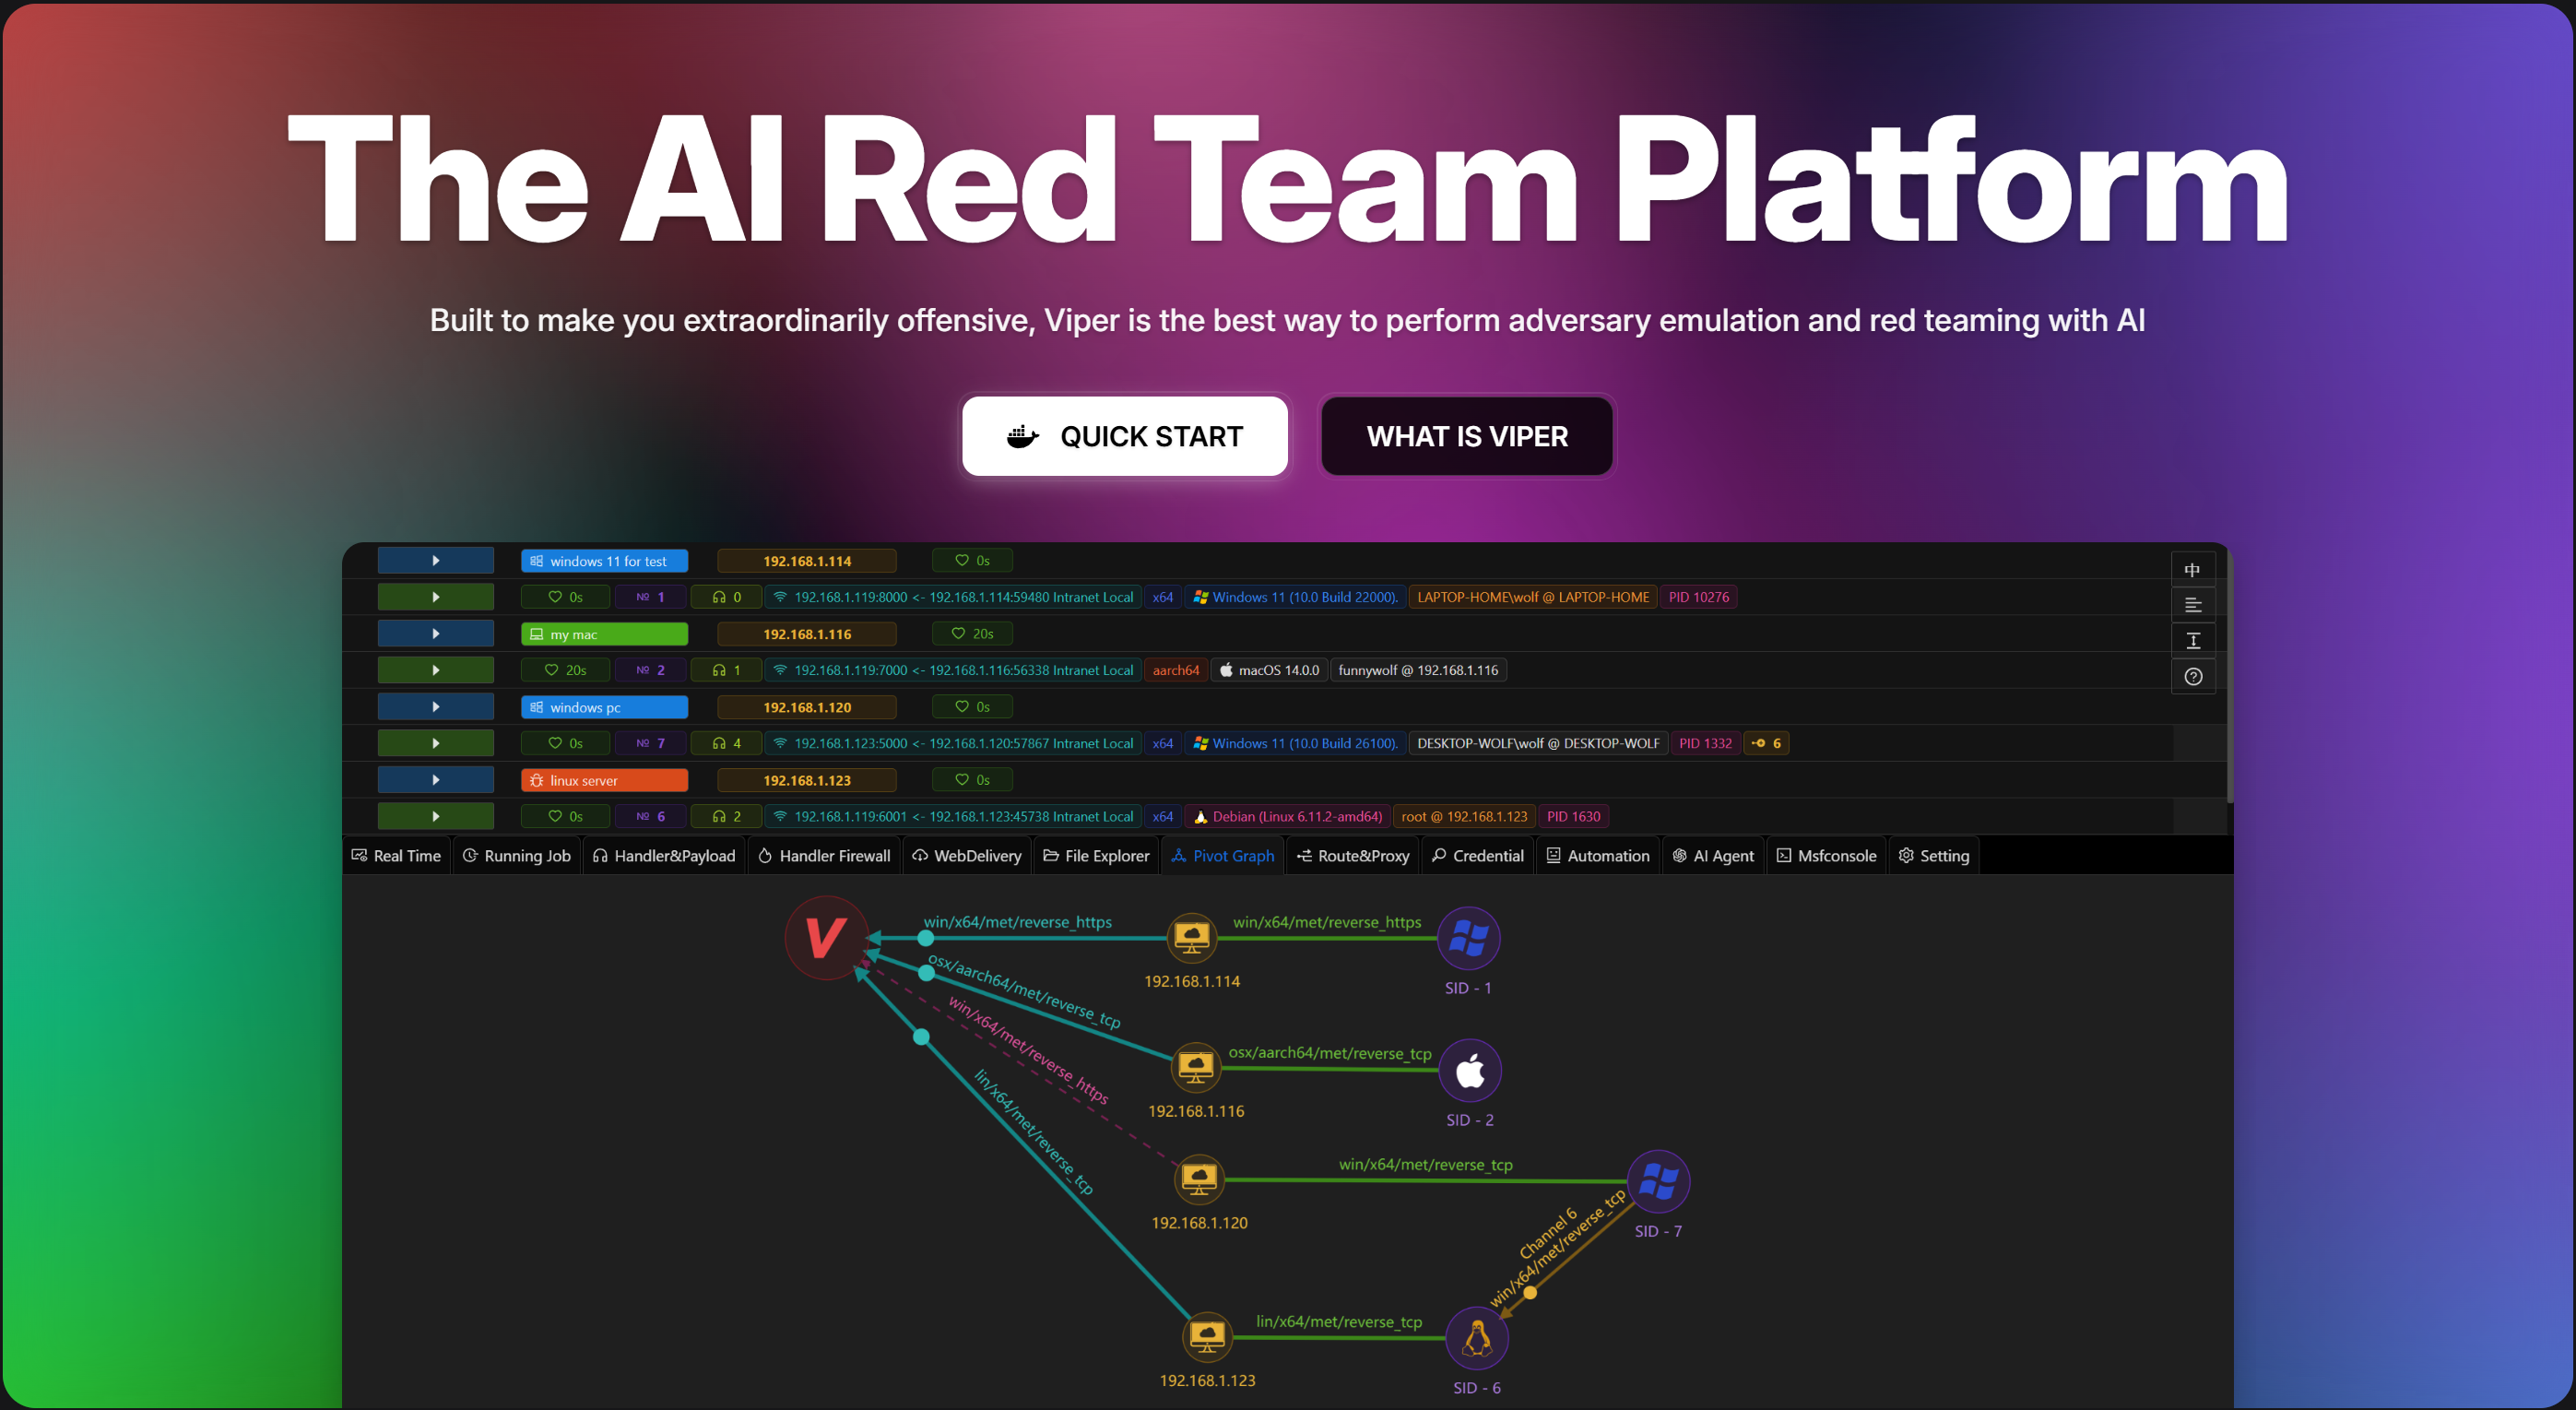
Simulation d'adversaires et plateforme de Red Teaming avec IA

5.3k69976il y a 5 moisVérifié par Kitploit
Voir le dépôt
Site web
Partager

cover-v5-optimized

Prise en main · Documentation

Badge statique discuter sur Discord suivre sur X (Twitter) Commits du dernier mois Problèmes fermés Téléchargements Docker Version

README en anglais 简体中文版自述文件

VIPER est une plateforme red team puissante et flexible. Elle intègre les outils et fonctionnalités essentiels nécessaires à la simulation d'adversaires et aux opérations red team, vous aidant à accomplir efficacement vos missions d'évaluation de cybersécurité.

  • Interface conviviale
    Fournit une interface intuitive permettant aux membres de l'équipe red de lancer rapidement des missions d'évaluation de sécurité.

  • Support multiplateforme
    Prend en charge les évaluations red team sur plusieurs systèmes d'exploitation, y compris Windows, Linux et macOS, garantissant une large compatibilité.

  • Outils red team prêts à l'emploi
    Conçus pour couvrir toutes les phases du framework MITRE ATT&CK, offrant une solution complète de simulation d'attaques.

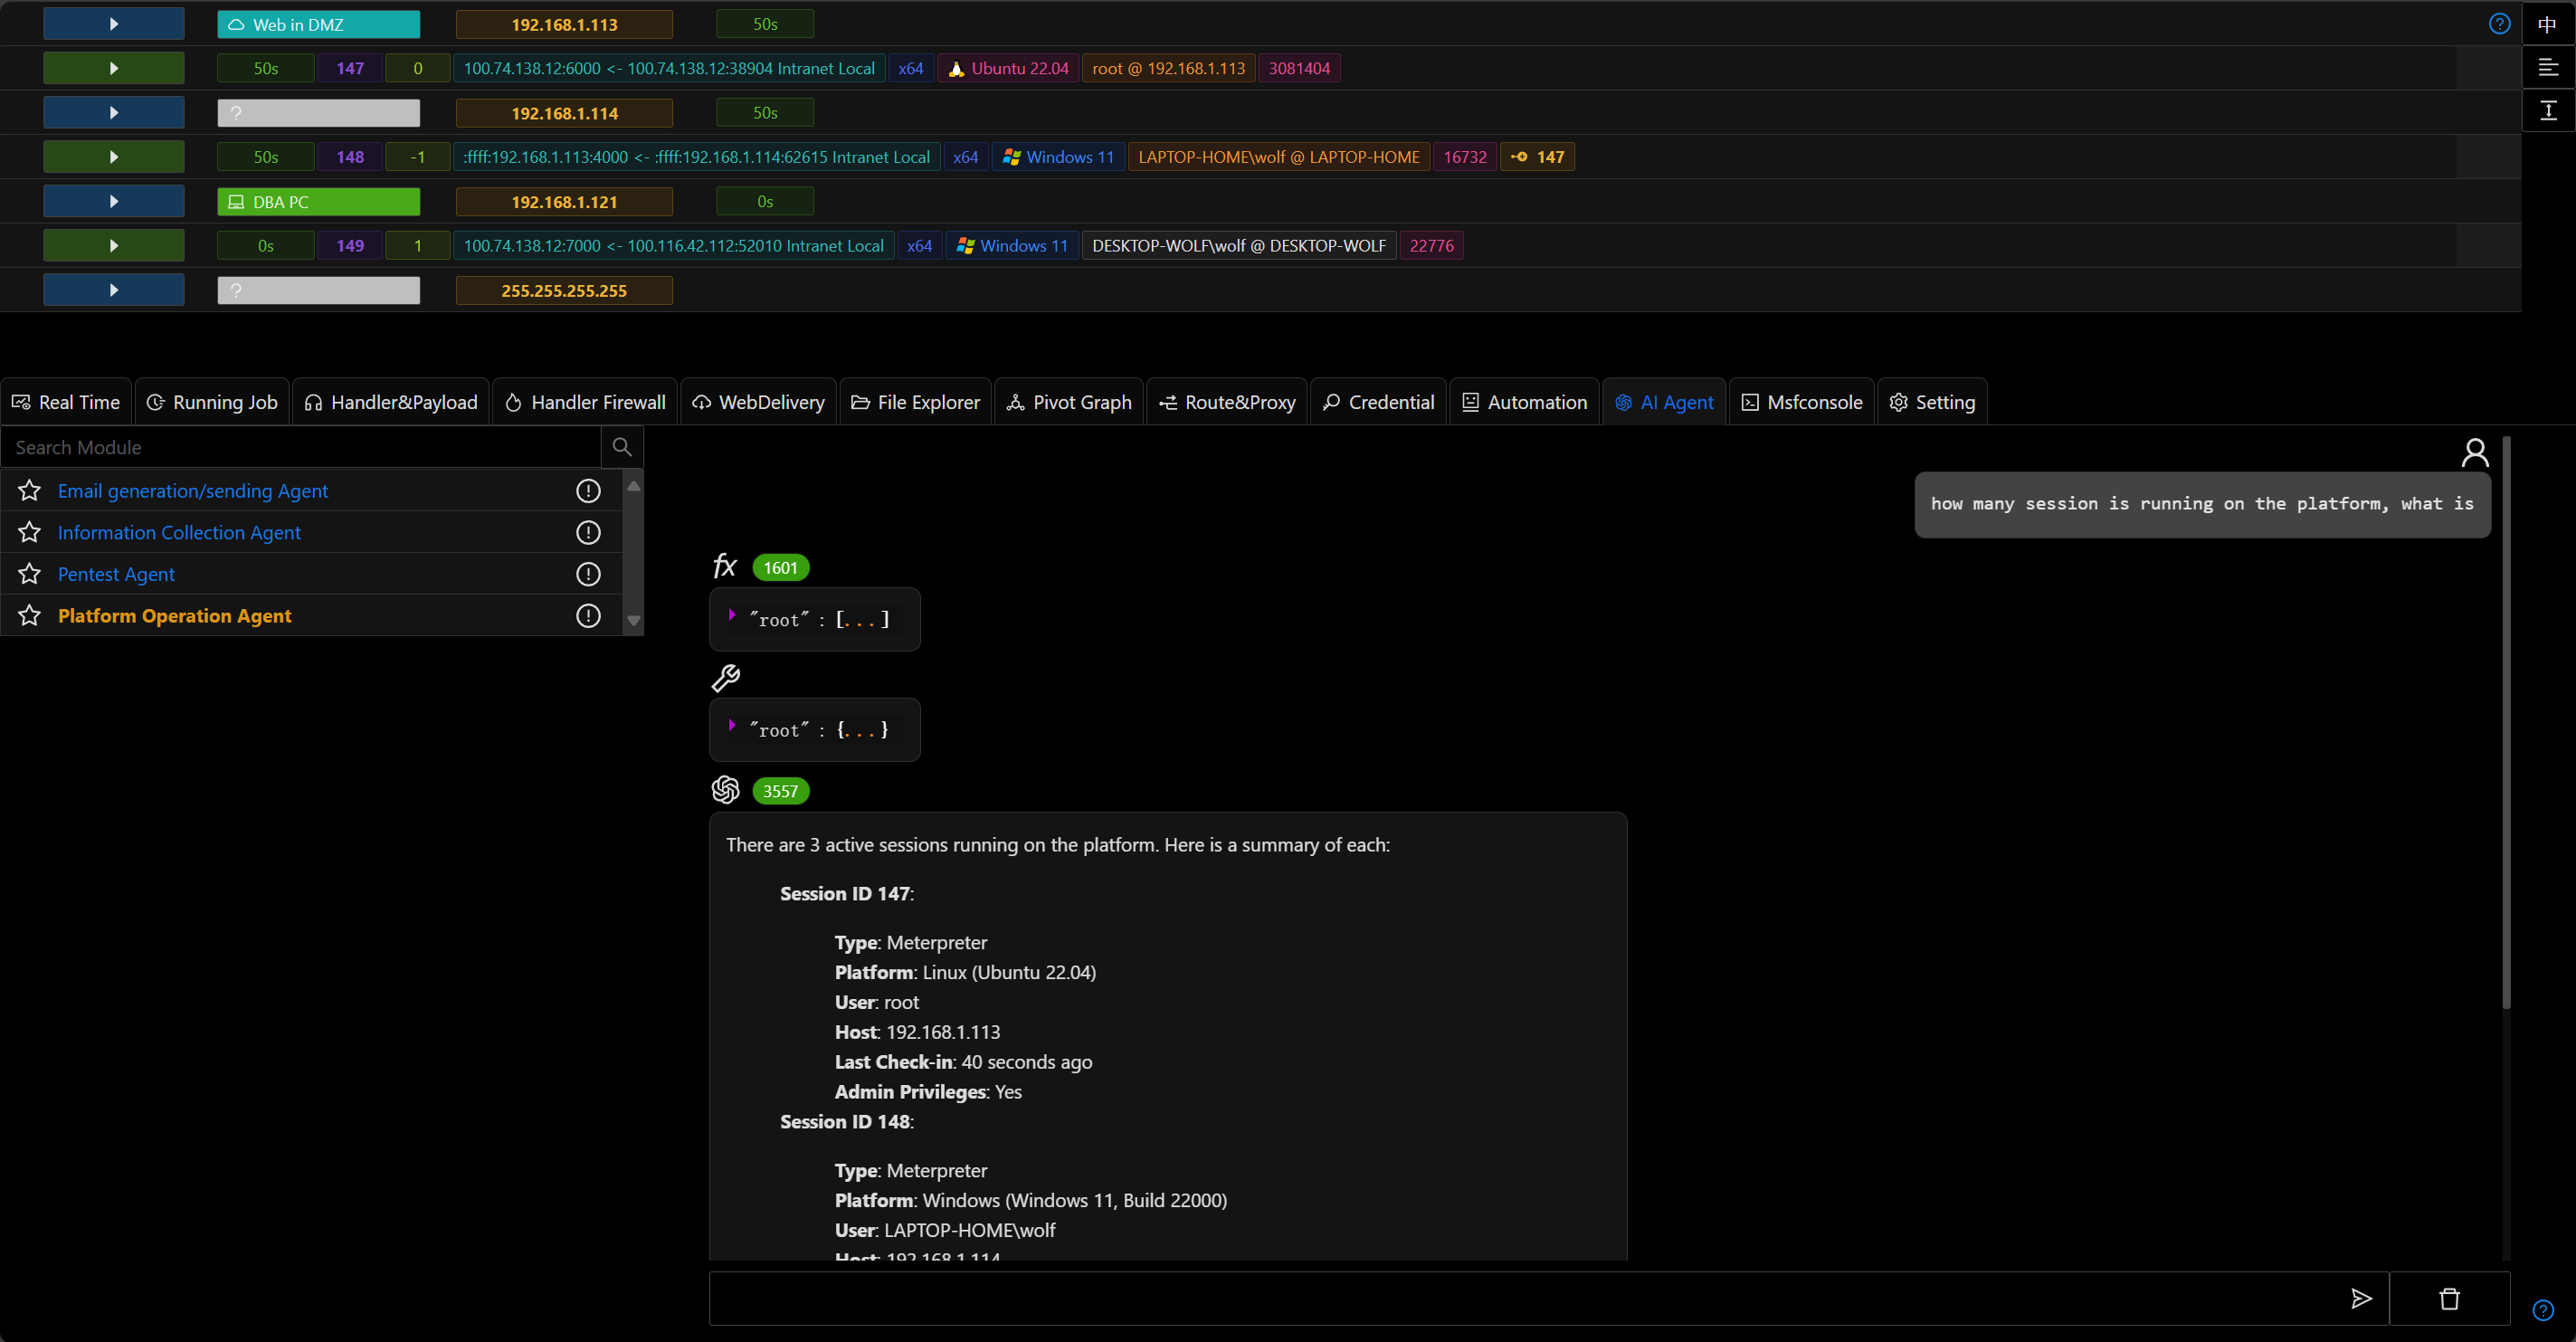
  • Agent LLM intégré
    Un agent intégré de modèle de langage large (LLM) améliore les capacités de traitement automatisé et le support de prise de décision intelligente.

  • Flux de travail automatisés
    Prend en charge les mécanismes d'orchestration et de notification pour une surveillance 24h/24 et 7j/7 des environnements cibles.

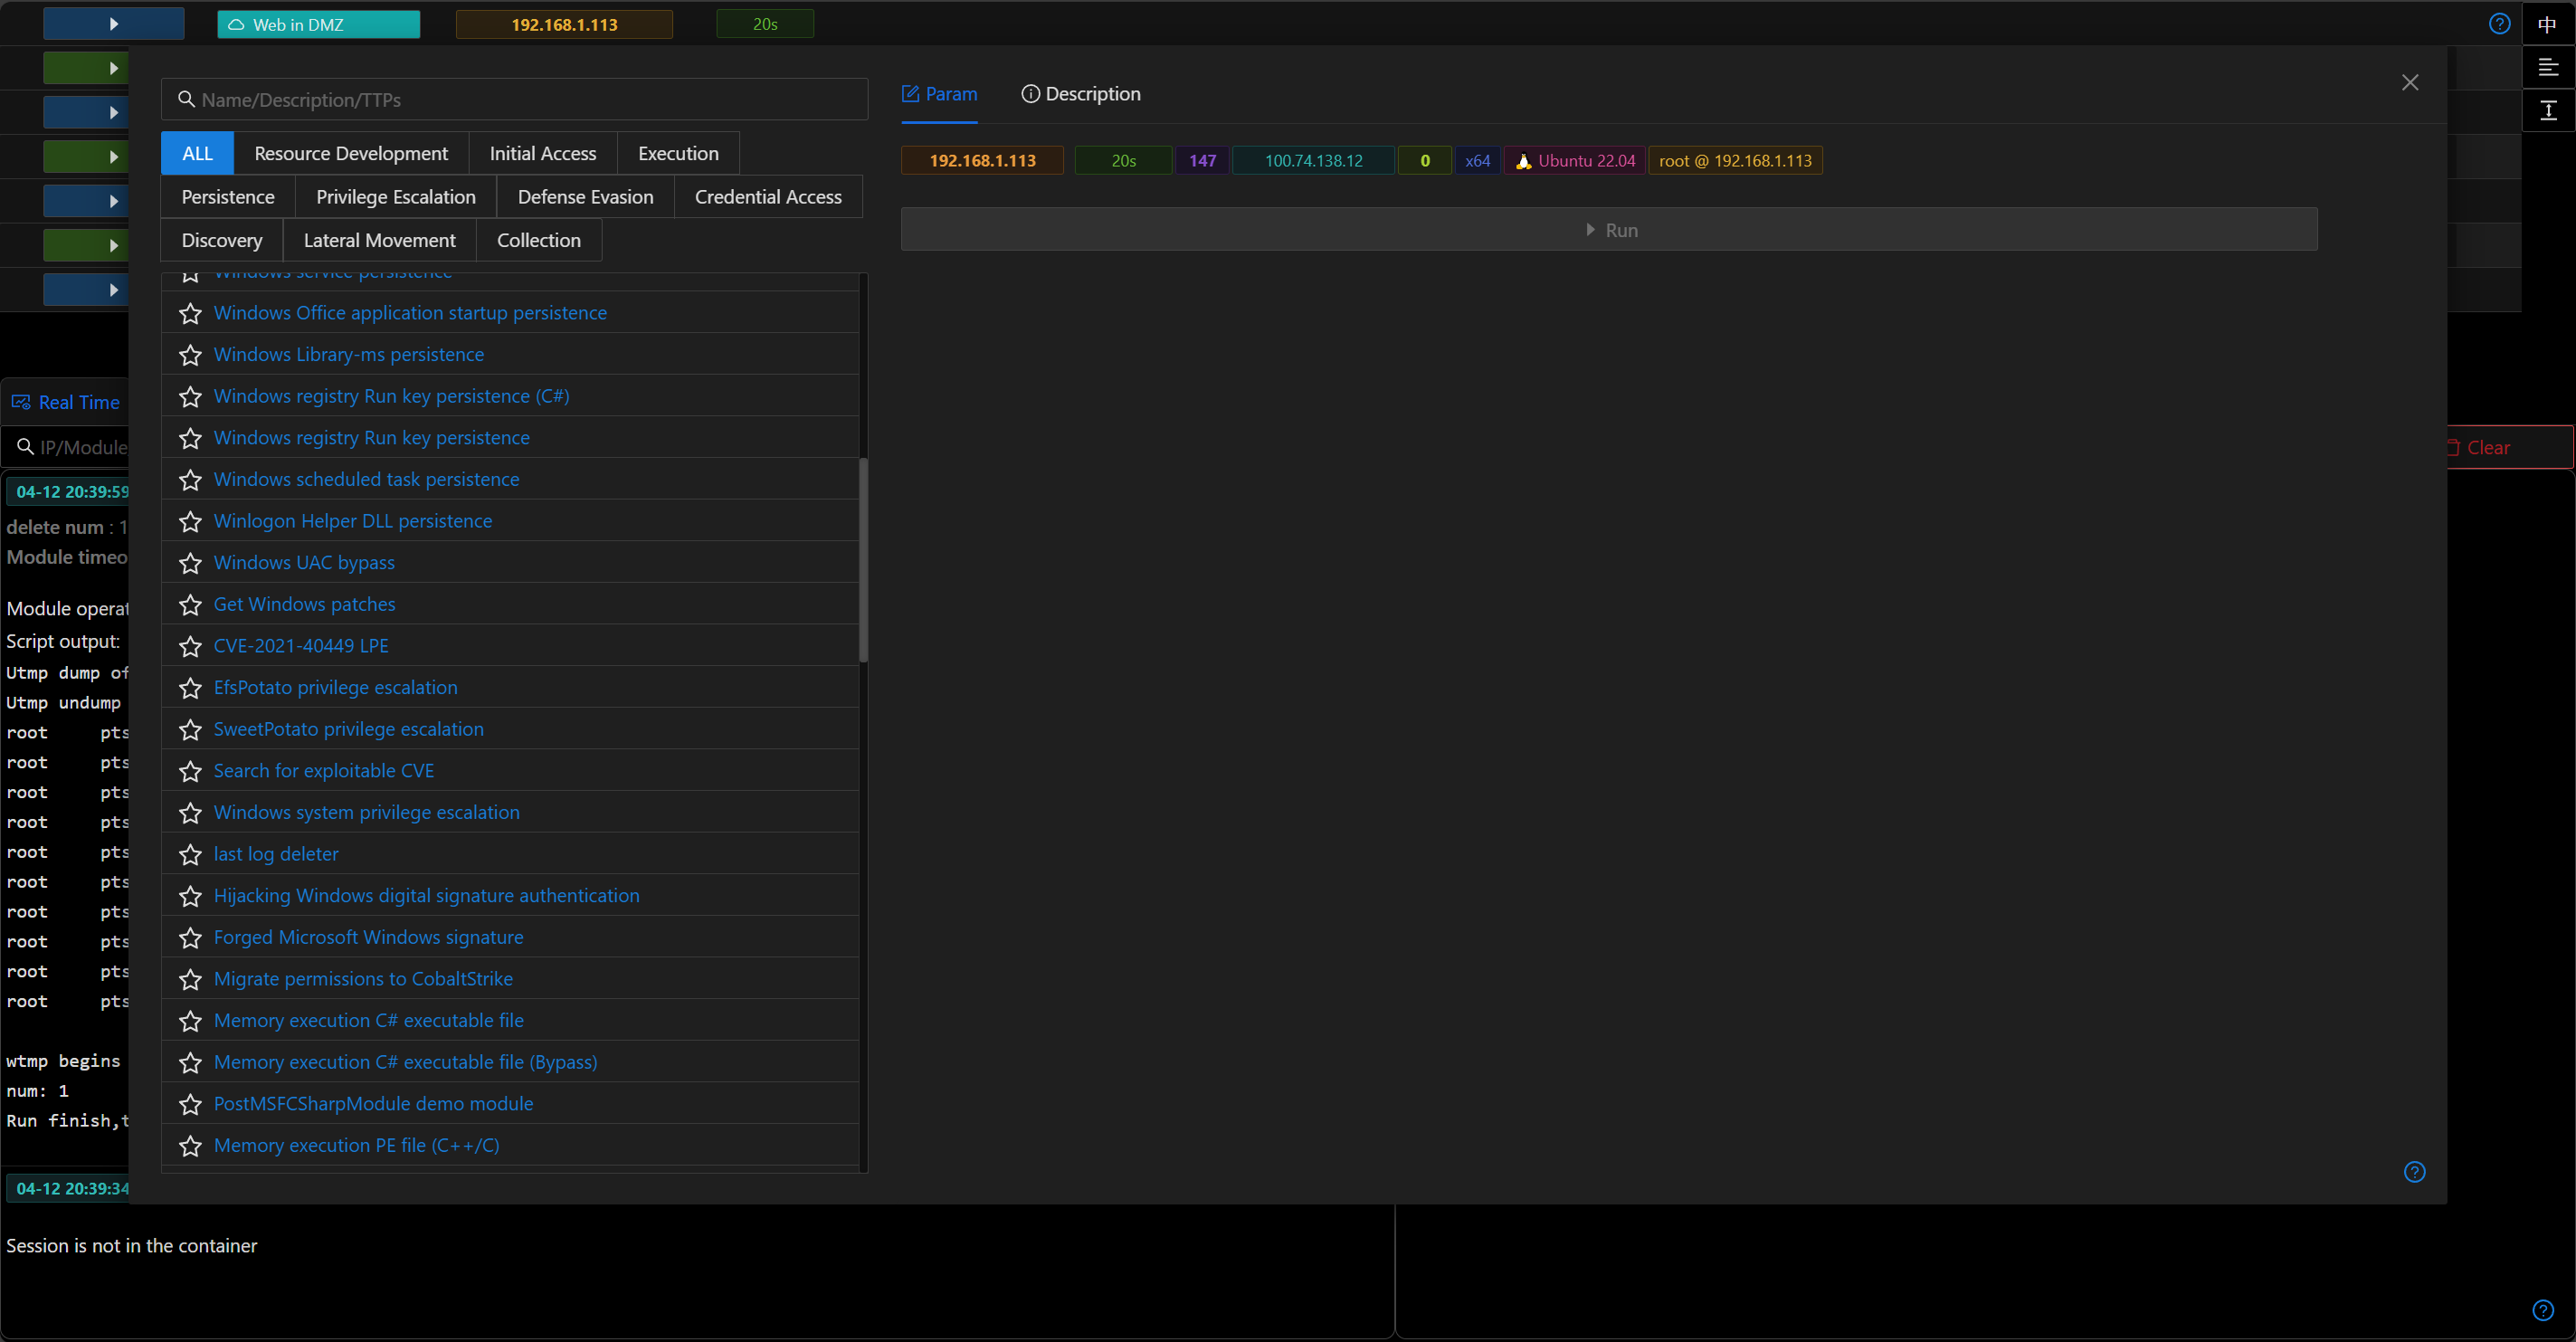
  • Modules intégrés riches
    Intègre plus de 100 modules post-exploitation couvrant toutes les étapes du framework MITRE ATT&CK, répondant aux besoins de différents scénarios.

  • Extensibilité personnalisée
    Prend en charge le développement de modules personnalisés en Python pour répondre à des exigences spécifiques ou ajouter des fonctionnalités étendues.

  • Fonctionnalités avancées supplémentaires
    Inclut des fonctions intégrées d'anti-traçage, de pare-feu de gestionnaire, de contournement de défense, de graphe de pivot et de notification automatisée.
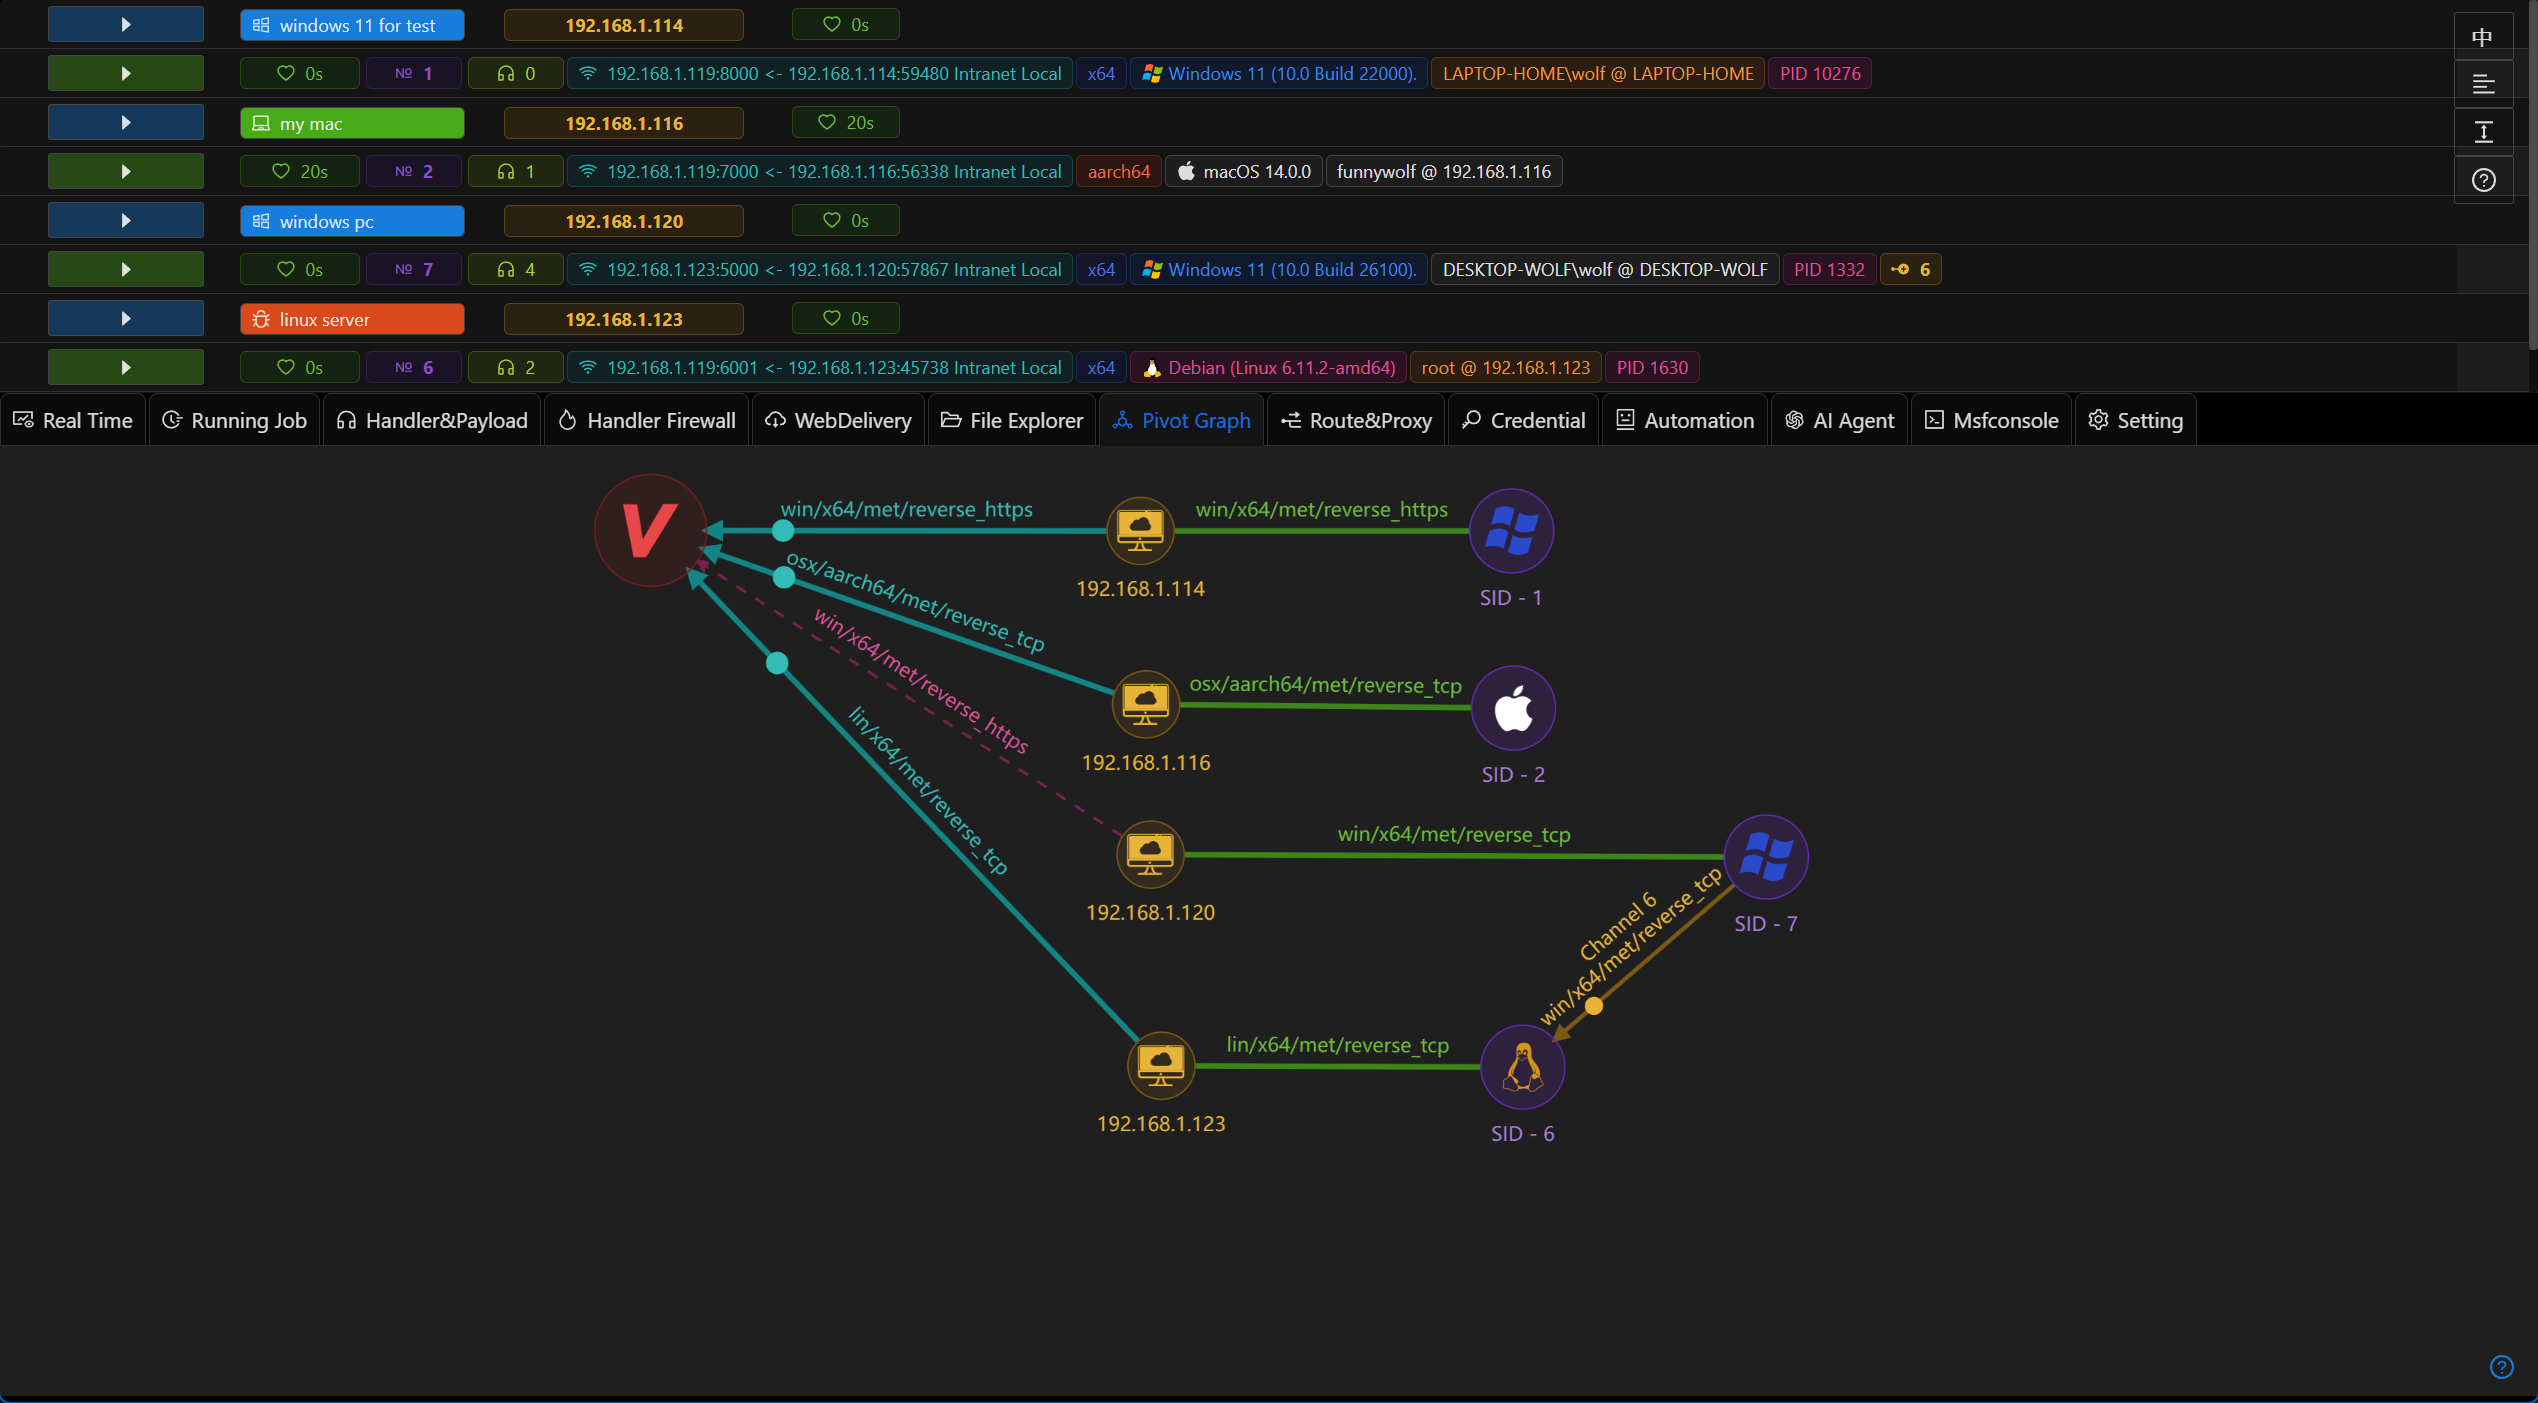
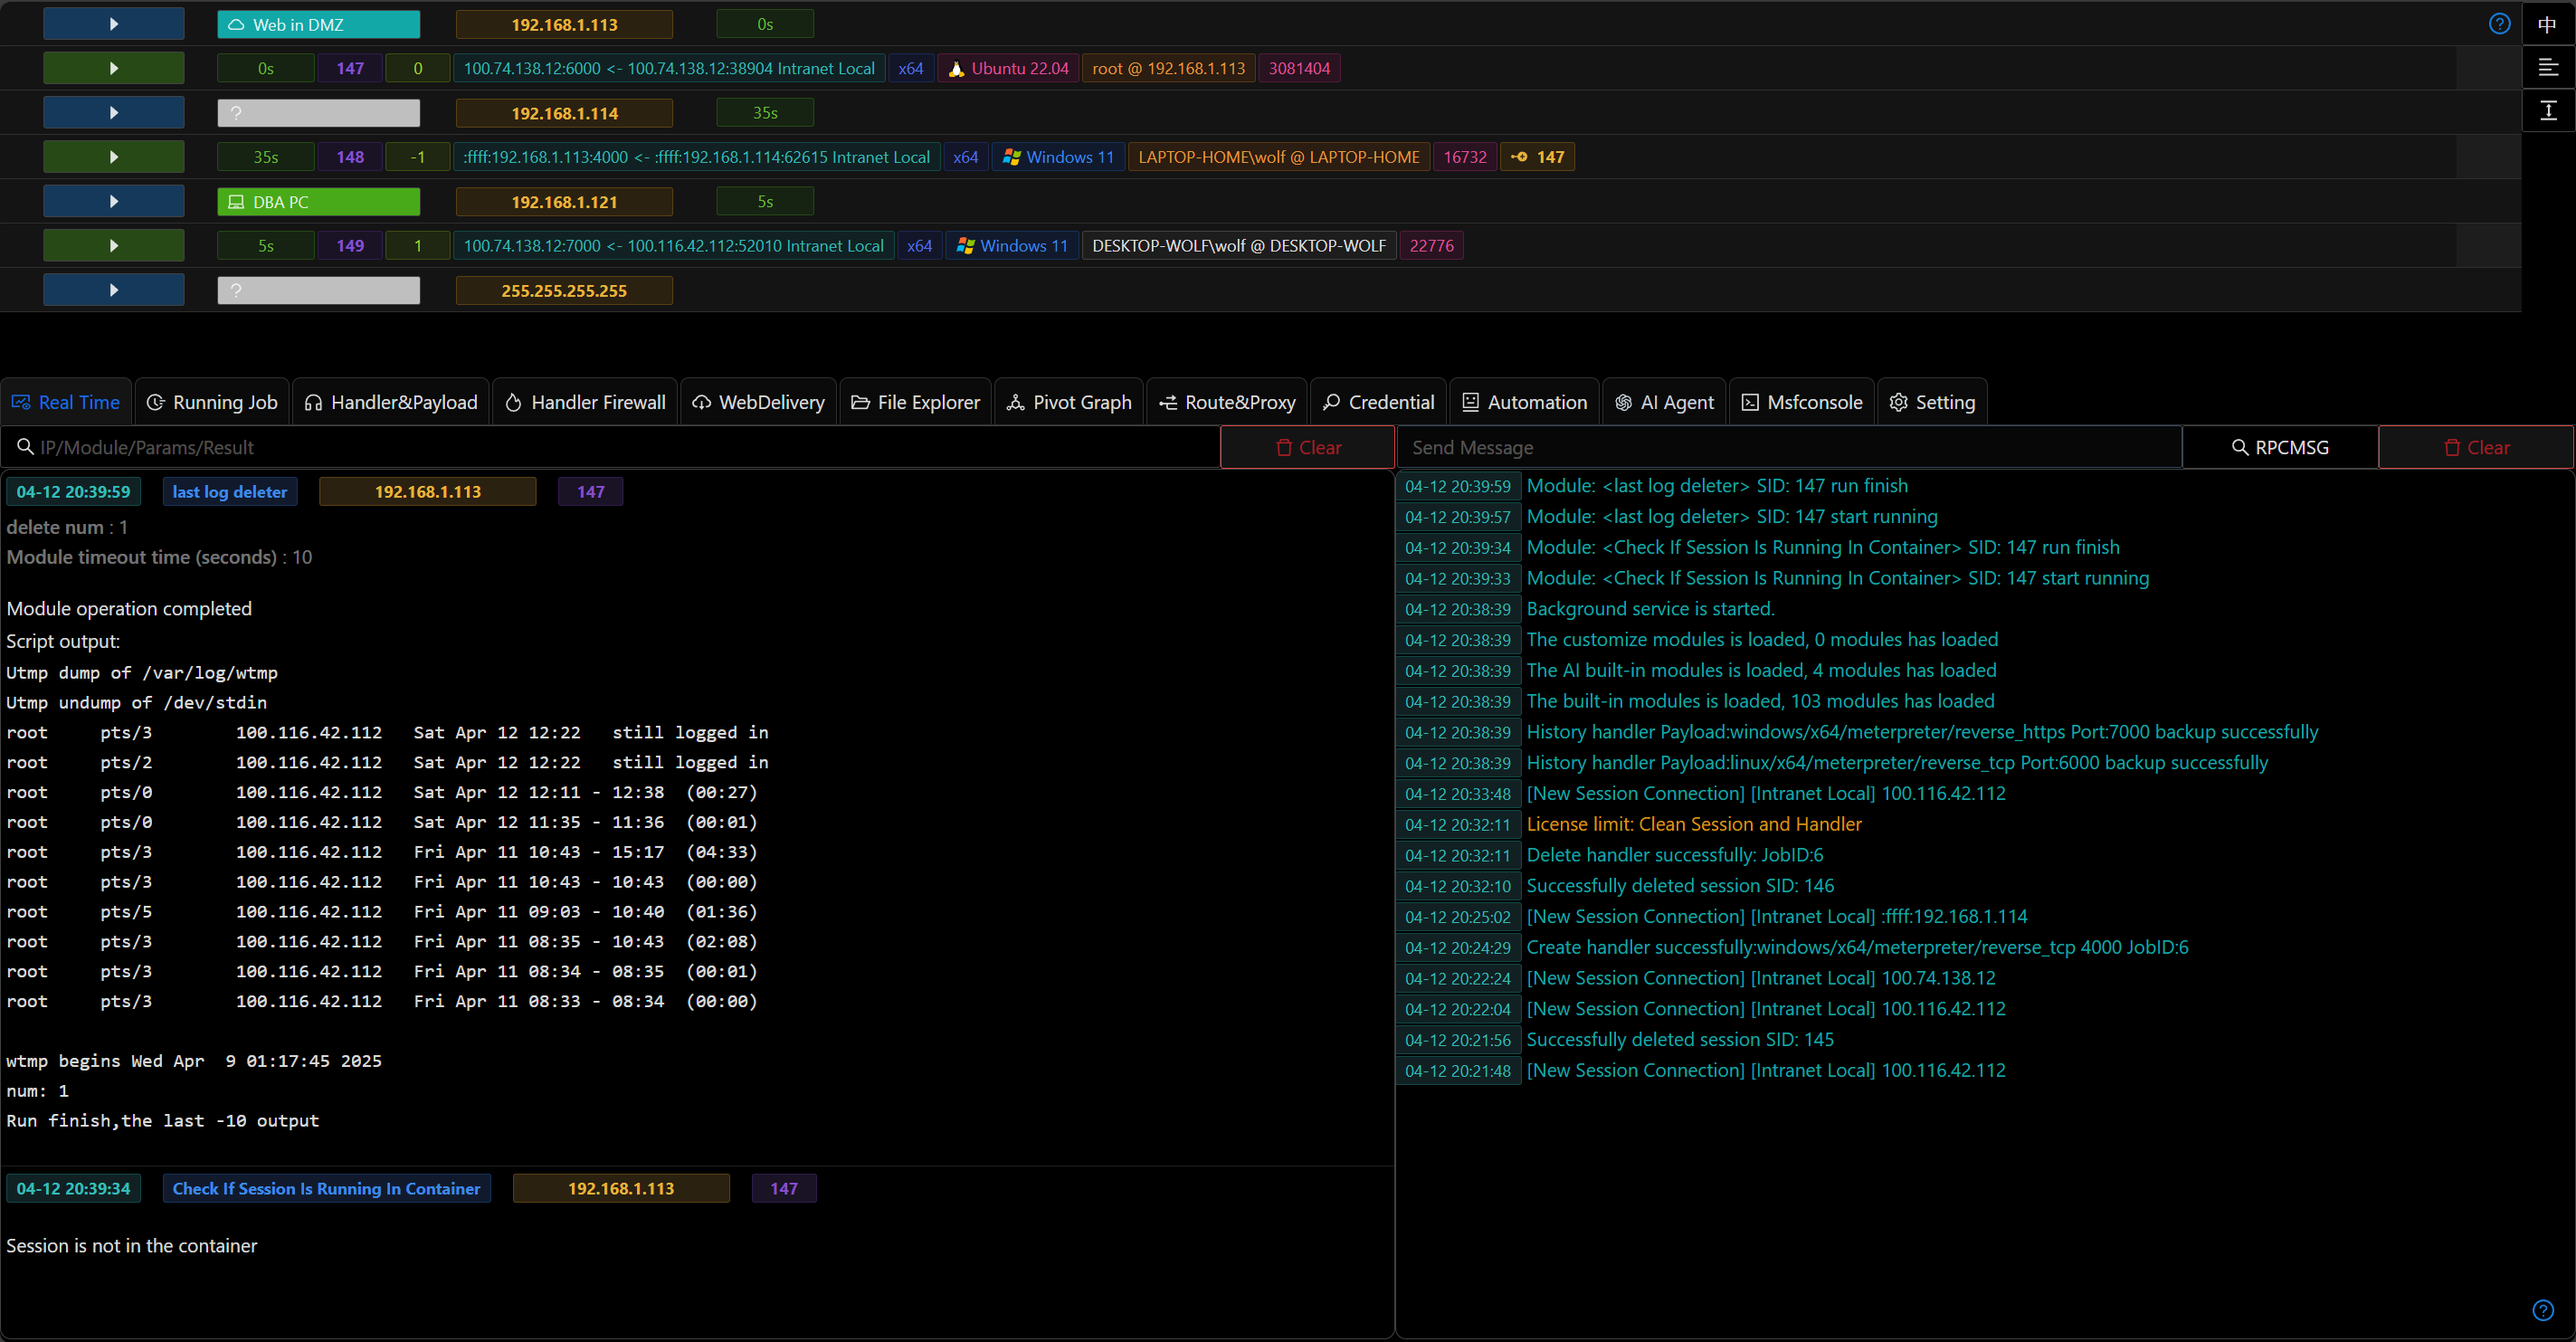
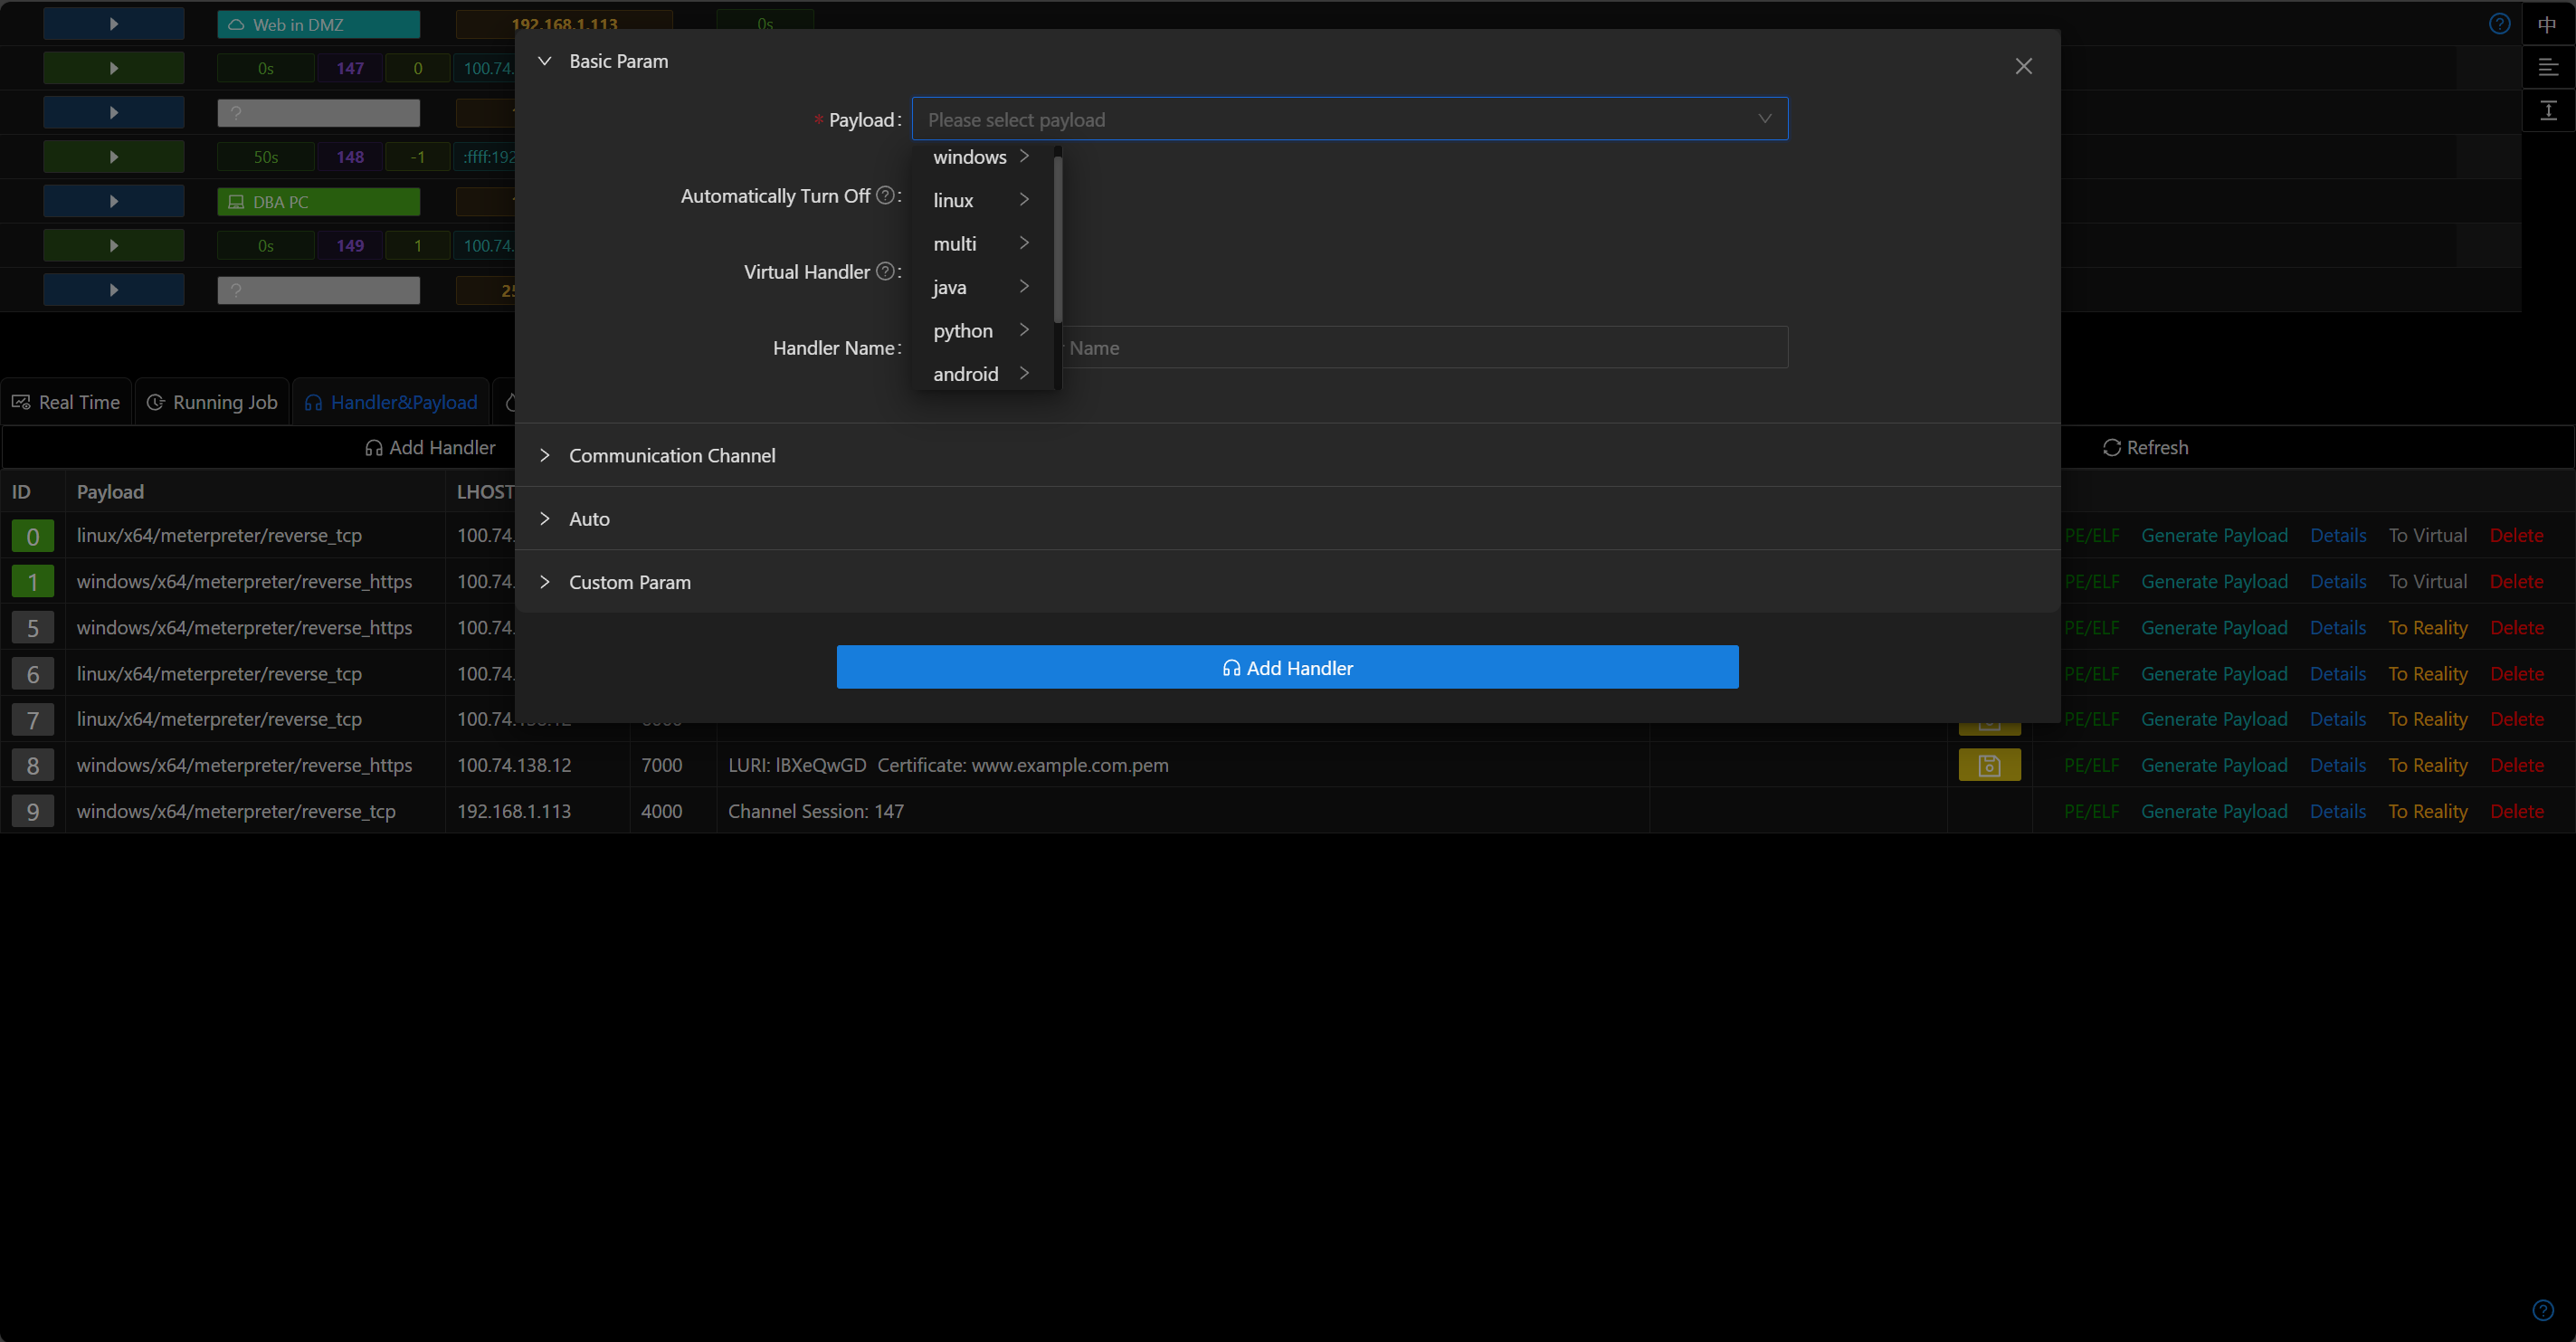
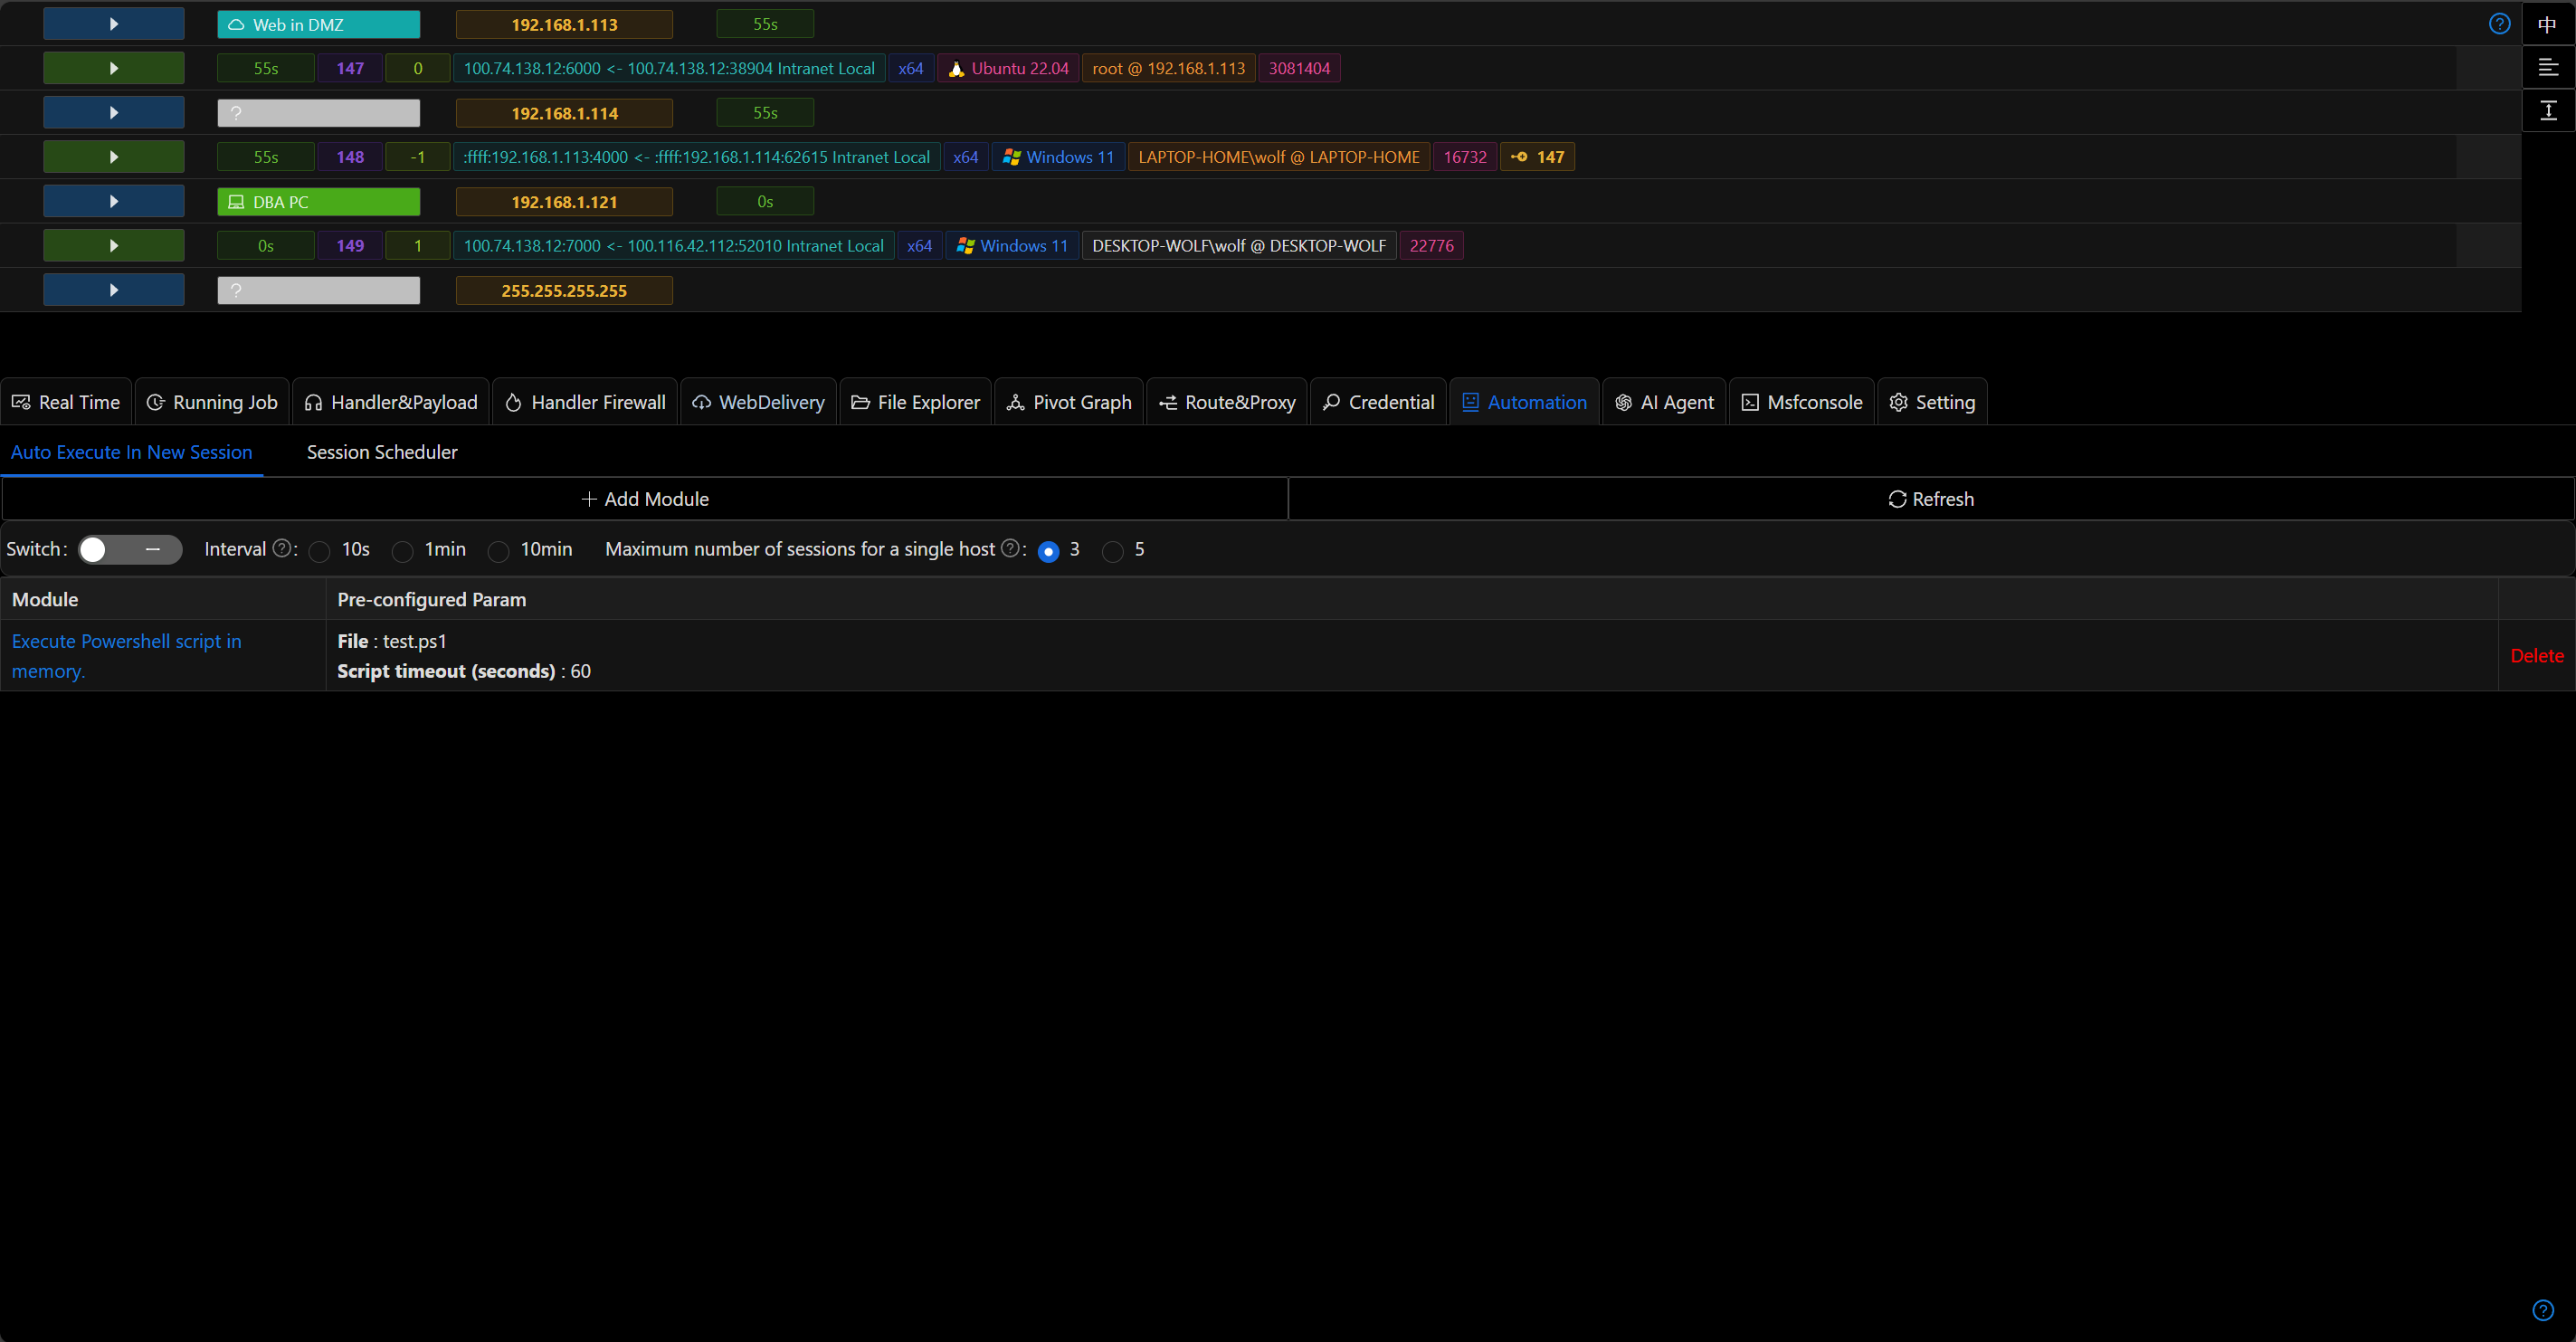
img.webp img_1.webp img_2.webp img_3.webp img_4.webp img_5.webp

Comparaison des produits

VIPERCobalt StrikeNightHawkBruteRatel
ImplantsWindows
Linux
MacOS
WindowsWindowsWindows
Interface visuelle✅✅✅✅
Graphe de pivot✅✅✅✅
Plugin personnaliséPythonCNA❌❌
Évitement intégré✅❌✅✅
Automatisation✅❌✅❌
Collaboration d'équipe✅✅❌❌
Agent LLM✅❌❌❌
PrixGratuit12 600 $ utilisateur/an10 000 $ utilisateur/an3 000 $ utilisateur/an

Site Web

www.viperrtp.com

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →