

huskyCI
 globocom/huskyci
Effectuer des tests de sécurité dans votre CI
static-analysisvulnerability-scannerscode-analysis+2
globocom/huskyciEffectuer des tests de sécurité dans votre CI
 pmd/pmd
Un analyseur de code statique multilingue extensible.
 bugbounty-site/gitsecure
Détecter les clés API exposées dans les commits GitHub.
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 google-github-actions/run-gemini-cli
Une GitHub Action invoquant le Gemini CLI.
 sqlsure/sqlsure
Inspecteur sémantique pour SQL — détecte le double comptage par éclatement, les violations d'additivité, les mauvaises clés de jointure et les…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 cve-search/git-vuln-finder
Détection de vulnérabilités logicielles potentielles à partir des messages de commit git
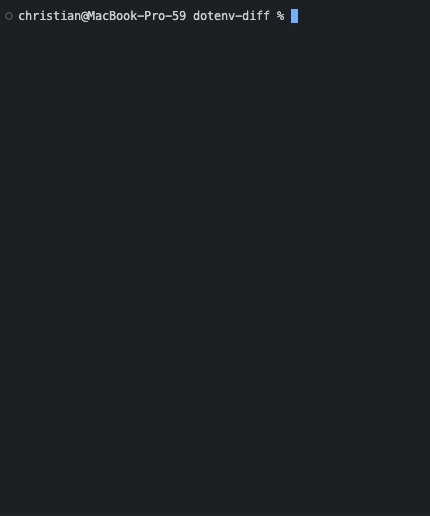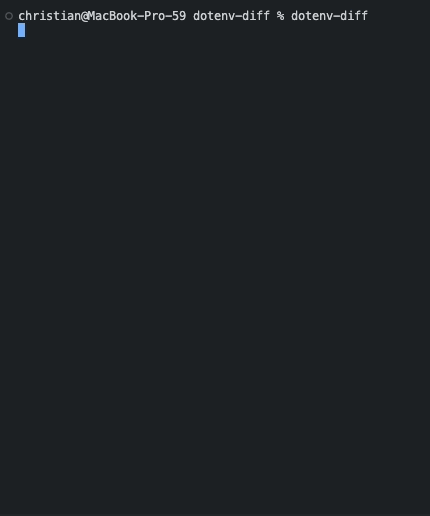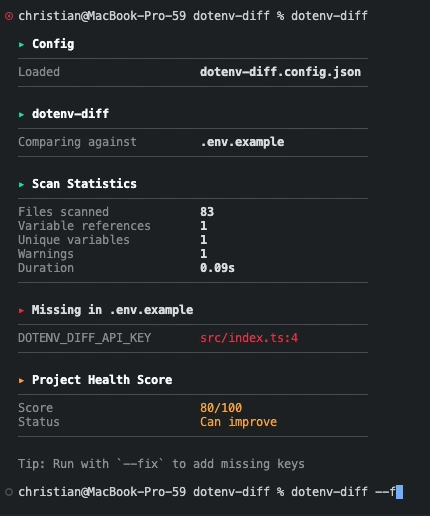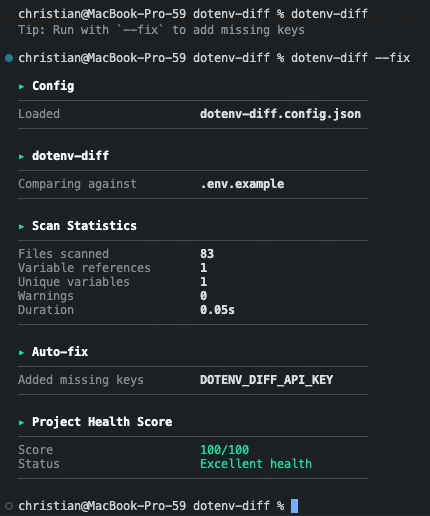 chrilleweb/dotenv-diff
Valider l'utilisation des variables d'environnement dans la base de code.
 matterpreter/offensivecsharp
Collection d'outils offensifs en C#
 atmoner/githubfind3r
Outil en ligne de commande pour la recherche rapide de dépôts GitHub, d'utilisateurs et de commits afin de recueillir des renseignements open-source…
 wireghoul/graudit
grep rough audit - outil d'audit de code source
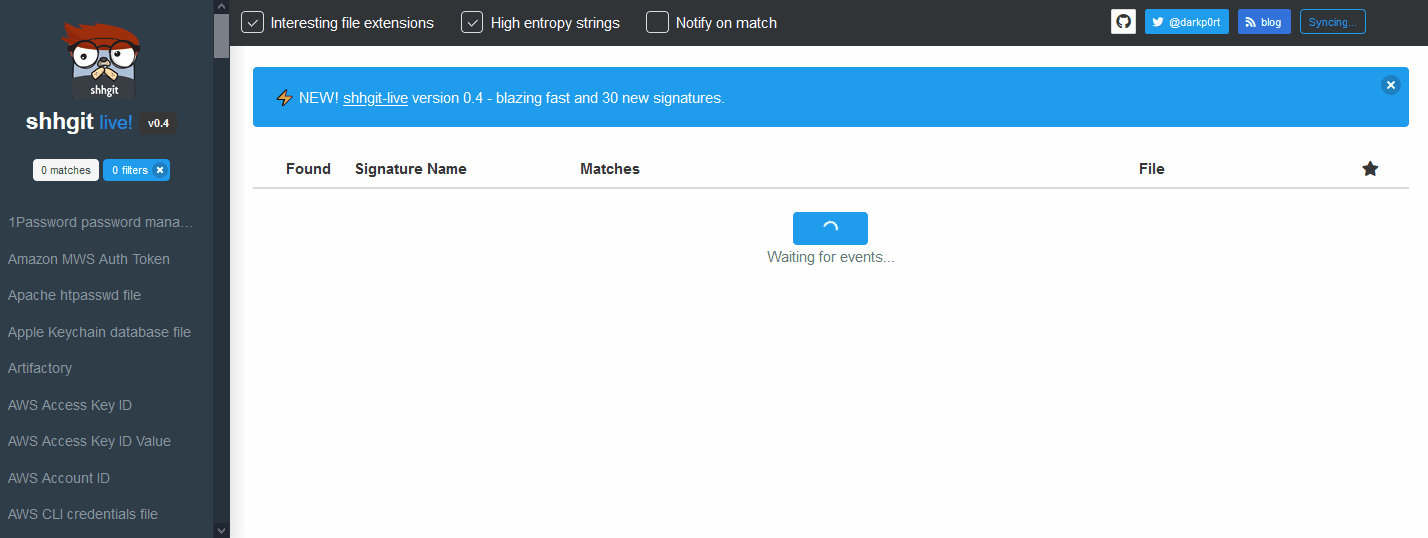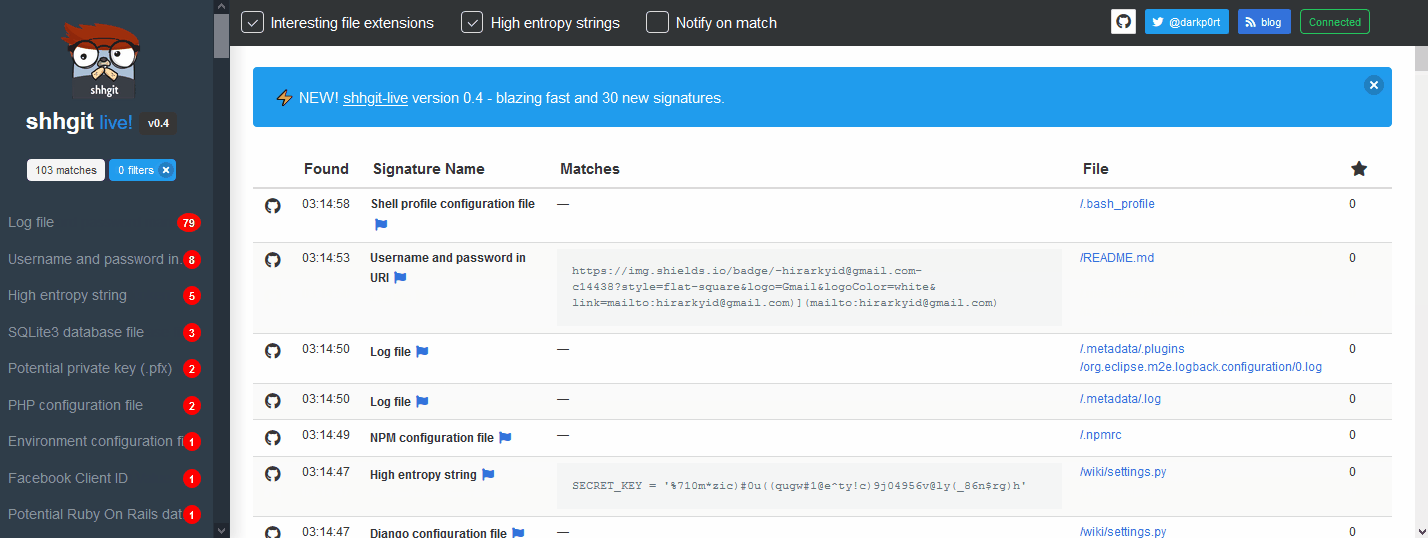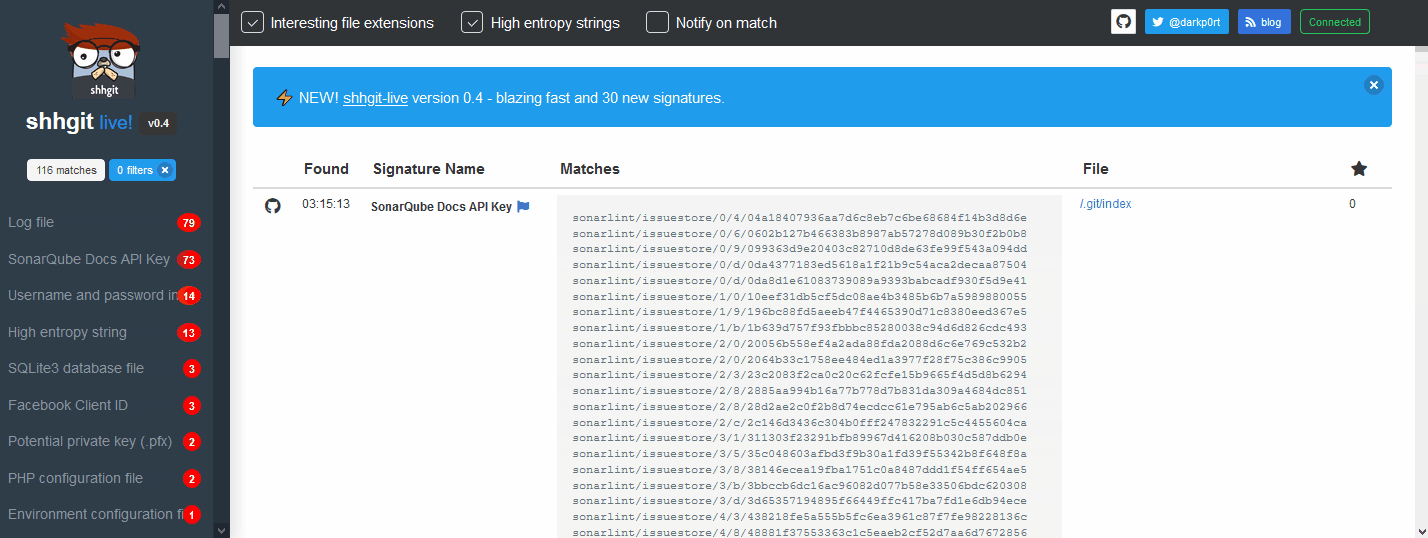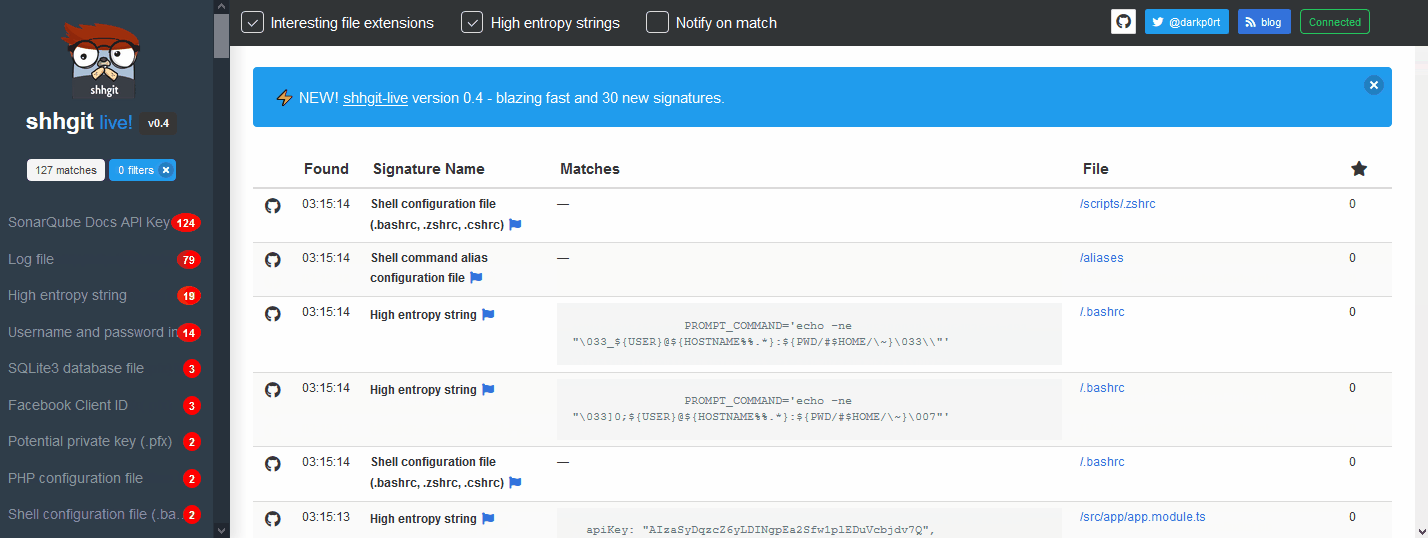 eth0izzle/shhgit
Ah shhgit! Trouvez des secrets dans votre code. Détection de secrets pour vos dépôts GitHub, GitLab et Bitbucket.
 faloker/purify
Outil tout-en-un pour gérer les rapports de vulnérabilité provenant des pipelines AppSec
 s0md3v/hardcodes
trouver les chaînes codées en dur dans le code source
 pyupio/safety
Safety vérifie les dépendances Python pour les vulnérabilités de sécurité connues et suggère les correctifs appropriés pour les vulnérabilités…
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 trufflesecurity/trufflehog
Trouver, vérifier et analyser les identifiants divulgués