
spaces-finder
 appsecco/spaces-finder
Un outil pour traquer les espaces DigitalOcean accessibles publiquement.
cloud-infrastructure-securityosintreconnaissance+4
156
appsecco/spaces-finderUn outil pour traquer les espaces DigitalOcean accessibles publiquement.
 iamlucif3r/aws-key-hunter
[Juste pour le fun] Trouvez les clés AWS exposées (CLÉS VALIDES UNIQUEMENT) sur github
 randomrobbiebf/grafana-ssrf
SSRF authentifié dans Grafana
 epsylon/prommetrix
Prommetrix peut obtenir des informations pertinentes à partir des instances de « Node Exporter » exécutées par « Prometheus ».
 randomrobbiebf/bucket-brute
Outil Tko pour AWS S3
 randomrobbiebf/s3-from-csp
Extrait tous les buckets S3 des en-têtes de rapports CSP, puis teste les vulnérabilités de téléversement de fichiers.
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks
 nccgroup/aws-inventory
Découvrez les ressources créées dans un compte AWS.
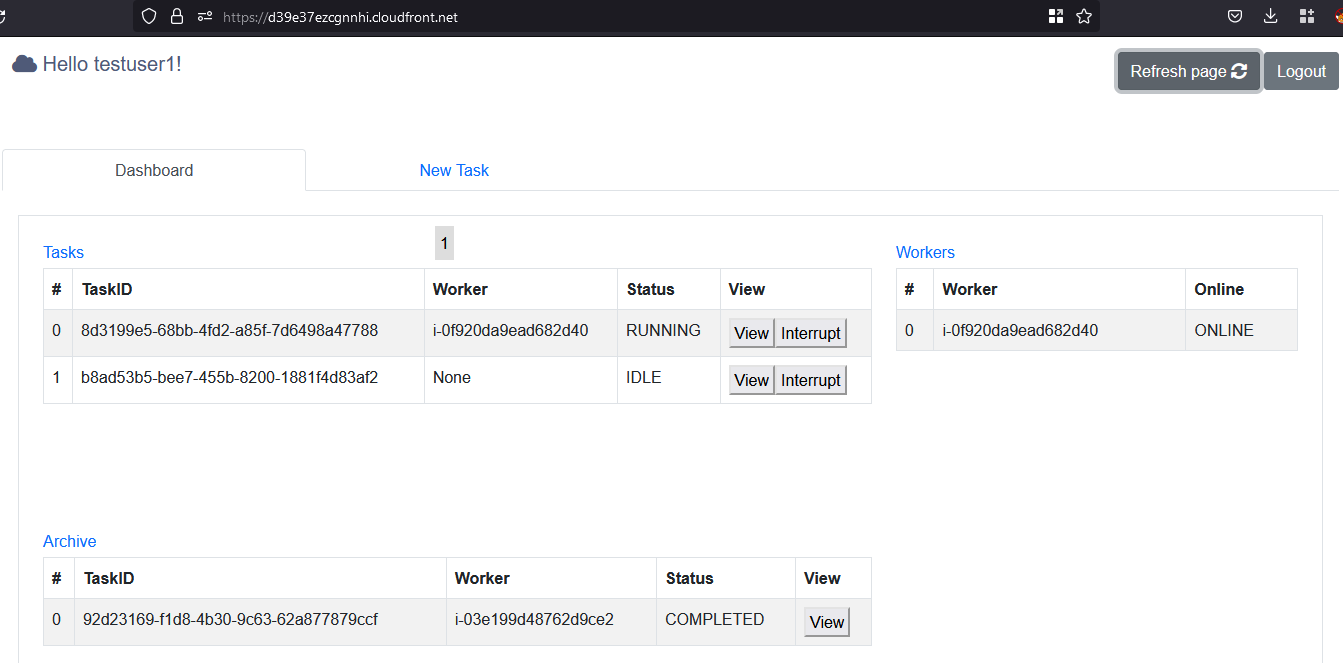 nccgroup/cowcloud
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…
 nccgroup/go-pillage-registries
Outil de registre Docker axé sur les pentesteurs pour énumérer et télécharger des images.
 nccgroup/raccoon
Salesforce object access auditor
 nccgroup/s3_objects_check
Évaluation en boîte blanche des permissions effectives des objets S3, pour identifier les fichiers accessibles publiquement.
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 cappricio-securities/appspec-yaml-leaks
Appspec YML et fuites YAML
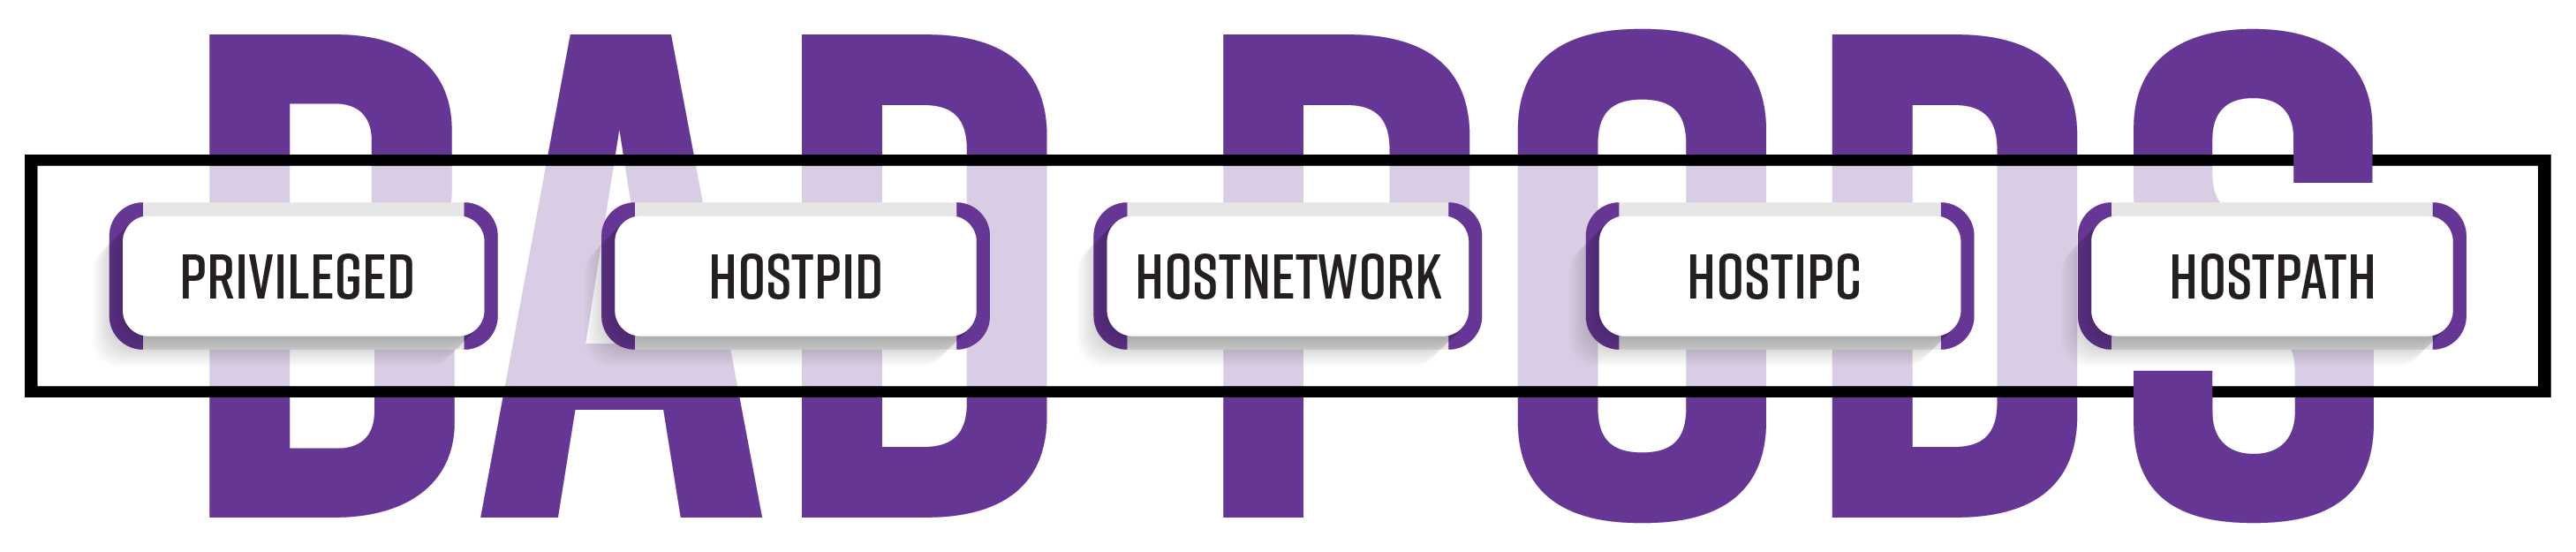 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.
 synacktiv/eipp
Listes de mots de passe interdits de la protection par mot de passe Entra ID
 synacktiv/gh-hijack-runner
Un script Python permettant de créer un faux runner GitHub et de détourner les jobs de pipeline afin de divulguer les secrets CI/CD.