
 epsylon/prommetrix
Prommetrix peut obtenir des informations pertinentes à partir des instances de « Node Exporter » exécutées par « Prometheus ».


Prommetrix est un outil de logiciel libre permettant d'obtenir des informations pertinentes à partir des instances de 'Node Exporter' exécutées par 'Prometheus'.
Prometheus est une solution open-source de surveillance d'événements et d'alertes basée sur des métriques pour applications cloud. Elle est utilisée par près de 800 organisations cloud-native, dont Uber, Slack, Robinhood, et bien d'autres. En récupérant des métriques en temps réel à partir de divers points de terminaison, Prometheus permet d'observer facilement l'état d'un système, ainsi que des métriques matérielles et logicielles telles que l'utilisation de la mémoire, l'utilisation du réseau et des métriques définies pour un logiciel spécifique (par ex. le nombre de tentatives de connexion échouées à une application web).
Étant donné que les métriques numériques collectées par Prometheus ne sont pas considérées comme des données sensibles, Prometheus a maintenu une politique compréhensible consistant à éviter le support intégré de fonctionnalités de sécurité telles que l'authentification et le chiffrement, afin de se concentrer sur le développement des fonctionnalités liées à la surveillance. Cela a changé il y a moins d'un an (janvier 2021), lors de la sortie de la version 2.24.0, qui a introduit la prise en charge de Transport Layer Security (TLS) et de l'authentification de base.
Du fait que la prise en charge de l'authentification et du chiffrement est relativement récente, de nombreuses organisations qui utilisent Prometheus n'ont pas encore activé ces fonctionnalités ; par conséquent, de nombreux points de terminaison Prometheus sont complètement exposés à Internet (par ex. les points de terminaison exécutant des versions antérieures), divulguant ainsi les données de métriques et de labels.
Cette vulnérabilité peut être décrite dans un pentest/rapport comme suit :
"Les données de métriques doivent être collectées pour certains services, et ces éléments doivent implémenter une bibliothèque cliente qui permet au service central Prometheus de récupérer les données. La bibliothèque cliente ouvre un serveur HTTP minimal et expose une route qui est ensuite enregistrée auprès du service central pour la récupération. Ce point de terminaison n'est pas authentifié par défaut, ce qui permet à toute personne connaissant l'URI de lire les données de métriques. Il est recommandé de mettre en place une forme d'authentification. Seul le service central Prometheus devrait être autorisé à lire les données de métriques."
Dork (en utilisant le port par défaut) :
Prommetrix - tirera parti de ces métriques pour obtenir des informations pertinentes sur l'instance Prometheus, ainsi que sur la machine sur laquelle elle s'exécute.
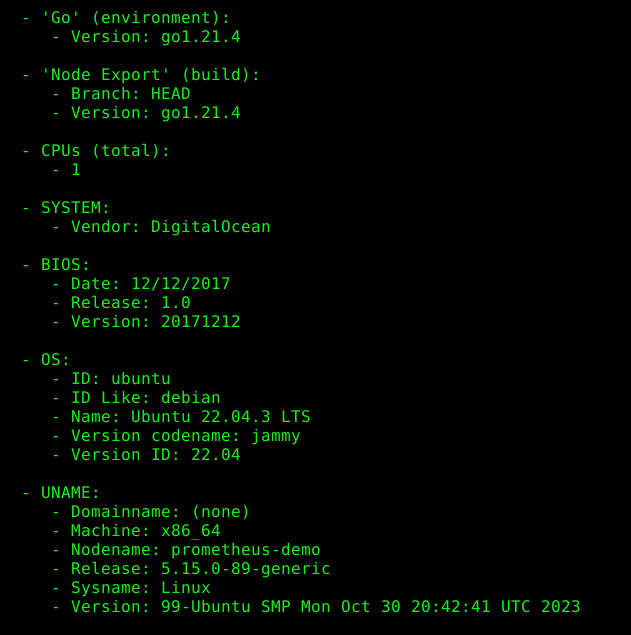
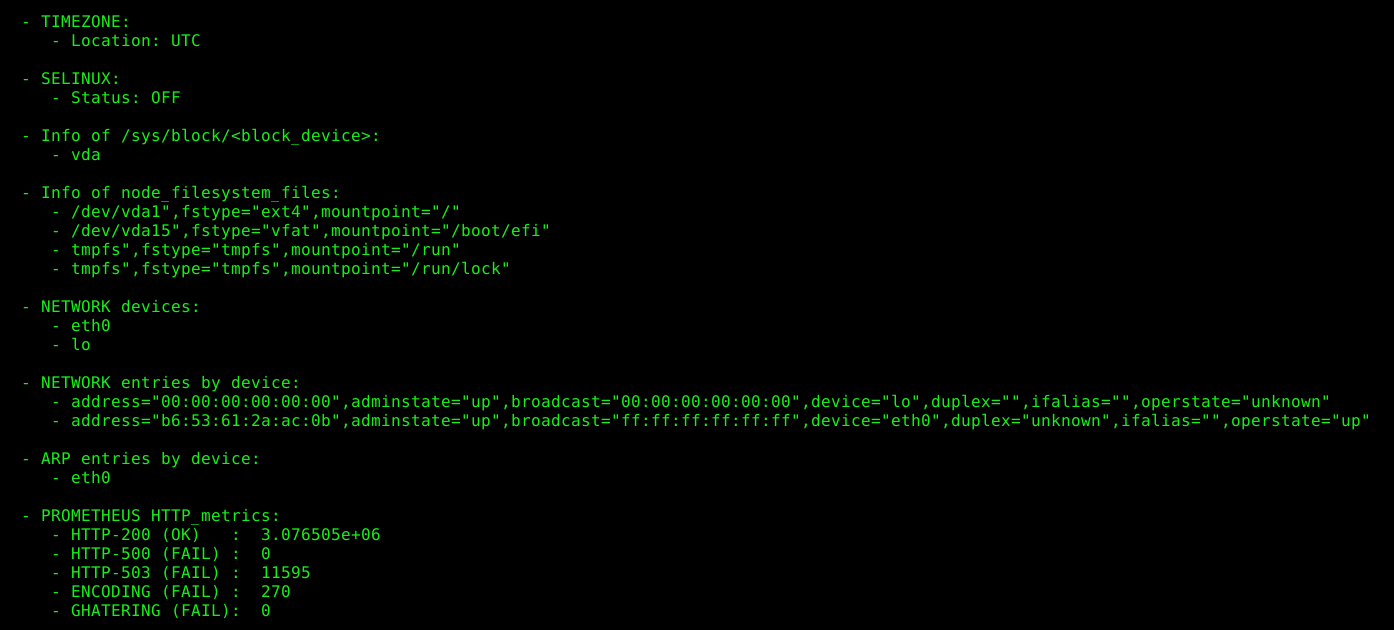
Cet outil fonctionne sur de nombreuses plateformes et nécessite Python (3.x.y).
python prommetrix.py (ou python3 prommetrix.py)
Prommetrix est publié sous la licence GPLv3.
- psy ([email protected])
Pour faire des dons, utilisez le hash suivant :
- Bitcoin: 19aXfJtoYJUoXEZtjNwsah2JKN9CK5Pcjw






