
Securekit
Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…

Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…

Scanner d'évaluation des vulnérabilités avec génération de rapports

Outils de fingerprinting et d'exploitation des infrastructures cloud Amazon

Ce dépôt contient une infrastructure cible que vous pouvez utiliser pour exécuter les outils nimbostratus.

Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…

La norme de vérification de la sécurité de l'IA (AISVS) se concentre sur la fourniture aux développeurs, architectes et professionnels de la sécurité…

Détecte les ressources exposées sur Internet dans un compte AWS

Cumulus. Modélisation des menaces dans les clouds.

Prendre le contrôle de la sécurité des conteneurs

une application serverless sacrément vulnérable

Les fichiers sources et les outils nécessaires pour construire les jeux de cartes OWASP Cornucopia dans différentes langues

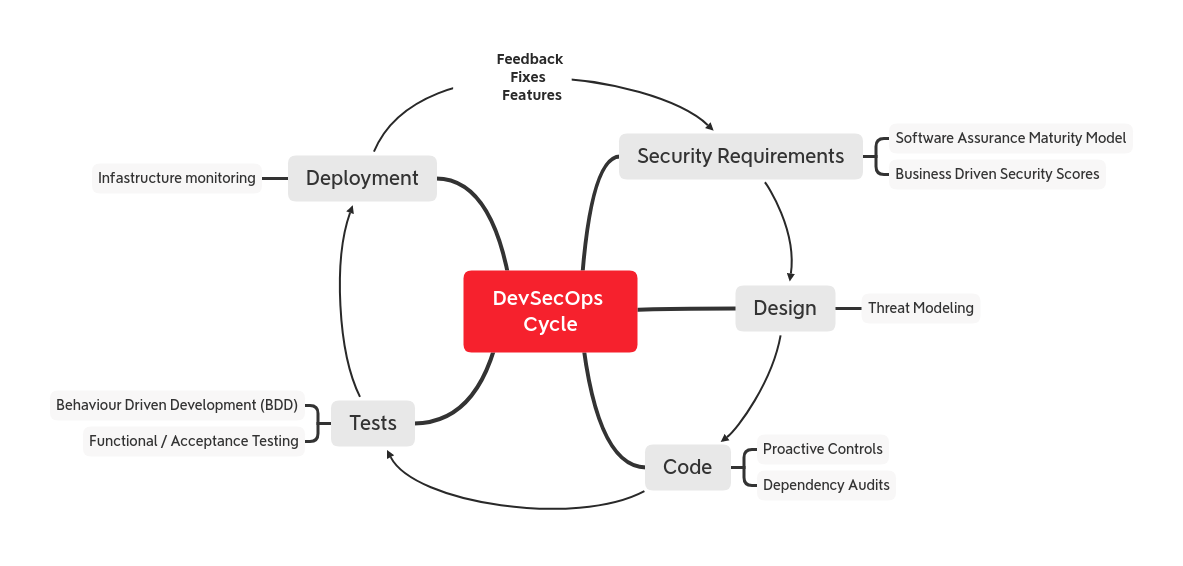
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.

Cadre de modélisation des menaces de l'OWASP piloté par une ontologie

Norme de vérification de sécurité IoT OWASP (ISVS)

Outil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…

OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.

Guide de test de sécurité cloud neutre vis-à-vis des fournisseurs, avec des phases structurées pour l'énumération, l'élévation de privilèges, le…

Un outil open source de modélisation des menaces de l'OWASP