
cloudfoxable
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.
cloud-infrastructure-securityctfpenetration-testing+3
468
bishopfox/cloudfoxableCréez votre propre environnement de test d'intrusion AWS vulnérable par conception.
 synacktiv/shh
Assistant de durcissement Systemd - Miroir de https://github.com/desbma/shh
 placeos/auth
PlaceOS service d'authentification et gardien d'API.
 usmannasir/cyberpanel
Cyber Panel - Le panneau de contrôle d'hébergement pour OpenLiteSpeed
 kubernetes-sigs/aws-iam-authenticator
Un outil pour utiliser les identifiants IAM AWS afin de s'authentifier à un cluster Kubernetes.
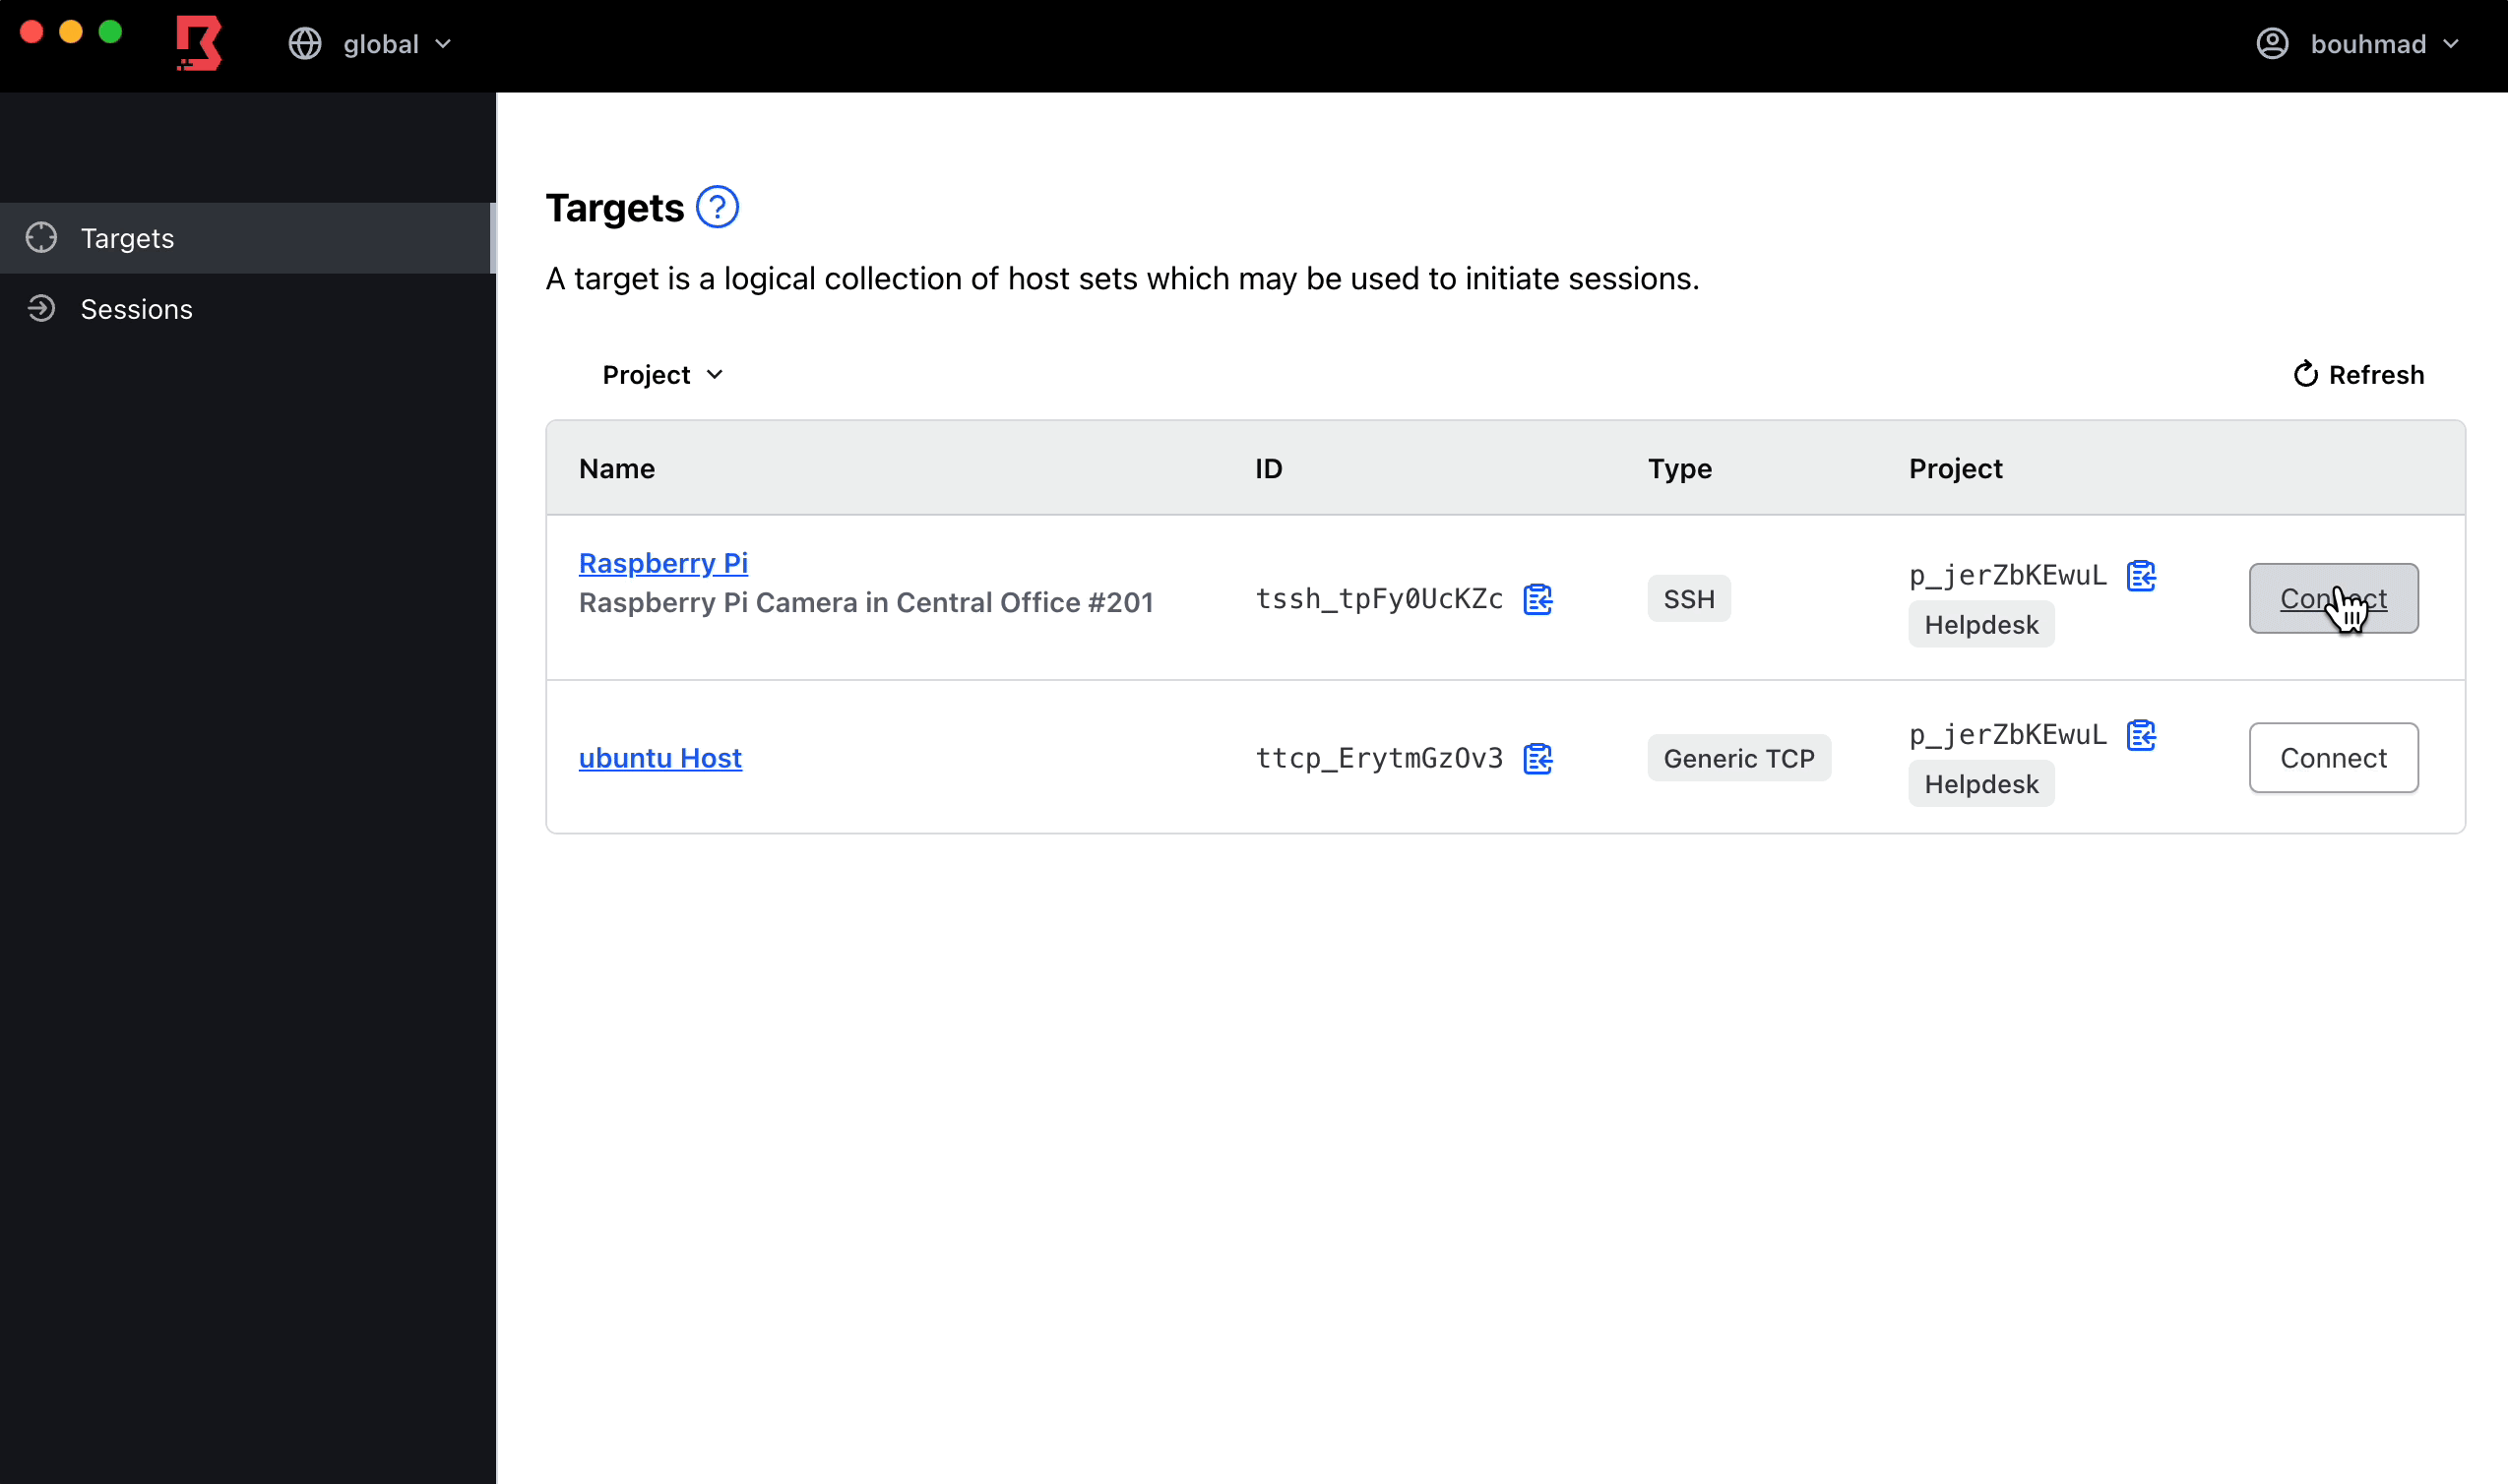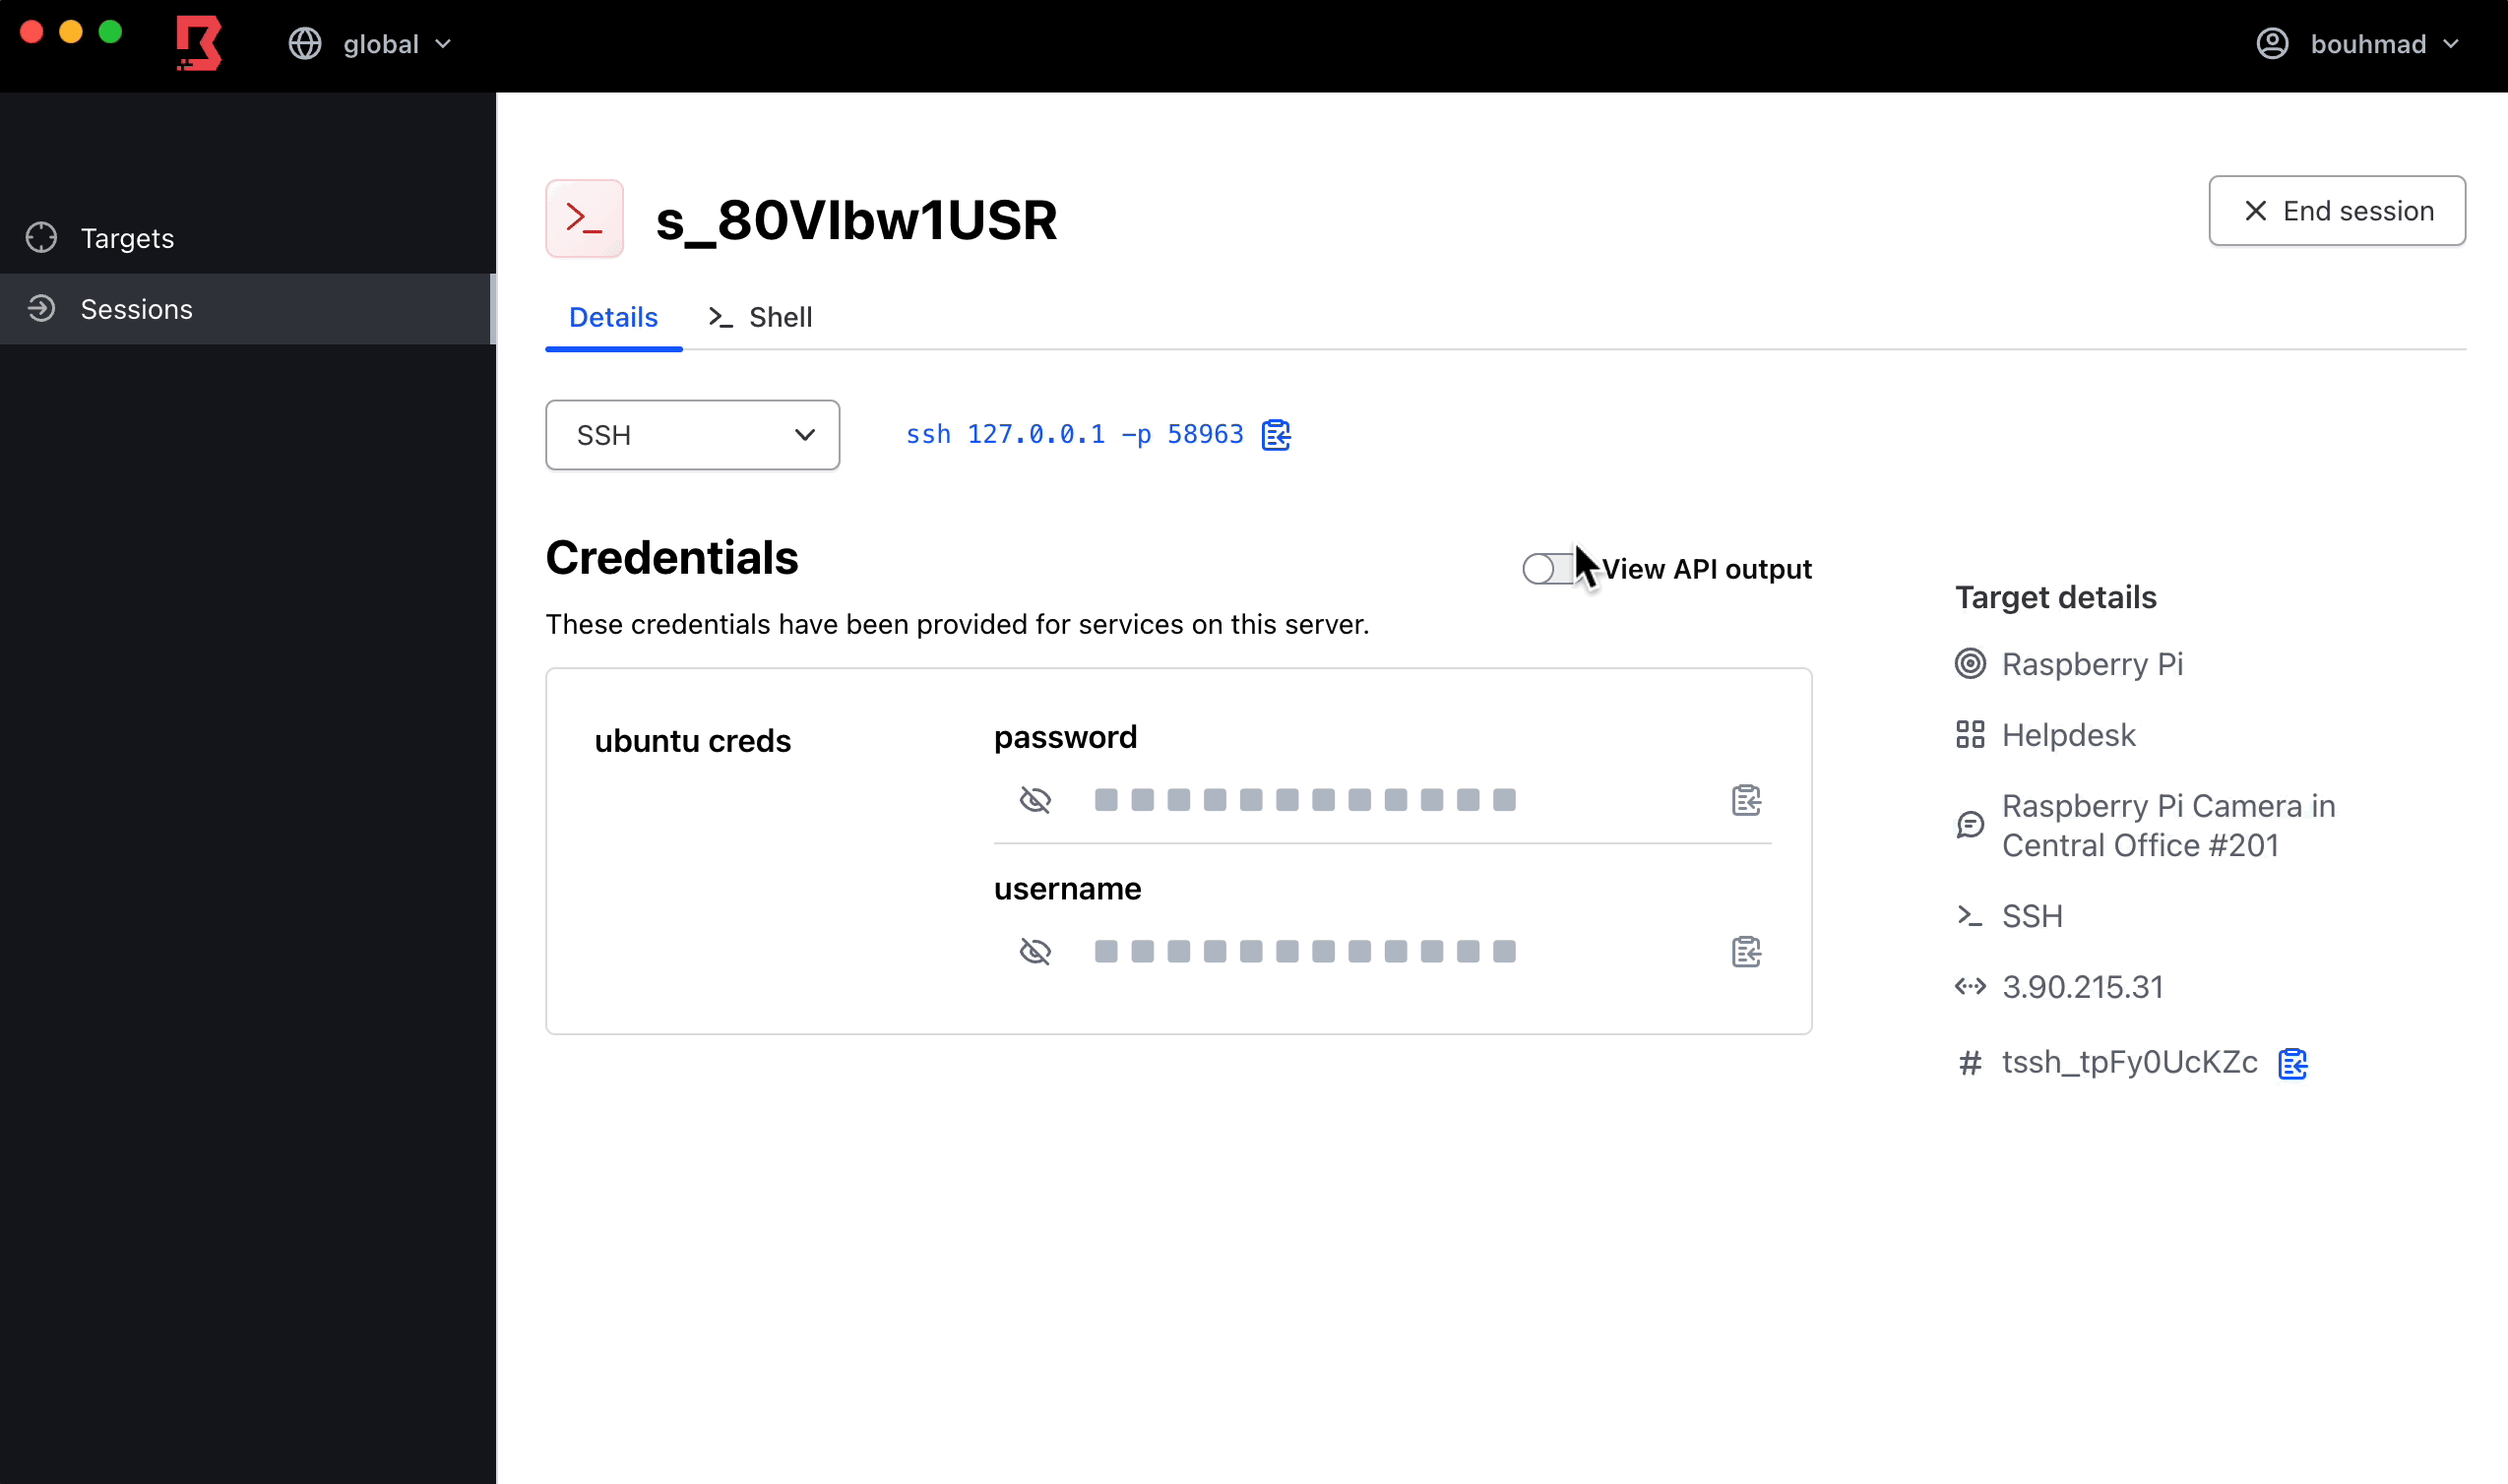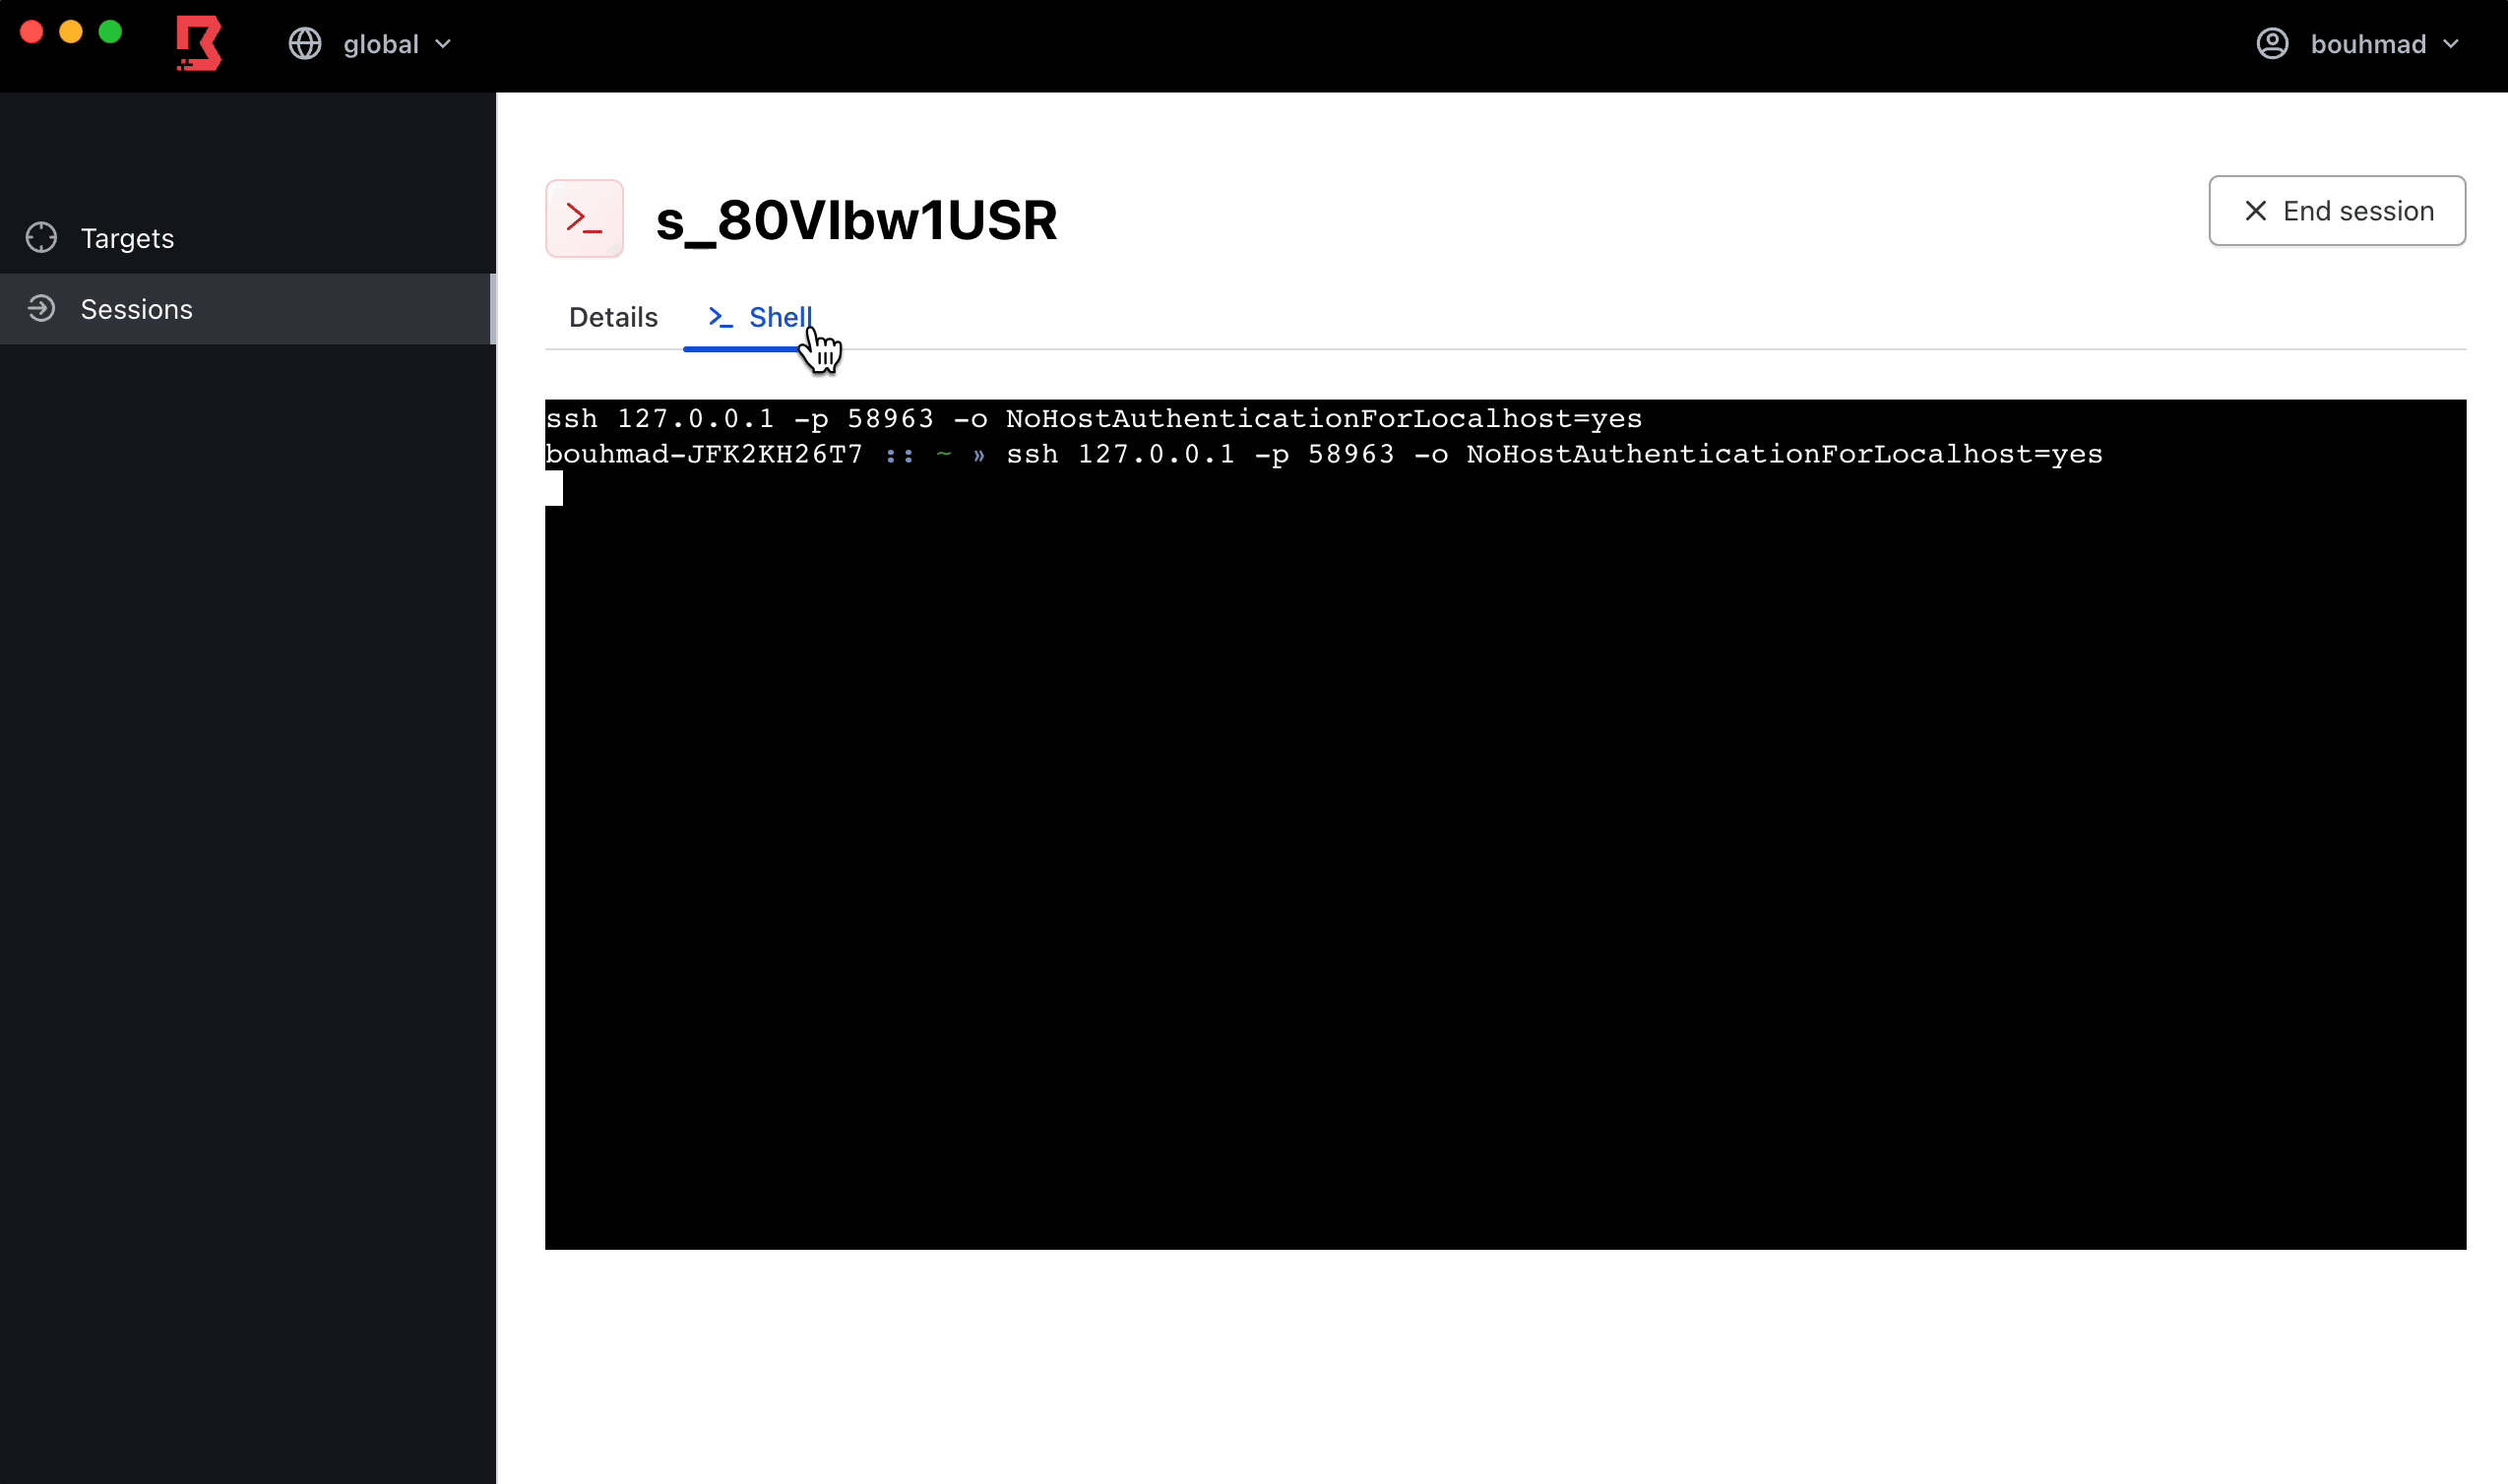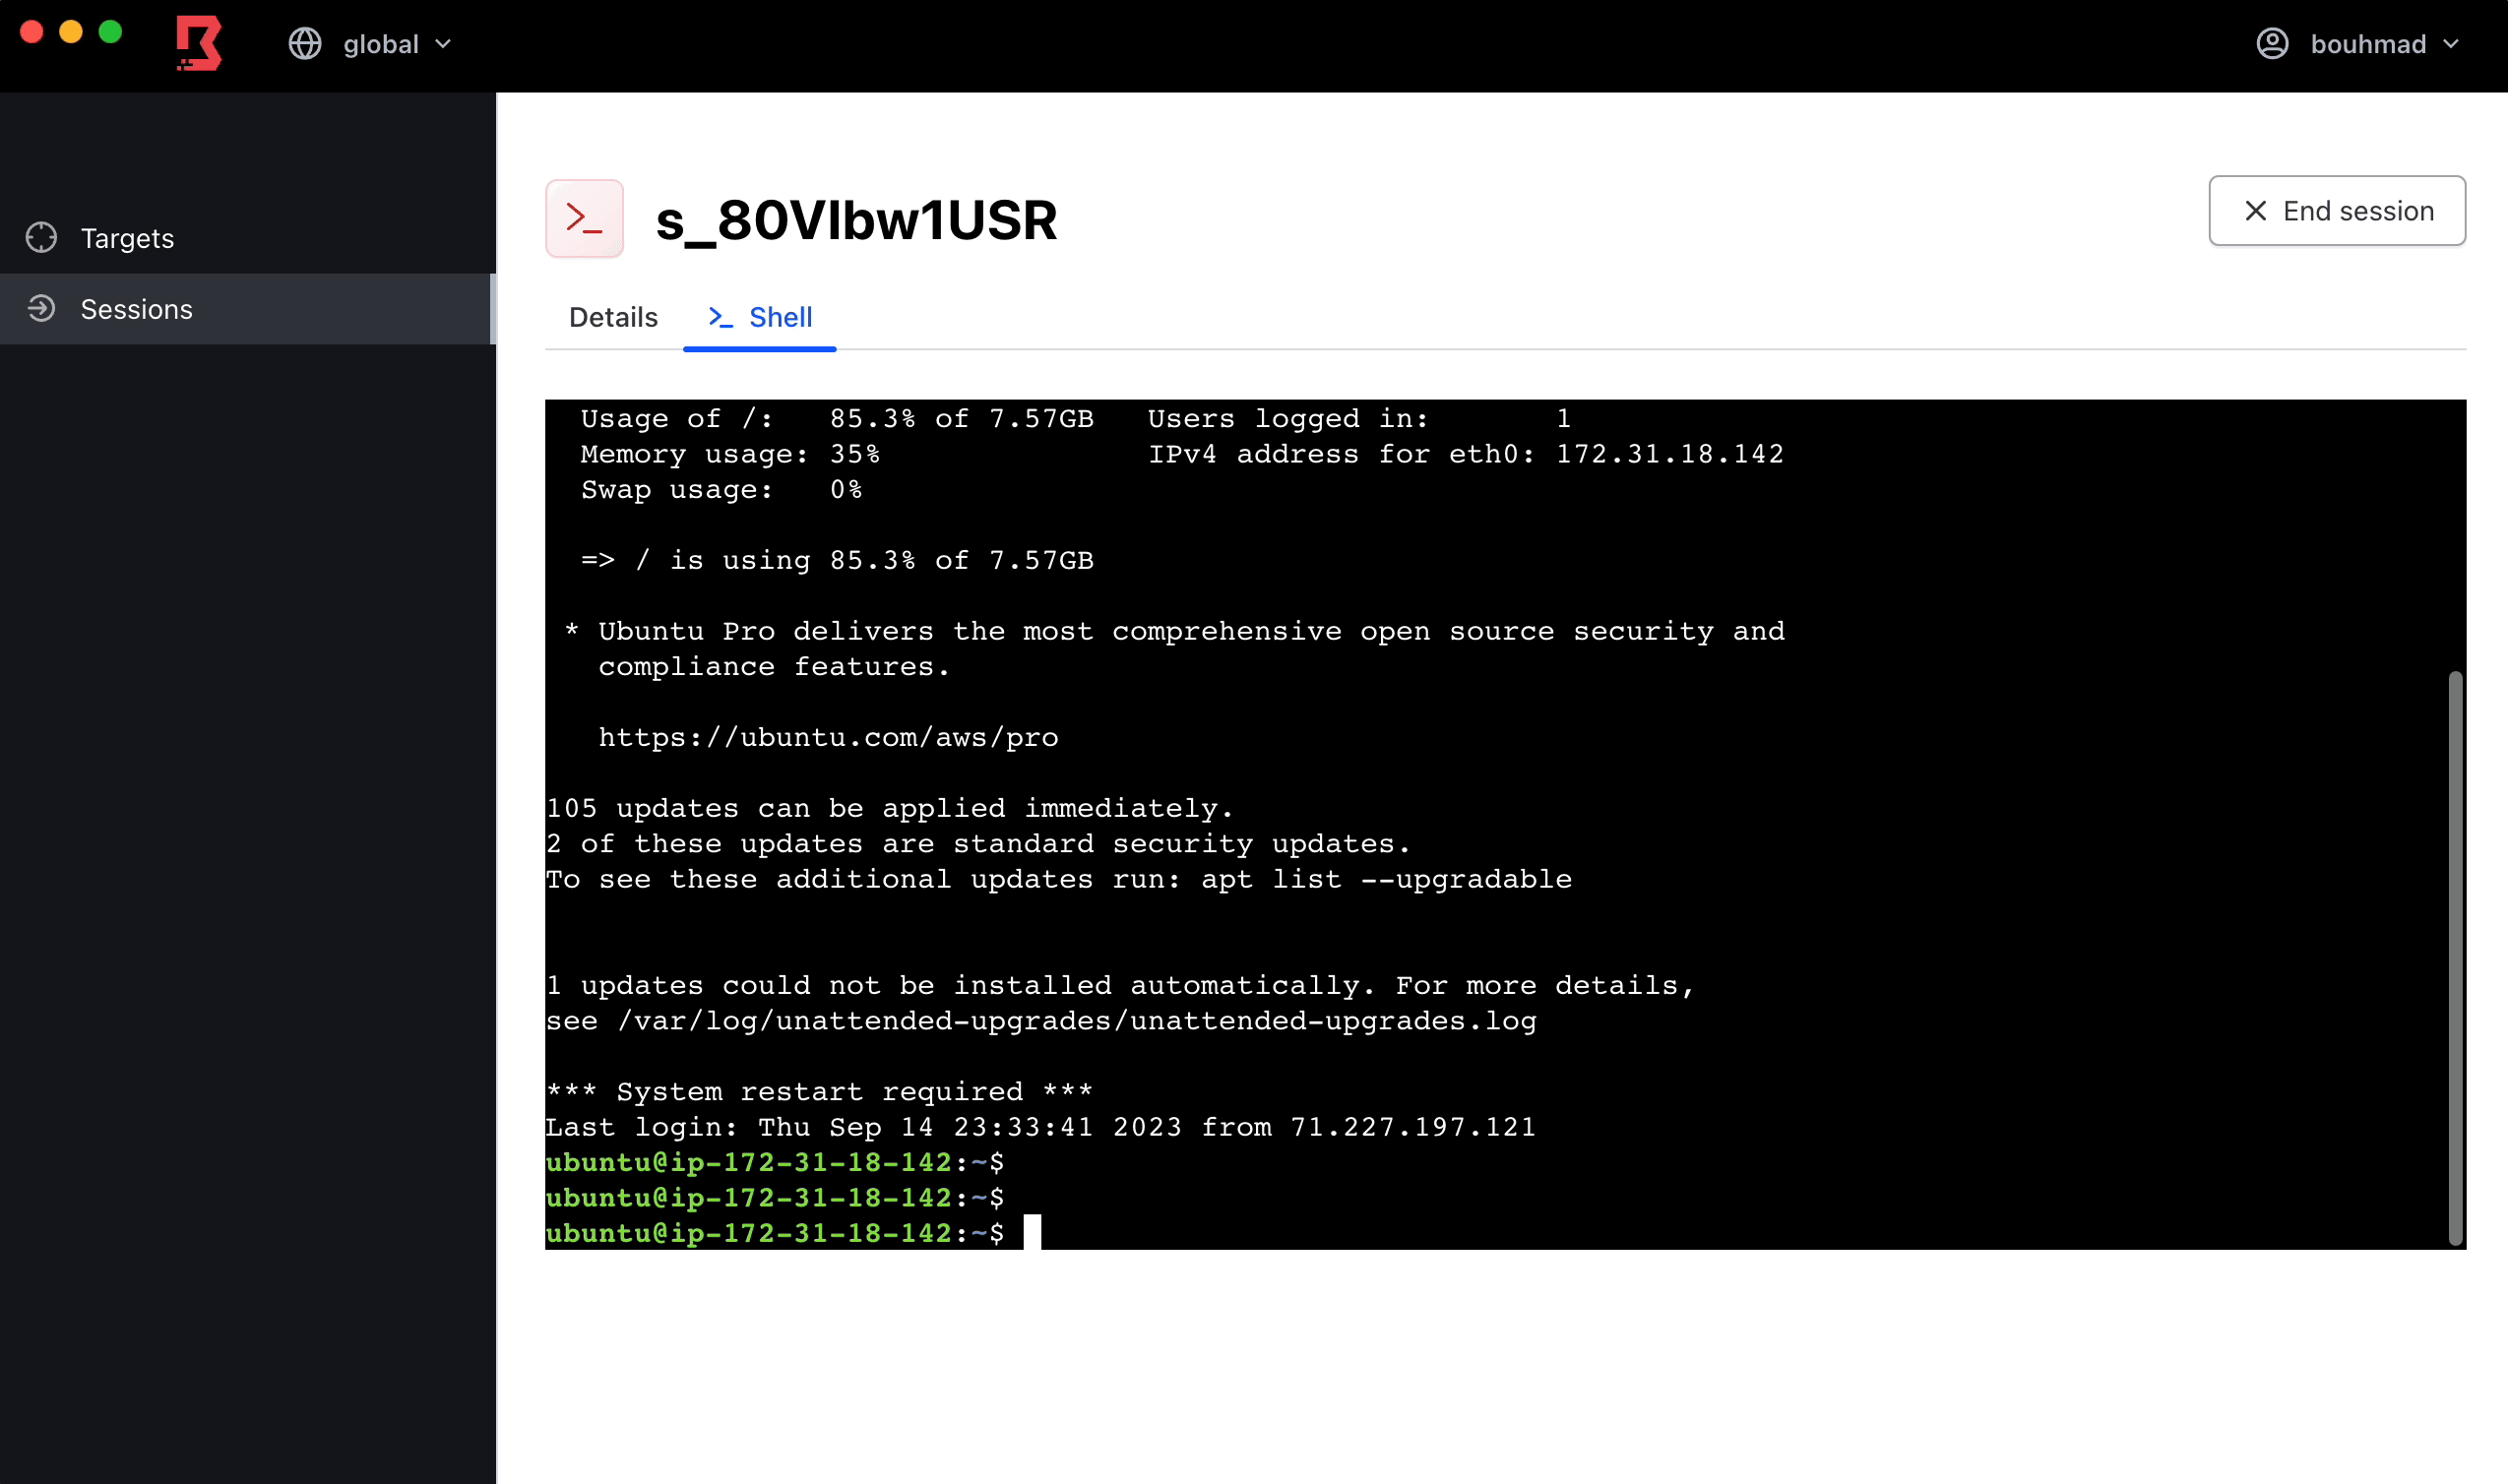 hashicorp/boundary
Boundary permet une gestion des accès basée sur l'identité pour une infrastructure dynamique.
 aquasecurity/trivy-plugin-aqua
Plugin pour intégrer Trivy à la plateforme Aqua Security afin d'analyser l'IaC, les pipelines et les dépendances à la recherche de vulnérabilités et…
 oscerd/kroxylicious-pqc-filter
Un plugin de filtrage Kroxylicious qui fournit un chiffrement transparent au niveau des enregistrements, post-quantique (ML-KEM + AES-256-GCM), pour…
 atlassian/bitbucket-iac-scan
Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.
 andresriancho/nimbostratus-target
Ce dépôt contient une infrastructure cible que vous pouvez utiliser pour exécuter les outils nimbostratus.
 owasp/awscanner
Détecte les ressources exposées sur Internet dans un compte AWS
 owasp/docker-security
Prendre le contrôle de la sécurité des conteneurs
 owasp/dvsa
une application serverless sacrément vulnérable
 roxanne_ardary/aurea
Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
 offsecpierogi/azure
Scripts Bash et PowerShell pour les évaluations de sécurité Azure, couvrant l'escalade de privilèges IAM, l'exploitation de registre de conteneurs,…
 openbmc/bmcweb
Un serveur web tout-en-un Redfish, KVM, GUI et DBus pour OpenBMC
 ustayready/outpost
Outil de gestion des tests et des rapports AWS
 d3vzer0/cnc-relay
Projets Docker pour conserver les IPs sources des beacons en utilisant une infrastructure de relais C2