Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
slurp-old — Un outil pour énumérer les buckets S3 manuellement ou via certstream. | Kitploit
Outils/GitHubGitHub/0xbharath/slurp-old
Sécurité de l'Infrastructure CloudOSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsTests d'IntrusionSécurité Cloud
GitHub0xbharath/slurp-old

slurp-old

Un outil pour énumérer les buckets S3 manuellement ou via certstream.

Voir le dépôt
831927il y a 8 ansVérifié par Kitploit
Partager

slurp

Énumère les buckets S3 manuellement ou via certstream

Aperçu

  • Tout d'abord, crédit à https://github.com/eth0izzle/bucket-stream pour l'idée certstream.
  • Merci également à tous les paquets fournisseurs qui ont rendu cet outil possible.
  • Non responsable de l'utilisation que vous faites de cet outil.

Modes

Certstream
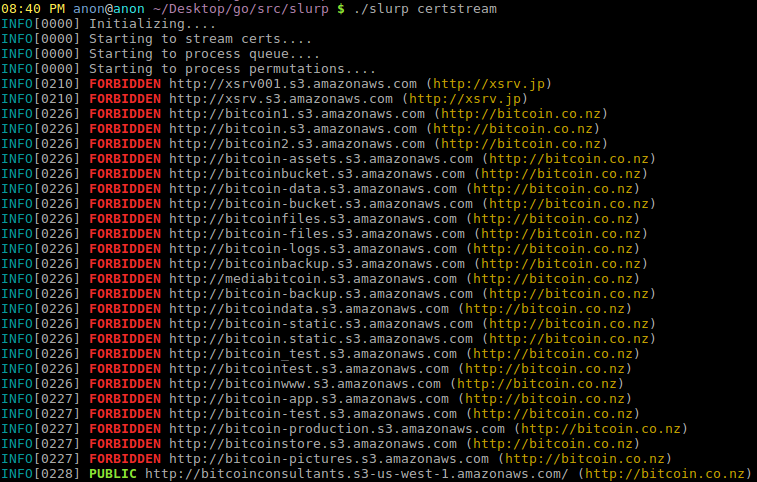
certstream

Domain

domain

Keywords

keyword

Fonctionnalités

  • Écrit en Go :
    • C'est plus rapide que Python.
    • Pas d'enfer de dépendances ni de verrouillage de versions (ex. Python 3 et requirements.txt, etc.) ; plus facile à déployer, binaire statique, etc.
    • Meilleure concurrence.
  • Prise en charge de Punycode pour les domaines internationalisés (S3 n'autorise pas les buckets internationalisés ; cette application se contente donc de notifier et d'ignorer (certstream) ou de quitter (mode domaine)).
  • Mode domaine pour tester des domaines individuels.
  • Nouveau Mode mots-clés pour tenter une énumération basée sur des mots-clés. En quoi est-ce utile ? Certaines organisations utilisent des noms abrégés. Si vous vouliez tester ce nom abrégé, vous ne pouviez pas le faire auparavant ; désormais c'est possible avec ce mode d'énumération.
  • Nouveau Prend désormais en charge une liste de domaines.
  • Mode certstream pour énumérer les buckets S3 en temps réel.
  • Sortie colorisée pour un grep visuel.
  • Génère actuellement plus de 1200 permutations par domaine et mot-clé.
  • Licence copyleft forte.

Utilisation

  • slurp domain <-t|--target> google.com énumérera les domaines S3 pour une cible spécifique.
  • slurp keyword <-t|--target> linux,golang,python énumérera les buckets S3 basés sur ces 3 mots-clés.
  • slurp certstream suivra certstream et énumérera les buckets S3 de chaque domaine.
  • permutations.json stocke les permutations utilisées par le programme ; elles sont au format JSON et chargées à l'exécution c'est obligatoire ; le programme suppose un format spécifique pour chaque permutation : anything_you_want.%s ; la terminaison .%s est requise sinon l'URL AWS S3 ne sera pas attachée et l'énumération S3 ne donnera donc aucun résultat. Si vous avez besoin de permutations flexibles, consultez la fonction PermutateDomain.

Installation

  • Téléchargez depuis la section Releases, ou compilez vous-même avec go build ou build.sh.
    • Assurez-vous de cloner dans $GOPATH/src sinon vous obtiendrez des erreurs de compilation !

Licence

  • AGPLv3
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








