

vex8s
 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
cloud-infrastructure-securityvulnerability-scannerscontainer-security+7
20
alegrey91/vex8sSupprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 guilherme-grimm/graph-go
simplement des nœuds et des graphes
 aoripus-ltd/januscape-hotfix
Collection complète de correctifs pour la vulnérabilité d'évasion invité-vers-hôte CVE-2026-53359 dans la shadow MMU KVM/x86. Du livepatch sans…
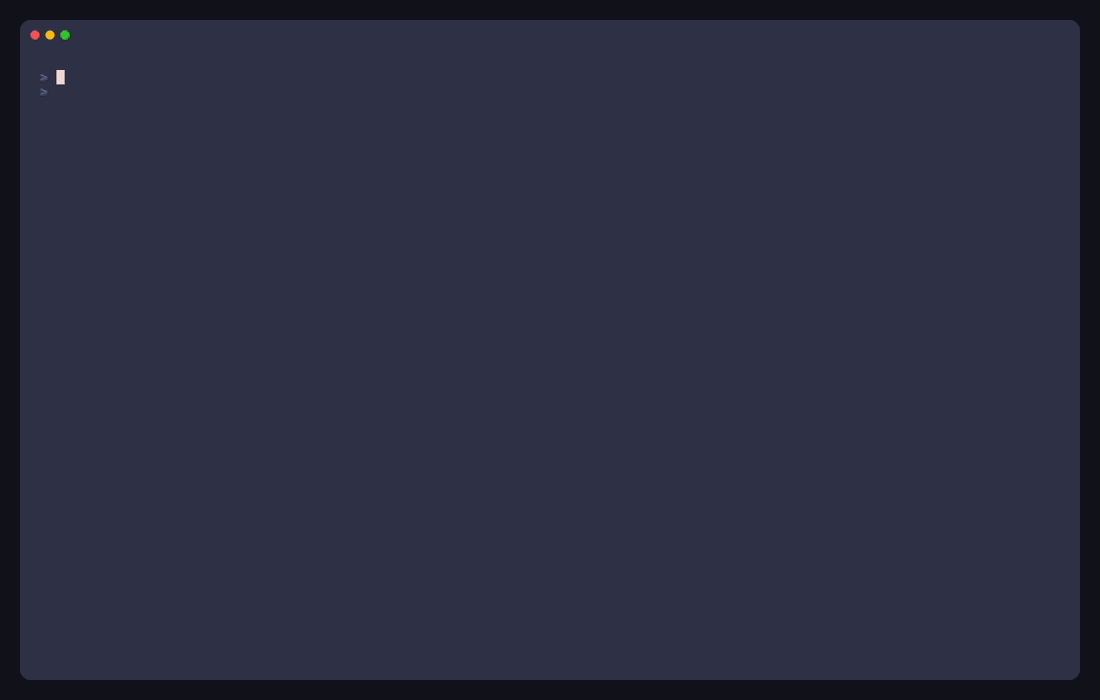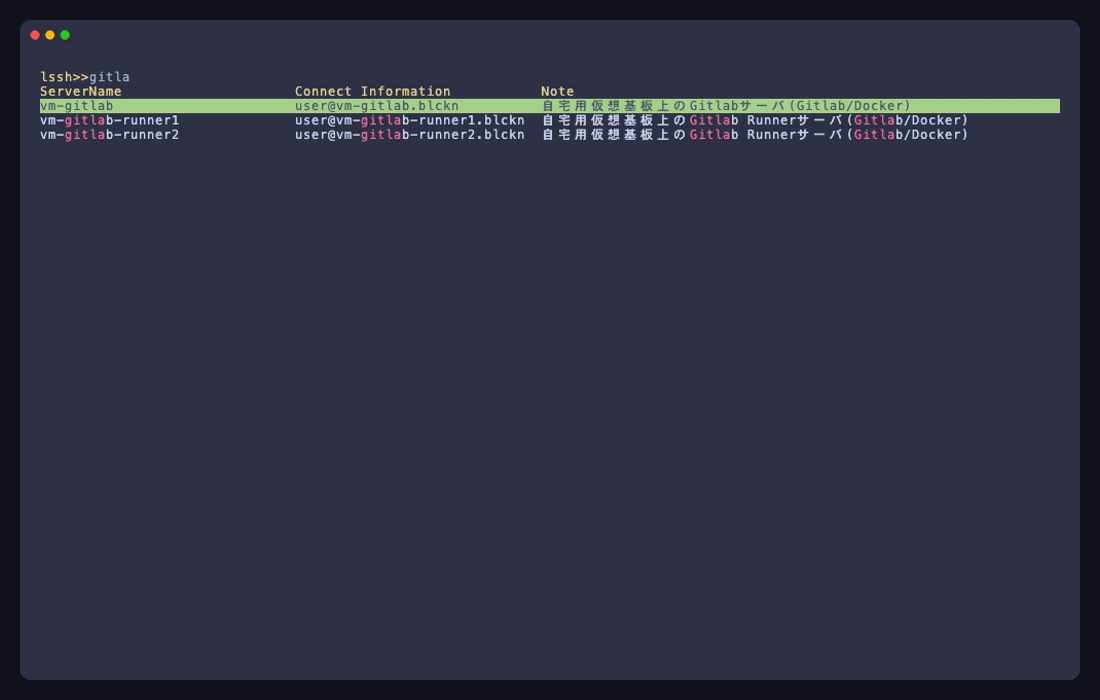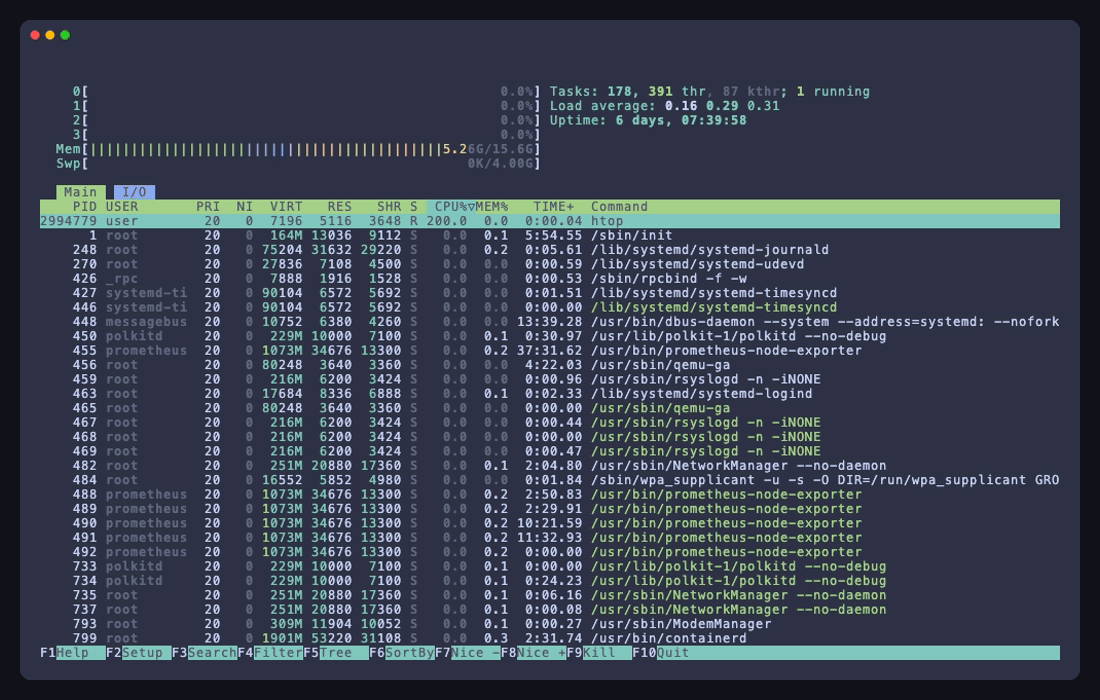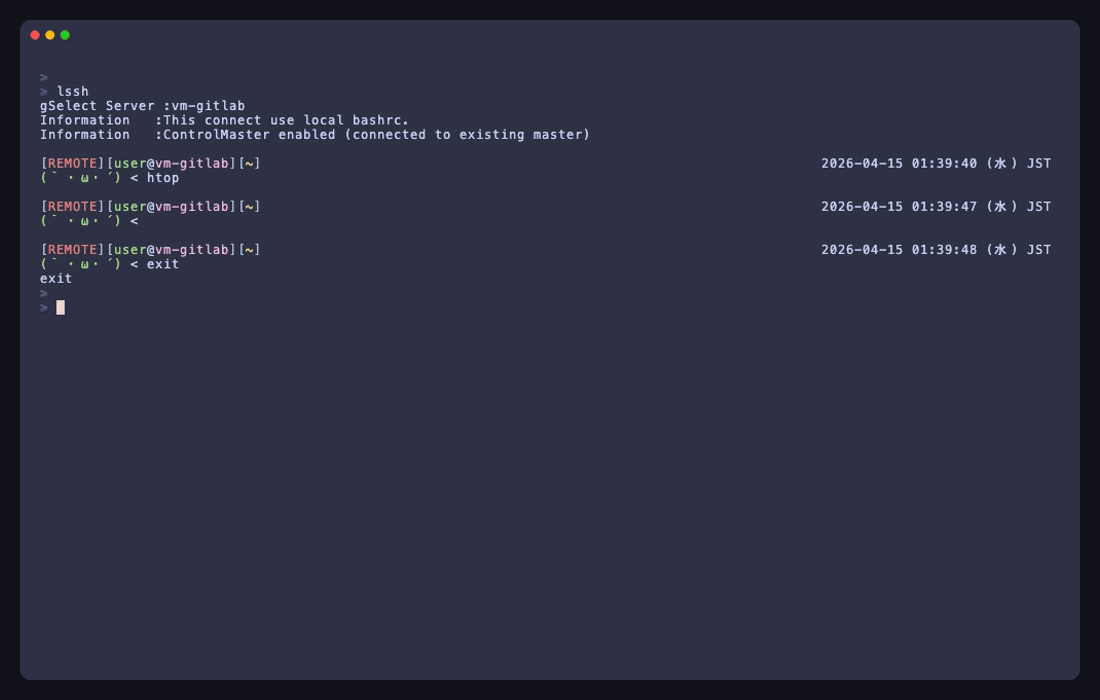 blacknon/lssh
Une suite d'accès distant native en terminal pour SSH, inventaires cloud, connecteurs basés sur fournisseurs, commandes parallèles, espaces de…
 xddxdd/nixos-config
Configuration NixOS de Lan Tian
 mailcow/mailcow-dockerized
Suite de serveur de messagerie dockerisée avec Postfix, Dovecot, Rspamd et ClamAV. Fournit un hébergement de messagerie sécurisé avec filtrage…
 zeroecco/holos
Outil déclaratif d'orchestration de VM KVM/QEMU utilisant des fichiers de composition YAML. Gère des piles multi-VM avec cloud-init, SSH, PCI…
 h4wkst3r/dop2mop
Collecteur OpenGraph pour BloodHound qui cartographie les chemins d'attaque de l'infrastructure DevOps à l'infrastructure MLOps, en collectant les…
 elastic/agent-skills
Compétences Elastic officielles
 angelorc/vmsan
Firecracker simplifié. Déployez des microVM sécurisées en millisecondes, de l'installation au shell interactif en une seule commande.
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 blacksky-algorithms/atproto
Fork de l'implémentation de référence du protocole AT avec un AppView optimisé pour les performances, un indexeur firehose basé sur Rust, un cache…
 juanfont/headscale
Une implémentation open source et auto-hébergée du serveur de contrôle de Tailscale.
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 skydive-project/skydive
Un analyseur open source en temps réel de topologie réseau et de protocoles
 denizparlak/zeus
Outil d'audit et de renforcement AWS
 securityftw/cs-suite
Cloud Security Suite - Outil tout-en-un pour auditer la posture de sécurité des infrastructures AWS/GCP/Azure.