
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cs-suite — Cloud Security Suite - Outil tout-en-un pour auditer la posture de sécurité des infrastructures AWS/GCP/Azure. | Kitploit
Outils/GitHubGitHub/securityftw/cs-suite
Sécurité de l'Infrastructure CloudScanners de VulnérabilitésAudit de ConfigurationTests d'IntrusionSécurité Cloud
GitHubsecurityftw/cs-suite

cs-suite

Cloud Security Suite - Outil tout-en-un pour auditer la posture de sécurité des infrastructures AWS/GCP/Azure.

Voir le dépôt
1.2k20943il y a 6 ansVérifié par Kitploit
Partager

Cloud Security Suite (cs-suite) - Version 3.0

Utilisation

usage: cs.py [-h] -env {aws,gcp,azure,digitalocean} -aip AUDIT_IP -u USER_NAME -pem
             PEM_FILE [-p] [-pId PROJECT_ID] [-az_u AZURE_USER]
             [-az_p AZURE_PASS] [-o OUTPUT] [-w] [-n NUMBER]

ceci permet d'obtenir l'adresse IP pour l'audit lynis uniquement

arguments optionnels:
  -h, --help            affiche ce message d'aide et quitte
  -env {aws,gcp,azure,digitalocean}, --environment {aws,gcp,azure,digitalocean}
                        Le cloud sur lequel la suite de tests doit être exécutée
  -aip AUDIT_IP, --audit_ip AUDIT_IP
                        L'IP pour laquelle l'audit lynis doit être effectué .... par
                        défaut essaie root/Administrator si le nom d'utilisateur n'est pas fourni
  -u USER_NAME, --user_name USER_NAME
                        Le nom d'utilisateur de l'utilisateur à connecter, pour un
                        utilisateur spécifique
  -pem PEM_FILE, --pem_file PEM_FILE
                        Le fichier pem pour accéder à l'instance AWS
  -p, --password        invite de mot de passe masqué
  -pId PROJECT_ID, --project_id PROJECT_ID
                        ID du projet pour lequel l'audit GCP doit être exécuté. Peut être
                        récupéré en utilisant `gcloud projects list`
  -az_u AZURE_USER, --azure_user AZURE_USER
                        nom d'utilisateur du compte Azure, utilisé optionnellement si vous souhaitez
                        exécuter l'audit Azure sans interaction utilisateur.
  -az_p AZURE_PASS, --azure_pass AZURE_PASS
                        mot de passe du compte Azure, utilisé optionnellement si vous souhaitez
                        exécuter l'audit Azure sans interaction utilisateur.
  -o OUTPUT, --output OUTPUT
                        écrit un journal au format JSON d'un audit, idéal pour
                        la consommation dans des SIEM comme ELK et Splunk. Par défaut
                        cs-audit.log
  -w, --wipe            rm -rf reports/ avant d'exécuter un audit
  -n, --number          Conserver le nombre de rapports à stocker pour un 
                        environnement et un utilisateur/projet donnés.

Prérequis

  • Système d'exploitation OSX ou Linux uniquement
  • python 2.7
  • pip
  • git
  • jq
  • gcc (pour l'installation de sshpass (audit OS). Ce n'est pas un prérequis obligatoire)
  • Audit AWS - clés en lecture seule AWS
  • Audit GCP - configuration gcloud
  • Audit Azure - accès en lecture seule utilisateur Azure
  • Audit DigitalOcean - clé API DigitalOcean et clés d'accès et secrètes SPACES

Installation

(afin d'éviter de interférer avec les bibliothèques python déjà installées)

  • récupérer le projet git clone https://github.com/SecurityFTW/cs-suite.git && cd cs-suite/
  • installer virtualenv pip install virtualenv
  • créer un environnement local python 2.7 virtualenv -p python2.7 venv
  • activer l'environnement virtuel source venv/bin/activate
  • installer les dépendances du projet pip install -r requirements.txt
  • exécuter l'outil via python cs.py --help

Configuration AWS

  • Dans AWS, créer un utilisateur IAM avec au moins la politique suivante arn:aws:iam::aws:policy/ReadOnlyAccess
  • Sur votre machine locale, installer aws cli brew install awscli pour OSX
  • Configurer AWS cli aws configure

Configuration GCP

  • créer un projet dans GCP
  • activer l'API Cloud Resource Manager
  • créer un compte de service, télécharger sa clé JSON et la placer dans cs-suite/tools/G-Scout/keyfile.json
  • Installer Google Cloud SDK
  • configurer Google Cloud SDK gcloud init

Configuration Azure

  • s'inscrire et être déjà connecté à azure.microsoft.com
  • installer l'interface Azure CLI brew install az
  • authentifier l'interface Azure CLI az login, vous devriez voir votre type d'abonnement si cela a réussi, similaire à la réponse ci-dessous :
[
  {
    "cloudName": "AzureCloud",
    "id": "xxxxx-5595-4da5-bc27-xxxeeee",
    "isDefault": true,
    "name": "Free Trial",
    "state": "Enabled",
    "tenantId": "xxxxx-18e9-41a4-961b-xxxxx",
    "user": {
      "name": "[email protected]",
      "type": "user"
    }
  }
]

Configuration DigitalOcean

  • créer des jetons d'accès personnels et des clés d'accès Spaces sur cloud.digitalocean.com
  • définir les informations d'identification en exécutant export

export DO_KEY=*********************

export DO_ACCESS_KEY=*******************

export DO_SECRET_KEY=****************************

Exécution de cs-suite

Pour exécuter un audit AWS - python cs.py -env aws
Pour exécuter un audit GCP - python cs.py -env gcp -pId <nom_du_projet>
Pour exécuter un audit Azure - python cs.py -env azure
Pour exécuter un audit DigitalOcean - python cs.py -env digitalocean
  • Le rapport final sera disponible dans le répertoire reports

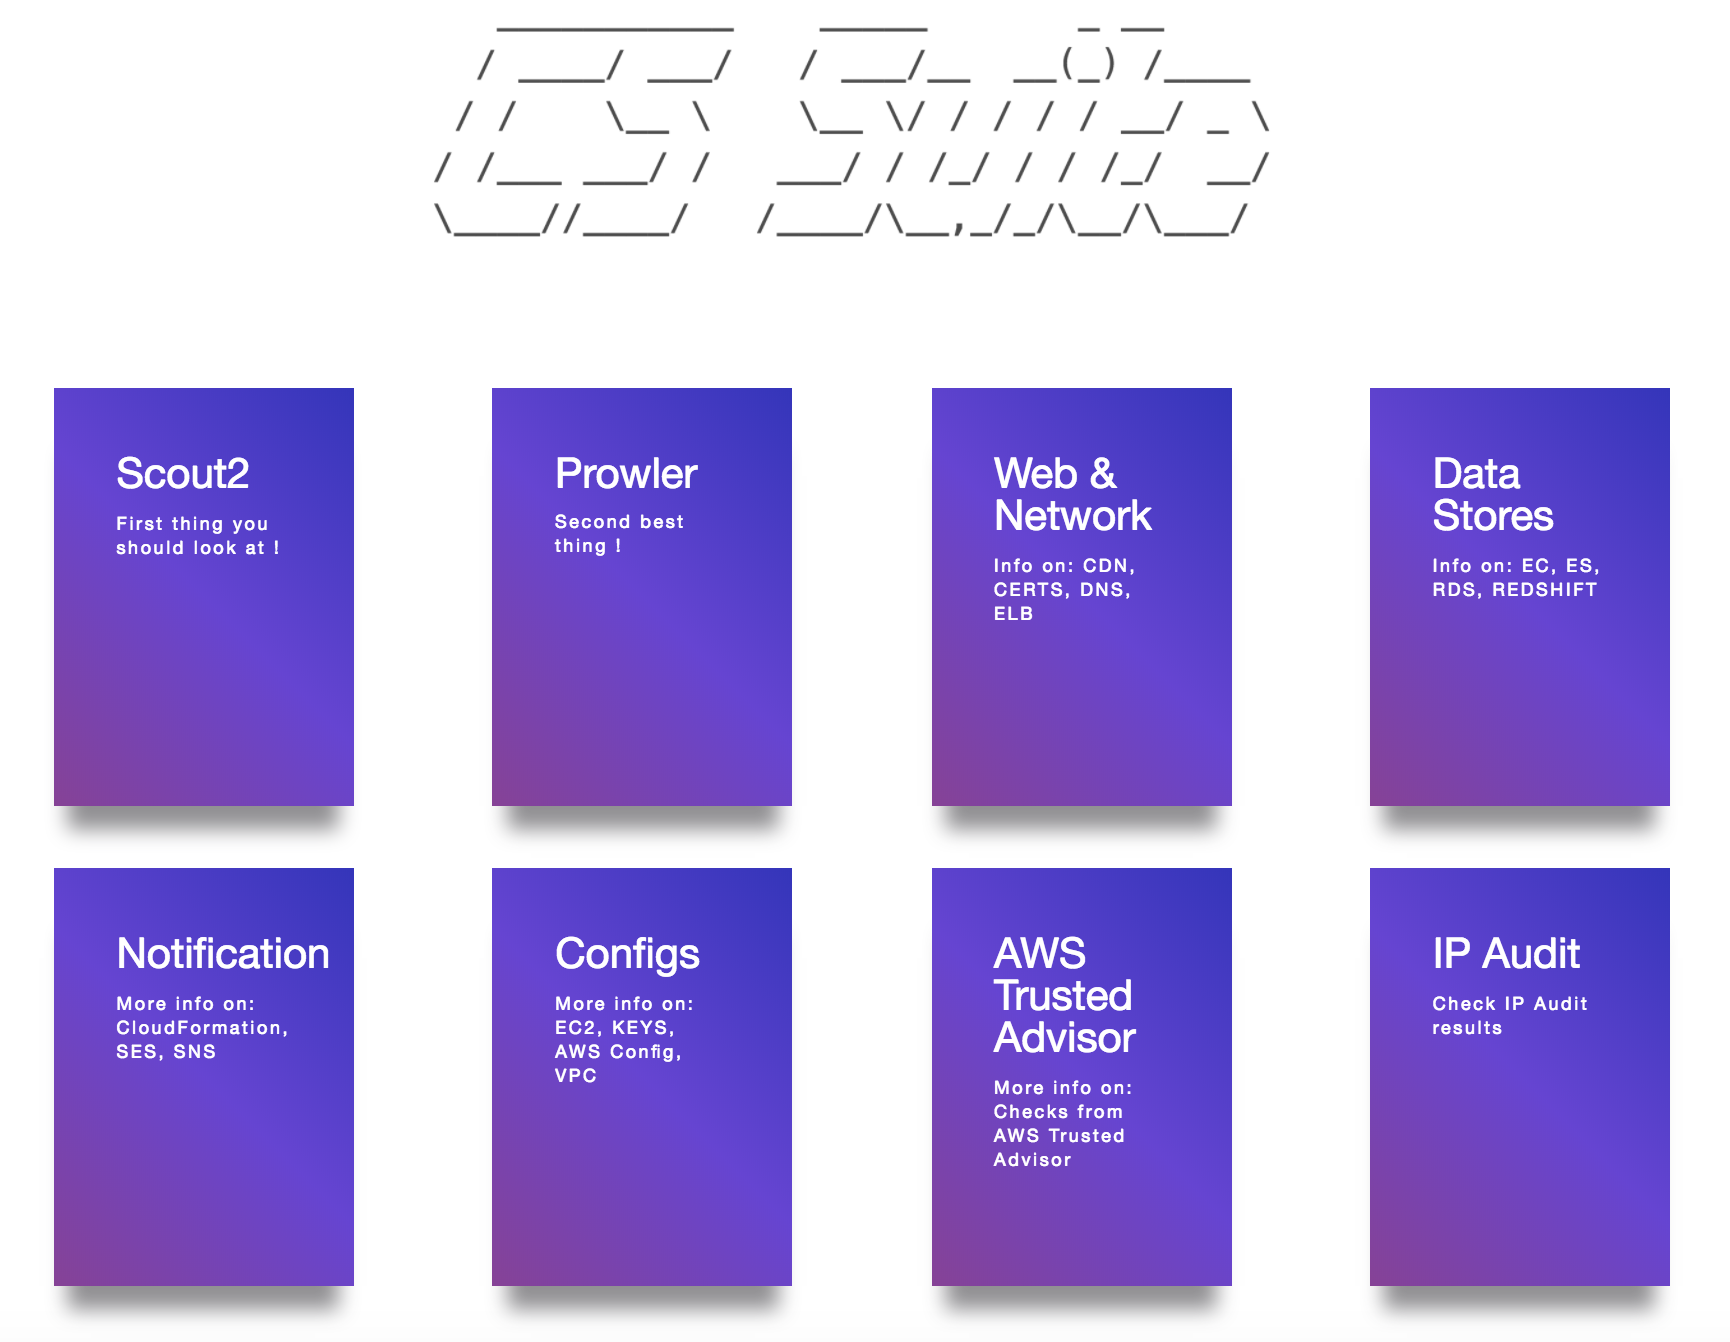
  • Le rapport final d'audit AWS ressemble à ceci :
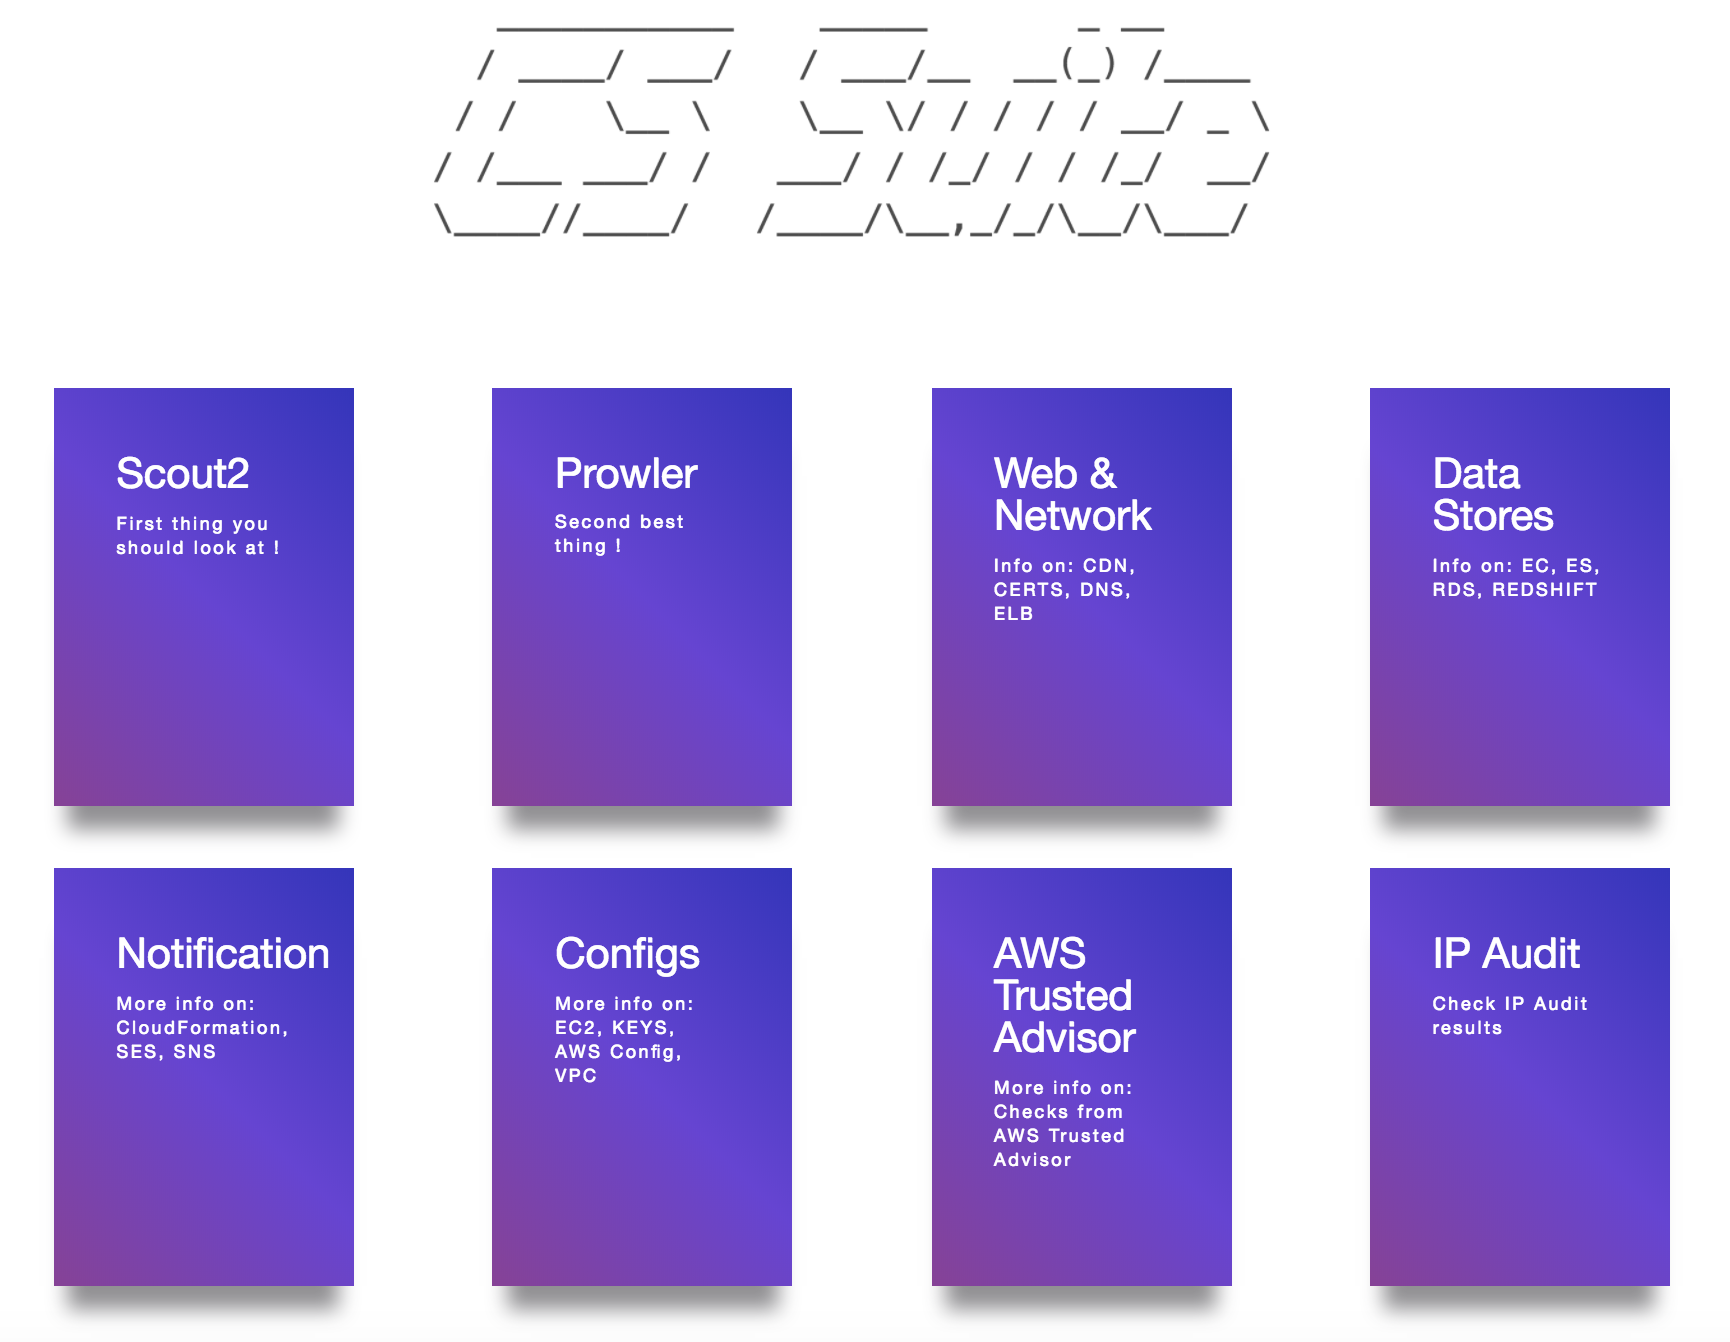
Rapport d'audit AWS

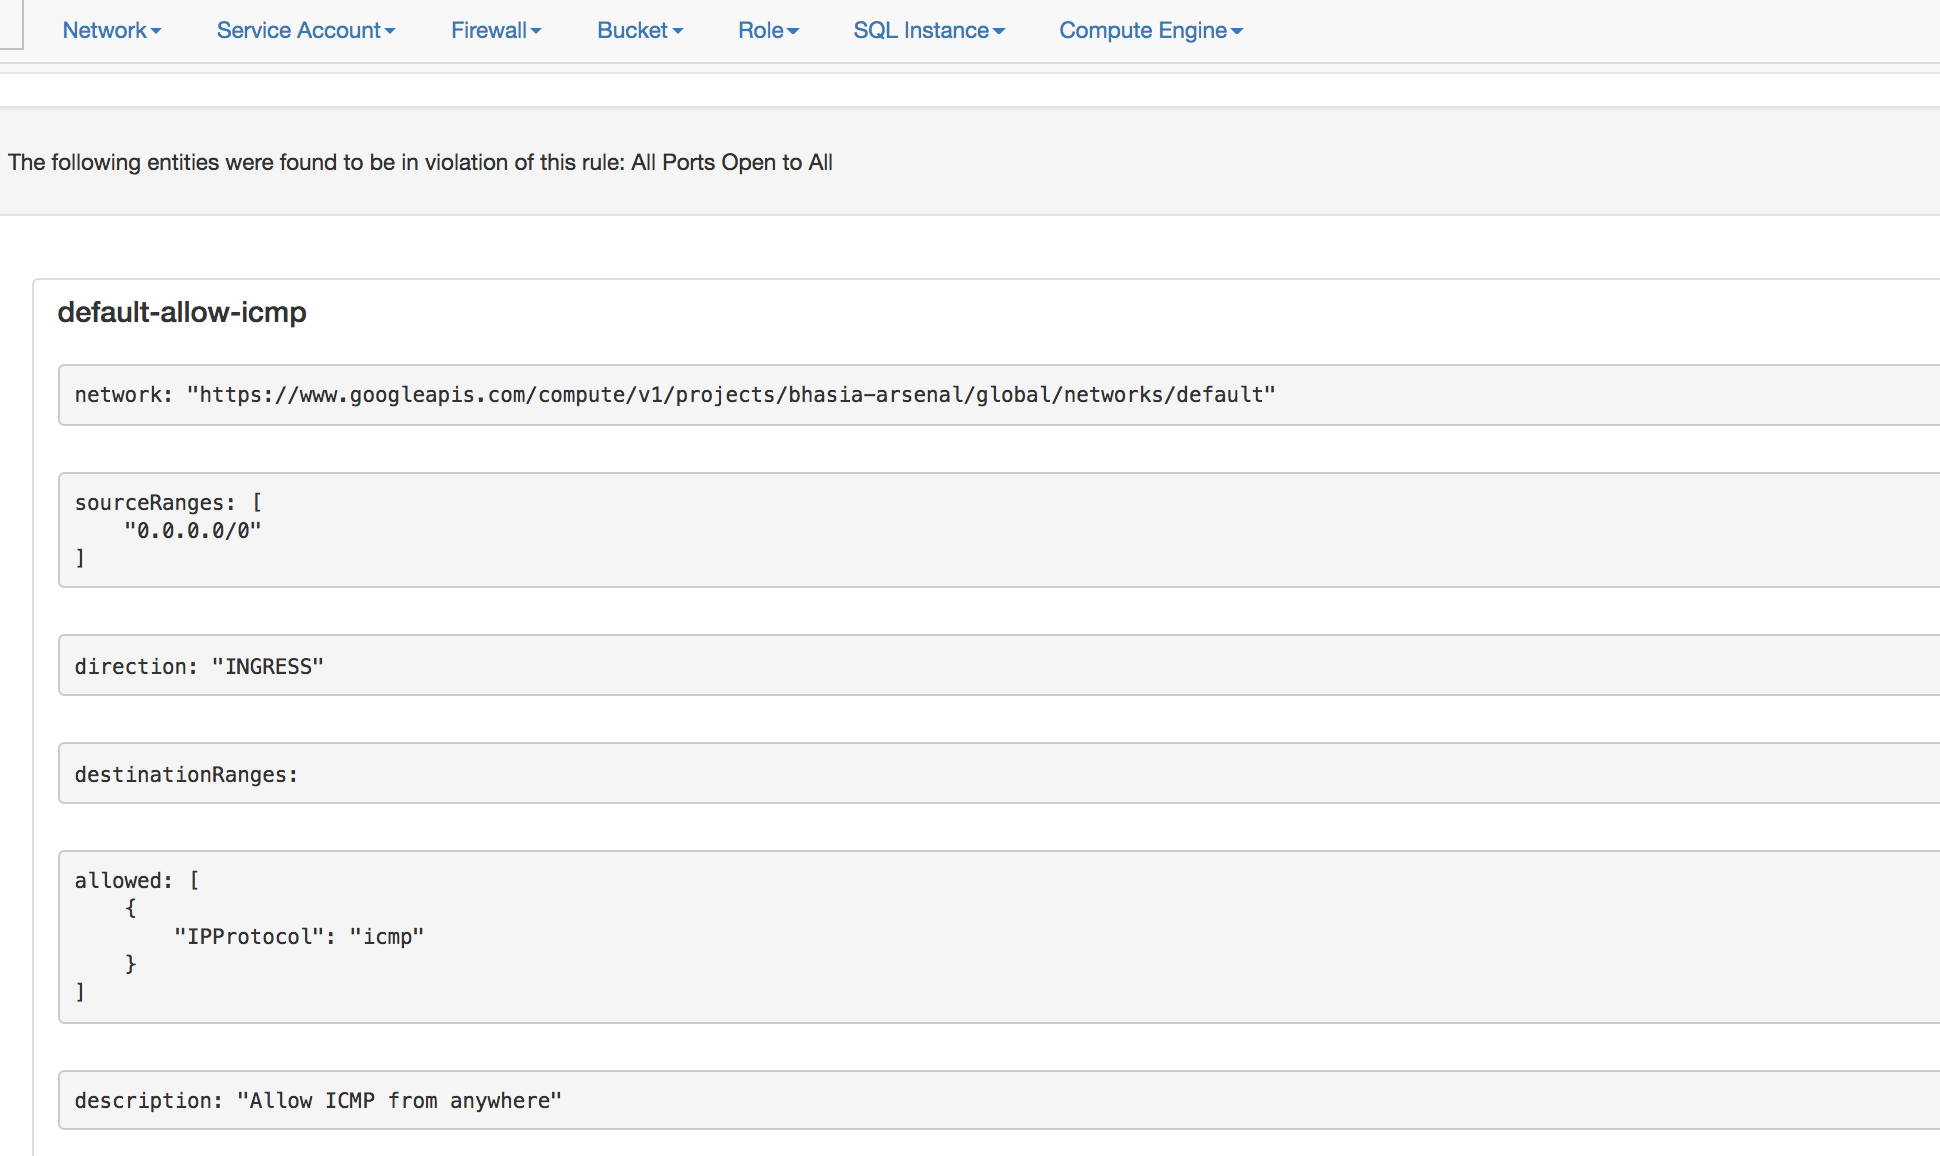
  • Le rapport final d'audit GCP ressemble à ceci :

Rapport d'audit GCP

Configuration Docker

  • Créer un répertoire local aws avec les fichiers credentials et config

  • Le fichier config ressemble à ceci

$ cat aws/config

[default]
output = json
region = us-east-1
  • Le fichier credentials ressemble à ceci
$ cat aws/credentials

[default]
aws_access_key_id = XXXXXXXXXXXXXXX
aws_secret_access_key = XXXXXXXXXXXXXXXXXXXXXXXXX

Remarque : Cet outil nécessite la politique IAM arn:aws:iam::aws:policy/ReadOnlyAccess

  • Exécutez ensuite la commande docker suivante pour démarrer (en passant votre environnement spécifique)
docker run -v `pwd`/aws:/root/.aws -v `pwd`/reports:/app/reports securityftw/cs-suite -env aws

Documentation

https://securityftw.github.io

Remerciements

  • Scout2 - https://github.com/nccgroup/Scout2
  • Prowler - https://github.com/Alfresco/prowler
  • Lunar - https://github.com/lateralblast/lunar
  • Lynis - https://github.com/CISOfy/lynis
  • G-Scout - https://github.com/nccgroup/G-Scout
  • @alanrenouf - https://github.com/alanrenouf/Windows-Workstation-and-Server-Audit
  • Ranjeet Sengar - https://github.com/sengar23
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →