
EATGuard
 connormcgarr/eatguard
Implémentation d'une protection de table d'adresses d'exportation, comme le filtrage d'adresses d'exportation (EAF).
defensive-toolsshellcodebinary-exploitation
connormcgarr/eatguardImplémentation d'une protection de table d'adresses d'exportation, comme le filtrage d'adresses d'exportation (EAF).
 bcoles/kasld
KASLD dérandomise la disposition de la mémoire virtuelle et physique du noyau Linux depuis un processus local, en utilisant tout ce que son point de…
 aarif450/zapscape
Guest-to-host KVM/x86 escape exploiting CVE-2026-64561, delivering a full PoC chain and analysis for security researchers.
 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Contournement d'ASLR sans fuite d'informations
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
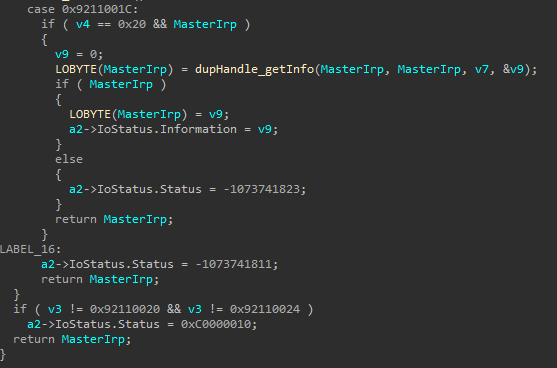 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
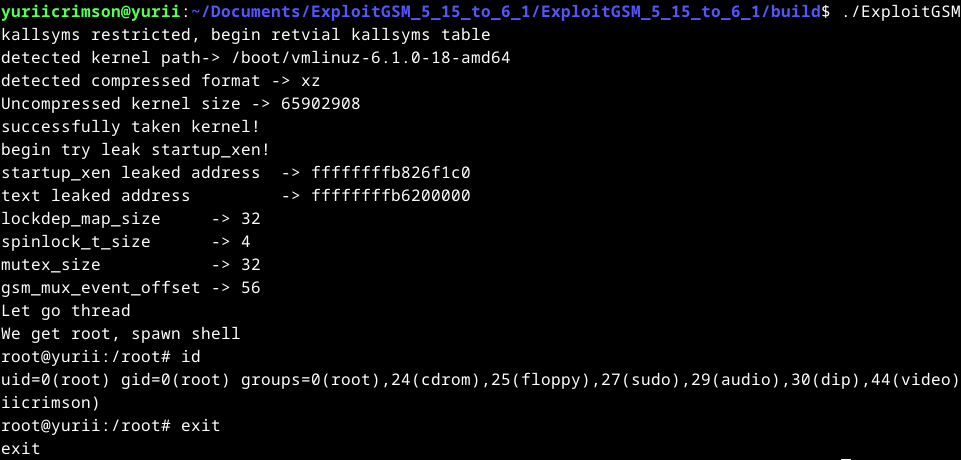 yuriicrimson/exploitgsm
Exploit pour les noyaux 6.4 - 6.5 et un autre exploit pour 5.15 - 6.5
 exploits-forsale/prefetch-tool
Contournement du KASLR de Windows via un canal auxiliaire prefetch
 roddux/germy
GERMY est un n-day du noyau Linux dans la discipline de ligne N_GSM.
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 fail0verflow/ps5-umtxdbg
Expérimentation de fiabilité d'exploit en C++ pour une vulnérabilité du noyau FreeBSD de la PlayStation 5, avec des builds du noyau en VM et une…
 m-gsch/s5late
iPod Nano 7G bootrom exploit un peu trop tard
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 trenchantarc/garbage-collection-in-v8
Conférence présentée à Offensivecon 2025 par Richard Abou Chaya et John Stephenson
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 kleiton0x00/rtlhijack
Primitives alternatives de lecture et d'écriture utilisant les fonctions Rtl* de manière détournée.
 dinosn/mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…