Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
cve-2025-9951-ffmpeg-jp2-poc preview

cve-2025-9951-ffmpeg-jp2-poc

GitHubfm0ss/cve-2025-9951-ffmpeg-jp2-poc

Proof-of-concept for CVE-2025-9951 demonstrating controlled callback execution in FFmpeg via JPEG 2000 component-mapping mismatch. Includes write-up,…

vulnerability-analysisexploitationreverse-engineering+3
il y a 2 mois
hcon2026hwctf preview

hcon2026hwctf

GitHubtherealdreg/hcon2026hwctf

CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg

embedded-systems-securityexploitationreverse-engineering+6
25il y a 5 mois
CVE-2024-56426 preview

CVE-2024-56426

GitHubcreeeeger/cve-2024-56426

Un PoC de la vulnérabilité CVE-2024-56426.

embedded-systems-securityprivilege-escalationexploitation+6
16il y a 2 jours
OpenPetya preview

OpenPetya

GitHubiss4cf0ng/openpetya

Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.

encryption-decryption-toolsreverse-engineeringforensics+4
260il y a 24 jours
nocturne preview

nocturne

GitHubnodiuus/nocturne

Un virtualiseur de code bin2bin pour exécutables PE x86-64

payload-generationexploitationreverse-engineering+5
171il y a 4 mois
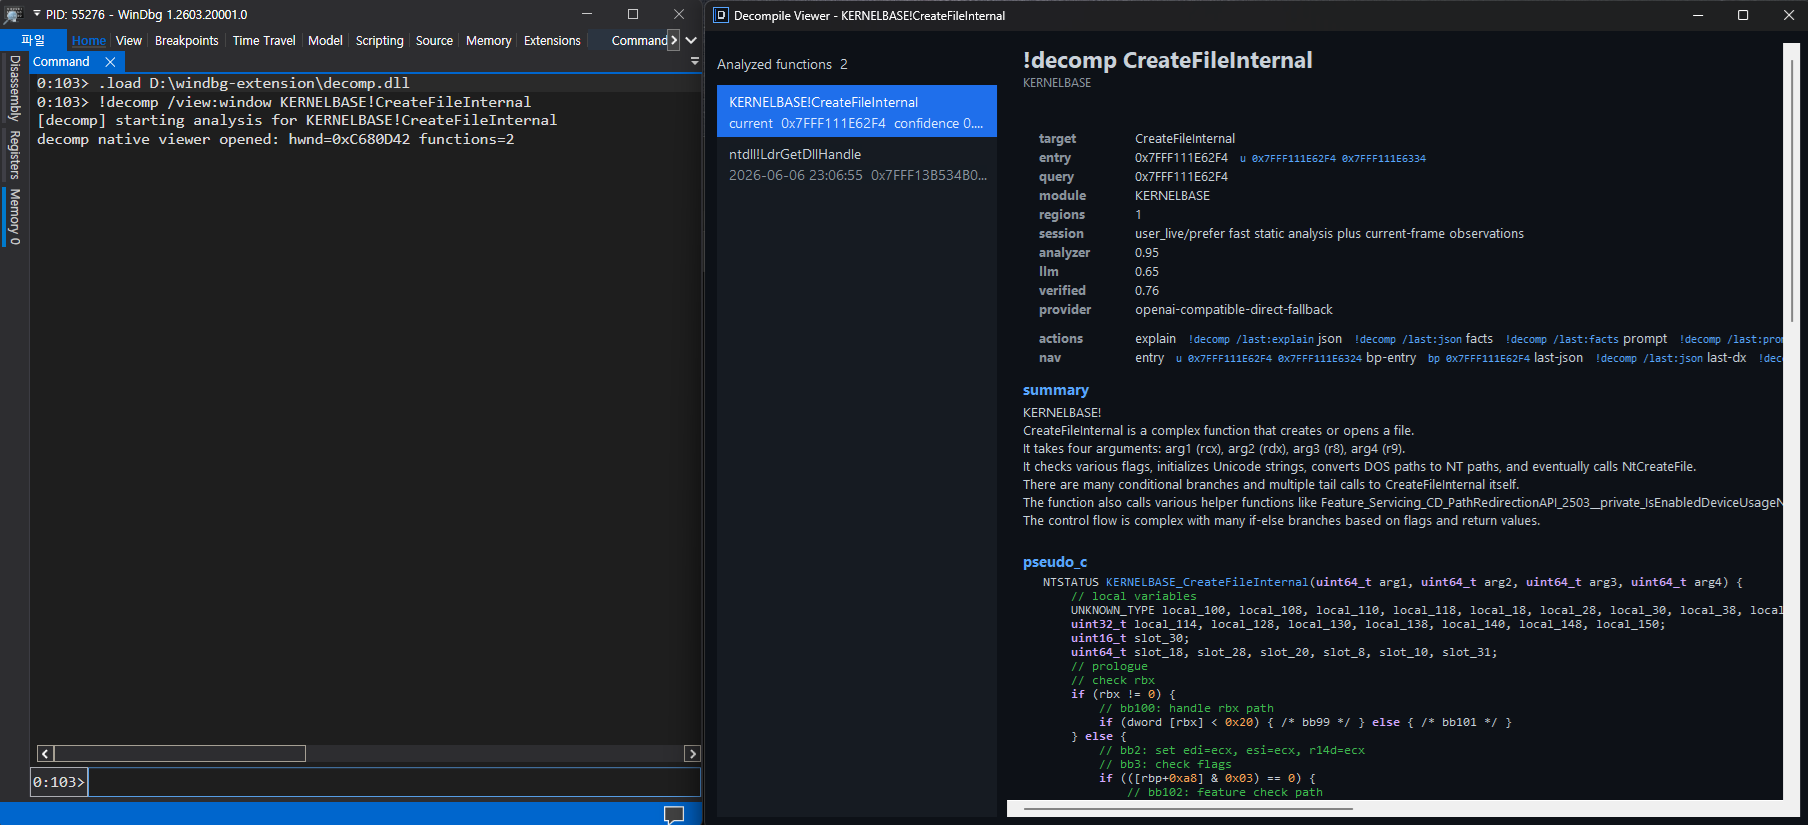
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.

static-analysisdynamic-analysis-sandboxingcode-analysis+8
112il y a 3 mois
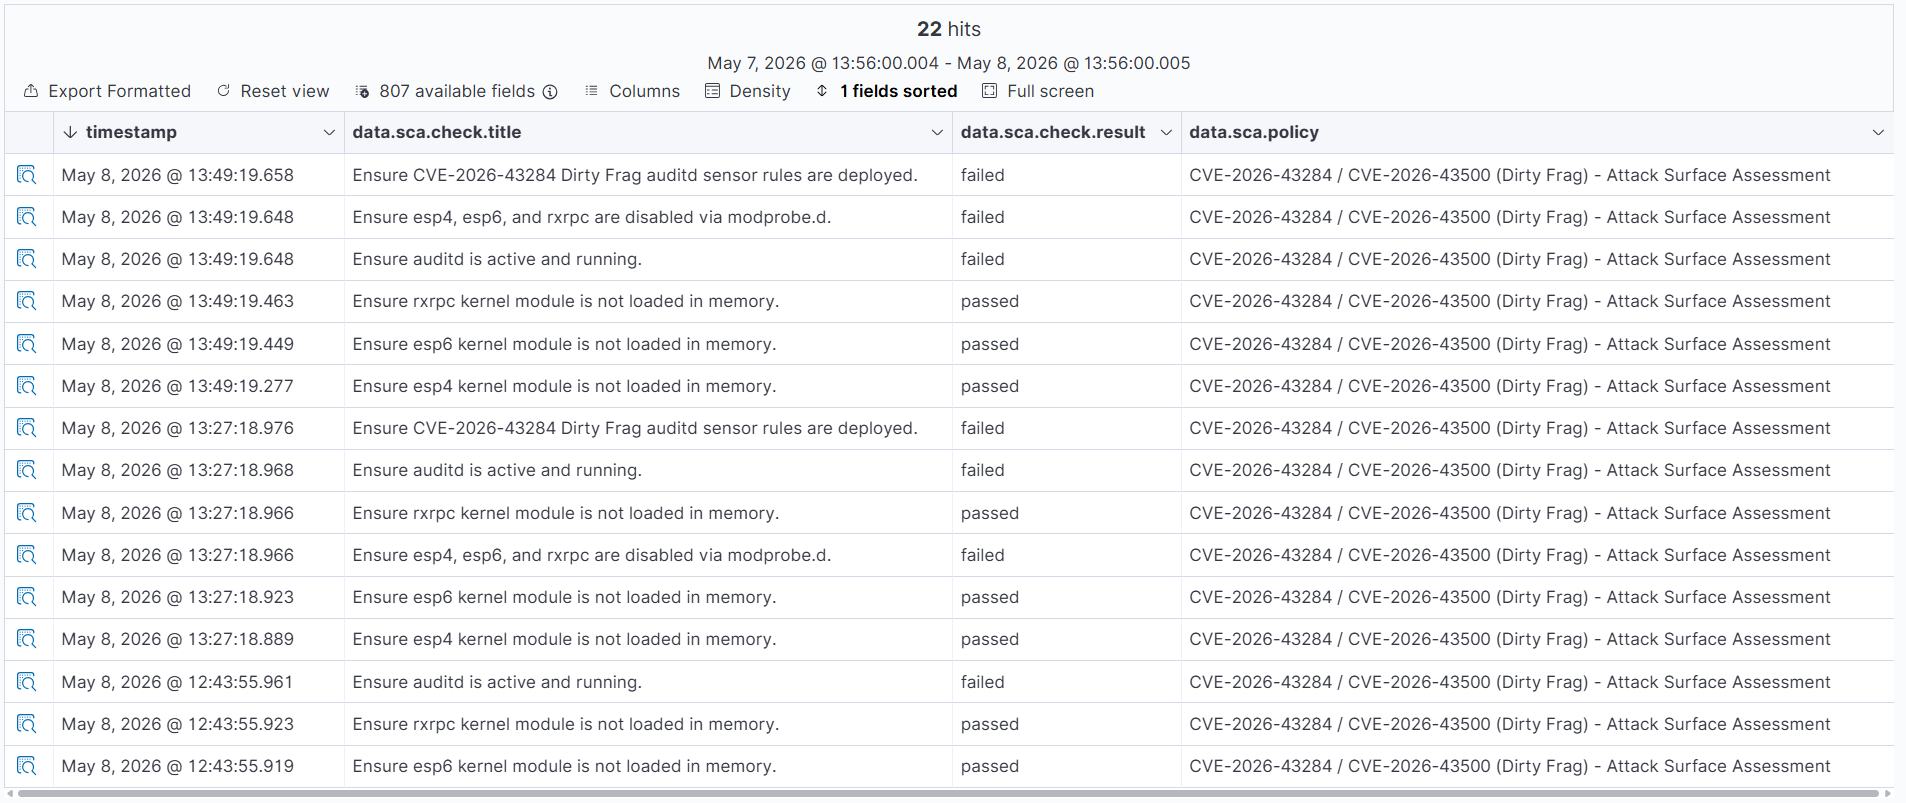
DIRTY-FRAG-Detection-with-Wazuh-4.14.4 preview

DIRTY-FRAG-Detection-with-Wazuh-4.14.4

GitHubmym0us3r/dirty-frag-detection-with-wazuh-4.14.4

Wazuh 4.14.4 règles de détection pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Local Privilege Escalation via page cache write

privilege-escalationvulnerability-analysisexploitation+6
3il y a 4 mois
CTFs preview

CTFs

GitLabwhatthefuzz-ctfs/ctfs

Défis CTF !

exploitationreverse-engineeringshellcode+6
il y a 3 ans
CVE-2017-11882-Blocker preview

CVE-2017-11882-Blocker

GitHubdonkey0xshot/cve-2017-11882-blocker

Pilote Windows en mode noyau qui bloque l'exploitation de CVE-2017-11882 en interceptant la création de processus et en refusant les processus…

defensive-toolsvulnerability-analysisexploitation+1
il y a 5 mois
copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe preview

copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe

GitHubhunt-benito/copy-fail-cve-2026-31431-linux-kernel-page-cache-lpe

Vérificateur conceptuel de vulnérabilité pour CVE-2026-31431, une escalade de privilèges locale dans le noyau Linux via une écriture dans le cache de…

privilege-escalationvulnerability-analysisexploitation+2
il y a 3 mois
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3kil y a 1 mois
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 7 jours
pwntools preview

pwntools

GitHubgallopsled/pwntools

Framework CTF et bibliothèque de développement d'exploits

penetration-testing-frameworksexploit-frameworksreverse-engineering+7
13.6kil y a 1 mois
linux-kernel-exploitation preview

linux-kernel-exploitation

GitHubxairy/linux-kernel-exploitation

Une collection de liens liés à la sécurité et à l'exploitation du noyau Linux.

privilege-escalationvulnerability-analysisexploitation+7
6.6kil y a 25 jours
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programme pour déterminer les types de fichiers pour Windows, Linux et MacOS.

reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3kil y a 22h 17m
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…

static-analysismemory-forensicshash-analysis+10
54.4kil y a 6 jours
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB

embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 9h 45m
LIEF preview

LIEF

GitHublief-project/lief

Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…

android-securityembedded-systems-securitystatic-analysis+12
5.5kil y a 1 jour
Précédent1…121314…22Suivant