

dirtyc0w
 h3x0v3rl0rd/dirtyc0w
Exploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…
privilege-escalationvulnerability-analysisexploitation+2
h3x0v3rl0rd/dirtyc0wExploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…
 spiralbl0ck/0days-for-latest-kernel
Dépôt d'exploits zero-day pour le noyau Linux le plus récent, fournissant du code de preuve de concept pour l'escalade de privilèges et l'accès root…
 spiralbl0ck/exploit-foxit-4.1.1-title-bof
Exploit basé sur Python démontrant un buffer overflow dans Foxit Reader 4.1.1 pour les tests d'intrusion et la recherche de vulnérabilités.
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Exploit de preuve de concept pour StarCraft utilisant une chaîne ROP et VirtualAlloc pour l'exécution de code arbitraire via des triggers EUD.
 spiralbl0ck/foxit-precise-heap-spray
Foxit Precise Heap Spray version : 9.0.1.1049
 uthrasri/cve-2024
Exploit de preuve de concept pour CVE-2024 implémenté en C, conçu pour l'analyse de vulnérabilités et la recherche d'exploitation dans le cadre de…
 st0rn/windows-10-exploit
Windows 10 Exploit
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
 spiralbl0ck/ai_hacking
Collection de CVE (travaux) sur l'exploitation binaire de tenserflow
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 bytereaper77/jump-over-aslr-btb
sauter par-dessus ASLR en attaquant les prédicteurs de branche pour contourner la technique ASLR
 hanakim3945/bl_sbx
Évasion sbx itunesstored et bookassetd
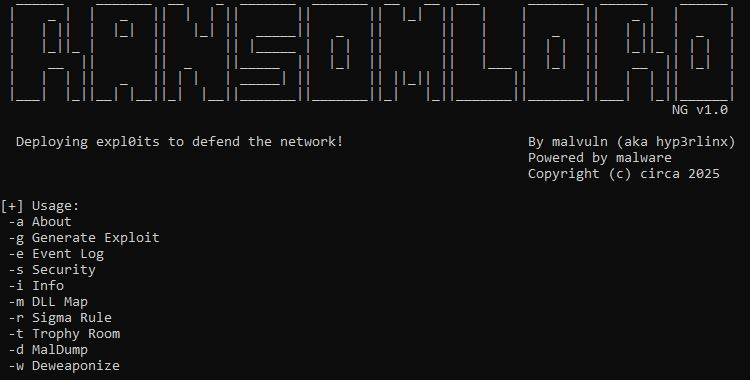 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 haile01/perl_spreadsheet_excel_rce_poc
POC pour une vulnérabilité RCE dans la bibliothèque ParseExcel, et ParseXLSX également, en tant que bibliothèque dépendante.
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)