

APKLab
 apklab/apklab
Atelier de rétro-ingénierie Android pour VS Code
android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9k
apklab/apklabAtelier de rétro-ingénierie Android pour VS Code
 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 aftermathlabs/vmp2
Dépaqueter et désobfusquer les binaires protégés par VMProtect 2 avec un explorateur de VM basé sur l'émulation, un profileur de handlers et un…
 hugsy/recon_2024_windbg_workshop
Matériel d'atelier pour maîtriser le débogage WinDbg en mode noyau et mode utilisateur, avec configuration de KdNet, démos et un défi Time Travel…
 revng/revng-c
Bibliothèque centrale de lifting binaire qui traduit le code exécutable en IR LLVM et reconstruit du code source de type C pour l'ingénierie inverse…
 ospg/binwalk
Outil d'analyse de firmware
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 sentinel-one/peafl64
Outil d'instrumentation binaire statique pour exécutables Windows x64
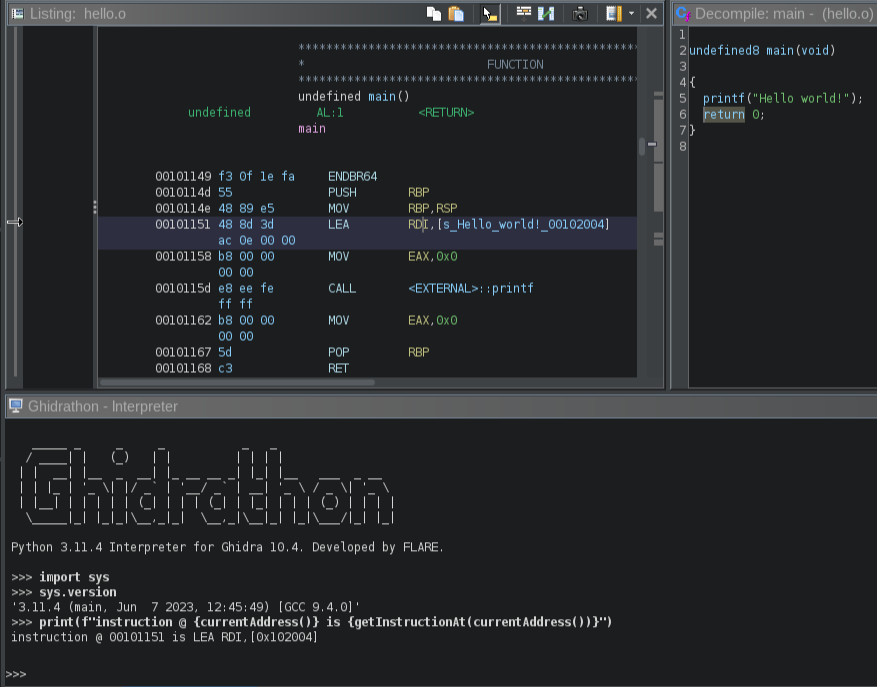 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 mandiant/route-sixty-sink
Relier les sources aux puits dans les applications C#.
 google/afl
american fuzzy lop - un fuzzer orienté sécurité
 beardypig/ghidra-emotionengine
Processeur Ghidra pour le CPU MIPS de l'Emotion Engine de la PlayStation 2
 googleprojectzero/brokentype
Ensemble d'outils de fuzzing de polices TrueType et OpenType
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.