
rz-ghidra
 rizinorg/rz-ghidra
Intégration profonde du décompilateur Ghidra et du désassembleur Sleigh pour rizin
static-analysisreverse-engineeringbinary-analysis
rizinorg/rz-ghidraIntégration profonde du décompilateur Ghidra et du désassembleur Sleigh pour rizin
 frida/frida
Dépôt principal pour héberger les binaires de version
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 trendmicro/telfhash
Hash de symboles pour fichiers ELF
 rscloura/doldrums
Un outil de rétro-ingénierie Flutter/Dart
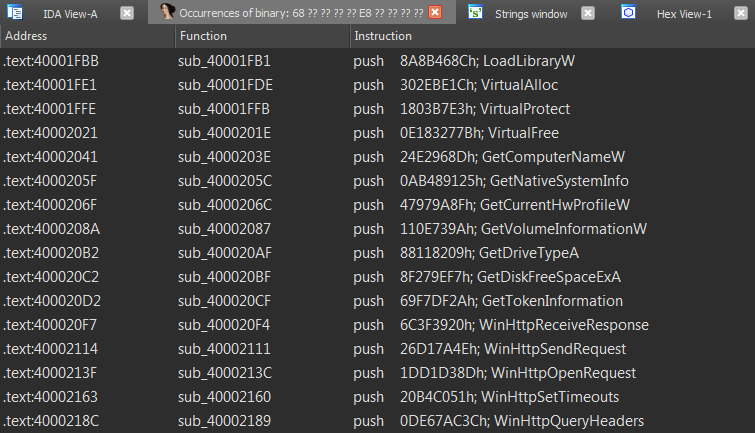 n1ght-w0lf/uchihash
Un petit utilitaire pour traiter les hachages intégrés aux logiciels malveillants.
 rovellipaolo/ninjadroid
Ninja Reverse Engineering sur les paquets APK Android
 codinggay/blackdex
Désemballeur d'APK Android qui extrait les fichiers DEX d'applications en cours d'exécution ou installées sur Android 5.0–12 sans root, Xposed ni…
 glmcdona/process-dump
Windows tool for dumping malware PE files from memory back to disk for analysis.
 reb311ion/replica
Plugin Ghidra qui améliore la rétro-ingénierie en corrigeant les désassemblages manqués, en détectant les fonctions, en étiquetant les constantes…
 baiduxlab/sgxray
Outil de raisonnement automatisé basé sur le vérificateur SMACK qui détecte les bugs d'enclave SGX provenant de violations de frontière de confiance,…
 sentinel-one/cobaltstrikeparser
Analyseur Python pour extraire les configurations CobaltStrike Beacon à partir de fichiers PE, dumps mémoire et URLs C2 en utilisant le déchiffrement…
 jfmaes/lazysign
Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…
 med0x2e/sigflip
SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.
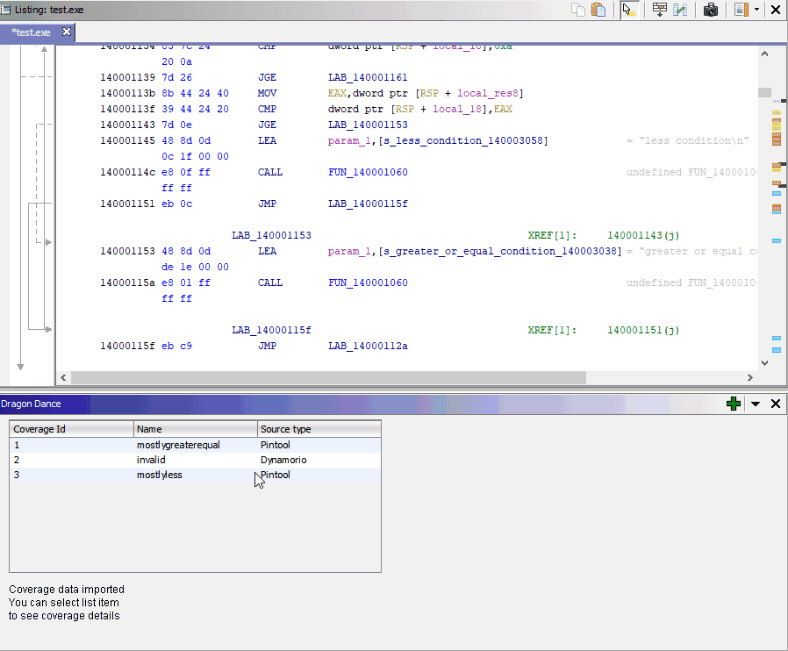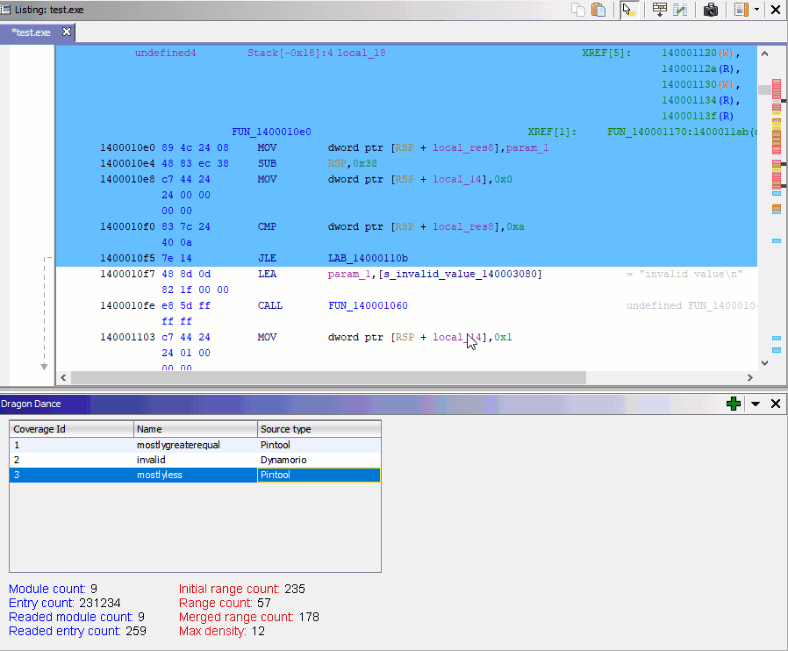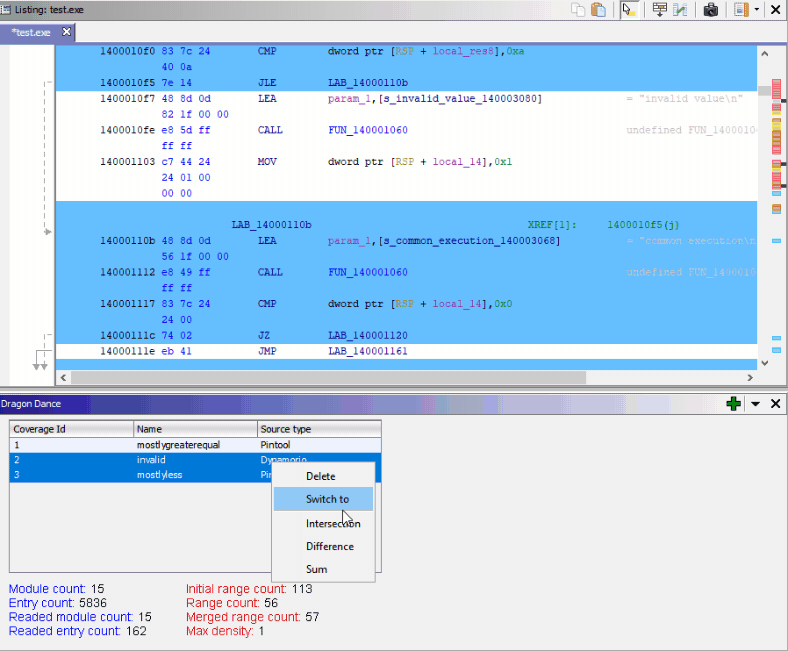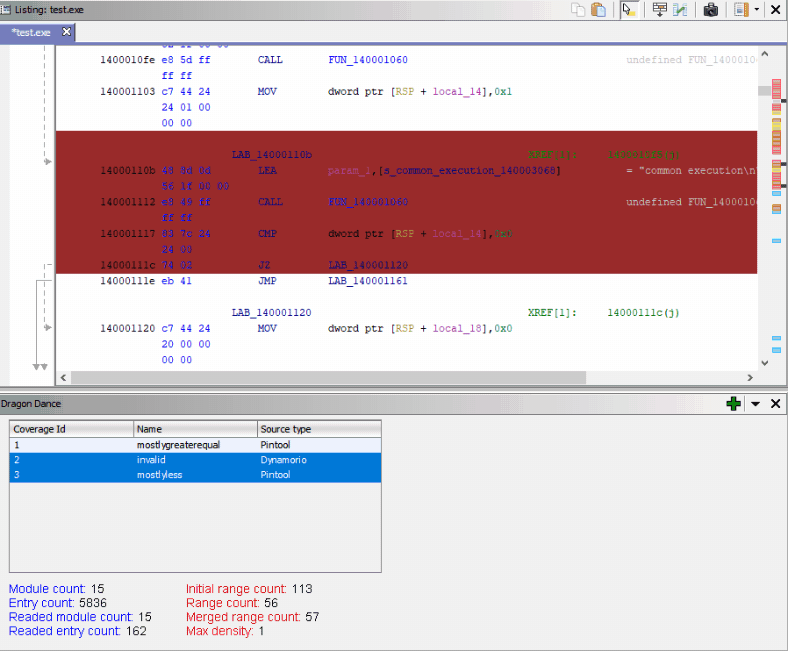 0ffffffffh/dragondance
Plugin de visualisation de couverture de code binaire pour Ghidra
 quosecgmbh/grap
Définir et faire correspondre des motifs de graphes définis par l'utilisateur avec des graphes de flux de contrôle binaires en utilisant un…
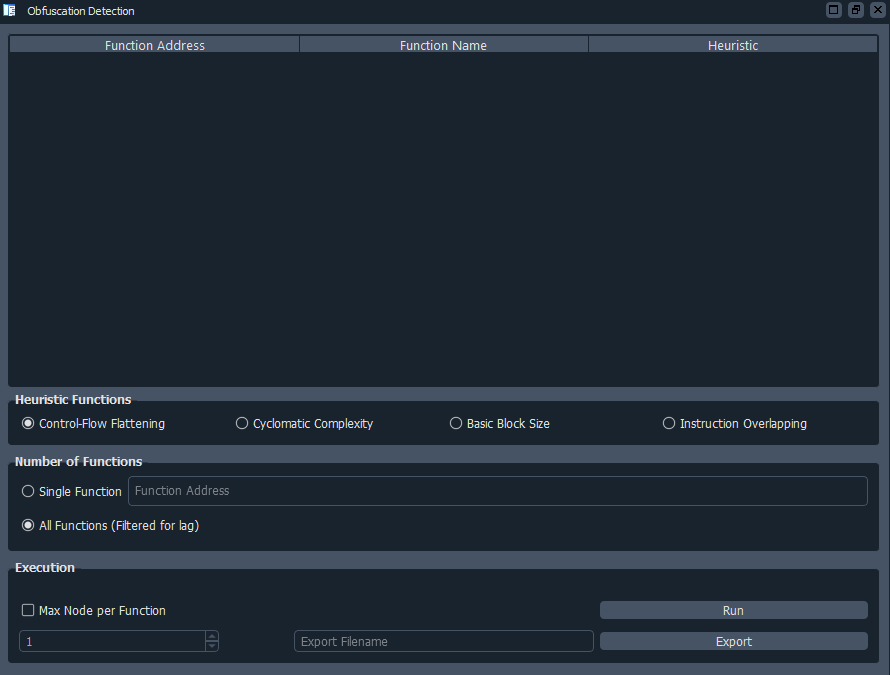 mcdulltii/obfdetect
Plugin IDA pour la détection automatisée de code obscurci et d'aplatissement du flux de contrôle dans les binaires à l'aide d'analyse heuristique et…