

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
obfDetect — Plugin IDA pour la détection automatisée de code obscurci et d'aplatissement du flux de contrôle dans les binaires à l'aide d'analyse heuristique et de visualisation d'arbre de dominance. | Kitploit
Outils/GitHubGitHub/mcdulltii/obfdetect
Analyse StatiqueRétro-ingénierieAnalyse de MalwareAnalyse de Binaires
GitHubmcdulltii/obfdetect

obfDetect

Plugin IDA pour la détection automatisée de code obscurci et d'aplatissement du flux de contrôle dans les binaires à l'aide d'analyse heuristique et de visualisation d'arbre de dominance.

Voir le dépôt
1421442il y a 4 ansVérifié par Kitploit
Partager

Détection d'obfuscation

Auteur : mcdulltii

Détecter automatiquement le code obfusqué et autres machines d'état

Description :

Scripts pour détecter automatiquement le code obfusqué et les machines d'état dans les binaires.

L'implémentation est basée sur IDA 7.4+ (Python3). Consultez les articles de blog suivants pour plus d'informations sur l'implémentation Binary Ninja :

  • Détection automatisée du flattening de flux de contrôle
  • Détection automatisée du code obfusqué
  • Dépôt référencé

Remarque :

Les valeurs heuristiques sont générées à partir des articles de blog ci-dessus et sont triées (lorsqu'exécutées en mode All Functions) de haut en bas en fonction de leurs complexités heuristiques.

En raison de la nature récursive du tracé d'un arbre de dominance pour chaque fonction trouvée dans le binaire, l'implémentation et la surcharge d'exécution sont coûteuses, bien que le threading ait été implémenté.

En utilisant PyQt pour visualiser le plugin, les utilisateurs peuvent personnaliser davantage l'analyse des fonctions heuristiques sur le binaire.

Dépendances (Python3)

PyQt5

Installation

Copiez le répertoire obfDetect et obfDetect.py dans le répertoire des plugins IDA.

Lorsque IDA a fini de charger un binaire avec succès, le script affiche sa bannière dans la console IDC/Python.

Le script peut être exécuté via la barre d'outils File comme indiqué ci-dessous. Sinon, Ctrl-Shift-H.
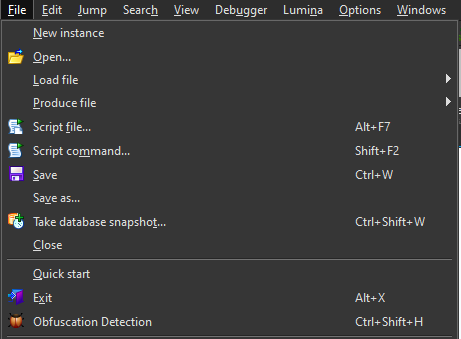
Toolbar

Fonctionnalités

  • Les noms de fonctions dans le tableau de sortie peuvent être renommés en utilisant n, et mettront ainsi à jour les noms de fonctions d'IDA spécifiés par leur adresse de fonction

  • La boîte de saisie du nom de fichier d'exportation, lorsqu'elle est cliquée, ouvre une fenêtre de sélection de fichier qui permet de naviguer vers un emplacement de sauvegarde personnalisé

Utilisation

  1. Sélectionnez la fonction heuristique
  2. Sélectionnez le numéro/l'adresse de la fonction binaire sur laquelle exécuter la fonction heuristique
  3. (Optionnel) Filtrer les fonctions binaires avec une taille de nœud maximale
  4. Cliquez sur le bouton Run pour démarrer l'analyse
  5. (Optionnel) Cliquez sur la boîte de saisie Export filename pour sélectionner l'emplacement d'exportation, puis cliquez sur le bouton Export pour exporter le tableau au format csv
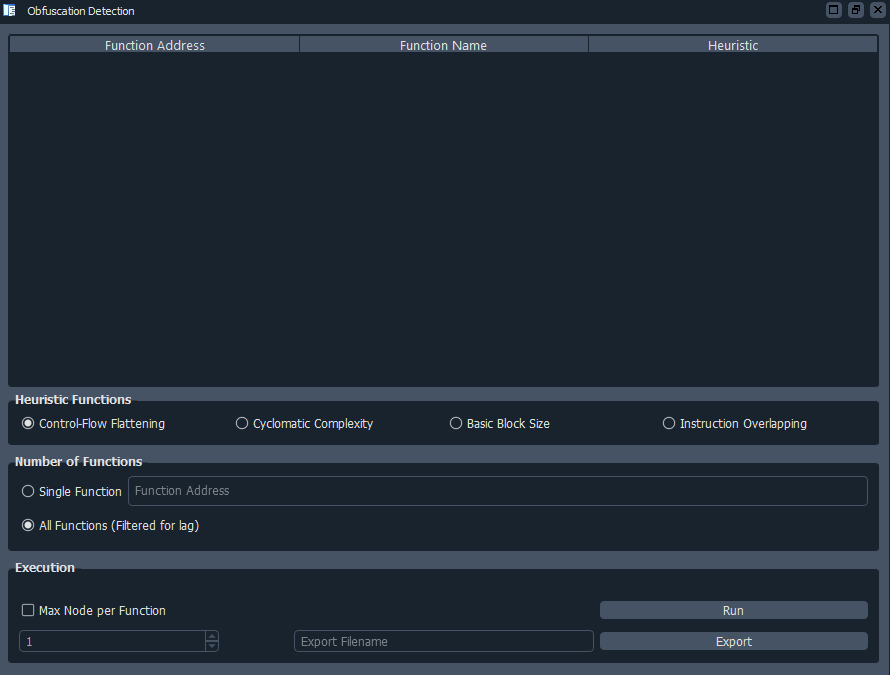
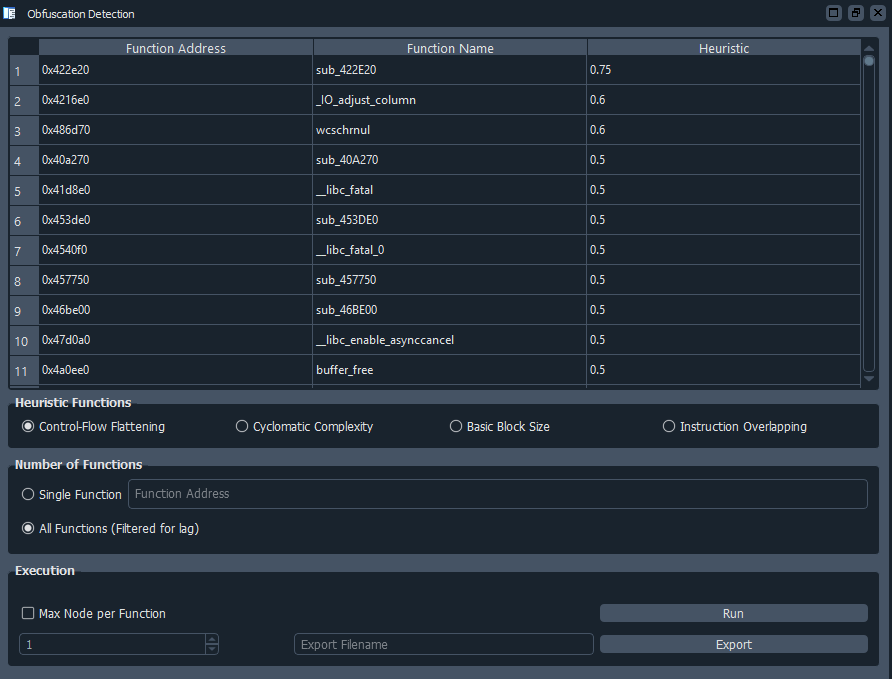
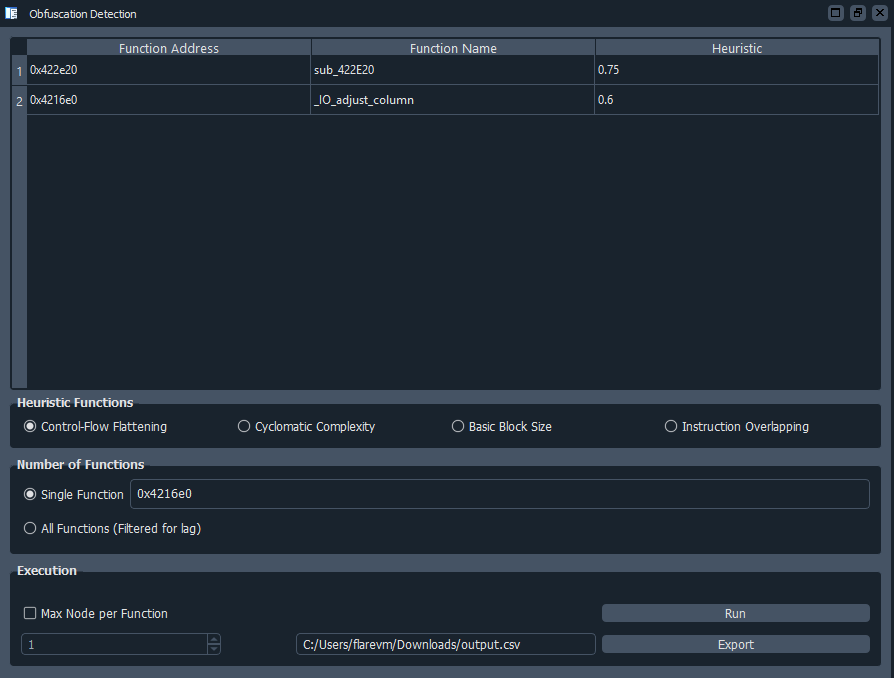
Captures d'écran

  • Sélection de l'interface graphique de base

Base GUI

  • Analyse heuristique de l'interface graphique

Heuristic analysis

  • Analyse heuristique d'une seule fonction

Single heuristic analysis

À faire

  • Exportation de l'élément sélectionné de QTableWidget
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






