
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires Généraux
Gestion des Indicateurs de Compromission (IOC)
OSINT (Renseignement de Sources Ouvertes)
Sniffing et Analyse de Paquets
Cassage de Mots de Passe
Frameworks de Tests d'Intrusion
Outils de Phishing
Escalade de Privilèges
Reconnaissance
Analyse Statique
Scanners de Vulnérabilités
Scanners de Vulnérabilités Web
Audit Wi-Fi
Sécurité Bluetooth
Sécurité des Conteneurs
Analyse Dynamique (Sandboxing)
Outils de Chiffrement/Déchiffrement
Frameworks d'Exploitation
Gestion des Identités
Sécurité iOS
Sécurité IoT
Criminalistique Mémoire
Cartographie Réseau
OSINT pour l'Ingénierie Sociale
Attaques de Mots de Passe
Génération de Payloads
Mécanismes de Persistance
Scan de Ports
Analyse Statique de Code (SAST)
Flux et Agrégateurs de Menaces
Analyse des Vulnérabilités
Proxies Web et Interception
Analyse de Code
Énumération DNS et Sous-domaine
Analyse Dynamique de Code (DAST)
Exploitation
Analyse de Hachage
Évasion IDS/IPS
Outils d'Impersonation
Mouvement Latéral
Pentesting d'Applications Mobiles
Criminalistique Réseau
Rétro-ingénierie
Outils RFID/NFC
Sécurité SCADA/ICS
Scripting et Automatisation
Sécurité Serverless
Shellcode
Exploitation d'Applications Web
Tests de Sécurité des API
Audit de Configuration
Exfiltration de Données
Débogueurs
Analyse Forensique
Collecte d'Informations
Criminalistique Mobile
Contrôle d'Accès Réseau
Post-Exploitation
Virtualisation de Sécurité
Hameçonnage
Contournement de WAF
Sécurité Web
Fuzzing
Sécurité Réseau
Stéganographie
Sécurité Sans Fil
Récupération de Données
Analyse de Malware
Criminalistique Numérique
Hacking Matériel
Cryptographie
CTF
Tests d'Intrusion
Sécurité Cloud
DevSecOps
Sécurité Mobile
Protection de la Vie Privée
Commandement et Contrôle
Ingénierie Sociale
Sécurité Matérielle
Utilitaires et Frameworks
Sécurité Matériel et IoT
Détection de Secrets
Analyse de Binaires
Renseignement sur les Menaces
Gestion des Identités et des Accès (IAM)
Sécurité de la Chaîne Logistique
Authentification
Apprentissage Automatique
Détection d'Intrusion
Articles et Recherche
Mauvaise Configuration
Énumération de Sous-domaines
Collecte d'Emails
Apprentissage et Éducation
Rétro-Ingénierie Assistée par IA
Fuzzing DNS
Red Teaming
Réponse aux Incidents
Crawler
Ressources Organisées
Outil d'Accès à Distance
Génération de Shellcode
Développement de Charges Utiles
Cheval de Troie d'Accès à Distance
Sécurité des API
Anti-Bot
Usurpation d'Empreinte Numérique
Contournement de CAPTCHA
Sécurité des Emails
Analyse DNS
Ingénierie du Chaos
Parcours et Cours
Évasion de Conteneur
Sécurité de l'IA
Sécurité des Bases de Données
Analyse de Micrologiciel
Détection d'Anomalies
Analyse de Journaux
Attaque Adversariale
Exploitation de Binaires
Labs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1157 résultats
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Utilitaire pour trouver des clés AES dans les processus en cours
encryption-decryption-toolsmemory-forensicsforensics+2
1.1kil y a 9 ans
ret-sync preview

ret-sync

GitHubbootleg/ret-sync

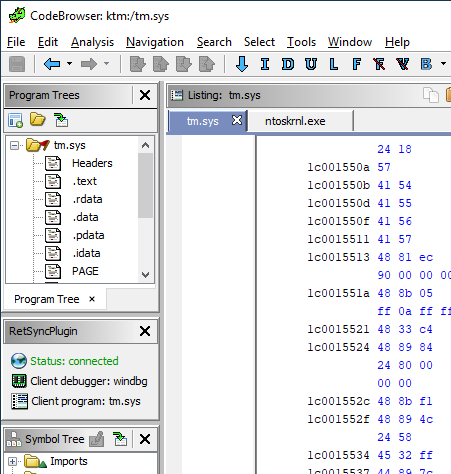
ret-sync est un ensemble de plugins qui aide à synchroniser une session de débogage (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) avec les désassembleurs…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
2.4kil y a 7 mois
binbloom preview

binbloom

GitHubquarkslab/binbloom

Logiciel d'analyse de firmware binaire brut
embedded-systems-securityreverse-engineeringbinary-analysis+1
583il y a 3 ans
upx preview

upx

GitHubupx/upx

UPX - l'emballeur ultime pour exécutables
general-purpose-utilitiesreverse-engineeringbinary-analysis
17.8kil y a 3 jours
go_parser preview

go_parser

GitHub0xjiayu/go_parser

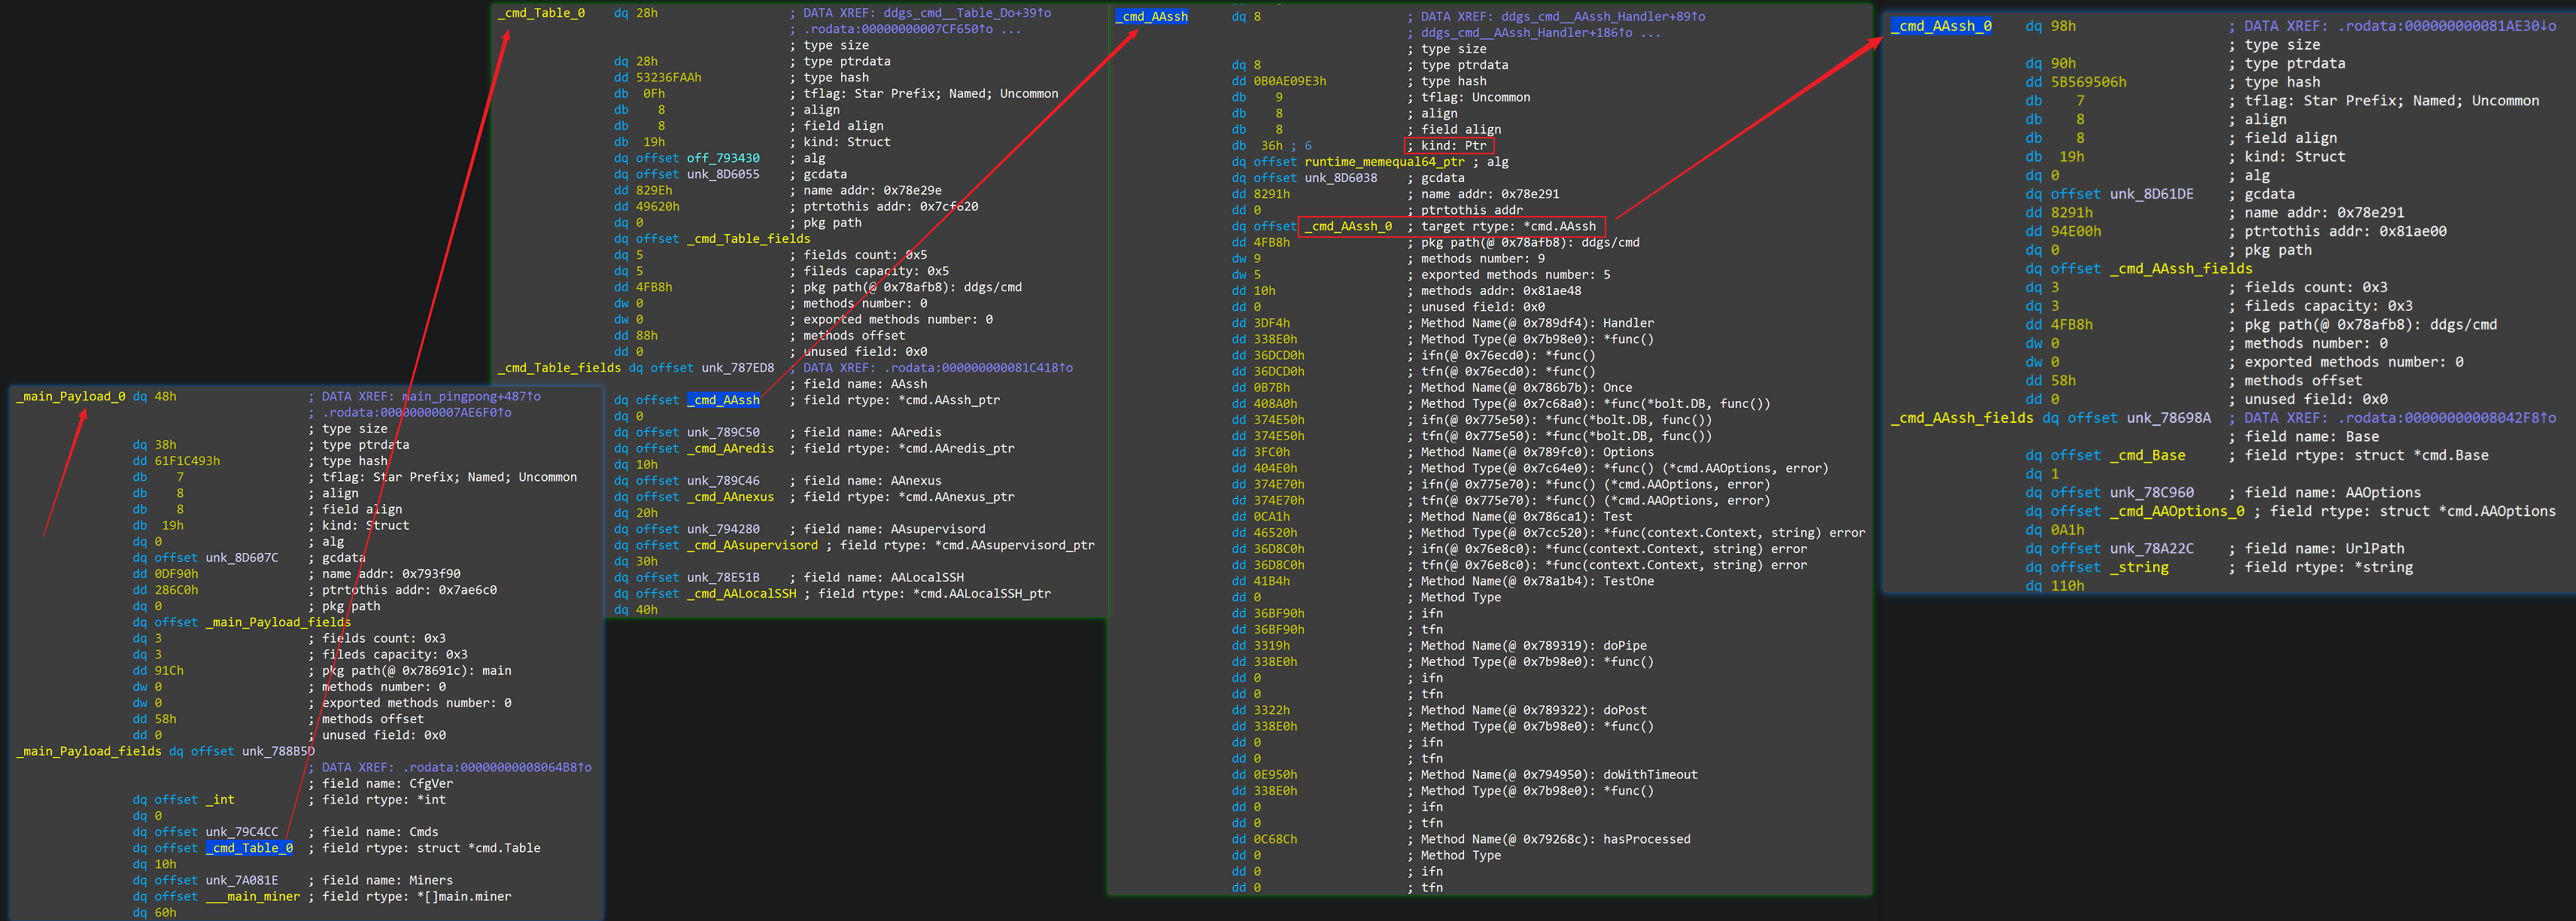
Encore un analyseur binaire Golang pour IDAPro
reverse-engineeringdebuggersmalware-analysis+1
1.3kil y a 2 ans
uafuzz preview

uafuzz

GitHubstrongcourage/uafuzz

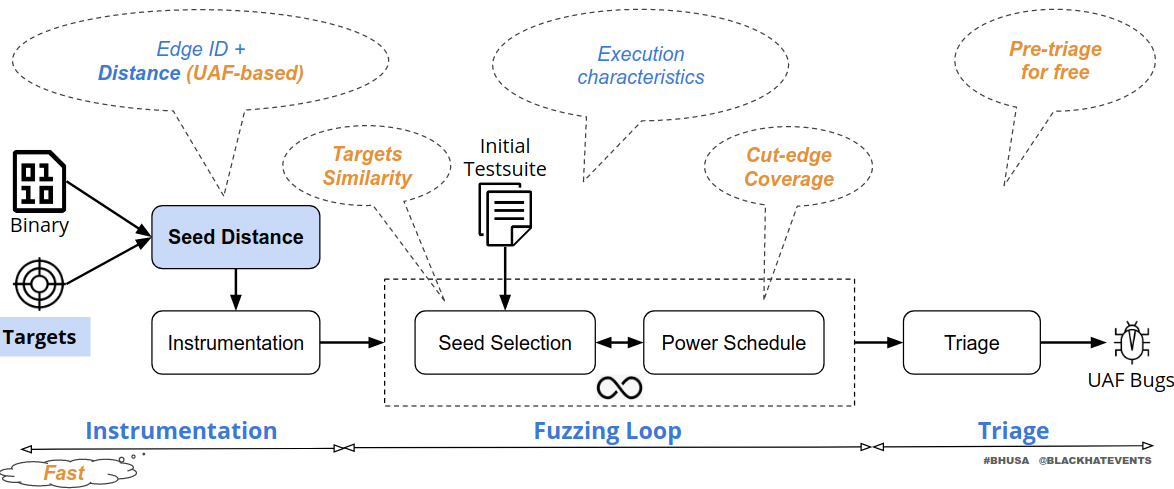
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…

memory-forensicsvulnerability-analysisexploitation+2
351il y a 4 ans
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE est une plateforme de fuzzing pour les noyaux de systèmes d'exploitation embarqués. Elle est basée sur QEMU et AFL (ainsi que tous ses…

embedded-systems-securityfuzzingbinary-analysis
203il y a 5 ans
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
disk-forensicsmemory-forensicsreverse-engineering+8
35il y a 1 mois
Advanced-Loader-Reverse-Engineering preview

Advanced-Loader-Reverse-Engineering

GitHubkaandemir993/advanced-loader-reverse-engineering

Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…

privilege-escalationmemory-forensicspersistence-mechanisms+8
12il y a 2 mois
oregami preview

oregami

GitHubshemesh999/oregami

Plugins et scripts IDA pour analyser le cadre d'utilisation des registres

static-analysisreverse-engineeringdebuggers+1
182il y a 7 mois
anticuckoo preview

anticuckoo

GitHubtherealdreg/anticuckoo

Un outil pour détecter et faire crasher Cuckoo Sandbox

ids-ips-evasionmalware-analysisbinary-analysis
299il y a 2 ans
sploit preview

sploit

GitHubzznop/sploit

Paquet Go qui facilite l'analyse et l'exploitation binaires.

exploitationreverse-engineeringshellcode+6
180il y a 5 ans
drow preview

drow

GitHubzznop/drow

Injecte du code dans les exécutables ELF après la construction
exploitationreverse-engineeringbinary-analysis+1
236il y a 2 ans
fuzzilli preview

fuzzilli

GitHubgoogleprojectzero/fuzzilli

Un fuzzer de moteur JavaScript

vulnerability-analysisfuzzingbinary-analysis+2
2.3kil y a 11 jours
rehex preview

rehex

GitHubsolemnwarning/rehex

Éditeur hexadécimal pour rétro-ingénieurs

reverse-engineeringdebuggersbinary-analysis
2.5kil y a 2 jours
e9patch preview

e9patch

GitHubgjduck/e9patch

Un puissant outil de réécriture statique de binaires
reverse-engineeringfuzzingbinary-analysis+1
1.1kil y a 3 mois
HyperDbg preview

HyperDbg

GitHubhyperdbg/hyperdbg

Outils de débogage natifs de pointe

reverse-engineeringdebuggerssecurity-virtualization+4
4.0kil y a 13 jours
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

Deux scripts IDAPython vous aident à reconstruire le code Microsoft COM (Component Object Model)

reverse-engineeringdebuggersmalware-analysis+1
185il y a 6 ans
Précédent1…505152…65Suivant